
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Expediente
El estado se prepara antes de medir: la frontera de RFC 9693
Un resultado de latencia puede parecer limpio mientras oculta que el traductor estaba creando conexiones durante la prueba. RFC 9693 obliga a declarar la población de estado que sostiene el número: primero se construye y valida; después se cronometra.

IETF
Se registró el nombre a la izquierda de la barra. El despliegue sigue sin demostrarse
RFC 9694 convierte una decisión de nomenclatura excepcional en un compromiso del ecosistema. Un nuevo tipo de medios de nivel superior puede cambiar cómo se agrupan formatos desconocidos, qué aplicación se abre y qué ve el usuario. La fila de IANA es un hecho, pero apenas el…

Historia de Internet
El contador pasó la ventana de un receptor sin identificar al emisor: RFC 2085
RFC 2085 incorporó un contador antirrepetición de 64 bits a una transformación HMAC-MD5 del Authentication Header, pero solo cuando la asociación de seguridad lo seleccionaba. Cada receptor podía admitir números inéditos dentro de su propia ventana de desorden. Era evidencia…
IETF
El router respondió por la salida; el enlace seguía sin probarse
RFC 9703 permite preguntar con MPLS Ping y Traceroute si un EPE-SID llega a la asociación de peering descrita por la pila FEC objetivo. La respuesta puede validar el papel de egreso y, algunas veces, la interfaz observada. No convierte en prueba una comprobación omitida, un…

IETF
El registro cambió; el flujo antiguo no: la frontera de RFC 9710
Una corrección de tipo en IANA puede entrar en un generador de esquemas, cambiar un colector y terminar como evidencia de una incidencia. RFC 9710 muestra por qué cada salto necesita identidad propia: registro vigente, copia local, Template, bytes y resultado de red no son…

Historia de Internet
Dorothy Denning y lo que una retícula realmente autoriza
La palabra «certificado» invita a una conclusión demasiado amplia. En el modelo de Dorothy E. Denning, la conclusión es más rigurosa: una dependencia descrita por el programa cumple el orden de flujo elegido. Esa precisión permite automatizar controles; también impide…

IETF
RFC 9806 corrige la etiqueta, no el despliegue
El registro normativo ya identifica sin ambigüedad los metadatos de grabación SIPREC como application/rs-metadata+xml. Esa claridad enlaza dos RFC de 2016, un erratum, una actualización posterior y un asiento de IANA. No demuestra que la corrección haya llegado a los clientes…
IETF
La copia era válida; el estado de firma, no: RFC 10033
En una firma hash con estado, la copia de seguridad conserva dos cosas distintas: secretos criptográficos y una afirmación sobre qué claves de un solo uso siguen intactas. RFC 10033 obliga a tratar la recuperación como una transferencia exclusiva de estado. Una copia auténtica…

Historia de Internet
Barbara Liskov y Argus: el commit terminaba en la frontera del guardian
Argus convirtió el fallo en una cuestión del lenguaje: los guardians poseían objetos recuperables, los handlers cruzaban nodos y las actions confirmaban o abortaban un cambio distribuido. Su lección más sólida incluye un límite. El commit resolvía el estado Argus participante; no…
IETF
Un código AEGIS no es un recibo de negociación
Seis números nuevos permiten nombrar con precisión variantes de AEGIS. No demuestran qué ofrecieron dos extremos, qué longitud de etiqueta acordaron ni qué ruta de ejecución protegió tráfico real. Entre el registro y el paquete queda una cadena de custodia que ningún código…

IETF
Una concesión DHCP no es un recibo de topología de relay
La compatibilidad puede conseguir que un equipo IPv4 antiguo reciba su configuración a través de una red IPv6 sin enterarse de la conversión. Ese éxito operativo no demuestra que la decisión de asignación conservara el puerto físico del que partió la solicitud. RFC 9928 resuelve…

Historia de Internet
Andrew S. Tanenbaum y la capability de Amoeba que autorizaba un objeto, no a una persona
El servidor de Amoeba no necesitaba saber el nombre del portador para decidir si podía operar sobre un objeto. Le bastaba una referencia de 128 bits bien formada. Esa austeridad hacía distribuible la autoridad, pero también fijaba un límite: verificar el token no demostraba…

Institucionales globales
RANCID y el valor duradero de una diferencia textual de una sola línea en la red
RANCID ha sobrevivido a varias generaciones de gestión de redes porque cumple una tarea acotada: inicia sesión en los dispositivos, recopila configuraciones seleccionadas, elimina el ruido previsible y guarda el resultado bajo control de versiones. No modela la intención, no…

Creadores
Jeff Bonwick y la arquitectura que hace visibles los fallos
La carrera de Jeff Bonwick une dos problemas que suelen tratarse por separado: cómo un núcleo asigna rápidamente objetos pequeños y cómo un sistema de almacenamiento verifica que los bytes leídos siguen siendo los que la aplicación escribió. Del slab allocator y las «revistas»…

Creadores
Jeff Bonwick y la ingeniería que hace visibles los fallos
La trayectoria de Jeff Bonwick une dos problemas que suelen tratarse por separado: cómo asigna el núcleo pequeños objetos con rapidez y cómo comprueba el almacenamiento que los bytes leídos siguen siendo los escritos. Desde el asignador slab y las cachés por CPU hasta ZFS, DSSD e…

Institucionales globales
LibreNMS y el costo operativo de ver la red con claridad
LibreNMS ofrece a los equipos de red una plataforma transparente y autoalojada para descubrir dispositivos, sondear contadores, construir un inventario y convertir el estado observado en alertas. Su credibilidad no procede del supuesto de que el software de código abierto es más…

Institucionales globales
LibreNMS y el coste operativo de ver la red con claridad
LibreNMS ofrece una forma transparente y autoalojada de descubrir dispositivos, sondear contadores, crear inventario y convertir el estado de la red en alertas. Su credibilidad no nace de que el código abierto sea automáticamente más seguro o barato, sino de un acuerdo operativo…
Institucionales globales
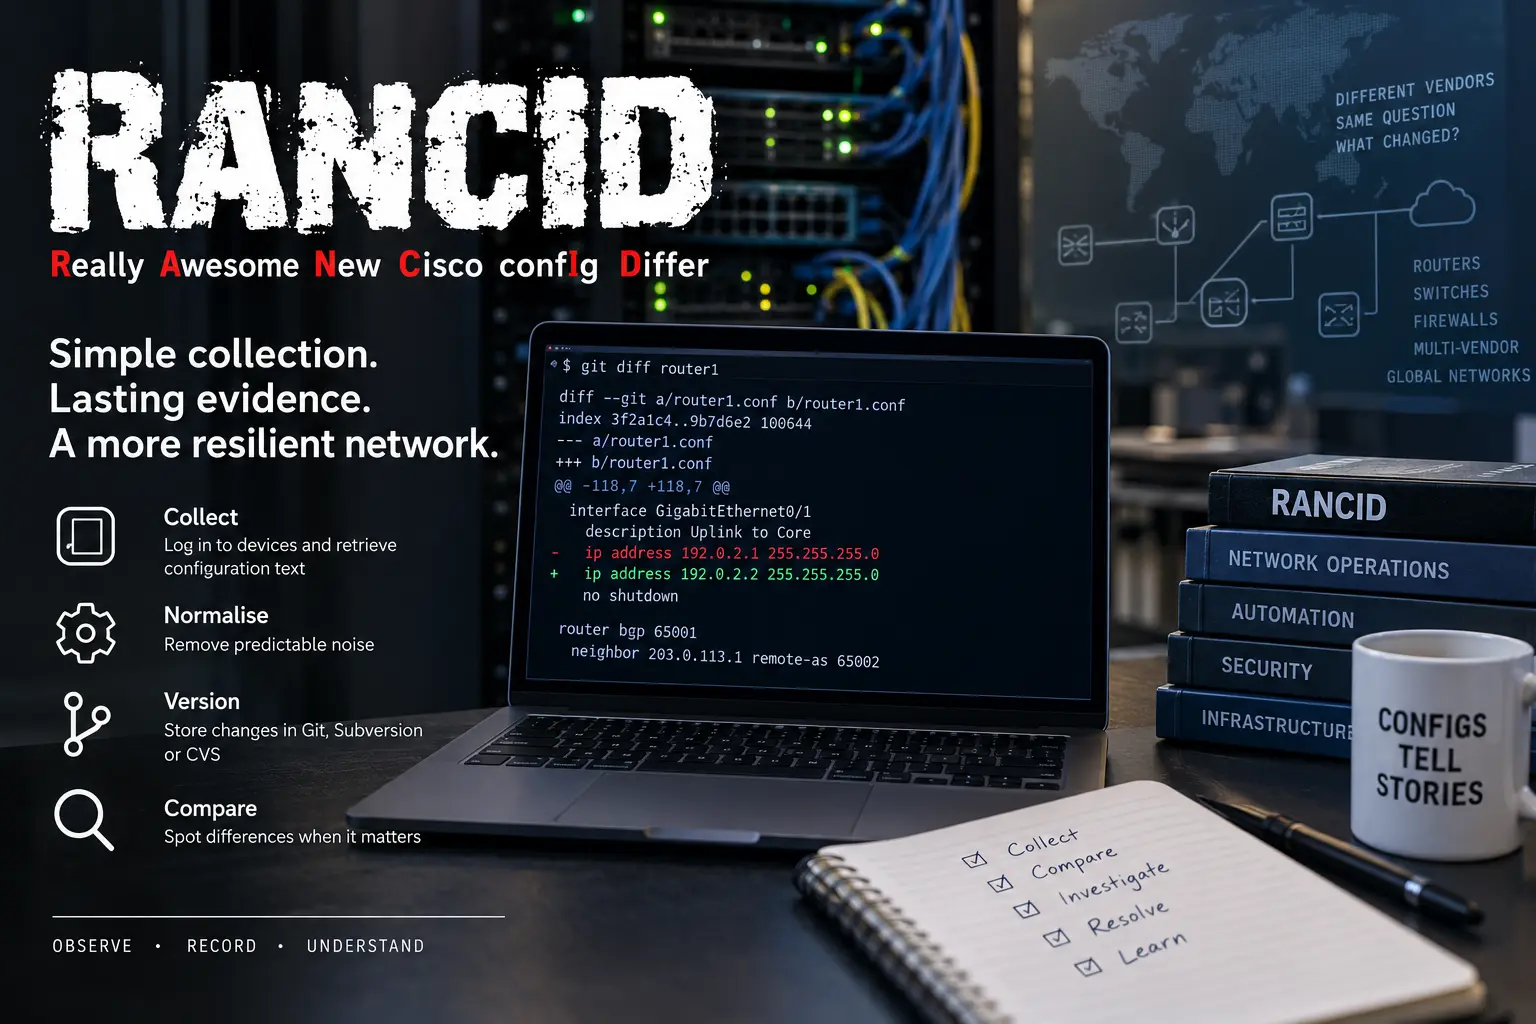
RANCID y el valor perdurable de un diff de red de una sola línea
RANCID conserva una forma de evidencia que las grandes plataformas de gestión pueden diluir: el texto de configuración comunicado por un dispositivo en un momento concreto y su diferencia frente a la observación anterior. No representa todo el modelo de intención, cada evento ni…

Creadores
Jeff Bonwick y la arquitectura que hace visibles los fallos
La trayectoria de Jeff Bonwick conecta dos problemas que suelen parecer ajenos: cómo asigna el kernel pequeños objetos con rapidez y cómo verifica un sistema de almacenamiento que los bytes leídos siguen siendo los escritos. Desde el asignador slab y los magazines por CPU hasta…
Institucionales globales
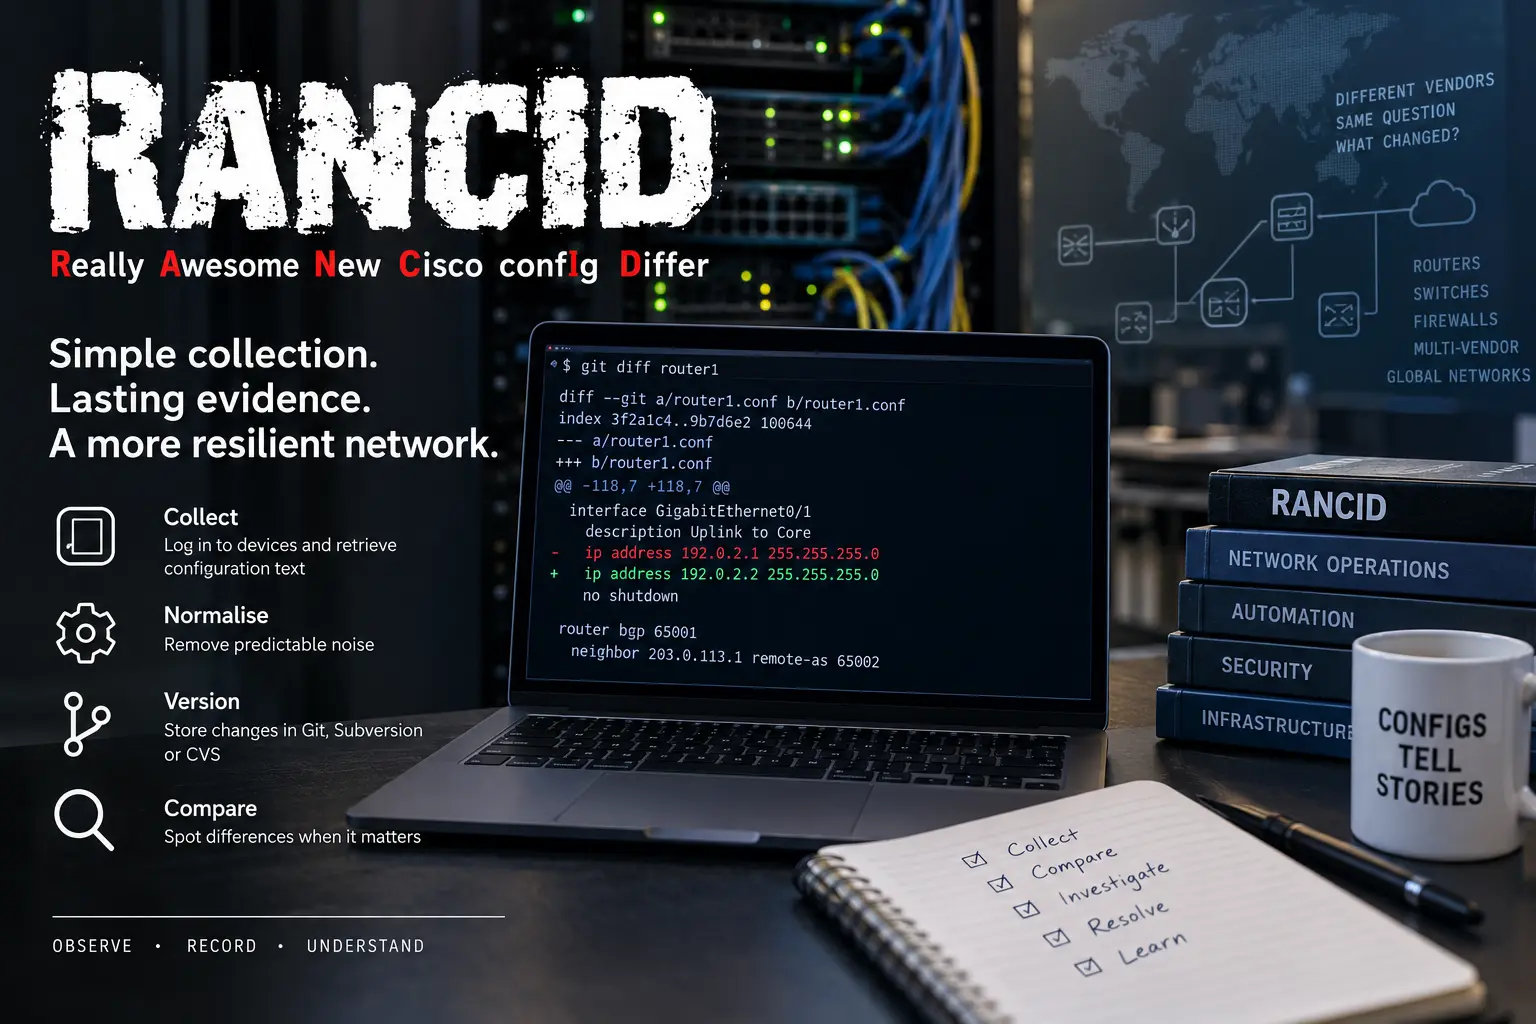
RANCID y el valor duradero de un diff de red de una sola línea
RANCID ha sobrevivido a sucesivas eras de gestión de redes al realizar una tarea muy concreta: iniciar sesión en dispositivos, recopilar texto de configuración seleccionado, eliminar ruido previsible y registrar el resultado en un sistema de control de versiones. No modela la…