
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Expediente
El color llegó al destino; la intención se perdió en tránsito: RFC 9723
Un prefijo puede conservar su Color Extended Community en los colectores de ambos extremos y, aun así, atravesar un AS por la ruta de mejor esfuerzo. RFC 9723 ofrece una forma sobria de señalar intención para SRv6; la sobriedad exige no confundir señal, instalación, recorrido y…

Expediente
El 99,21 % de certificados IP cuenta tres días, no todo un mercado
En 2025, ZeroSSL encabezó el conjunto anual observado. En una ventana de 72 horas de julio de 2026, Let’s Encrypt concentró el 99,21 %. El nuevo estudio no obliga a elegir cuál cifra es «la verdadera»; obliga a declarar qué se contó, durante cuánto tiempo y cómo se atribuyó.

Historia de Internet
Sharon Goldberg y el paquete que le dijo a un reloj que dejara de preguntar
El paquete no traía una hora falsa ni llegaba en una avalancha. Parecía la respuesta educada de un servidor saturado: espera antes de volver. Sharon Goldberg y otros tres investigadores demostraron que, en antiguas versiones de `ntpd`, cualquiera capaz de suplantar la dirección…

Expediente
RFC 9725: aceptar la sesión WHIP no es poner el directo en pantalla
La señal atraviesa una cadena de decisiones que no caben en un código HTTP. WHIP da un punto común para iniciar la ingestión; la prueba de que el programa llegó, fue procesado, distribuido y visto pertenece a etapas distintas.

IETF
El borrador de política Web4 separa publicación y prueba de conducta
La política está disponible, la firma es válida y el servicio de estado dice que la versión sigue activa. Ese conjunto de comprobaciones demuestra que una declaración concreta existe y puede utilizarse; no demuestra que el operador haya cumplido lo declarado. Un borrador…

IETF
El borrador de benchmark SAV exige justificar qué paquetes son legítimos
Un porcentaje de precisión no empieza en la calculadora, sino en la mesa donde alguien decide qué tráfico cuenta como autorizado. La cuarta revisión de un borrador del IETF obliga a que esa decisión deje rastro cuando se evalúa la validación de direcciones de origen.

Expediente
RFC 9727 ordena el catálogo de API, no la realidad que hay detrás
Una API puede desaparecer del catálogo el martes y seguir aceptando tráfico el miércoles. La lista habrá cambiado; la superficie operativa, quizá no. Ese intervalo es la frontera que RFC 9727 ayuda a observar, pero no resuelve por sí solo.

Tendencias de institucionales de Europa y Oriente Medio
ESpanix lleva la seguridad al punto donde se cruzan las redes
Shield convierte la posición del nodo español en un servicio DDoS opcional. Su valor depende del tráfico cubierto y de quién responde por el filtrado, no solo de mantenerlo dentro del país.
IETF
Un borrador CMS sitúa en su futura publicación la frontera entre usos nuevos y existentes
Una regla de seguridad puede ser precisa y, aun así, no mostrar con claridad a quién gobernará. La nueva revisión de un borrador de LAMPS prohíbe `id-data` en los usos nuevos de CMS SignedData, pero define «nuevo» por la fecha de una publicación futura mientras explica la no…

Expediente
El recurso desapareció; el diagnóstico no puede hacerlo: RFC 9729
Un sistema puede contestar como si una ruta protegida no existiera y, aun así, saber internamente si falló una clave, el exportador TLS, la confianza en el proxy o la autorización. Ese doble resultado —ambigüedad para quien sondea y precisión para quien responde por el servicio…

Historia de Internet
Cynthia Dwork y el coste que no podía reutilizarse
Antes de que la prueba de trabajo quedara asociada a las criptomonedas, Cynthia Dwork y Moni Naor imaginaron el cómputo como precio de entrada al correo: pequeño para un mensaje legítimo, severo al multiplicarse por miles y eficaz solo si un mismo pago no servía para muchos…

IETF
RFC 9730: dónde termina la intención del controlador y dónde empieza la recuperación real
La convivencia entre GMPLS y los controladores centralizados no sustituye un plano de control por otro: reparte decisiones, estado y responsabilidad entre capas que pueden ver la misma red con distinto detalle y en momentos distintos. Para operadores y responsables…

Institucionales globales
SNIA redacta reglas comunes para el almacenamiento sin poder imponerlas
Desde 1997, SNIA busca que los sistemas de almacenamiento de distintos proveedores sean más fáciles de comparar, gestionar y verificar. Sus especificaciones abarcan gestión, datos en la nube, saneamiento de soportes, energía y formatos de hardware, pero su utilidad depende de una…

Institucionales globales
SNIA redacta reglas comunes de almacenamiento sin poder imponerlas
Desde 1997, SNIA intenta facilitar la comparación, la gestión y la confianza en sistemas de almacenamiento de distintos proveedores. Sus especificaciones abarcan desde el software de gestión y los datos en la nube hasta el borrado de soportes, el consumo energético y los formatos…

Tendencias de servicios en la nube globales
Anthropic detecta revendedores que eluden las medidas de seguridad de Claude
Anthropic señala que revendedores usaron infraestructura de EE. UU., cuentas sintéticas y conmutación por error de modelos para eludir controles regionales y de seguridad en torno a investigación biológica sensible.

Tendencias de institucionales de Europa y Oriente Medio
La notificación cibernética de la UE comienza con un plazo de 24 horas
Los fabricantes deben notificar a las autoridades antes de completar la investigación y luego aportar conclusiones y detalles de remediación más completos a medida que evoluciona el panorama técnico.
IETF
Las actualizaciones de protocolo deben registrar la evidencia que retiran
Un protocolo puede mejorar la privacidad, la eficiencia y la interoperabilidad y, al mismo tiempo, volver imposible una detección o una pregunta forense que antes tenía respuesta. El cambio solo es gobernable si la evidencia que desaparece, su sustituto y la autoridad que acepta…

IETF
Una cadena OAuth válida no puede probar su propio comienzo
El eslabón numerado como cero expresa dónde empieza el registro presentado, no necesariamente dónde empezó la intermediación. La revisión 01 de un nuevo Internet-Draft sobre solicitudes OAuth con brókeres convierte esa diferencia en una decisión explícita de política local.

IETF
La bandera C de STAMP no nombra el límite que cambió la prueba
Una respuesta protegida puede ser fiel al protocolo y no ser equivalente al experimento solicitado. El dato que falta no es otro bit, sino el vínculo entre la bandera, la política local y la conclusión que todavía puede sostenerse.
IETF
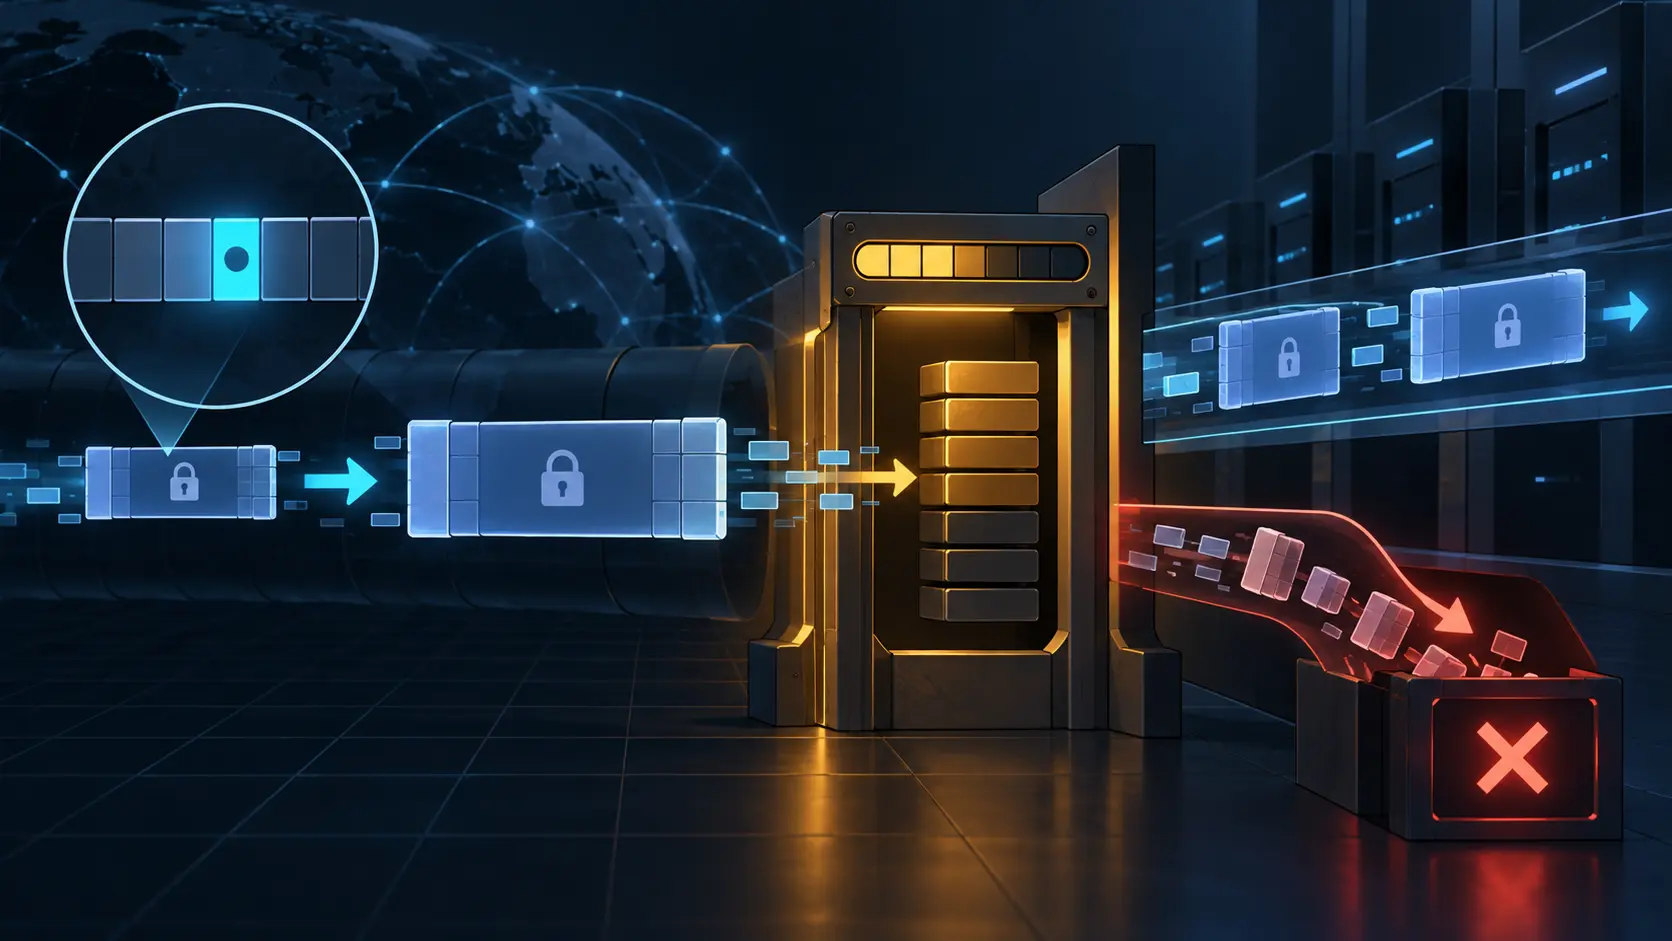
Un bit abre la cabecera IKEv2, no el presupuesto de memoria del par
El valor más importante que no aparece en la propuesta de cargas grandes para IKEv2 es un límite. El par puede anunciar que reconoce una cabecera extendida, pero no revela cuántos bytes almacenará, cuánto trabajo aceptará ni cuántas operaciones grandes permitirá a la vez. Esa…