
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
El certificado vencía en 9999. Su vínculo con el documento podía quedar sin comprobar.
Un certificado de una sola firma pretende acompañar una clave efímera y un documento concreto. El diseño reduce el alcance, pero no convierte la validación matemática en prueba de que se revisó ese vínculo ni de que el servicio destruyó la clave.

IETF
La firma compuesta pasó. El sobre nombraba otro algoritmo.
Composite ML-DSA presenta una firma poscuántica y otra tradicional como una sola operación. Su perfil CMS revela que el resultado depende de que el resumen, los atributos codificados y los identificadores exteriores coincidan sin ambigüedad.
Historia de Internet
El archivo acuñó el nombre a partir de los bits. La biblioteca aún tenía que conservarlos: RFC 3188
Un robot finlandés podía calcular una huella de la captura y convertirla en parte de un NBN. El resultado distinguía aquel flujo de bits de otra variante que compartía ISBN. Pero el cálculo no archivaba nada: la persistencia seguía dependiendo de que una institución guardara la…

IETF
El emisor firmó el sobre. Aun así no podía cambiar la clave del agente.
El perfil AIC-JWT 02 introduce una autorización firmada por el principal dentro de una credencial firmada por el emisor. La doble firma conserva una pregunta política: quién eligió la clave que puede ejercer la delegación.

Historia de Internet
Un ISBN terminó señalando dos libros. El catálogo no fingió que eran uno: RFC 3187
La regla decía que un ISBN no debía reutilizarse. La práctica admitida por RFC 3187 era menos limpia: algunos editores asignaban por error el mismo número a otro libro. La respuesta honesta del sistema era devolver dos registros y dejar visible el conflicto, no inventar una…

IETF
El agente firmó el reto. La clave adjunta aún no tenía autoridad.
La revisión 03 de OpenA2A AIP distingue entre comprobar una operación criptográfica y autenticar a quien la realizó. Una clave presentada puede validar la firma; su vínculo con el agente debe proceder de un registro o de un documento DID resuelto.
IETF
El agente calló. La puntuación castigó lo que el verificador no alcanzó a ver.
NBTP propone convertir latidos ausentes y silencio correlacionado en pérdida de confianza y estados SUSPECT o QUARANTINED. La automatización puede ser útil, pero primero debe distinguir la conducta del agente de las limitaciones de quien observa.
Historia de Internet
El servidor ahorró una operación y heredó una memoria: RFC 3185
Reutilizar una clave ahorraba trabajo asimétrico, pero obligaba al servidor a recordar. Debía conservar qué referencia apuntaba a qué secreto, cuántas veces se esperaba usarlo y cuándo expulsarlo. RFC 3185 convirtió así una optimización criptográfica en estado operativo; y ese…
Historia de Internet
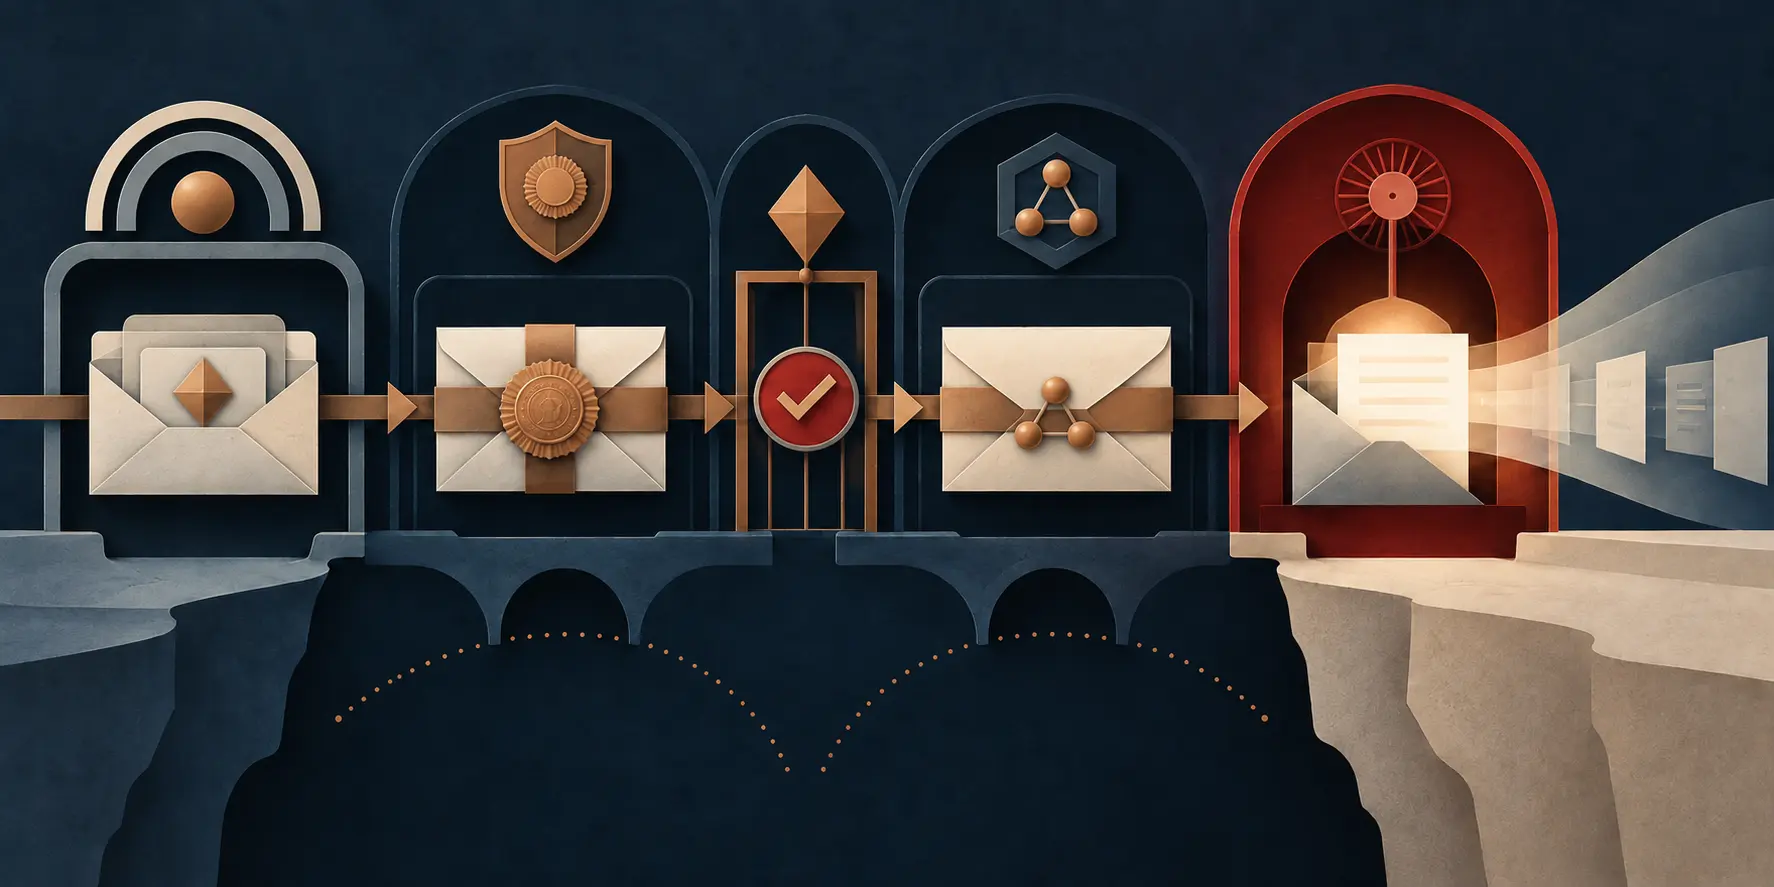
El guardia aprobó el envío, pero no se convirtió en autor: RFC 3183
Un guardia situado en la frontera de una organización podía revisar un mensaje, aprobar su salida y firmar esa decisión. Nada de ello lo convertía en la persona que había escrito el texto. RFC 3183 dedicó un tipo de firma a esa diferencia, y al hacerlo dejó una lección más…

Historia de Internet
La identidad llegó a RSVP. La autoridad aún tenía que decidir qué significaba: RFC 3182
En una reserva multicast podían confluir varias identidades de aplicación, pero el mensaje no prometía conservarlas a todas. RFC 3182 permitía que sobreviviera la primera o la que eligiera el Policy Decision Point. Esa reducción revela el problema central: transportar una…

IETF
Los dos lados del pago coinciden. La entrega sigue vacía.
Dos sistemas pueden cuadrar el mismo movimiento de dinero y, aun así, no aportar ninguna prueba de aquello que debía entregarse a cambio.

IETF
La prueba del lote pasó. ¿Cuántos tokens llegaron de verdad?
La emisión por lotes de Privacy Pass mejora el rendimiento, pero también introduce una cuenta que el protocolo no puede llevar por el operador. Una prueba válida, un 200 o un 206 describen partes distintas del intercambio; ninguno certifica por sí solo el inventario que quedó…
IETF
El registro puede nombrar la pregunta de seguridad. No puede hacerla aceptable.
Un identificador común puede decir qué método apareció en una autenticación; no decide si ese método merece confianza ni si basta para autorizar una acción.

IETF
El pedido ACME eligió un perfil; el certificado aún tenía que demostrarlo
ACME Profiles separa la elección de política de las extensiones ambiguas de una CSR y la fija en el pedido. La mejora es concreta, pero el nombre no certifica por sí solo el contenido emitido, la instalación ni la aceptación del cliente.

IETF
El método AML tuvo éxito. Eso no dice que el cliente haya sido aprobado.
Entre ejecutar un control y decidir sobre una persona existe un expediente completo que un código breve no puede sustituir.

IETF
La firma cerró el contenedor, no la discusión sobre la conversación
vCon busca trasladar participantes, diálogo, adjuntos y análisis entre sistemas sin perder integridad. Esa firma conserva una versión concreta; no decide si la captura fue completa, la identidad correcta, el análisis fiable ni el uso autorizado.

IETF
El método tuvo éxito. La etiqueta `ivm` todavía no es la evidencia.
Un código breve puede coordinar el nombre de una verificación sin demostrar que dos procesos produjeron una garantía comparable.
IETF
El token KYAPay puede identificar al agente. El destinatario todavía decide.
Una identidad más verificable mejora la decisión de acceso; no la sustituye ni desplaza su responsabilidad hacia quien firma el token.

IETF
El cliente elige quién responde por él; OAuth no obliga al servidor a creerle
La propuesta `client_attesters` convierte una relación implícita en una decisión auditable. Pero también deja claro que publicar un garante, confiar en sus claves, autenticar una instancia y autorizar acceso son cuatro actos distintos.

IETF
El token hijo era válido. La cadena todavía tenía que autorizarlo.
Delegar sin consultar a un servidor central en cada salto puede reducir latencia y concentración. También obliga a demostrar, ante cada uso, que ninguna firma intermedia amplió lo recibido y que la política local aún permite la operación.