
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Tendencias de telecomunicaciones nacionales de África
¿Quién activa la vía de emergencia para SIM en Nigeria? La norma da dos respuestas
La regla nigeriana de 2026 fija pruebas cada diez minutos, una semana bajo el umbral y hasta catorce días de acceso limitado. Un anexo atribuye la activación a la Nigerian Communications Commission; otro la deja en manos de un órgano de gobierno que no identifica.
Historia de Internet
90 días y un mes de margen: Let’s Encrypt apostó por la renovación automática
En noviembre de 2015, Let’s Encrypt fijó un máximo de 90 días y recomendó renovar al llegar al día 60. El plazo corto debía limitar el tiempo útil de una clave comprometida o de un certificado mal emitido. También empujaba una tarea periódica hacia el software, porque ningún…
Historia de Internet
El campo de Kerberos estaba vacío; la frontera, no
En septiembre de 1993, la RFC 1510 dio a Kerberos V5 una forma de llevar autenticación entre dominios administrativos. El campo `transited` enumera los dominios intermedios, mientras los dos extremos figuran en otras partes del ticket. Un salto directo puede dejarlo vacío. Aun…
Tendencias de servicios en la nube globales
ServiceNow pone pasaporte a los agentes de IA. El permiso sigue en otra ventanilla.
La credencial abierta identifica al agente y permite frenarlo. El primer borrador público deja la decisión de leer, cobrar o modificar un registro en manos del sistema que recibe la petición.
Historias
ARIN ve números IPv6 en los agentes de IA, pero no una licencia para registrarlos
La discusión de ARIN 58 dejó una pregunta antes de que exista siquiera un padrón de agentes: ¿quién puede convertir un identificador técnico en una competencia institucional?
IETF
El sistema acepta la baja. La lista de miembros se esconde.
Quitar a alguien de un grupo debería terminar con una comprobación, no con un acto de fe. Un borrador individual presentado el 28 de octubre en la IETF señala una grieta concreta de SCIM: los clientes pueden modificar pertenencias aunque la respuesta del grupo resulte demasiado…
IETF
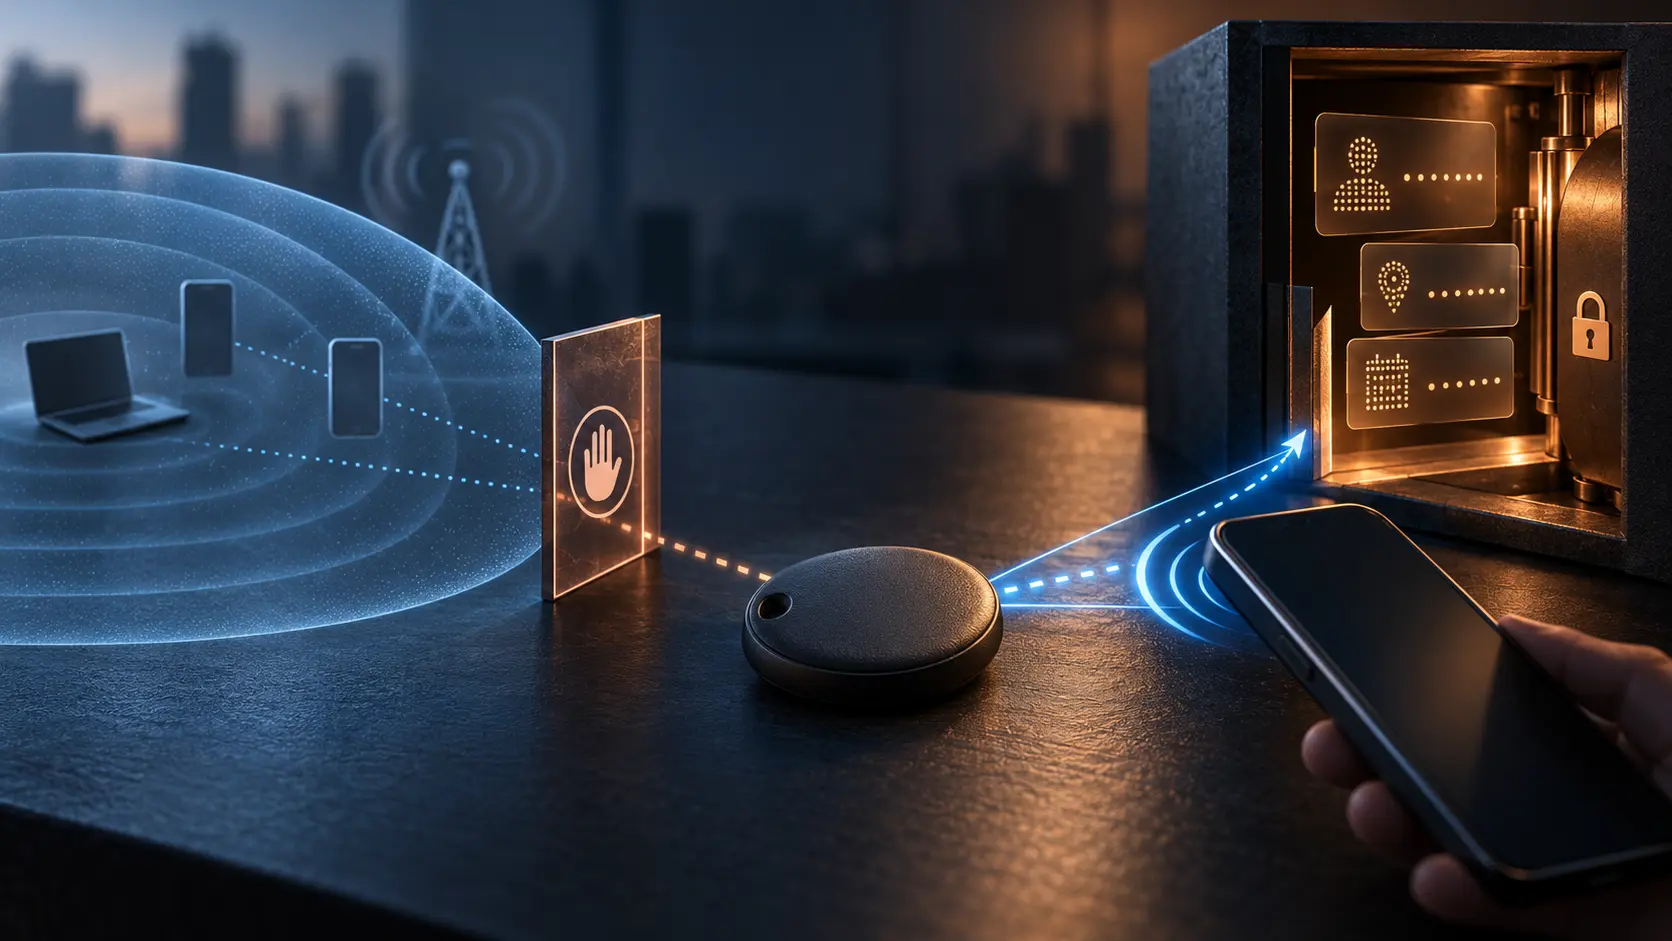
El Bluetooth ve el rastreador; eso no le da derecho a identificar al dueño
Una alerta de seguimiento no deseado plantea una pregunta urgente: ¿de quién es el aparato? Responderla sin condiciones plantea otra: ¿cuántos desconocidos podrán hacer la misma consulta sobre el dueño de un dispositivo extraviado? Un borrador del grupo DULT de la IETF intenta…
IETF
La lista de agentes de la oficina la puede rellenar cualquiera conectado
Un cliente busca herramientas en la red del edificio. Aparecen nombres, puertos y pistas para conectarse sin configurar un catálogo. El atajo tiene dueño: quien anuncia el servicio también escribe la tarjeta que ve el cliente.
IETF
Dos copias idénticas llaman a TLS. ¿A quién nombra el certificado?
Si dos cargas confidenciales ejecutan la misma imagen, sus mediciones pueden ser indistinguibles. Un borrador individual fechado el 28 de octubre convierte esa semejanza en una decisión para quien recibe la conexión: ¿le basta cualquier copia aprobada o necesita reconocer una…

IETF
El /64 tiene dos pretendientes. El operador guarda la llave decisiva
Una propuesta presentada ante el IETF el 27 de octubre intenta derivar la subred IPv6 de una carga de trabajo a partir de su clave pública. Dentro de un bloque /48, solo 16 bits separan el bloque del /64. Otra clave puede dar con la misma subred en unas 2^16 pruebas. La dirección…
IETF
El agente tiene vía rápida. La autorización vive en una lista vieja
Un borrador individual del IETF fechado el 27 de octubre propone que un centro decida cuándo un agente del usuario puede entrar a un servicio sin pedir permiso cada vez. La lista de acceso autónomo abre la puerta; el token que llega al servicio no tiene por qué indicar si hubo…
IETF
Oblivious CoAP oculta al remitente. El intermediario puede enviar dos copias
Una propuesta presentada al IETF el 28 de octubre protege la identidad de dispositivos que usan CoAP. El intermediario ve al cliente, no el contenido cifrado; la pasarela lee el contenido, no recibe la dirección del cliente. Pero el intermediario aún puede repetir el mensaje. La…
IETF
Quitar la placa DNS del agente no apaga su cliente OAuth
Un borrador de octubre propone vincular el nombre DNS de un agente con un cliente OAuth. El registro público señala dónde comprobar una prueba reciente, mientras el servidor de autorización decide si entrega nuevos tokens. Borrar el registro puede dejar de exigir esa prueba a un…
IETF
«Soporte» cabe en cualquier nombre. La plataforma decide quién lo usa
El buzón de una bolsa de empleo también es una frontera de identidad. Un borrador individual fechado el 27 de octubre señala dos lugares donde falla una defensa cómoda: las comparaciones Unicode demasiado estrechas y los validadores que conservan caracteres invisibles en un…
IETF
TLS cambió el cálculo de claves. Al verificador de al lado nadie le avisó
El nombre de una suite TLS puede seguir mostrando SHA-256 mientras otra función construye las claves de la conexión. La revisión del 27 de octubre de una propuesta XOF lleva esa separación hasta la autenticación posterior al saludo: si la ejecuta otro módulo, debe recibir el KDF…
IETF
El servidor pide un cajón en tu dispositivo
Una nueva versión de una propuesta QUIC explica cómo el cliente guardaría recuerdos de la red para devolverlos después. El botón de borrar cookies tendría que llegar también a ese cajón.
IETF
El servicio cambió el texto. ¿Quién guardó la cláusula anterior?
En una reclamación por una operación pasada, la página actual puede ser una pista falsa: enseña las reglas de hoy. Un borrador individual del IETF propone que la cláusula anterior conserve su dirección, sus bytes y un testigo público fechado.
IETF
El robot lo recomendó. ¿Quién decidió por la empresa?
Una sugerencia viaja deprisa entre agentes. El permiso técnico no convierte ese consejo en una decisión de la organización; hace falta una regla de adopción y un responsable.
IETF
Tres comercios, un tope de 100 dólares. ¿Quién lleva la cuenta?
Una sola autorización diaria permite al agente pedir comida, reservar un viaje y comprar productos para casa. Cada caja conoce su venta; alguien debe sumar las tres.
IETF
El agente recibe tus deseos. El permiso lo decide la casilla.
Un borrador propone que el usuario entregue personalmente la credencial de su agente. Su frase queda archivada; los ámbitos, plazos y límites seleccionados mandan.