Zusammenfassung
- Ein VPN, das über Routen arbeitet, setzt im Host eine Standardroute auf den Tunnel; die DHCP-Option 121 erlaubt einem Server im lokalen Netz, Routen mit konkreten Präfixen zu liefern, und das längere Präfix gewinnt. Im Test der Forscher blieb der Steuerkanal aktiv, und der Kill Switch griff nicht ein.
- CVE-2024-3661 beschreibt nicht den Fehler eines Herstellers. Die Erklärung der CNA nennt IETF DHCP Version 0, das NVD führt in angereicherten Konfigurationen sieben kommerzielle Clientfamilien, und die Forscher sprechen von einem weiteren Kreis — drei Aussagen zum Umfang, die sich nicht zu einer zusammenziehen lassen.
- Die stärkste Empfehlung von Leviathan Security Group, Inc. liegt eine Schicht höher: Netzwerk-Namespaces, wobei Linux-Namespaces als vollständige Behebung beschrieben werden. Eine Herstellerstellungnahme wurde hier nicht gelesen; deshalb steht in diesem Text nirgends, ein benanntes Produkt lehne heute eine Route aus Option 121 ab.
Kein Artikel in diesem Archiv hatte TunnelVision, die Routen-Injektion über DHCP-Option 121, CVE-2024-3661 oder diese Offenlegung behandelt: Eine wörtliche Suche ergab null Zeilen, und die Lücke wurde gemessen, nicht angenommen. Was folgt, stammt aus den Dokumenten, die sich öffnen ließen — der Originalveröffentlichung, dem CVE-Eintrag, dem NVD-Eintrag und den RFCs, die die betroffenen DHCP-Optionen definieren.
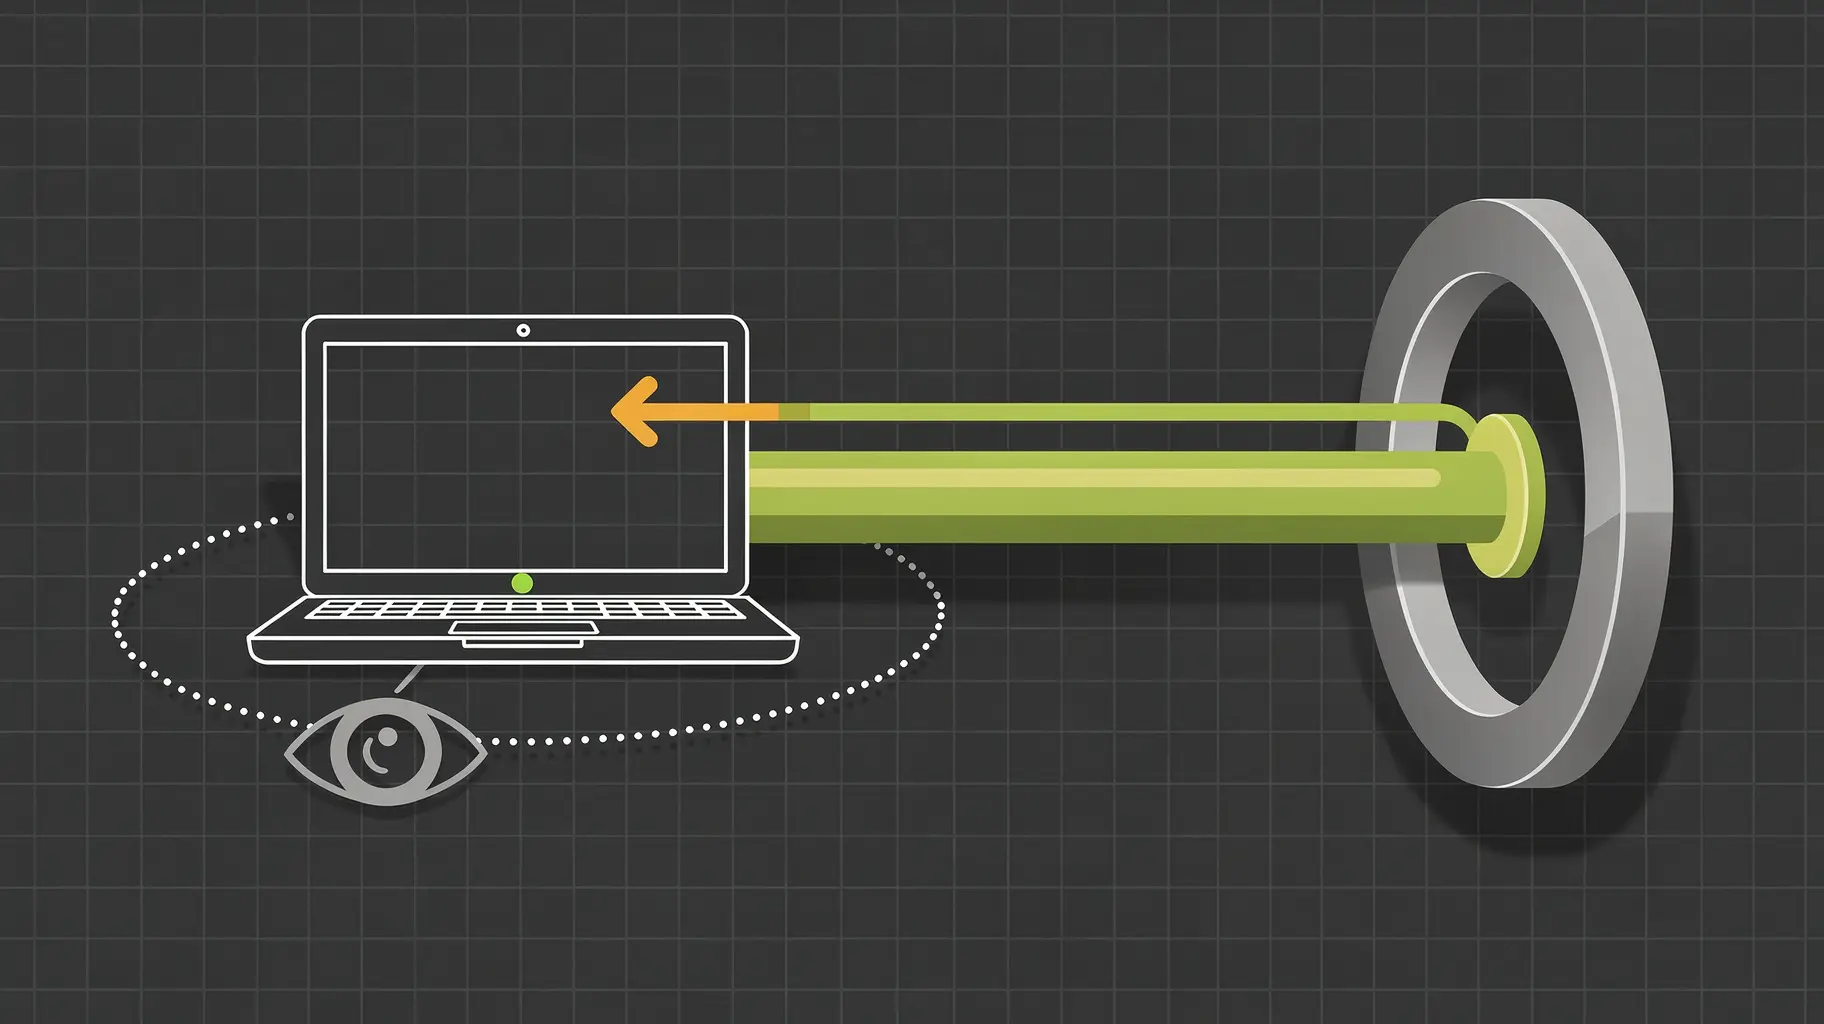
Die Mechanik ist mit Absicht unspektakulär. Ein routenbasiertes VPN setzt im System eine Standardroute — das Ziel 0.0.0.0/0 — auf die Tunnelschnittstelle, und alles ohne spezifischere Route geht dort hindurch. Die DHCP-Option 121 existiert, um klassenlose Routen zu übergeben: Der Server schickt Zielbeschreibungen mit ihren Präfixen und dazu die Adresse des Routers, der dieses Ziel bedienen soll. Ein konkretes Präfix, etwa ein /8 oder /16, ist länger als das /0 des Tunnels und gewinnt damit die Prioritätsprüfung.
Im Test der Forscher übergab das System das Paket an die physische Schnittstelle, die zu dem Router gehörte, den derselbe DHCP-Server benannt hatte — während der Tunnel offen blieb.
Das funktioniert nur unter zwei Bedingungen: Die Maschine muss ein Lease von einem vom Angreifer kontrollierten DHCP-Server annehmen, und der DHCP-Client muss Option 121 implementieren. Die Forscher beschreiben DHCP-Starvation, Antwortrennen und ARP-Spoofing während der Lease-Erneuerung als Wege innerhalb desselben Netzes zu dieser Position. In ihrem Test lief der Steuerkanal des VPN weiter, weil er ohnehin die physische Schnittstelle nutzt: Der Client meldete sich weiter als verbunden, und der Kill Switch löste nicht aus. Die Kryptografie wurde nicht gebrochen. Sie wurde umgangen.
Hier endet die Kurzfassung. Es sind drei Aussagen zum Umfang im Umlauf, und sie sind nicht austauschbar. Der CVE-Eintrag in der CVE-Liste trägt eine Betroffenheitserklärung auf Protokollebene: Hersteller IETF, Produkt DHCP, Version 0. Die NVD-Schnittstelle ergänzt eine Schicht angereicherter Konfigurationen, die kommerzielle Produkte benennt — FortiClient, Cisco AnyConnect oder Secure Client, Palo Alto GlobalProtect, Citrix Secure Access Client, F5 BIG-IP Access Policy Manager, WatchGuard-Clients und Zscaler Client Connector. Und die Forscher beschreiben einen weiteren Kreis: jedes VPN, das sich allein auf Routing-Regeln verlässt, gleich ob WireGuard, OpenVPN oder IPsec. Eine dieser drei Aussagen als den gesamten Umfang zu lesen, ist ein Sachfehler und keine Vereinfachung. Die Systeme, an denen sie eine Betroffenheit beobachteten, waren Windows, Linux, iOS und macOS; Android meldeten sie als nicht betroffen, weil es Option 121 nicht implementierte. Diese Liste ist ein Testergebnis, keine Zusage für jede Implementierung am Markt.
Die Option ist nicht neu, und die Gefahr ist es auch nicht. RFC 3442, im Dezember 2002 veröffentlicht, definiert Option 121 und das Format, das Zielbeschreibungen und Routeradressen trägt, ohne eigene Schnittstellenkennung; ein Client, der die Option unterstützt, muss die angegebenen Routen installieren, außer in den dort definierten Fällen lokaler Subnetze. Derselbe Standard verlangt, dass der Client bei vorhandener Option 121 die Router-Option und Option 33 ignoriert, und empfiehlt Administratoren, beide Formen zur Kompatibilität zu senden, wobei der Client Option 121 den Vorrang gibt. Und er warnt mit eigenen Worten, die Option lasse sich nutzen, um Verkehr fehlzuleiten, Dienstausfälle zu erzeugen oder einen Man-in-the-Middle-Angriff zu ermöglichen, indem die Routeradresse eines Lauschers angegeben wird. Die ältere Grundlage ist RFC 2132 von März 1997, der Option 3 (Router) und Option 33 (klassenlose statische Route) definiert, die Standardroute in Option 33 für unzulässig erklärt und ihre Konfiguration auf Option 3 verweist — was RFC 3442 an dieser Stelle aktualisiert. Von der Veröffentlichung des RFC 3442 bis zur Offenlegung vergingen rund 21 Jahre und 5 Monate: Das Risiko reiste dokumentiert.
Die stärkste Empfehlung der Forscher ist kein Schalter im Client. Sie lautet, Netzwerk-Namespaces auf den Systemen zu implementieren, die sie unterstützen, und zwar beim VPN-Anbieter; Linux-Namespaces werden als vollständige Behebung beschrieben, weil sie Schnittstellen und Routing-Tabellen isolieren. Die Alternativen kommen mit ausgewiesenen Kosten. Eine Firewall-Regel, die Verkehr über die physische Schnittstelle blockiert außer DHCP und Verkehr zum VPN-Server, kann eine selektive Dienstverweigerung erzeugen und schafft einen Seitenkanal für Verkehrsanalyse.
Option 121 bei aktivem Tunnel zu ignorieren kann legitime Konnektivität brechen und sollte, wenn es eingeführt wird, verbindlich sein. Genannt werden außerdem ein vertrauenswürdiger Mobilfunk-Hotspot, eine virtuelle Maschine ohne Bridge und der Rat, unvertrauenswürdige Netze für vertrauliche Arbeit zu meiden. Wer das eigene Netz kontrolliert, soll DHCP-Snooping und ARP-Schutz einsetzen und interne Ressourcen mit HTTPS oder Vergleichbarem verschlüsseln. Den VPN-Anbietern stellen die Forscher zwei unbequeme Forderungen: die Gegenmaßnahmen dokumentieren und aufhören, Schutz gegen alle Angriffe aus dem lokalen Netz zu behaupten.
Die praktische Konsequenz ist eine Lesung der Routing-Tabelle, nicht der Marketing-Seite. Bei stehendem Tunnel zählt, welche Routen im Host auf das physische Gateway zeigen statt auf die Tunnelschnittstelle, und ob der DHCP-Client in diesem Zustand Option 121 annimmt. Wer die Route übergibt, sagt, wohin das Paket gehen soll; der Tunnel trägt, was ihm übergeben wird.
Der Eintrag selbst ist datiert und prüfbar. CVE-2024-3661 steht im Zustand PUBLISHED, vergeben von cisa-cg, mit dateReserved am 11. April 2024, datePublished am 6. Mai 2024 und dateUpdated am 28. August 2024 — 25 Tage zwischen Reservierung und Veröffentlichung und 114 Tage zwischen Veröffentlichung und Aktualisierung, gerechnet von mir aus diesen Feldern. Der Titel der Erklärung ist direkt: DHCP-Routing-Optionen können den Verkehr schnittstellenbasierter VPNs manipulieren.
Der NVD-Eintrag führt dasselbe Ereignis an einer anderen Uhr: Status der Schwachstelle Analyzed, Veröffentlichung 2024-05-06T19:15:11.027Z, letzte Änderung 2026-06-17T07:44:45.760Z, also rund zwei Jahre und sechs Wochen später. Beide vergeben CVSS 3.1 mit Basisscore 7,6 in der Klasse High und dem Vektor AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:L — angrenzendes Netz, keine Privilegien, keine Nutzerinteraktion, unveränderter Umfang, hohe Wirkung auf Vertraulichkeit und geringe auf Integrität und Verfügbarkeit.
Die Grenzen des Gelesenen stehen neben diesen Sätzen. Die NVD-Detailseite (nvd.nist.gov) öffnete sich ohne lesbare Zeilen; Beschreibung, Schweregrad und Konfigurationen stammen aus dem API-Eintrag des NVD, nicht aus der Seite. Die Seite des CVE-Programms (cve.org) lieferte nur eine Hülle, die JavaScript verlangt, deshalb kamen die Felder aus der offiziellen JSON-Liste. Die kanonische Adresse von RFC 3442 (rfc-editor.org/rfc/rfc3442) antwortete mit HTTP 429, und die gesamte RFC-Substanz stammt aus der Textdarstellung des Herausgebers. Eine Herstellerstellungnahme wurde nicht gelesen: Was dieser Text über die benannten Produkte sagen kann, ist das, was die NVD-Anreicherung als konfiguriert führt, und das ist eine Datenbankaussage, keine Bestätigung des Herstellers, sein Client lehne heute eine Route aus Option 121 ab.
Es bleibt die strukturelle Lehre, die von keinem Hersteller abhängt. Das VPN verspricht nicht, dass das Betriebssystem den Tunnel wählt; es verspricht, dass der dem Tunnel übergebene Verkehr verschlüsselt wird. Wer entscheidet, was übergeben wird, ist die Routing-Tabelle, und die Routing-Tabelle ist in jedem lokalen Netz das Gelände dessen, der zuerst auf DHCP antwortet. Solange die stärkste Behebung im Namespace designigen liegt, der den Tunnel baut, lautet die Prüfungsfrage genau so: Wer setzt die Tabelle zusammen, und kann jemand außerhalb des Anbieters diesen Zusammenbau sehen?
Mitgliederbriefing
Das vollständige Trend-Briefing lesen
Mitglieder lesen das vollständige Briefing mit den Quellennotizen hinter jeder Erkenntnis.
Strategischer Kreis
Ein tägliches Briefing in Ihrer Sprache, zusammengestellt aus Veränderungen, die wir verifiziert haben.
Für USD 20 pro Monat beitretenJederzeit kündbar.
Für Leadership Alliance bewerben
Mitglieder erhalten außerdem die vollständige Research-Bibliothek, ein tägliches Briefing zu den Netzen, denen sie folgen, und das private Forum.