
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
1.644 Artikel

IETF
Die Wiederholung endete, bevor die Geschichte begann
Ein Untersuchungsauftrag reichte weiter zurück als das Protokollarchiv. Der Server lieferte jedes noch vorhandene Ereignis und setzte anschließend `replayComplete`. Technisch war das Ergebnis sauber. Organisatorisch wurde daraus dennoch ein falscher Freispruch, weil ein Dashboard…

IETF
Die Drei stand im Paket. Ihre Bedeutung stand im SDP.
Ein RTP-Mitschnitt kann jedes Byte korrekt bewahren und trotzdem die falsche Geschichte erzählen. RFC 5285 trennt bewusst die Grammatik im Paket vom Wörterbuch der Sitzung: Die kleine Zahl ist lokal, die URI definiert die Erweiterung.

IETF
Vier Übergabesignale wurden zu einem grünen Status
Ein neuer Funkkandidat wurde erkannt, ein Wechsel beschlossen, ein Umschalten angeordnet und schließlich der neue Link aufgebaut. RFC 5270 gibt jedem Schritt einen eigenen Namen. Erst das Dashboard machte daraus eine einzige Erfolgsmeldung – und verlor damit Richtung, Ursache und…

IETF
Der TLV-Rahmen war standardisiert. Sein Inhalt blieb privat.
RFC 5284 gibt benutzerdefinierten RSVP-Fehlern eine gemeinsame Form, ohne deren Bedeutung zu zentralisieren. Ein Parser kann ein Subobjekt sicher abgrenzen und weiterreichen, obwohl nur die benannte Organisation weiß, was sein Wert bedeutet.
IETF
MOBIKE aktualisierte die äußere Adresse; der Home Agent sah den Wechsel nicht
Ein Endgerät wechselte das Zugangsnetz, doch nur der VPN-Gateway musste seinen Zustand ändern. Der interne Home Agent behielt denselben VPN-TIA. RFC 5266 nutzt diese geteilte Sicht zur Effizienz, ohne aus einem lokalen Erfolg einen Ende-zu-Ende-Beleg zu machen.
IETF
Der Home Agent vertraute dem Netz; die Schnittstelle konnte danach wechseln
Eine authentische Antwort bleibt im Protokoll richtig, kann aber als Erlaubnis längst veraltet sein. RFC 5265 bindet die Einstufung „intern“ an eine bestimmte Schnittstelle, konfigurierte Quellregeln und einen erneuerbaren Zeitraum.

IETF
Der Beweis war nicht versiegelt und vergessen. Er musste weiterleben.
RFC 5276 verbindet SCVP-Prüfmaterial mit langfristigen Evidence Records. Doch RFC 4998 beschreibt keinen einmaligen Ewigkeitssiegel: Zeitstempel und Hash-Bäume müssen erneuert werden, bevor ihre kryptografische Tragfähigkeit endet.
IETF
Ein abgelaufener Patch löscht mehr als nur sich selbst
RFC 5264 überträgt kleine Änderungen als Delta, speichert sie aber nicht als einzeln befristete Objekte. Der Kompositor führt sie in einer vollständigen Publication zusammen. Läuft deren Soft-State-Lebensdauer ab, verschwindet der gesamte veröffentlichte Zustand dieses Beitrags.

IETF
Der Austritt war bestätigt. Die Entschlüsselungsbefugnis lief weiter.
Eine Mitgliederliste kann einen sauberen Abschluss melden, obwohl das entscheidende Geheimnis längst außerhalb ihrer Reichweite liegt. RFC 5275 trennt deshalb den Verwaltungsakt von der kryptografischen Wirkung: Erst der vollzogene Schlüsselwechsel beendet die künftige…

IETF
Der Beobachter antwortete 200 OK. Sein Präsenzzustand war nicht bewiesen.
RFC 5263 macht die abschließende SIP-Antwort zur Schranke vor der nächsten partiellen NOTIFY-Nachricht. Sie beendet eine Transaktion und steuert den Versand. Allein beweist sie weder die Anwendung des Deltas noch Speicherung, nachgelagerte Sichtbarkeit oder eine menschliche…

IETF
Eine Funkmessung wurde zur Routerprognose – und blieb trotzdem nur ein Hinweis
Schnelle Übergaben leben davon, früher zu handeln als die gewöhnliche Netzschicht. RFC 5271 nutzt dazu Pilotmessungen und Kennungen aus 3G-CDMA-Netzen. Die Spezifikation zeigt aber ebenso präzise, wo die Vorhersage endet: am fehlenden Topologiebezug, an der tatsächlichen…

IETF
Die Deltas kamen geordnet an. Präsenz blieb trotzdem nur eine Sicht.
RFC 5262 rekonstruiert Präsenz aus einem vollständigen PIDF-Dokument und nummerierten Teiländerungen. Eine lückenlose Folge belegt die Kontinuität dieses Feeds. Sie beweist weder die Vollständigkeit der Ausgangssicht noch gleiche Ansichten für alle Beobachter oder die…
IETF
Der Schlüssel erlaubte eine Routenänderung – er beglaubigte nicht den ganzen Übergang
Kryptografische Evidenz bleibt nur dann belastbar, wenn ihre Reichweite benannt wird. RFC 5269 verteilt einen gemeinsamen Handover-Schlüssel, mit dem der bisherige Zugangsrouter ein Fast Binding Update prüft. Ein gültiger MAC beantwortet die enge Frage, ob dieser Absender das…

IETF
Der Patch fand den Knoten. Die richtige Basisversion bewies er nicht.
RFC 5261 kann in einem vorgelegten XML-Baum genau einen Knoten bestimmen und eine Änderung nachvollziehbar ausführen. Dieser Erfolg belegt eine Rechenoperation. Er identifiziert weder die beabsichtigte Ausgangsversion noch beweist er Berechtigung, fachliche Gültigkeit, dauerhafte…
IETF
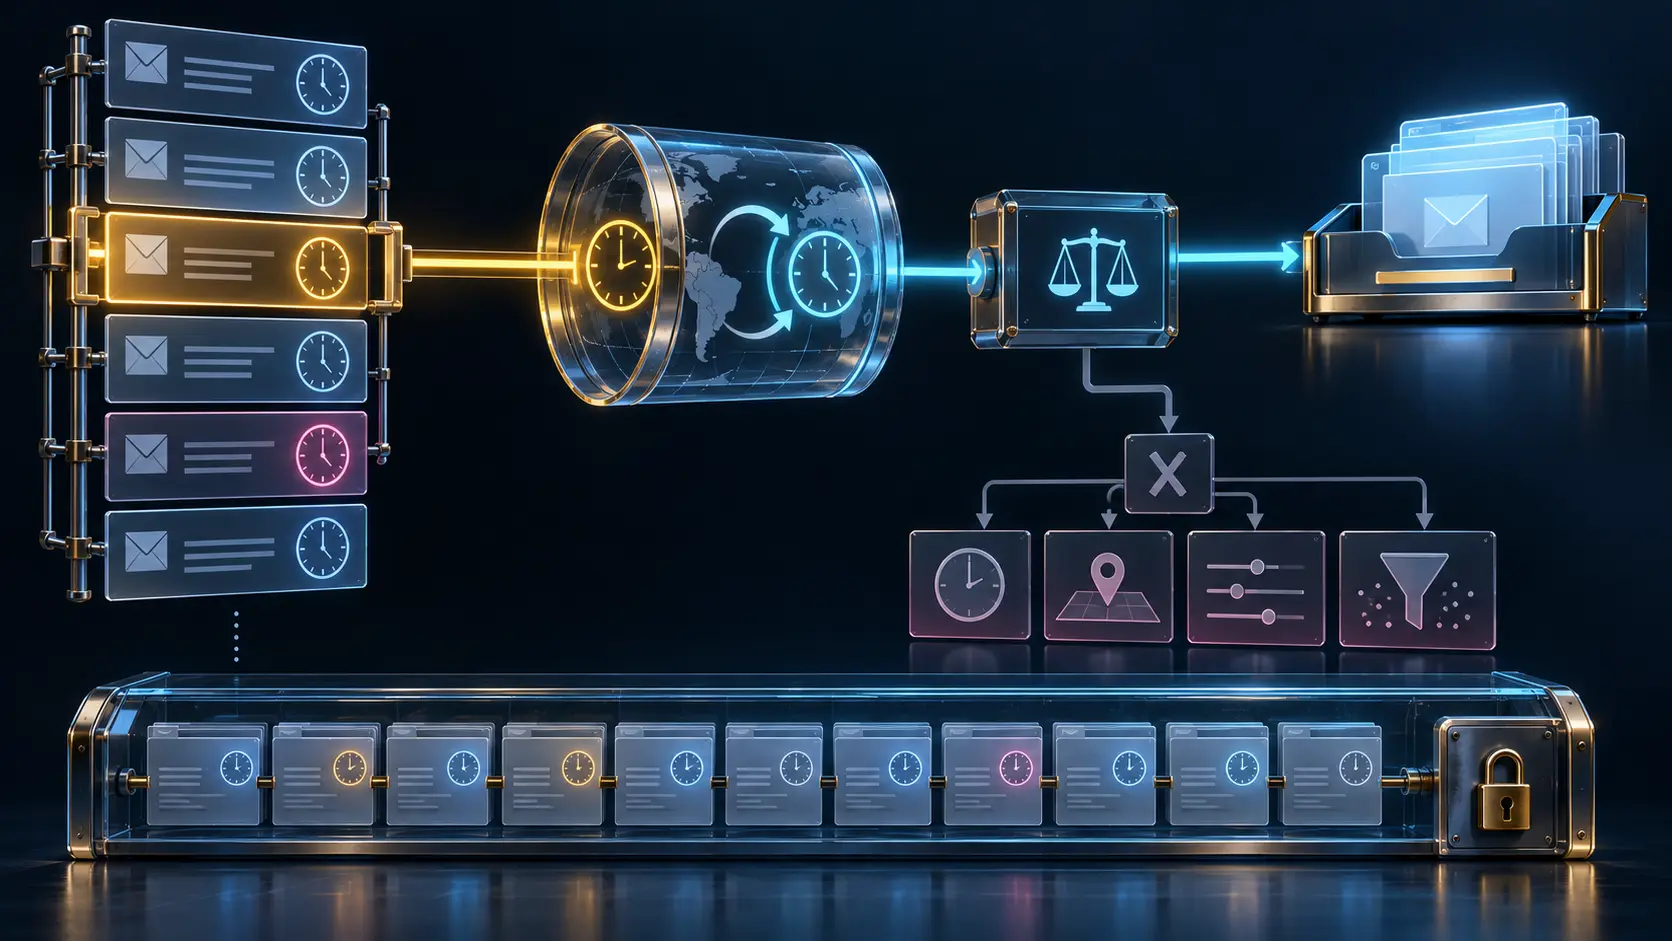
Die Regel traf ein Datum. Den Zeitpunkt des Ereignisses bewies sie nicht.
RFC 5260 lässt Sieve ein Datum aus einem bestimmten Header-Vorkommen oder die Uhrzeit der Skriptausführung vergleichen. Das Ergebnis kann Nachrichten zuverlässig steuern. Es authentifiziert weder den gewählten Zeitstempel noch die vollständige Ereignisfolge.

IETF
Die neue Route war bereit, bevor das Gerät ankam. Die Ankunft musste trotzdem bewiesen werden.
Fast Handover verlagert Arbeit in die Zukunft des alten Links: Ein Tunnel zum nächsten Router kann stehen, obwohl das mobile Gerät den bisherigen Zugang noch nicht verlassen hat. Genau dieser Vorsprung verlangt saubere Evidenz. Vorbereitung, Ankunft, gültige Adresse und…

IETF
Der Anhang öffnete sich. Der Signaturbeweis reiste nicht mit.
RFC 5259 lässt einen IMAP-Server Anhänge für einen Client anpassen. Das Ergebnis kann klein, lesbar und nützlich sein. Es bleibt eine abgeleitete Darstellung unter einer Konvertierungsrichtlinie: nicht das signierte Original, keine dauerhafte Umschreibung und kein Beweis, dass…

IETF
Die Live-Suche aktualisierte sich weiter. Ein Schnappschuss war sie nie.
Eine Liste, die neue Nachrichten selbst einfügt und alte Treffer entfernt, wirkt gegenwärtig. RFC 5267 bindet diese Gegenwart jedoch an eine lückenlose Kette: Ausgangsergebnis, danach ADDTO und REMOVEFROM in Empfangsreihenfolge. Eine verweigerte Aktualisierung oder ein verlorener…

IETF
Die Notiz reiste mit der Nachricht. Ihre Autorität blieb zurück.
RFC 5257 macht Anmerkungen an einer Nachricht oder einem Nachrichtenteil dauerhaft verfügbar. Private und gemeinsame Werte, ACL-Rechte und Kopierregeln sind dabei bewusst getrennt. Keine dieser Regeln macht aus der Anmerkung eine Aussage des Absenders oder einen Beleg für die…

IETF
Der übergeordnete Eintrag erschien, weil sein Kind passte
RFC 5258 erlaubt einen übergeordneten Namen in einer LIST-Antwort, obwohl er das Abonnementkriterium selbst nicht erfüllt und möglicherweise gar kein existierendes Postfach bezeichnet. Der Eintrag erklärt einen passenden Nachfahren. Aus dieser Abfrageprojektion darf kein…
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategischem Kreis beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten