
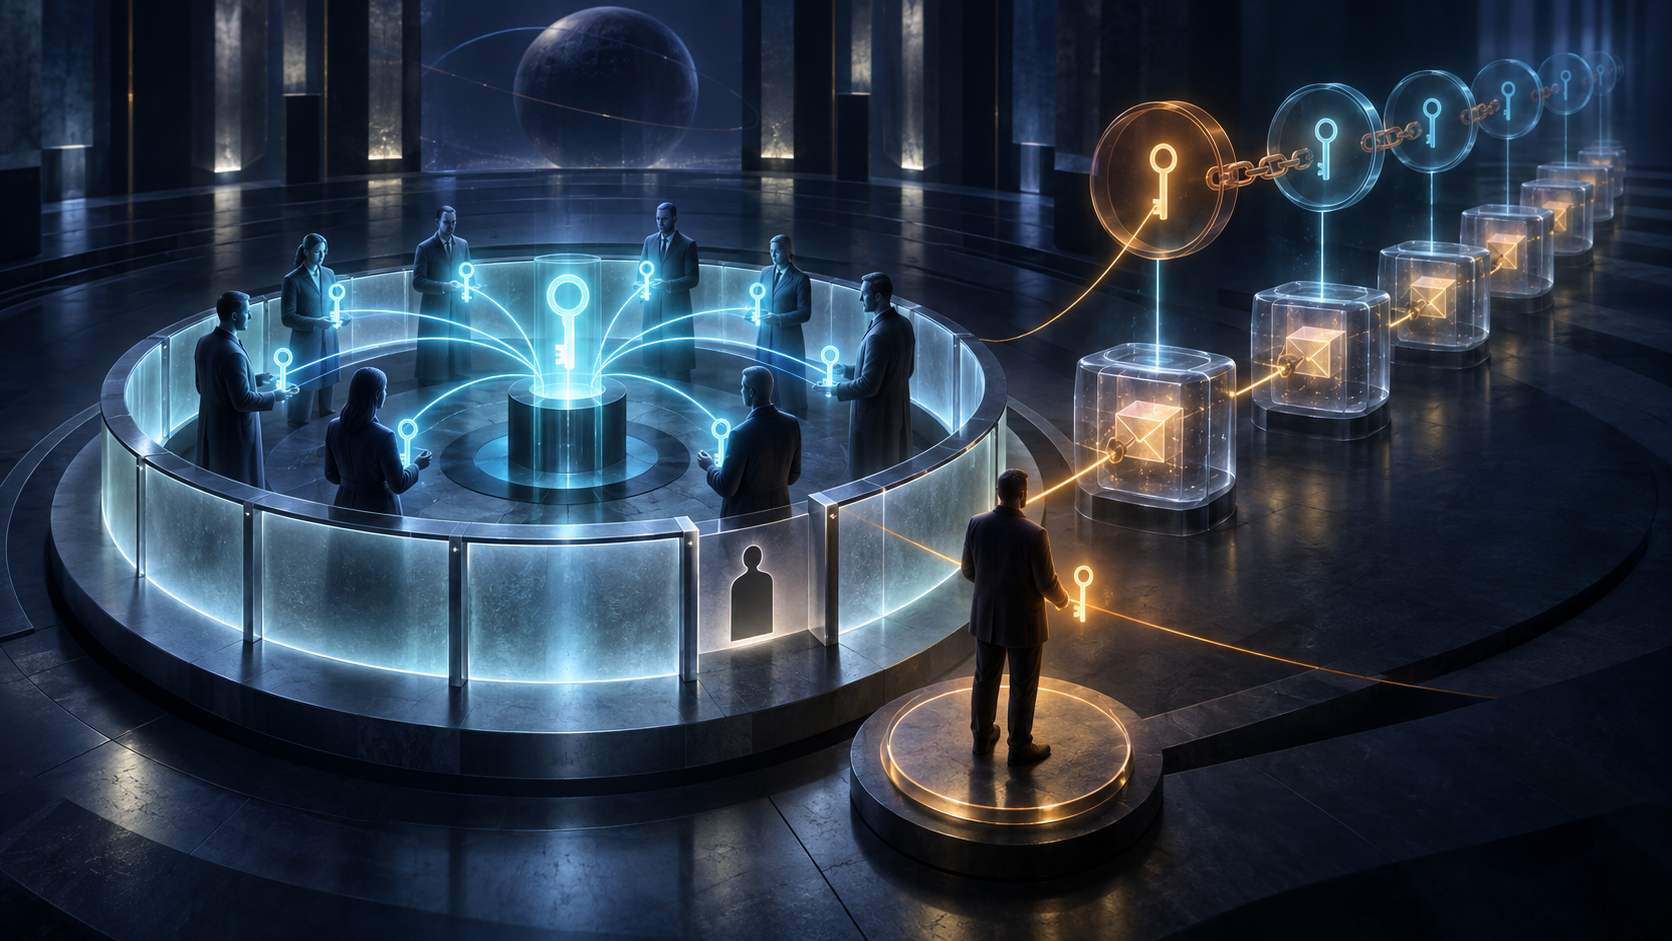
Zusammenfassung
- Nach RFC 5275 behält ein aus einer geschlossenen oder verwalteten Liste entferntes Mitglied seine Entschlüsselungsfähigkeit, solange die Gruppe nicht neu verschlüsselt wird.
- Ein belastbarer Abschluss muss wirksame Mitgliedergeneration, vollständigen Schlüsselumfang, Zustellung, Aktivierung, Außerdienststellung alter Schlüssel und verbleibende Chiffretext-Exposition getrennt belegen.
Das gefährlichste Wort in einem Berechtigungsbericht lautet oft „erfolgreich“. Es kann bedeuten, dass ein signierter Löschauftrag angenommen wurde. Es kann bedeuten, dass eine Datenbankzeile verschwunden ist. Es sagt noch nicht, dass ein früheres Mitglied keine geschützte Nachricht mehr lesen kann.
RFC 5275 ist ein Standards-Track-Dokument der IETF zur Verwaltung und Verteilung symmetrischer Schlüssel mit CMS. Sein bleibender Wert liegt in einer nüchternen Feststellung: Wird ein Mitglied aus einer geschlossenen oder verwalteten Gruppenliste entfernt, muss die Gruppe neue Schlüssel erhalten. Geschieht das nicht, besitzt das frühere Mitglied weiterhin den Gruppenschlüssel und kann jede erreichbare Nachricht entschlüsseln.
Zwei Rollen, mindestens drei Wahrheiten
Der Group List Owner, GLO, richtet die Liste ein, legt ihr Verwaltungsmodell fest und steuert Mitgliedschaft und Rekey-Politik. Der Group List Agent, GLA, erfüllt Gruppen- und Schlüsselverwaltungsfunktionen und signiert die glKey-Nachrichten, mit denen gemeinsame Key-Encryption Keys verteilt werden.
Diese Aufgabenverteilung schafft Verantwortlichkeit, aber keine automatische Wahrheit. RFC 5275 hält ausdrücklich fest, dass ein korrumpierter GLA Schaden anrichten kann. Rollenautorität beantwortet, wer handeln darf. Zustandsbelege beantworten, ob das gewünschte Ergebnis in den abhängigen Systemen eingetreten ist.
Ein signiertes glDeleteMember ist zunächst eine legitime Anweisung. Je nach Listenart stammt sie vom Eigentümer oder vom Mitglied selbst. Bei verwalteten und geschlossenen Listen muss zudem ausgeschlossen werden, dass dieselbe Person unter einem zweiten Eintrag weiterbesteht. Sonst verschwindet ein Name, während das Alias weiterhin Rekeys erhält.
Das Verfahren koppelt die Löschung in diesen Listen an glRekey. Der Eigentümer verändert damit den berechtigten Personenkreis; der Rekey erzeugt eine neue kryptografische Generation. Der eine Vorgang ist weder Ersatz noch Beweis für den anderen.
Zwischen Erzeugung und Wirkung liegen Endpunkte
glKey enthält Gruppenname, Schlüsselkennung, verpackten KEK, Algorithmus sowie Beginn und Ende der Gültigkeit. Wenn Mitglieder voneinander nichts wissen dürfen, sendet der Agent jeder Person eine eigene Schlüsselnachricht. Mit glRekeyAllGLKeys kann der Eigentümer die Neuausgabe aller ausstehenden Gruppenschlüssel verlangen.
Ein belastbarer Ablauf unterscheidet daher die Annahme der Löschung, die wirksame Mitgliederliste ohne alle Identitäten der austretenden Person, die Erzeugung der Ersatzschlüssel, die Zustellung an jedes verbleibende Mitglied, die Aktivierung durch Sender und Empfänger sowie die Beendigung alter und vorab verteilter Schlüssel.
Die Unterschiede sind praktisch. „Gesendet“ ist nicht „empfangen“. „Empfangen“ ist nicht „aktiviert“. Eine signierte Erfolgsantwort des Agenten beschreibt dessen Verarbeitung; sie beweist nicht, dass jeder Endpunkt umgeschaltet oder jede alte Kopie gelöscht hat. Der Standard verspricht keinen universellen Fernlöschbeleg.
Vorausverteilung verlagert Macht in die Zukunft
generationCounter bestimmt, wie viele Schlüssel verteilt oder ausstehend gehalten werden. duration bestimmt ihre Gültigkeitsdauer. Mindestens zwei Schlüssel werden anfangs ausgegeben, damit die Gruppe beim Ablauf des ersten ohne Unterbrechung weiterarbeitet.
Genau hier entsteht eine Widerrufsschuld. RFC 5275 warnt vor zu großen Werten und verwendet ein Beispiel mit vierzehn Jahresschlüsseln. Der letzte Schlüssel bietet einem Angreifer dadurch mindestens dreizehn Jahre Angriffszeit. Kontinuität entsteht, weil künftige Befugnis heute ausgeliefert wird.
Beim Austritt darf der Umfang deshalb nicht beim aktiven Schlüssel enden. Er umfasst jede aktuelle und künftige Generation, die das frühere Mitglied bereits erreichen konnte. Eine Entscheidung von heute kann eine gestern übergebene Kopie nicht zurückholen.
Auch die Verpackung bildet Abhängigkeiten. Ein KEK kann den nächsten KEK verschlüsseln, dieser wiederum einen weiteren. Sobald ein Schlüssel in einer solchen Kette kompromittiert ist, verlangt RFC 5275, alle nachfolgenden Schlüssel ebenfalls als kompromittiert zu behandeln. Der Incident-Scope folgt der Kette, nicht dem Kalender.
Herkunft ist eine gespeicherte Beziehung
Mitglieder müssen einen gespeicherten KEK mit dem Namen des GLA verknüpfen, der ihn verteilt hat. Nur so können sie prüfen, ob spätere Rekeys von derselben Instanz stammen. Eine gültige Signatur ohne Gruppen- und Herkunftskontext kann mathematisch richtig und betrieblich falsch sein.
Dasselbe gilt für Replay-Schutz. Nonce und signingTime helfen nur, wenn Teilnehmer genug Zustand für den Vergleich mit früheren Nachrichten aufbewahren. Uhren driften; lokale Regeln bestimmen das Zeitfenster; Nachrichten mit scheinbar zukünftiger Signaturzeit müssen behandelt werden. Zeitformat ersetzt kein Gedächtnis.
Der alte Chiffretext bleibt, wo er kopiert wurde
Ein sauberer Cutover verhindert, dass neue Nachrichten mit dem alten Schlüssel geschützt werden. Er löscht aber keine Kopie in einem Postfach, Repository, Cache oder Backup. Er beweist auch nicht, dass ein früheres Mitglied exportierte Schlüssel oder Klartext vernichtet hat.
Die verbleibende Exposition ergibt sich aus der Schnittmenge von erreichbarem Chiffretext und weiterhin brauchbarem Schlüsselmaterial. Diese Formulierung trennt zukünftige Eindämmung von rückwirkender Wiederherstellung. Man kann die Zukunft wirksam schließen, ohne eine unmögliche Auslöschung der Vergangenheit zu behaupten.
Der notwendige Austrittsbeleg
RFC 5275 schreibt weder ein modernes Transparenzprotokoll noch Endpunkt-Attestierung oder universelle Löschbeweise vor. Seine Zustände erlauben dennoch einen präzisen Kontrollbeleg. Er verbindet die signierte Anweisung mit Liste und Person; benennt die wirksame Mitgliedergeneration; zählt aktuelle, künftige und abhängige Schlüssel auf; hält jeden Zustellungsfehler fest; markiert die Aktivierungsgrenze; dokumentiert messbare Abschaltungen; und weist unkontrollierbare Kopien offen aus.
Ein einzelner nicht erreichbarer Empfänger ist kein Detail, das eine globale Erfolgsquote glätten darf. Er erzwingt eine Wahl zwischen verzögertem Cutover, vorübergehendem Ausschluss und dokumentiertem Verfügbarkeitsverlust. Ebenso hält eine ungeklärte Doppelidentität den Mitgliedschaftszustand offen; eine abhängige Zukunftsschlüsselgeneration hält den kryptografischen Zustand offen.
Die Liste formuliert den Sollzustand. Laufende Systeme verwirklichen die Fähigkeit. Ein Austritt ist erst dann abgeschlossen, wenn beide Ebenen ab einer belegten Grenze übereinstimmen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten