
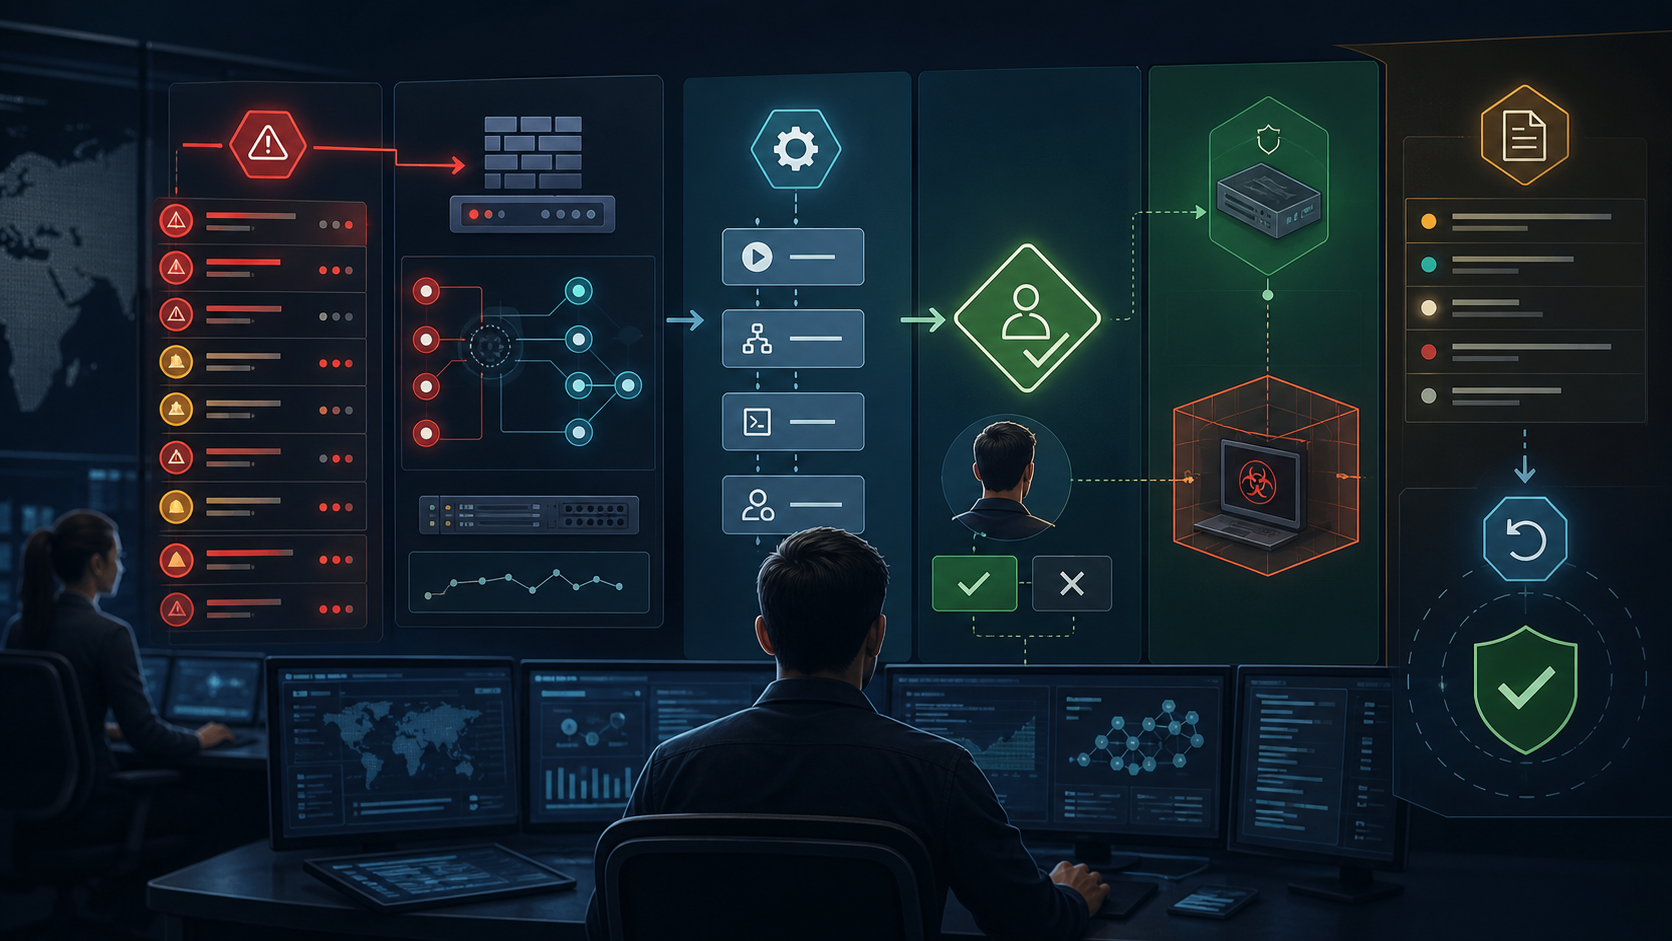
Zusammenfassung
- Der zentrale Produktionsnennwert für Fortinet ist die akzeptierte Sicherheitsmaßnahme: eine Blockierung, eine Quarantäne, eine Richtlinieninstallation, eine Aktualisierung eines Vorfalls, eine Firmware-Änderung oder eine KI-gestützte Bereinigung, die spezifisch genug sein muss, um zu helfen, und reversibel genug, um kein größeres operatives Problem zu verursachen.
- Öffentliche Beweise zeigen glaubwürdige Steuerungsprimitiven in FortiGate, FortiManager, FortiAnalyzer, FortiSOAR, FortiAI, FortiGuard und FortiCloud: Genehmigungsmatrizen, Installationsvorschauen, Revisionen, Konfigurationsrücknahmen, Alarmhandler, Automatisierungs-Stitches, SOAR-Playbooks, manuelle Aufgaben, KI-Zusammenfassungen, FortiGate-Connector-Aktionen und öffentliche Cloud-Statusseiten.
- Der schwierige Teil ist nicht die Existenz von Funktionen. Der Wert von Fortinet hängt von der Disziplin des Kunden in Bezug auf Beweisqualität, ADOM- und VDOM-Bereich, Identitäts- und Endpunktstatus, Geräte-Firmware, Richtlinienpaketabstimmung, Fehlalarme, Analystenprüfung und Rollback-Übungen ab.
- Das Geschäftsmodell von Fortinet ist am stärksten, wenn Käufer die Kosten pro akzeptierter und verifizierter Sicherheitsmaßnahme messen, nicht die Kosten pro Gerät, blockiertem Ereignis oder KI-Empfehlung. Dieselbe integrierte Plattform, die die Werkzeugvielfalt reduziert, kann auch Wechselkosten, Lizenzkomplexität und Abhängigkeit von der Managementebene konzentrieren.
Maßnahme nach dem Alarm ist der Produkttest
Ein Sicherheitsbetriebszentrum erhält einen Alarm, dass ein Host möglicherweise kompromittiert ist. Die einfache Version des Dashboards besagt, dass das Produkt eine Bedrohung erkannt hat. Die Produktionsversion ist komplizierter.
Ein Analyst muss entscheiden, ob der Host tatsächlich kompromittiert ist, ob die Beweise aktuell sind, ob das Ziel dasselbe im Verzeichnis aufgeführte Asset ist, ob der Verkehr geschäftskritisch ist, ob der Endpunkt verwaltet wird, ob eine Quarantäne den Laptop eines Führungskräfts während einer Reise trennen würde, ob eine Firewall-Blockierung einen Zahlungsfluss unterbrechen würde, ob eine Webfilteränderung einen gemeinsamen Proxy betrifft und ob das Team die Entscheidung rückgängig machen kann, falls sie sich als falsch erweist.
Das ist der richtige Nennwert für Fortinet, Inc. Fortinet ist nicht nur ein Gerätehersteller oder Bedrohungsdatenanbieter. Es betreibt eine breite Sicherheitsplattform rund um die Oberflächen FortiGate, FortiOS, FortiManager, FortiAnalyzer, FortiSOAR, FortiAI, FortiGuard und FortiCloud. Das Unternehmen ist am stärksten, wenn diese Oberflächen eine wiederkehrende Sicherheitsaufgabe vom Alarm zur akzeptierten Maßnahme bewegen, ohne die Beweiskette zu verlieren.
Die Maßnahme kann eine FortiGate-Quarantäne, eine FortiManager-Richtlinieninstallation, eine FortiSOAR-Block/Entblock-Operation, eine FortiAnalyzer-Vorfallsnotiz, eine FortiAI-generierte Abfrage oder ein Firmware-Update sein. In jedem Fall ist das nützliche Ergebnis nicht „das System hat etwas getan“. Es ist „die Organisation hat diese genaue Maßnahme akzeptiert, ihren Umfang verstanden, protokolliert, warum, das Ergebnis überprüft und konnte sich erholen“.
Fortinets öffentlicher Produktkatalog macht deutlich, warum dieser Nennwert wichtig ist. Das Unternehmen listet FortiGate NGFW, FortiGate Cloud, FortiGuard AI-Powered Security Services, FortiManager, FortiAnalyzer, FortiOS, FortiSOAR, FortiSIEM, FortiNAC, FortiSASE und andere Plattformdienste auf seinerProduktseite. Sein Jahresbericht gibt an, dass die Verkäufe von FortiGate-Produkten bedeutend sind und dass FortiGate-Secure-Networking-Hardware Firewall, Next-Generation Firewall, Secure Web Gateway, SSL-Inspektion, SD-WAN, Eindringungsprävention, Datenverlustprävention, VPN, Switch/Wireless-Controller und WAN-Edge-Funktionen umfasst. Dasselbe Dokument trennt Produktumsätze von FortiGuard-, FortiCare-, SaaS- und Support-Service-Umsätzen, die über die Zeit erbracht werden (Fortinet 2025 10-K).
Diese Kombination erzeugt ein charakteristisches operatives Problem. Fortinet befindet sich oft im Pfad des tatsächlichen Verkehrs, nicht nur in einer Berichtsschicht. Ein Fehlalarm ist nicht nur eine schlechte Bewertung auf einem Dashboard. Es kann eine blockierte IP-Adresse, ein deaktivierter Endpunkt, eine verweigerte administrative Anmeldung, ein gestoppter Tunnel, ein auf dem falschen Ziel installiertes Richtlinienpaket oder ein Firmware-Fenster sein, das eine Wartungsnacht verbraucht. Eine verpasste Erkennung mag schlimmer sein, aber der Punkt des Artikels ist, dass Sicherheitskäufer beide Seiten zählen müssen.
Bessere Prävention hat nur dann Wert, wenn sie keine ungeplante Wiederherstellungsarbeit erzeugt.
Die Versuchung besteht darin, Fortinet anhand der Anzahl blockierter Versuche oder der Breite der Produktfamilie zu beurteilen. Diese Zahlen können hilfreich sein, aber sie beantworten nicht die Produktionsfrage. Eine Firewall, die Millionen von Ereignissen blockiert, kann immer noch Probleme verursachen, wenn eine einzelne automatisierte Antwort zu breit ist. Ein KI-Assistent, der eine nützliche Zusammenfassung schreibt, kann immer noch unsicher sein, wenn der Analyst die Empfehlung nicht mit Protokollen und betroffenen Assets verknüpfen kann.
Ein SOAR-Playbook, das Minuten spart, kann immer noch teuer sein, wenn der Entblockungsweg mehrdeutig ist. Eine öffentliche Statusseite kann grün sein, während das lokale Gerät eines Kunden außerhalb der Richtlinie oder mit nicht unterstützter Firmware läuft.
Der beste Test beginnt mit einer wiederkehrenden Aufgabe.
Für ein Netzwerksicherheitsteam könnte es sein: „Blockieren Sie dieses Command-and-Control-Ziel an den richtigen Durchsetzungspunkten für vier Stunden, entfernen Sie dann die Blockierung und zeigen Sie, dass der Geschäftsdienst noch funktioniert.“ Für ein SOC könnte es sein: „Quarantänen Sie diesen Endpunkt erst nach Bestätigung der Identität, des Gerätezustands, der Alarmquelle und des Geschäftsinhabers, und dokumentieren Sie dann die Freigabekriterien.“ Für einen verwalteten Sicherheitsanbieter könnte es sein: „Wenden Sie eine kundenspezifische FortiGate-Richtlinienänderung durch einen genehmigten Workflow an, ohne Mandanten zu vermischen,
und bewahren Sie Beweise für die Prüfung auf.“ Für einen KI-gestützten Analysten könnte es sein: „Verwenden Sie FortiAI, um Kontext zu sammeln und eine Abfrage vorzuschlagen, aber verlangen Sie, dass ein Mensch den Containment-Schritt akzeptiert.“
Fortinets Plattform verfügt über viele der Grundbausteine, die für diese Art von Arbeit erforderlich sind. Die öffentliche Dokumentation zeigt Genehmigungsworkflows, Installationsvorschauen, Richtlinienüberprüfungen, Konfigurationsversionsverlauf, Automatisierungs-Stitches, eingehende Webhook-Quarantäne, Alarmhandler, KI-Rechercheunterstützung, SOAR-Trigger, manuelle Eingabe und Block/Entblock-Connector-Aktionen. Die Frage ist, ob diese Grundbausteine als Kontrollsystem und nicht als Komfortknöpfe betrieben werden.
FortiGate macht die Maßnahme folgenreich
FortiGate ist die wichtigste Grenze von Fortinet, weil dort Sicherheitsabsicht auf tatsächlichen Verkehr treffen kann. Eine Richtlinie, ein Abonnementurteil oder eine Automatisierungsaktion können den Paketfluss, den Benutzerzugriff, die Zweigstellenkonnektivität, das SD-WAN-Routing, das Inspektionsverhalten und die Endpunktreaktion beeinflussen. Deshalb ist das Geräteerbe des Unternehmens immer noch wichtig, auch wenn es Cloud-Management, KI-Assistenten und SOAR-Workflows hinzufügt.
Die öffentliche FortiGate-NGFW-Seite präsentiert eine breite Gerätefamilie mit veröffentlichten Modellmetriken und Bedrohungsschutz-Positionierung (FortiGate NGFW). Diese Zahlen können Käufern helfen, Formfaktoren zu vergleichen, aber sie messen keine akzeptierten Sicherheitsmaßnahmen. Die akzeptierte Maßnahme hat eine andere Form: welches Interface, welches VDOM, welche Richtlinie, welche Entität, welche Quelle, welches Ziel, welcher Benutzer, welches Zeitfenster, welcher Protokollierungspfad, welcher Rollback. Ein Produkt kann einen hohen Durchsatz haben und dennoch ein schlechtes Ergebnis liefern, wenn eine Regel zu breit installiert wird oder wenn ein Rollback den Verkehr wiederherstellt, aber die Richtliniendatenbank inkonsistent hinterlässt.
FortiGate-Automatisierungs-Stitches zeigen den Reiz und das Risiko. Die FortiOS 8.0-Dokumentation besagt, dass ein Automatisierungs-Stitch zwei Teile hat: einen Auslöser und Aktionen. Ein Auslöser kann ein bestimmtes Protokoll oder ein fehlgeschlagener Anmeldeversuch sein; die Aktion ist das, was FortiGate als Reaktion tut (Automatisierungs-Stitches). Das ist eine klare Möglichkeit, die manuelle Reaktionszeit zu verkürzen. Es bedeutet auch, dass die Auslöserqualität Teil der Aktion wird. Wenn der Auslöser verrauscht, veraltet oder falsch skaliert ist, erbt die automatisierte Antwort diesen Fehler.
Der eingehende Webhook-Quarantäne-Stitch ist ein konkretes Beispiel. Fortinet-Dokumentation besagt, dass beim Auslösen des Stitches die MAC-Adresse von FortiGate in Quarantäne versetzt wird, ein Ereignisprotokoll erstellt wird und die FortiClient-UUID auf der EMS-Serverseite in Quarantäne versetzt wird (eingehender Webhook-Quarantäne-Stitch). Das ist genau die Art von Aktion, die in einem echten Vorfall Zeit sparen kann. Es ist auch genau die Art von Aktion, die Akzeptanzkriterien benötigt. Welches System hat den Webhook gesendet? Wurde die Host-Identität bestätigt? Gehört die MAC-Adresse zu einem virtuellen Adapter, einer Dockingstation, einem gemeinsam genutzten Gerät oder einem veralteten Asset? Wird der EMS-Status zeitnah aktualisiert? Wer kann den Endpunkt freigeben? Was passiert, wenn der Endpunkt von einer Krankenhaus-Workstation, einem Fabrikarbeiter oder einem entfernten Führungskräften genutzt wird?
Die Ereignisprotokollierung ist wichtig, weil sie Beweise schafft, aber ein Ereignisprotokoll ist nicht die gesamte Beweiskette. Ein guter Containment-Datensatz sollte den Alarm, die Korrelation, den Asset-Eigentümer, die Benutzeridentität, den Gerätezustand, das Aktionsziel, die Aktionszeit, den genehmigenden Akteur, den erwarteten Explosionsradius, den Rollback-Eigentümer und den Überprüfungsschritt enthalten. Fortinet kann Produkttelemetrie und Aktionsprotokolle liefern. Der Kunde muss den operativen Kontext bereitstellen.
Fortinets eigene Backup-Dokumentation unterstreicht diesen Punkt. Der Leitfaden zur FortiOS-Konfigurationssicherung besagt, dass es äußerst wichtig ist, die FortiGate-Konfiguration nach einer erfolgreichen Einrichtung zu sichern, da einige Neustart- oder Firmware-Ladefälle die Konfiguration löschen und eine Neuerstellung erfordern, es sei denn, ein Backup kann zur Wiederherstellung verwendet werden (Konfigurationssicherungen und -rücksetzung). Das ist kein Nebenthema. Es ist die andere Hälfte der akzeptierten Maßnahme. Die Organisation muss nicht nur wissen, was sich geändert hat, sondern auch, in welchen bekannten guten Zustand sie zurückkehren kann.
Die stärksten Fortinet-Bereitstellungen werden FortiGate-Aktionen als chirurgische Änderungen behandeln, nicht als generische Blockierungen. Sie definieren, welche Aktionen automatisch ausgeführt werden können, welche eine Analystengenehmigung erfordern, welche ein Änderungsmanagement erfordern, welche nur in einem engen Zeitfenster erlaubt sind und welche niemals automatisiert werden dürfen.
Sie unterscheiden zwischen einer lokalen Quarantäne und einer netzwerkweiten Blockierung, einer temporären Reaktion auf einen Indikator und einer dauerhaften Richtlinie sowie einem FortiGuard-Abonnementurteil und einer spezifischen Geschäftsentscheidung über akzeptables Risiko.
Fortinets Vorteil ist, dass seine Geräte-, Management- und SOC-Produkte mehr Kontext teilen können als ein Haufen unzusammenhängender Einzeltools. Sein Risiko ist, dass geteilter Kontext eine breite Aktion einfacher erscheinen lassen kann, als sie sein sollte. Der Fortinet-Käufer darf nicht nur fragen, ob das Produkt blockieren kann. Er muss fragen, ob die Organisation demonstrieren kann, dass die Blockierung die richtige war, an der richtigen Kontrollstelle, für die richtige Dauer, mit dem richtigen Freigabepfad.
FortiManager: Wo Akzeptanz zur Governance wird
Wenn FortiGate die Maßnahme folgenreich macht, ist FortiManager der Ort, an dem viele Organisationen versuchen, sie steuerbar zu machen. Der Wert des Produkts liegt nicht nur in der zentralen Verwaltung. Es ist die Möglichkeit, dass Richtlinienänderungen mit weniger Mehrdeutigkeit als lokale Konsolenbearbeitungen über eine Flotte vorgeschlagen, überprüft, in der Vorschau angezeigt, installiert, verfolgt und rückgängig gemacht werden können.
Fortinets FortiManager-Produktseite betont zentrales Management und Automatisierung durch REST-APIs, Skripte, Connectors und Automatisierungs-Stitches sowie cloudbasiertes Management für hybride Umgebungen (FortiManager). Der wichtigste Beweis erscheint im Verwaltungshandbuch. FortiManager-Workflow-Genehmigungsmatrizen legen fest, welche Benutzer Richtlinienänderungen für jedes ADOM genehmigen oder ablehnen müssen. Einer Matrix können bis zu acht Genehmigungsgruppen hinzugefügt werden, und ein Benutzer aus jeder Gruppe muss die Änderungen genehmigen, bevor sie akzeptiert werden (Workflow-Genehmigung).
Das ist ein solides Grundbaustein für den Nennwert des akzeptierten Ergebnisses. Eine Richtlinienänderung sollte nicht in Produktion gehen, nur weil eine Person schneller klicken kann, als das Risiko erklärt werden kann. Genehmigungsmatrizen können eine Aufgabentrennung schaffen: Netzwerkbesitzer, Sicherheitsbesitzer, Geschäftsinhaber, Managed-Service-Prüfer oder regionaler Administrator. Sie schaffen auch einen Ort, an dem die Organisation die Frage stellen kann, die Fortinet nicht beantworten kann: Sollte diese Änderung existieren?
FortiManagers Installationsworkflow schafft einen zweiten Kontrollpunkt. Die Dokumentation besagt, dass der Installationsassistent Richtlinienpakete und Geräteeinstellungen auf einem oder mehreren FortiGate-Geräten installiert, einschließlich gerätespezifischer Einstellungen für die mit diesem Paket verbundenen Geräte (Installieren von Richtlinienpaketen und Geräteeinstellungen). Die Seite zur Neuinstallation von Richtlinien besagt, dass ein Benutzer auf eine Installationsvorschau zugreifen und abbrechen kann, bevor Änderungen vorgenommen werden (Richtlinie neu installieren). Vorschau und Abbruch sind keine glamourösen Funktionen, aber sie sind entscheidend. Sie sind der Punkt, an dem eine Änderung noch gestoppt werden kann, ohne die Produktion zu berühren.
Revisionen vervollständigen die grundlegende Governance-Form. Die FortiManager-Dokumentation besagt, dass beim Erstellen oder Bearbeiten einer Richtlinie der Verlauf als Revision gespeichert wird; Benutzer können Revisionen anzeigen und eine Richtlinie auf eine ausgewählte frühere Version zurücksetzen (Zurücksetzen einer Richtlinie auf eine frühere Version). Der Konfigurationsversionsverlauf speichert Geräterevisionen und ermöglicht das Anzeigen, Vergleichen, Zurücksetzen und Herunterladen von Konfigurationen (Anzeigen des Konfigurationsversionsverlaufs). ADOM-Revisionen können Diffs anzeigen und Richtlinienpakete, Entitäten und die VPN-Konsole auf eine ausgewählte Version zurücksetzen (ADOM-Revisionen).
Der Vorbehalt ist entscheidend. Fortinets Best-Practice-Seite zum Zurücksetzen einer FortiGate-Konfiguration besagt, dass FortiManager eine FortiGate auf eine frühere Revision zurücksetzen kann, aber diese Operation wirkt sich nicht auf das in der FortiManager-ADOM-Datenbank gespeicherte Richtlinienpaket aus. Fortinet sagt, dass Folgeaktionen erforderlich sind, um die Richtlinieninformationen mit der zurückgesetzten FortiGate-Konfiguration abzugleichen (Zurücksetzen einer FortiGate-Konfiguration). Dieser Vorbehalt ist keine geringfügige Dokumentationsnotiz. Er erklärt, warum Rollback Geld kostet.
Bei einem echten Ausfall ist „Rücknahme“ kein einzelnes Verb. Es kann eine Gerätedatenbank, ein ADOM-Richtlinienpaket, der lokale Gerätezustand, der HA-Peer-Zustand, das FortiGuard-Abonnementverhalten, die Protokollerfassung, der Cloud-Management-Zustand, das Ticketprotokoll, die Änderungsnotiz und der Geschäftsüberprüfungsschritt geben. Das Zurücksetzen einer Ebene kann eine andere Ebene veralten lassen. Ein Käufer, der eine schnelle Richtlinienautomatisierung wünscht, muss für diese Abgleicharbeit budgetieren.
Der praktische Test ist einfach. Bevor Sie mehr Automatisierung kaufen, nehmen Sie aktuelle FortiGate-Änderungen und spielen Sie sie als Beweisfragen durch. War die angeforderte Änderung mit einem bestimmten Geschäfts- oder Vorfallsgrund verbunden? Hat FortiManager die beabsichtigten Installationsziele angezeigt? Erfolgte die Genehmigung vor der Installation? Gab es eine Installationsvorschau? Hat das Team den negativen Fall geprüft – das heißt, Verkehr, der blockiert bleiben sollte? Wurde eine Revision erstellt? Wenn ein Rollback erforderlich war, endeten FortiManager, FortiGate und der Ticketeintrag im selben Zustand?
Wenn nicht, könnte das Produkt leistungsfähig sein, aber das Betriebsmodell ist nicht bereit für hohe Autonomie.
FortiManager kann die Grenzkosten überprüfter Änderungen senken. Es kann die Notwendigkeit einer Überprüfung nicht beseitigen. Das stärkste Geschäftsmodell ist nicht, dass Administratoren verschwinden. Es ist, dass Administratoren weniger Zeit mit blinden Änderungen und mehr Zeit mit dem Akzeptieren, Verifizieren und Korrigieren bekannter Änderungen verbringen.
FortiAnalyzer und FortiAI können die Untersuchung komprimieren, nicht das Urteil
FortiAnalyzer ist die Beweisoberfläche in vielen Fortinet-Installationen. Fortinet beschreibt es als eine „schlüsselfertige SOC“-Plattform mit einem einheitlichen Datensee, Transparenz und Automatisierung und sagt, dass es SIEM-, SOAR- und XDR-Funktionen, monatlich aktualisierte Automatisierungsinhalte, Feature-Playbooks, Premium-Berichte, Protokollparser von Drittanbietern und FortiAI-Assist umfasst (FortiAnalyzer). Diese Breite ist nur nützlich, wenn Protokolle und Alarme als Beweise mit Umfang und Grenzen behandelt werden.
Die Dokumentation ist explizit zu einer dieser Grenzen. FortiAnalyzer-Alarmhandler sind auf ADOM beschränkt, wenn ADOMs aktiviert sind, und sie generieren Alarme nur aus Analytics-Protokollen, nicht aus Archivprotokollen (Alarmhandler). Das ist wichtig, weil ein Alarmsystem nur so gut ist wie die Daten, die es auswerten soll. Ein SOC, das davon ausgeht, dass jedes Protokoll jedem Handler gleichermaßen zur Verfügung steht, kann zu viel Vertrauen in ein ruhiges Dashboard setzen.
FortiAnalyzer verknüpft auch FortiGate-Ereignisse mit dem Antwort-Workflow. Fortinet sagt, dass FortiGates, die zu FortiAnalyzer hinzugefügt wurden, einen Standard-Alarmhandler auf der FortiAnalyzer-Seite verwenden, um Alarme mit hohem Schweregrad zu empfangen, wie Botnet-Kommunikation, IPS-Angriffsdurchlässigkeit und Antiviren-Durchlässigkeit; der Standard-Botnet-Kommunikationserkennungs-Handler hat den Automatisierungs-Stitch aktiviert (Automatisierungs-Stitch für Alarmhandler). Dies bietet einen nützlichen Ausgangspunkt für die Antwortautomatisierung. Es schafft auch das Standard-SOC-Problem: Hoher Schweregrad entspricht nicht einer akzeptierten Maßnahme.
FortiAI erhöht den Einsatz, weil es die Untersuchung schneller und reibungsloser erscheinen lassen kann. Die FortiAnalyzer 8.0-Dokumentation besagt, dass FortiAI für Vorfallsuntersuchungen, Antworten und Bedrohungssuche verwendet werden kann. Es kann Sicherheitsereignisse interpretieren, Zusammenfassungen generieren, potenzielle Auswirkungen identifizieren, Behebungsempfehlungen geben, Datenbankabfragen erstellen, Berichte generieren, Alarmhandler und Korrelationsregeln schreiben und während des Workflows FortiAnalyzer-Funktionen ausführen (FortiAI in FortiAnalyzer). Eine separate Seite besagt, dass FortiAI Informationen von mehreren Stellen in der FortiAnalyzer-GUI sammeln, Kontext wie Bedrohungsinformationen und betroffene Assets bereitstellen und Folgefragen innerhalb eines einzelnen Threads unterstützen kann (FortiAI verwenden).
Das ist genau der Punkt, an dem ein KI-Sicherheitsassistent hilfreich sein kann. Analysten verbringen Zeit damit, zwischen Protokollen, Assets, Berichten, Notizen, Abfragen und früheren Vorfällen zu wechseln. Wenn FortiAI die Reibung beim Sammeln von Kontext verringern kann, kann es Menschen helfen, bessere Entscheidungen schneller zu treffen. Fortinets Beispielaufgaben umfassen das Erstellen, Aktualisieren und Verfolgen von Vorfällen, das Generieren von Berichten, das Hinzufügen von Notizen zu bestehenden Vorfällen und das Identifizieren kompromittierter Hosts (FortiAI-Beispielaufgaben).
Aber eine Empfehlung ist keine akzeptierte Maßnahme. Das Modell kann den falschen Vorfall zusammenfassen, ein betroffenes Asset auslassen, die Auswirkung überbewerten, den Geschäftskontext unterbewerten, eine Abfrage produzieren, die den falschen Feldern entspricht, oder eine Behebungsempfehlung geben, die technisch plausibel, aber operativ teuer ist. Fortinets öffentliche Dokumentation legt den Umfang der Fähigkeiten fest. Sie legt nicht die Genauigkeit für Kundendaten fest. Käufer müssen daher drei Dinge trennen: Modellfähigkeit, Produktvertrauenswürdigkeit und Produktionsergebnis.
Modellfähigkeit fragt, ob FortiAI aus dem verfügbaren Kontext eine nützliche Zusammenfassung, Abfrage oder Empfehlung generieren kann. Produktvertrauenswürdigkeit fragt, ob FortiAnalyzer und FortiAI die richtigen Protokolle, den ADOM-Bereich, den Vorfallsstatus, Funktionsrückrufe, Notizen und das GUI-Verhalten bewahren. Produktionsergebnis fragt, ob der Analyst die richtige Maßnahme akzeptiert und verifiziert hat. Eine Kaufentscheidung darf diese Ebenen nicht zu einer einzigen KI-Produktivitätsbehauptung zusammenfassen.
FortiAIs Datenflussdokumentation gehört ebenfalls zur Bewertung. Fortinet sagt, dass FortiAnalyzer und FortiAI Funktionsrückrufe, Datenmaskierung und einen sicheren Proxy zu einem privaten großen Sprachmodell verwenden, das in Fortinet-Rechenzentren gehostet wird. Die Seite besagt, dass Benutzeranfragen an das von Fortinet gehostete LLM gesendet werden, um eine Abfrage zu generieren, die FortiAnalyzer lokal ausführt (FortiAI-Datenschutz). Diese Architektur mag für viele Kunden akzeptabel sein, aber sie schafft immer noch Governance-Fragen: Was verlässt die lokale Umgebung, welche Felder werden maskiert, wer kann Anfragen senden, welche Anfragen werden protokolliert, wie werden Abfragen überprüft und ob der Assistent Funktionen über die Zusammenfassung hinaus ausführen kann.
Die stärkste Nutzung von FortiAI ist daher die überwachte Kompression. Lassen Sie es Kontext sammeln, eine Abfrage entwerfen, Auswirkungen zusammenfassen, betroffene Assets kennzeichnen und Antwortpfade vorschlagen. Verlangen Sie dann einen Menschen oder ein genehmigtes Playbook-Gate, bevor Aktionen ausgeführt werden, die Verkehr, Endpunkte, Konten oder Kundenumgebungen betreffen. Die schwächste Nutzung ist die stille Eskalation von generiertem Text zur Produktionsdurchsetzung. Fortinets große Breite macht den zweiten Weg verlockend. Deshalb sind Akzeptanzkontrollen wichtig.
FortiSOAR verwandelt Workflow in Hebel oder Schulden
SOAR ist attraktiv, weil Sicherheitsarbeit repetitiv ist. Reichern Sie den Indikator an, finden Sie verwandte Alarme, überprüfen Sie das Asset, öffnen oder aktualisieren Sie einen Fall, benachrichtigen Sie den Eigentümer, blockieren Sie den Indikator, quarantänen Sie den Endpunkt, sammeln Sie Beweise, schließen Sie das Ticket, generieren Sie einen Bericht. Ein reifes Team sollte nicht jeden Schritt für immer von Hand schreiben. FortiSOAR existiert für diesen Druck.
Fortinet sagt, dass FortiSOAR das Vorfallsmanagement zentralisiert und die Analystenaktivitäten automatisiert, die für Untersuchung und Antwort erforderlich sind, und als zentraler Betriebsknoten fungiert, um Workflows zu standardisieren und auszuführen (FortiSOAR-Produktseite). Das Datenblatt geht noch weiter und positioniert FortiSOAR rund um KI-gestützte autonome Operationen, GenAI-Unterstützung, Bedrohungsinformationen und intelligente Automatisierung in SecOps, NetOps, ITOps, CloudOps, OTOps und DevOps (FortiSOAR-Datenblatt).
Dies ist eine starke Behauptung, die sorgfältig bewertet werden muss. Ein Playbook ist ein operativer Vertrag. Es kodiert Annahmen über Alarmqualität, Anreicherungsquellen, Berechtigungen, Geschäftszeiten, betroffene Systeme, Identität, Asset-Eigentum, Eskalationspfade und Rollback. Wenn diese Annahmen zutreffen, kann ein Playbook Zeit sparen und die Konsistenz verbessern. Wenn sie veraltet sind, wird ein Playbook zu einer Maschine zur Skalierung alter Fehler.
Die FortiSOAR-Dokumentation zeigt sowohl Automatisierung als auch menschliche Kontrolle. Benutzerdefinierte API-Endpunkt-Trigger können es einem externen System ermöglichen, ein Playbook mit einem REST-API-POST zu starten. Manuelle Eingabeschritte können strukturierte Informationen in einem Playbook sammeln (FortiSOAR-Trigger und -Schritte). FortiSOAR enthält auch eine Sammlung von Manuellen Genehmigungs-/Aufgaben-Playbooks, die für Genehmigungen und manuelle Aufgaben verwendet werden, einschließlich der Wiederaufnahme eines Playbooks nach Eingang einer Eingabe (FortiSOAR-Systemkonfiguration).
Diese manuellen Tore sind kein Zugeständnis an schwache Automatisierung. Sie sind die Art und Weise, wie Automatisierung akzeptabel wird. Ein SOC kann automatische Anreicherung und Fallerstellung zulassen, aber eine Genehmigung vor der Containment verlangen. Es kann automatische Blockierung für eine bekannte Malware-Domain in einem risikoarmen Segment zulassen, aber die Genehmigung des Geschäftsinhabers für ein Zahlungsgateway verlangen. Es kann unterschiedliche Tore für IT, OT, Führungskräfte-Endpunkte, öffentliche Netzwerke und verwaltete Kundentenants verlangen.
Die FortiGate-Connector-Dokumentation zeigt, warum Spezifität wichtig ist. FortiSOAR-Connector-Aktionen umfassen Block- und Entblock-Operationen für URLs, IP-Adressen und Anwendungen sowie Hinweise zu erforderlicher FortiGate-Konfiguration, Berechtigungen und VDOM-Verhalten. Einige URL- und Anwendungsoperationen wirken auf dem Stamm-VDOM auf der dokumentierten Connector-Seite, während IP-Blockierung auf allen VDOMs unterstützt wird (FortiSOAR FortiGate-Connector). Ein Kunde, der „URL blockieren“ als generische Aktion behandelt, ohne den VDOM-Bereich zu verstehen, kann unbeabsichtigte Ergebnisse erzeugen.
Hier ändert sich das Kostenmodell. Vor SOAR mag ein menschlicher Analyst langsam sein, aber die Organisation kann sich manchmal auf menschliches Zögern verlassen. Nach SOAR muss das Zögern entworfen werden. Ein Playbook benötigt Vorbedingungen, Eingabevalidierung, Genehmigungslogik, Unterdrückungslogik, Ausnahmebehandlung, Rollback-Schritte, Beweiserfassung und Nachaktionsprüfungen. Es benötigt Versionskontrolle und Eigentum. Es muss gegen bekannte Fehlalarme getestet werden. Es benötigt eine „Entblocken“-Geschichte, die so sorgfältig entworfen ist wie die „Blockieren“-Geschichte.
Fortinet-gehostete Kundenstorys zeigen, dass diese Muster am Markt verwendet werden. Alestra sagt, dass es FortiSOAR eingesetzt hat, um Sicherheitsoperationen, Vorfallsantwort und Netzwerk-Workflows zu automatisieren und dabei FortiGate-NGFWs, FortiAnalyzer, FortiEDR und FortiRecon zu integrieren (Alestra-Fallstudie). TCS wird beschrieben als Aufbau eines KI-gesteuerten Multi-Tenant-SOC unter Verwendung von FortiSIEM und FortiSOAR, integriert mit FortiAnalyzer und FortiGuard Labs (TCS-Fallstudie). Die SecureCyber-Fallstudie besagt, dass FortiSOAR Alarme von den FortiGate-, FortiEDR-, FortiWeb-, FortiMail- und FortiSIEM-Systemen der Kunden empfängt und über Connectors für mehr als 350 Nicht-Fortinet-Produkte verfügt (SecureCyber PDF).
Diese Geschichten sind hilfreich, aber sie sind keine Benchmarks. Sie sind anbieterkuratierte Bereitstellungen. Sie veröffentlichen keine Rohalarmbeispiele, Fehlalarmraten, vollständige Playbooks, Ausnahmeanzahlen, Rollback-Fehler, Supportbelastung oder kontrafaktische Arbeitskosten. Das SparkFound-Material enthält eine starke Behauptung, dass die Automatisierung dazu beigetragen hat, 98% der Fälle in weniger als 10 Minuten zu lösen, aber ohne die zugrunde liegende Fallverteilung muss diese Zahl als Kundenstory-Signal und nicht als allgemeine Fortinet-Leistungsgarantie behandelt werden (SparkFound-Fallstudie).
Die nützliche Käuferkennzahl sind die Kosten pro akzeptierter Playbook-Aktion. Zählen Sie die Analystenzeit vorher und nachher. Zählen Sie die Entwicklungszeit zur Erstellung und Wartung des Playbooks. Zählen Sie die Lizenzkosten. Zählen Sie die Integrationswartung. Zählen Sie fehlgeschlagene Ausführungen. Zählen Sie Ausnahmen. Zählen Sie Fehlalarme. Zählen Sie Rollbacks. Zählen Sie die Zeit, die für die Erklärung von Aktionen gegenüber Prüfern oder Kunden aufgewendet wird. Wenn die akzeptierte Aktion nach diesen Kosten billiger und sicherer wird, leistet FortiSOAR echte Arbeit.
Wenn das Dashboard mehr Automatisierung zeigt, während das Team Nächte damit verbringt, zu breite Aktionen zu korrigieren, sind die Einsparungen illusorisch.
FortiGuard ist Intelligenz, nicht letzte Autorität
FortiGuard gibt Fortinet eine seiner stärksten Plattformgeschichten. Fortinet sagt, dass FortiGuard AI-Powered Security Services mehr als 20 Dienste bereitstellen, die in die Security Fabric für Netzwerke, Dateien, Inhalte, Webverkehr, SaaS, Daten, Benutzer und Infrastruktur integriert sind. Es führt diese Dienste auf KI, maschinelles Lernen, Deep Learning und Bedrohungsanalysearbeit von FortiGuard Labs zurück (FortiGuard AI-Powered Security Services). FortiGuard Labs sagt, dass es die globale Angriffsfläche mit Millionen von globalen Sensoren überwacht und KI verwendet, um Daten auf neue Bedrohungen zu durchsuchen (FortiGuard Labs).
Bedrohungsinformationen sind unerlässlich. Kein einzelner Kunde kann jede Malware-Kampagne, jede Phishing-Domain, jedes Botnet-Verhalten, jeden Exploit-Versuch oder jede verdächtige Datei sehen. Ein Anbieter mit einem großen Sensornetzwerk kann die Antwort verbessern, indem er aktualisierte Urteile und Forschung in die Produkte einspeist. FortiGuard-Dienste können FortiGate, FortiAnalyzer und FortiSOAR nützlicher machen, weil sie externen Kontext zu lokalen Ereignissen hinzufügen.
Aber externe Intelligenz ist nicht dasselbe wie lokale Autorisierung. Ein FortiGuard-Urteil mag sagen, dass ein Ziel, eine Datei oder ein Verhalten bösartig aussieht. Es kann nicht wissen, ob eine bestimmte Blockierung einen Krankenhaus-Workflow stören wird, ob eine Domain von einer kritischen SaaS-Abhängigkeit geteilt wird, ob ein verdächtiger Endpunkt der Laptop eines reisenden Führungskräfts ist, ob ein OT-Netzwerk einen Neustart tolerieren kann oder ob ein Kunde eine kompensierende Kontrolle hat. Die akzeptierte Maßnahme erfordert immer noch lokalen Kontext.
Diese Unterscheidung ist besonders wichtig für Fehlalarme. Sicherheitsteams sprechen oft von Fehlalarmen als Analystenermüdung. Für Fortinet können Fehlalarme zu Durchsetzungsereignissen werden. Eine zu breite FortiGuard-gesteuerte Blockierung, ein zu aggressiver FortiGate-Automatisierungs-Stitch oder ein SOAR-Playbook, das ein Anbieterurteil als ausreichend betrachtet, kann den Kunden die Wiederherstellungskosten zahlen lassen. Die Antwort ist nicht, Bedrohungsinformationen zu misstrauen.
Die Antwort ist zu definieren, wo Bedrohungsinformationen empfehlen können, wo sie risikoarme Aktionen auslösen können und wo sie auf menschliche oder richtlinienbasierte Genehmigung warten müssen.
FortiGuard hat auch Lebenszyklus-Implikationen. Abonnementdienste sind Teil des wiederkehrenden Wertes von Fortinet. Der Jahresbericht sagt, dass Serviceumsätze FortiGuard-Sicherheitsabonnements, FortiCare-technischen Support und SaaS umfassen, die im Allgemeinen über die Servicezeit erfasst werden. Das bedeutet, dass die kommerzielle Beziehung kein einmaliger Firewall-Kauf ist. Kunden zahlen für laufende Intelligenz, Support und cloudbereitgestellte Dienste. Der Käufer muss beurteilen, ob diese wiederkehrenden Dienste die gesamten Betriebskosten senken oder einfach nur den Einsatz für den sicheren Betrieb des Gerätebestands darstellen.
Das vertrauenswürdigste Betriebsmodell behandelt FortiGuard als Input für ein Entscheidungsprotokoll. Das Entscheidungsprotokoll sollte beantworten: Welcher FortiGuard-Dienst oder -Alarm hat Beweise beigetragen, welche lokalen Protokolle haben sie bestätigt, welches Asset war betroffen, welche Vertrauensschwelle wurde angewendet, ob die Aktion automatisch oder genehmigt war, wie lange sie dauert und wie das Team sie rückgängig machen wird. Das mag bürokratisch klingen, aber genau das ermöglicht es der Automatisierung, sicher zu skalieren.
Ohne sie bleibt der Kunde mit „Fortinet hat etwas blockiert“ zurück, was für Prüfung, Wiederherstellung oder Vertrauen nicht ausreicht.
Fortinets Integrationsvorteil ist, dass FortiGuard-Intelligenz nahe an der Durchsetzung sitzen kann. Das Risiko ist, dass diese Nähe die Überlegung verkürzen kann. Die Plattform muss gute Aktionen einfacher machen, nicht jede empfohlene Aktion unvermeidlich erscheinen lassen.
## Cloud-Management fügt eine zweite Zuverlässigkeitsoberfläche hinzu
Fortinet wird oft über die Geräte diskutiert, aber Cloud-Management und Cloud-Dienststatus sind wichtig. Ein Kunde kann während eines Cloud-Management-Problems immer noch lokale Firewall-Durchsetzung haben, je nach Architektur, aber Administration, Protokollierung, Tunnelstabilität, Richtlinienkoordination oder Support-Workflows können von von Fortinet betriebenen Diensten betroffen sein.
Der öffentliche FortiCloud-Hub zeigte zum Überprüfungszeitpunkt „Alle Systeme betriebsbereit“ und listete für den 1.–11. Juli 2026 keine Vorfälle auf der sichtbaren Statusseite auf (FortiCloud-Status-Hub). Das ist nur eine Momentaufnahme. Die FortiGate-Cloud-Statusseite war informativer. Sie zeigte FortiGate Cloud, Global, Europa, USA, Japan und Fortinet Common Infrastructure-Komponenten zum Zugriffszeitpunkt als betriebsbereit, mit 90-Tage-Verfügbarkeitszahlen für diese Komponenten (FortiGate-Cloud-Status).
Die Vorfälle-API ist nützlicher als die Grün-Status-Momentaufnahme. Sie gab 50 Datensätze von Januar 2024 bis Juni 2026 zurück, einschließlich Vorfällen mit hohen und geringen Auswirkungen. Aktuelle Datensätze vom 24. Juni 2026 enthielten Einträge für „Möglicher Ausfall“ und „Teilausfall bei FortiGate-Cloud“. Die Aktualisierungen zur Verschlechterung der US-Region vom April 2026 sagten, dass ein zugrunde liegendes Netzwerkproblem den FortiGate-Cloud-Dienst betraf, und eine Aktualisierung sagte, dass die Tunnelverbindung für einige Geräte nicht stabil war, während der Geräteprotokoll-Upload nicht betroffen war.
Diese Datensätze verurteilen den Dienst nicht. Öffentliche Vorfallsverläufe sind für echte Cloud-Dienste normal. Sie zeigen jedoch, dass die Cloud-Management-Ebene in das Risikomodell gehört. Ein Käufer muss fragen, welche Fortinet-Aktionen lokal sind, welche von FortiGate-Cloud abhängen, welche von FortiCloud-SSO abhängen, welche von FortiGuard-Aktualisierungen abhängen und welche während eines Cloud-Problems ausgeführt werden können.
Sie müssen dokumentieren, ob lokale Administratoren immer noch Notfalländerungen vornehmen können, ob Protokolle lokal zwischengespeichert werden, ob die Richtlinieninstallation warten kann und ob ein verwalteter Dienstanbieter alternativen Zugriff hat.
Cloud-Statusbeweise haben auch Grenzen. Anbieter-Statusseiten liefern typischerweise keine Mandantenebenen-Auswirkungen, fehlgeschlagene Aktionszahlen, kundengewichtete Ausfalldauer oder Ursachenanalyse für jedes Ereignis. Eine Seite kann eine Komponente als betriebsbereit melden, während ein bestimmter Kunde ein Routing-, Identitäts-, Lizenz-, Endpunkt- oder Regionsproblem hat. Die operative Antwort ist, die öffentliche Statusseite als ein Signal zu verwenden, nicht als das einzige Signal.
Fortinets FortiCloud-SSO-Problem vom Januar 2026 zeigt eine schärfere Version der Cloud-Management-Abhängigkeit. Fortinets PSIRT-Blog zeichnete einen Zeitplan auf, in dem missbrauchte FortiCloud-Konten deaktiviert, FortiCloud-SSO deaktiviert wurde, um Missbrauch zu verhindern, ein öffentliches Advisory herausgegeben wurde und der FortiCloud-SSO-Zugang mit Einschränkungen wiederhergestellt wurde, sodass anfällige Geräte diesen Pfad nicht mehr nutzen konnten (Fortinet-SSO-Missbrauchsanalyse). Der NVD CVE-2026-24858-Eintrag beschreibt betroffene Versionen in FortiAnalyzer, FortiManager, FortiNAC-F, FortiOS, FortiProxy und FortiWeb, wenn FortiCloud-SSO aktiviert ist, und zeichnet CISA-Metadaten zu bekannten ausgenutzten Sicherheitslücken auf (NVD CVE-2026-24858).
Die operative Lektion ist umfassender als ein einzelner Fehler: Cloud-Identitäts- und Managementfunktionen können Teil der Notfall-Aktionsoberfläche werden. Wenn Fortinet eine Funktion zum Schutz deaktiviert oder einschränkt, müssen Kunden möglicherweise aktualisieren, administrative Zugriffspfade wechseln, Protokolle überprüfen, Anmeldeinformationen rotieren, aus bekannten sauberen Konfigurationen wiederherstellen oder auf unbefugte Änderungen prüfen.
Fortinets eigener Blog riet, den administrativen Zugriff einzuschränken, auf unerwartete lokale Administratorkonten zu prüfen, die Konfiguration als kompromittiert zu behandeln, wenn Indikatoren gefunden werden, die Konfiguration wiederherzustellen oder zu prüfen und Anmeldeinformationen zu rotieren.
Das sind die versteckten Kosten von Sicherheitsprodukten. Das Tool, das die Produktion schützt, muss auch selbst wie eine Produktion gewartet werden. Es hat Versionen, Advisories, Cloud-Abhängigkeiten, Anmeldeinformationen, Administrationsschnittstellen, Protokolle und Backups. Ein Fortinet-Käufer muss diese Lebenszyklusarbeit zählen, bevor er entscheidet, dass Konsolidierung automatisch den Betrieb reduziert.
Firmware und Rollback sind wirtschaftliche Variablen
Fortinets Gerätebasis bedeutet, dass der Firmware-Lebenszyklus keine Hintergrundaufgabe ist. Er ist Teil der Produktökonomie. Ein Käufer mag für Bedrohungsinformationen, KI-Assistenz, SOAR-Automatisierung und Cloud-Management zahlen, aber wenn der FortiGate-Bestand auf einem schwierigen Firmware-Pfad ist, wenn HA-Cluster fragil sind, wenn Backups unvollständig sind oder wenn Änderungsfenster knapp sind, wird die akzeptierte Sicherheitsmaßnahme teuer.
Fortinets Upgrade-Pfad-Tool-Dokumentation besagt, dass das Tool den kürzesten getesteten Upgrade-Pfad zwischen aktuellen und Ziel-Firmware-Versionen zurückgibt, wobei jeder Hop von Fortinet validiert und die Versionsauswahl auf Firmware eingeschränkt ist, die für die ausgewählte Hardware oder VM freigegeben wurde (Upgrade-Pfad-Tool). Die FortiManager-Dokumentation besagt, dass es den kürzesten Upgrade-Pfad basierend auf der FortiGate-Upgrade-Matrix wählen kann, und jedes Upgrade in einem mehrstufigen Firmware-Pfad ist eine Unteraufgabe (Upgrade mehrerer Firmware-Versionen auf FortiGate).
Das sind nützliche Kontrollen. Sie machen Firmware nicht kostenlos. Ein mehrstufiger Pfad kann mehrere Wartungsphasen, Kompatibilitätsprüfungen, HA-Zustandsprüfungen, Backup-Validierung, Rollback-Planung, Post-Upgrade-Tests, Support-Koordination und Geschäftskommunikation bedeuten. Das Upgrade kann technisch von Fortinet getestet sein und dennoch operativ schwierig für den Kunden sein.
Rollback ist ebenso konkret. Der FortiGate-Firmware-Rollback-Leitfaden umfasst die Auswahl einer früheren Firmware-Version, die Überprüfung und Bestätigung sowie die Wiederherstellung der Konfiguration mit dem vor dem Upgrade erstellten Backup; bei einigen direkten Wiederherstellungsmethoden können lokaler Zugriff und ein Werksreset Teil des saubersten Pfades sein (FortiGate-Upgrade-Leitfaden). Das ist kein Grund, Upgrades zu vermeiden. Es ist ein Grund, sie ehrlich zu kalkulieren.
Firmware interagiert auch mit Sicherheitsadvisories. Fortinets FG-IR-26-099 Advisory für FortiClient EMS sagte, dass eine Schwachstelle in der Zugriffskontrolle nicht authentifizierten Code oder unbefugte Befehlsausführung ermöglichen könnte, dass die Ausnutzung in freier Wildbahn beobachtet wurde und dass Kunden Patches installieren oder betroffene FortiClient EMS-Versionen aktualisieren sollten (FG-IR-26-099). Das FortiCloud-SSO-Advisory und der Blog erzeugten ebenfalls Upgrade- und Bereinigungsarbeit. Diese Ereignisse demonstrieren ein allgemeines Prinzip: Ein Sicherheitsanbieter reduziert einige Risiken, während er eine Wartungsoberfläche schafft, die dringend betrieben werden muss.
Die Geschäftsfrage ist nicht, ob Fortinet Advisories hat. Ernsthafte Sicherheitsprodukte haben Advisories. Die Frage ist, ob Fortinets Management, Dokumentation, Upgrade-Tools, Support und Kundenprozess die Notwartung billiger machen als die Alternativen. Wenn ein Kunde einen kleinen FortiGate-Bestand mit diszipliniertem FortiManager-Einsatz und getesteten Backups hat, kann die Antwort ja sein. Wenn ein Kunde verstreute Geräte, undokumentierte lokale Änderungen, schwache HA-Praktiken und keine Rollback-Übungen hat, kann die Antwort nein sein, bis der Bestand bereinigt ist.
Hier werden die Kosten pro akzeptierter Maßnahme ehrlicher als die Lizenzkosten. Eine Richtlinieninstallation ist billig, wenn der Bestand aktuell, das Richtlinienpaket abgestimmt, die Genehmigung definiert und der Rollback geübt ist. Sie ist teuer, wenn jede Aktion eine Debatte über Versionen, Gerätezustand und unbekannte lokale Änderungen auslöst. Eine KI-Empfehlung ist billig, wenn die Daten sauber und der Aktionspfad klar sind. Sie ist teuer, wenn der Analyst eine halbe Stunde damit verbringen muss, herauszufinden, ob das Gerät das, was das Modell vorgeschlagen hat, sicher tun kann.
Fortinet kann Werkzeuge bereitstellen, die die Lebenszyklus-Reibung verringern. Es kann die Verantwortung des Kunden für die Wartung der Kontrollen nicht beseitigen. Käufer, die Firmware und Rollback ignorieren, kaufen keine Automatisierung. Sie leihen sich Zeit von einem zukünftigen Wartungsvorfall.
Konsolidierung hilft, wenn sie Optionalität bewahrt
Fortinets Plattformgeschichte ist teilweise eine der Konsolidierung. Ein Anbieter, ein Fabric, eine Managementebene, ein SOC-Workflow, eine Familie von Bedrohungsinformationen, eine Support-Beziehung. Für viele Kunden ist das attraktiv. Die Werkzeugvielfalt ist real. Sicherheitsteams können Zeit verlieren, indem sie zwischen Konsolen wechseln, Protokolle abgleichen, Connectors verwalten, inkonsistente Richtliniensemantiken erklären und überlappende Anbieter bezahlen.
Fortinets integrierter Ansatz kann diese Arbeit reduzieren. FortiGate-Durchsetzung, FortiManager-Richtlinienmanagement, FortiAnalyzer-Beweise, FortiSOAR-Workflow und FortiGuard-Intelligenz können mehr Kontext teilen als ein lose integrierter Stack. FortiAI kann näher an den Daten und Funktionen sitzen, die es Analysten hilft zu nutzen. Verwaltete Sicherheitsanbieter können wiederholbare Fortinet-Operationen über Kunden hinweg standardisieren. Die öffentlichen Kundenstorys von Alestra, TCS, SecureCyber, SparkFound und Spring Branch ISD zeigen reale Bereitstellungen, die Kombinationen dieser Produkte für SOC- und Netzwerkoperationen nutzen.
Die Frage ist, ob Konsolidierung Optionalität bewahrt. Ein Käufer sollte Fortinet mit mindestens fünf Alternativen vergleichen: manuelle Arbeit an bestehenden Kontrollen, etabliertes SIEM/SOAR plus FortiGate-Durchsetzung, Firewall und Sicherheitsanalyse-Stack eines Cloud-Anbieters, eine Open-Source- oder hausgemachte Workflow-Ebene und die integrierte Sicherheitsplattform eines Wettbewerbers. Der Punkt ist nicht, dass Fortinet verlieren sollte, wenn Alternativen existieren. Der Punkt ist, dass die Wechselkosten sichtbar sein müssen.
Fortinets Wechselkosten haben mehrere Ebenen. Es gibt die Gerätebestandskosten: Hardware-Refresh, Firmware, HA-Topologie, Zweigstellenbereitstellungen und Ersatzteile. Es gibt die Richtlinienkosten: Entitäten, Pakete, ADOMs, VDOMs, VPN, SD-WAN-Regeln, lokale Ausnahmen und Änderungsverlauf. Es gibt die Intelligenzkosten: FortiGuard-Abonnements, Sicherheitsdienstpakete, Tuning und Fehlalarmbehandlung. Es gibt die SOC-Kosten: FortiAnalyzer-Protokolle, FortiSOAR-Playbooks, FortiAI-Workflows, Berichte und Integrationen. Es gibt die Personalkosten: Fortinet-geschulte Administratoren, Partnereinblicke, Supportverträge und Runbooks.
Es gibt die Beweiskosten: Prüfpfade, Vorfallsaufzeichnungen, exportierte Protokolle und Compliance-Berichte.
Konsolidierung ist wertvoll, wenn diese Kosten geringere Gesamtreibung kaufen. Sie ist riskant, wenn sie den Kunden auf eine Plattform festlegen, deren akzeptierte Aktionen schwer zu überprüfen oder rückgängig zu machen sind. Die stärkste Verhandlungs- und Architekturposition des Käufers ist es, klare Schnittstellen zu halten: Protokolle bei Bedarf in einen unabhängigen Speicher exportieren, Runbooks menschenlesbar halten, Richtlinieneigentum sichtbar halten, Rollback außerhalb der Anbieter-UI dokumentieren und testen, ob kritische Aktionen während eines Cloud-Dienstproblems noch ausgeführt werden können.
Der Modell-Anbieter-Vergleich ist auch für FortiAI relevant. Ein Kunde könnte ein allgemeines LLM über sein SIEM oder Ticketsystem, einen nativen Assistenten einer Cloud-Sicherheitsplattform, ein Open-Source-Analysten-Notebook oder FortiAI, eingebettet in FortiAnalyzer/FortiManager/FortiSOAR-Workflows, nutzen. Fortinets Vorteil ist die Nähe zu Fortinet-Daten und -Funktionen. Der Kompromiss ist anbieterspezifischer Ausführungsumfang und Datenfluss-Governance. Die richtige Antwort hängt davon ab, ob der Assistent für Erklärung, Abfragegenerierung, Fallnotizen oder genehmigte Bereinigung verwendet wird.
Für einen reifen Fortinet-Kunden kann die Plattform eine praktische Standardeinstellung sein. Für einen Kunden mit heterogenen Kontrollen und einem starken bestehenden SIEM/SOAR-Prozess kann es besser sein, Fortinet als Durchsetzungs- und Telemetriedomäne zu behandeln, nicht als gesamtes Betriebssystem. Für eine kleinere Organisation kann die Fortinet-Konsolidierung die Anzahl der Werkzeuge reduzieren, aber die Abhängigkeit von einem Partner oder MSP erhöhen. Keine dieser Antworten ist universell. Die Metrik der akzeptierten Maßnahme lässt den Käufer seinen eigenen Kontext testen.
Was Käufer messen sollten, bevor sie der Autonomie vertrauen
Der aktuelle NIST-Leitfaden zur Vorfallsbewältigung bildet die Vorfallsarbeit in Governance, Vorbereitung, Erkennung, Reaktion und Wiederherstellungsergebnisse ab und betont, dass Organisationen Vorfälle entdecken, verwalten, priorisieren, eindämmen, beseitigen und sich davon erholen müssen, während sie Berichterstattung und Kommunikation durchführen (NIST SP 800-61r3). Dieser neutrale Rahmen ist eine nützliche Überprüfung der Fortinet-Automatisierung. Eine schnellere Blockierung reicht nicht aus, wenn Governance, Berichterstattung und Wiederherstellung beeinträchtigt werden.
Fortinet-Käufer sollten eine Messtabelle um akzeptierte Maßnahmen herum aufbauen. Für jeden Aktionstyp notieren Sie den Auslöser, die Beweise, das beteiligte Fortinet-Produkt, den genehmigenden Akteur, das Ziel, die erwartete Wirkung, den Negativtest, den Rollback-Pfad, das Überprüfungsergebnis, die verstrichene Zeit, die Ausnahmebehandlung und die geschäftlichen Auswirkungen nach der Aktion. Vergleichen Sie dann manuelle Arbeit, aktuelle Werkzeuge und Fortinet-Automatisierung.
Für eine FortiGate-Quarantäne messen Sie die Zeit vom Alarm bis zur Eindämmung, aber auch die Anzahl der falschen Quarantänen, die Freigabezeit, die Endpunkt-Eigentümer-Benachrichtigung, die EMS-Zustandskonsistenz und die Überprüfung nach der Freigabe. Für eine FortiManager-Richtlinieninstallation messen Sie die Genehmigungszeit, die Vorschauqualität, die Installationszielgenauigkeit, die Testergebnisse nach der Installation und die Rollback-Ausrichtung zwischen dem Gerät und der ADOM-Datenbank.
Für FortiAnalyzer/FortiAI messen Sie, ob generierte Zusammenfassungen mit den zugrunde liegenden Protokollen übereinstimmen, ob generierte Abfragen überprüft werden, ob Empfehlungen akzeptiert oder abgelehnt werden und ob Notizen dem nächsten Analysten helfen. Für FortiSOAR messen Sie die Playbook-Erfolgsrate, die Häufigkeit manueller Genehmigungen, fehlgeschlagene Connector-Aufrufe, die Entblockungsqualität und die Wartungszeit pro Playbook. Für FortiGuard-gesteuerte Aktionen messen Sie die lokale Bestätigung und die Geschäftsausnahmen.
Die Zahlen, die wichtig sind, sind oft unglamourös. Wie viele Maßnahmen wurden ohne Nacharbeit akzeptiert? Wie viele wurden rückgängig gemacht? Wie viele konnten nicht sauber rückgängig gemacht werden? Wie viele Alarme wurden unterdrückt, weil sie bekannte Fehlalarme waren? Wie viele Playbook-Schritte erforderten manuelle Notfallüberschreibung? Wie viele Richtlinien wurden beim Testen auf das falsche Ziel installiert? Wie viele FortiGate-Cloud-Vorfälle beeinträchtigten das Management oder die Tunnelstabilität? Wie viele Firmware-Upgrades dauerten länger als ein Fenster? Wie viele KI-Empfehlungen waren hilfreich, aber nicht ausreichend?
Diese Messungen trennen drei Behauptungen, die Anbieter und Käufer oft vermischen. Die erste Behauptung ist die Verfügbarkeit von Funktionen: Fortinet hat einen Genehmigungsworkflow, einen Quarantäne-Stitch, einen SOAR-Connector oder einen KI-Assistenten. Die zweite ist die Produktzuverlässigkeit: Diese Funktionen arbeiten konsistent in der Umgebung des Kunden. Die dritte ist der operative Wert: Die Organisation akzeptiert sicherere Maßnahmen zu geringeren Gesamtkosten. Nur die dritte rechtfertigt das Geschäftsmodell.
Es gibt auch eine kulturelle Messung. Vertrauen Analysten den Fortinet-Ausgaben zu sehr oder zu wenig? Zu viel Vertrauen schafft ungeprüfte Automatisierung und übersehene Vorbehalte. Zu wenig Vertrauen schafft Shelfware, bei der die Plattform gekauft wird, aber jede Aktion manuell bleibt. Der gesunde Zustand ist kalibriertes Vertrauen: Fortinet kann innerhalb klar definierter Grenzen sammeln, empfehlen und ausführen, während Menschen und Richtliniengates mehrdeutige oder folgenreiche Entscheidungen behandeln.
Der Käufer sollte eine Planspielübung durchführen, bevor er die Autonomie erweitert. Wählen Sie eine Indikatorblockierung, eine Endpunktquarantäne, eine Richtlinieninstallation, einen Firmware-Notfall, einen FortiGuard-Urteilsstreit, eine FortiAI-Empfehlung und eine FortiGate-Cloud-Dienstverschlechterung. Gehen Sie durch, wer entscheidet, welche Fortinet-Oberflächen verwendet werden, welche Protokolle erfasst werden, wie der Rollback funktioniert und welche Kunden- oder Geschäftskommunikation erfolgt. Die Übung wird zeigen, ob Fortinet bereit ist, Arbeit zu reduzieren, oder ob es einfach nur die Unsicherheit beschleunigen wird.
Fortinets Wert ist Zuverlässigkeit unter Aufsicht
Fortinets öffentliche Beweise unterstützen eine ausgewogene Schlussfolgerung. Das Unternehmen hat glaubwürdige Grundbausteine für die akzeptierte Sicherheitsmaßnahme. FortiGate kann durchsetzen. FortiManager kann Richtlinienänderungen und Revisionen verwalten. FortiAnalyzer kann Beweise und Alarme zentralisieren. FortiAI kann Untersuchungs- und Abfrage-/Berichtsarbeit komprimieren. FortiSOAR kann Tool-übergreifende Workflows mit manuellen Aufgaben und Connector-Aktionen orchestrieren. FortiGuard kann Bedrohungsinformationen liefern. FortiCloud und FortiGate Cloud bieten öffentliche Statussignale für cloudverwaltete Oberflächen.
Die Plattform ist real.
Die Beweise zeigen auch, warum eine vereinfachende Automatisierungsgeschichte falsch wäre.
Fortinets eigene Dokumentation enthält die Vorbehalte: Alarmhandler hängen von Analytics-Protokollen und ADOM-Bereich ab; Installationsvorschauen von Richtlinien sollten vor der Aktion überprüft werden; das Zurücksetzen der FortiGate-Konfiguration kann eine Abstimmung mit FortiManager-Datenbanken erfordern; Backups sind wichtig, weil Firmware- und Rücksetzoperationen die Konfiguration löschen können; Connector-Aktionen haben Berechtigungs- und VDOM-Details; FortiAI sendet Benutzeranfragen über einen von Fortinet gehosteten LLM-Pfad, um lokale Abfragen zu generieren; öffentliche Statusseiten offenbaren Cloud-Vorfälle; PSIRT-Materialien können
dringende Upgrade- und Bereinigungsentscheidungen erzwingen.
Diese Vorbehalte schwächen Fortinets Fall nicht. Sie definieren ihn. Fortinet ist am wertvollsten, wenn es zu einer disziplinierten operativen Oberfläche für wiederkehrende Sicherheitsmaßnahmen wird. Es ist weniger wertvoll, wenn Käufer Integration, KI oder Bedrohungsinformationen als Ersatz für Akzeptanz, Beweise und Wiederherstellung behandeln.
Der Geschäftstest ist daher spezifisch. Schnellere Reaktion und konsolidierte Werkzeuge können die Kosten für Lizenzierung, Tuning, Analystenprüfung, Gerätelebenszyklus, Fehlalarme, Integration und Wiederherstellung ausgleichen, wenn die Organisation demonstrieren kann, dass akzeptierte Maßnahmen billiger und sicherer werden. Wenn nicht, mag Fortinet eine solide Firewall oder SOC-Plattform bleiben, aber die Automatisierungsprämie wurde nicht verdient.
Für Fortinet, Inc. liegt die Zukunft nicht nur darin, ob FortiAI leistungsfähiger oder FortiSOAR autonomer wird. Der schwierigere Test ist, ob die Plattform den Kontext intakt halten kann, während Maßnahmen von der Empfehlung zur Ausführung übergehen. Eine Sicherheitsmaßnahme ist nur nützlich, wenn sie den gesamten Pfad überlebt: Beweise, Genehmigung, Durchsetzung, Überprüfung, Rollback und Lernen. Fortinet hat viele der Werkzeuge. Die Kunden müssen immer noch das Kontrollsystem betreiben.