
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Der zusätzliche Server wurde Teil der Fehlerdomäne
Eine Hilfsinstanz sollte lediglich die von außen sichtbare Adresse melden. Bald hing jede Sitzung von ihrer Erreichbarkeit, ihrem Zustand und ihren Annahmen über den NAT ab. RFC 3424 zeigt, warum ein Beobachter nicht kostenlos außerhalb des Systems steht.
IETF
Der Resolver rettete die Antwort und entfernte dabei den Schutz
Ein Angreifer, der Fehler bei einer künftigen Sicherheitsoption provoziert, kann einen Resolver zum erfolgreichen Retry ohne diese Option bewegen; Verfügbarkeit wird dann zur stillen Downgrade-Schnittstelle.
IETF
Der Cache-Treffer meldete ein Limit, aber keine neue Offenlegung
Ein positiver Grenzwert in der DNS-Antwort kann eine zulässige Obergrenze beschreiben, obwohl für diesen Cache-Treffer überhaupt kein neuer Client-Präfix nach außen ging.

IETF
Die Liste wurde kürzer. Die Arbeit wuchs trotzdem
Der Resolver entfernte jedes exakte Duplikat aus seiner SLIST. Dennoch führten zyklische Abhängigkeiten zwischen Delegationsdaten zu immer neuen Prüfungen. Mengenlogik verhindert doppelte Einträge; sie begrenzt weder einen Graphen noch beweist sie, welcher Server tatsächlich…

IETF
Der Pfad war kurz. Seine Knotenliste war es nicht
Ein rekursiver JSONPath-Ausdruck sah in der Anfrage harmlos aus. Auf der tatsächlichen Antwort durchquerte er jedoch jeden Unterbaum, sammelte eine riesige Knotenliste und speiste sie in den nächsten JMAP-Aufruf. Die Ausdruckslänge hatte fast nichts über die Arbeit ausgesagt, die…

IETF
Beide Namen wurden atomar getauscht. Der Cache kannte noch die alten Pfade
Der Server bestätigte den Tausch von `current.txt` und `previous.txt` als eine Einheit. Sekunden später zeigte ein Pfad-Cache noch die frühere Zuordnung. Der Commit war korrekt; die Behauptung einer bereits vollzogenen Umstellung war zu groß.

IETF
Interface 0 war zweimal vorhanden — und zweimal etwas anderes
Ein pcapng-Analysesystem verband Pakete aus zwei Sections über dieselbe Interface-ID. Die Zahl war in beiden Fällen null. Nur ihr Geltungsbereich war nicht derselbe, und genau dieser Kontext war beim Zusammenführen verloren gegangen.

IETF
Der Endpunkt erkannte Verlust nach Zeit. Die Schicht darunter wartete trotzdem.
Der Transport hatte gelernt, Umordnung von Verlust zu unterscheiden. Die Sicherungsschicht behandelte ihn weiter wie einen alten Empfänger und hielt sofort weiterleitbare Frames zurück. Der neue INTAREA-Entwurf zeigt damit nicht nur ein Latenzproblem, sondern eine veraltete…

IETF
Der Client reparierte nur den ersten Digest und geriet in eine Schleife
Mehrere Digest- und Präferenzfelder können mehrere Diagnoseeinträge erzeugen. Deren Reihenfolge ist keine Prioritätenliste, und der erste behobene Fehler ist keine Zusage, dass der nächste Versuch zugelassen wird.

IETF
Der leere Finalize-Body ist kein leerer Vorgang
Im vorgeschlagenen ACME-Ablauf ohne CSR enthält die letzte Anforderung nur noch `{}`. Das wirkt wie eine Vereinfachung am Ende. Tatsächlich wurden die entscheidenden Angaben nach vorn verlegt: Zertifikatsschlüssel, exakte Auftragsbytes, Besitznachweis, Identifier-Autorisierung…

Geschichte
AES kam mit zwölf Kombinationen in TLS, nicht als Einzelwahl: RFC 3268
2002 ergänzte TLS AES, ohne den Handshake neu zu entwerfen. Der Algorithmus kam als zwölf Cipher Suites ins Protokoll: Verschlüsselung allein konnte weder Schlüsselaustausch noch Authentisierung festlegen.
IETF
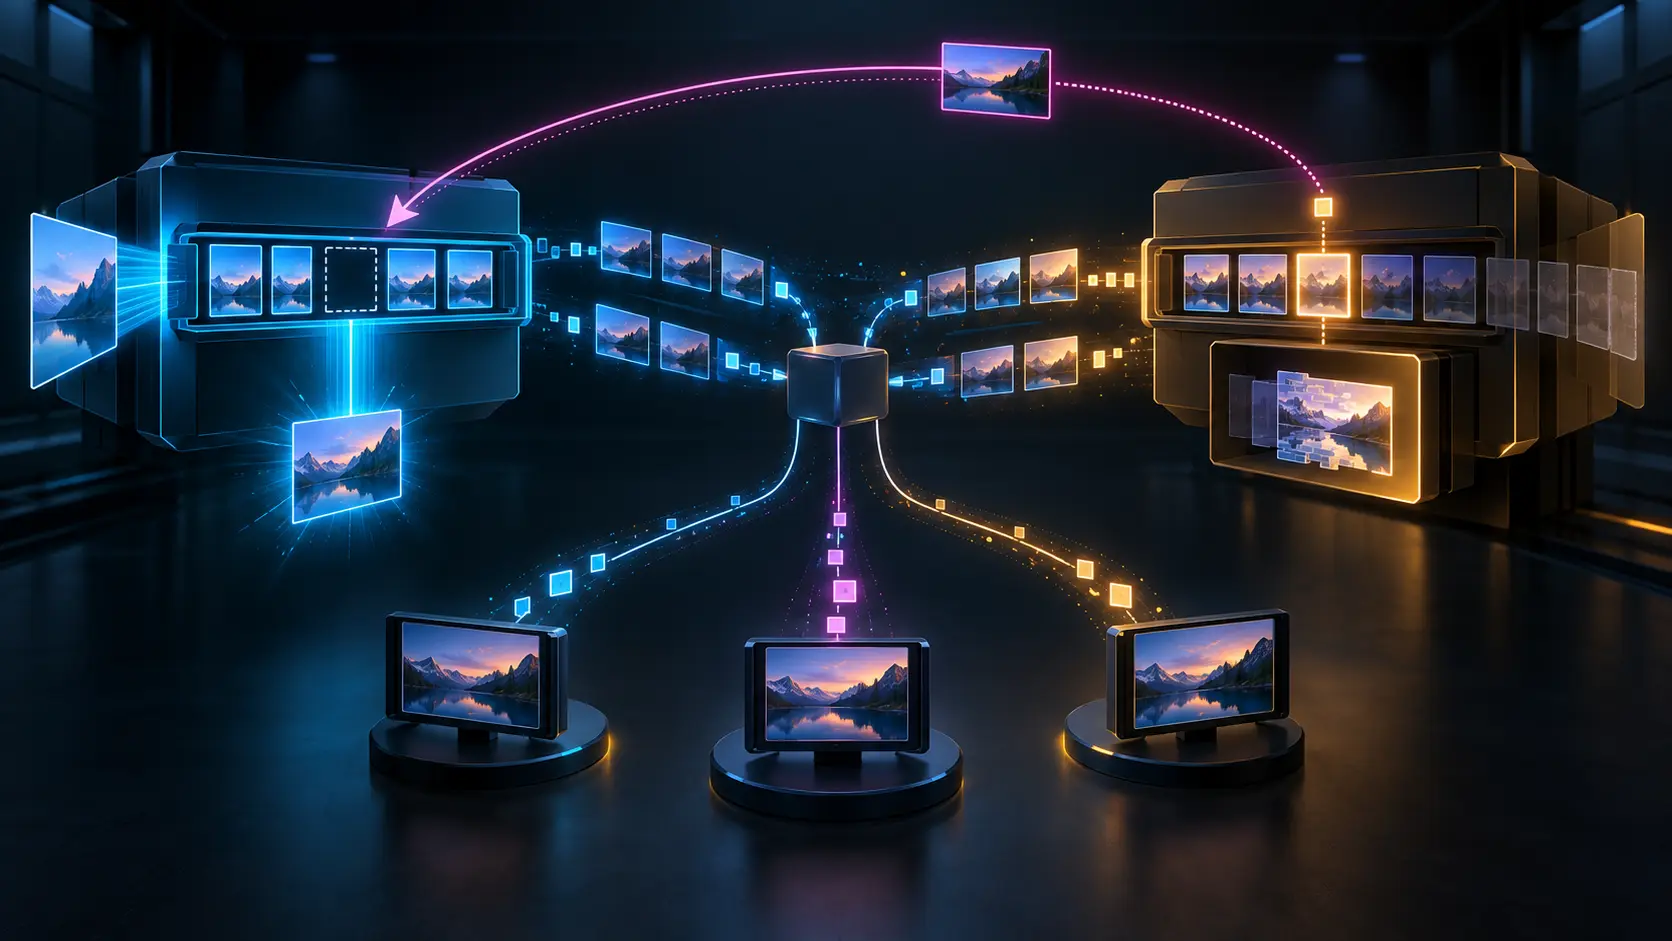
Der Empfänger kannte noch ein gutes Referenzbild. Der Sender hatte es bereits verworfen.
Eine Resynchronisationsmeldung benennt Zustand beim Empfänger. Ob daraus ein neues Bild codiert werden kann, entscheidet zusätzlich der Referenzpuffer des Senders. Erst beide Enden zusammen begründen eine belastbare Wiederanlaufentscheidung.

IETF
Die Gruppe blieb gleich. Der Fünf-Tupel war schon weitergezogen.
Der Controller übersetzte eine stabile Gruppenkennung in eine konventionelle ACL. Bevor alle Durchsetzungspunkte die Regel erhielten, wechselte die Anwendung den Host und damit ihre Paketkoordinaten. Die Absicht blieb richtig, ihre Projektion wurde alt.

IETF
Der Cone enthielt AS-Nummern. Das nächste System las Präfixe.
Die Übergabe war syntaktisch einwandfrei und semantisch unbrauchbar. Ein Team hatte mit `cone` eine Menge nachgelagerter autonomer Systeme bezeichnet; der nachfolgende Dienst behandelte denselben Wert wie eine Menge von IP-Präfixen. Ein vertrautes Wort hatte den Datentyp…

IETF
Der Messwert passte. Die Zahl im XPath-Ausdruck vielleicht nicht ganz.
Adaptive YANG-Push-Abonnements können ihr Meldeintervall über XPath-Bedingungen umschalten. Genau an dieser scheinbar einfachen Schwelle liegt eine wenig sichtbare Vertrauensgrenze: XPath 1.0 rechnet mit doppelter Gleitkommagenauigkeit, während YANG auch 64-Bit-Ganzzahlen und…

IETF
Der Browser blieb zu. Dafür rückte die App in die Vertrauensgrenze.
Der OAuth Authorization Challenge Endpoint kann einen First-Party-Vorgang vollständig in der nativen App halten. Das spart einen Medienbruch. Zugleich wandern Eingabeaufforderungen, Authentisierungsmaterial und Risikoweichen in einen Client, dessen Herkunft, installierte Instanz…
IETF
Der Agent war attestiert. Für diese Netzänderung war er dennoch nicht bevollmächtigt.
Ein nachweislich unveränderter Agent ist nicht automatisch der richtige Entscheidungsträger. Wenn eine Plattform aus einer erfolgreichen Attestierung das Recht ableitet, Pfade zu ändern oder Sensordaten zu verlagern, verwechselt sie technische Identität mit institutioneller…

IETF
Das Zertifikat lief 9999 ab. Seine Dokumentbindung konnte ungeprüft bleiben.
Ein One-Signature-Zertifikat soll genau ein Dokument, einen privaten Schlüssel und einen Signaturvorgang begleiten. Die vorgeschlagene Erweiterung begrenzt diesen Zweck präzise. Ein erfolgreicher normaler Signaturtest beweist jedoch weder, dass der Prüfer die Dokumentbindung…

IETF
Kein Digest war vorhanden. Das Artefakt war damit ungeprüft, nicht widerlegt.
Maschinen bevorzugen ein grünes oder rotes Ergebnis. Der `knowledge-linkset`-Entwurf verlangt eine unbequemere, aber ehrlichere Semantik: fehlend, übereinstimmend und abweichend sind drei verschiedene Zustände.

Geschichte
Der tiefste Samplewert war im Netz Ton und auf dem Band ein Fehler: RFC 3190
Die Brücke konnte `8000h` unverändert übertragen und trotzdem die Wahrheit wechseln. RTP erlaubte den Wert als Audiodaten. DV erklärte mit ihm, dass für diesen Zeitpunkt überhaupt kein gültiges Sample vorlag.