
Zusammenfassung
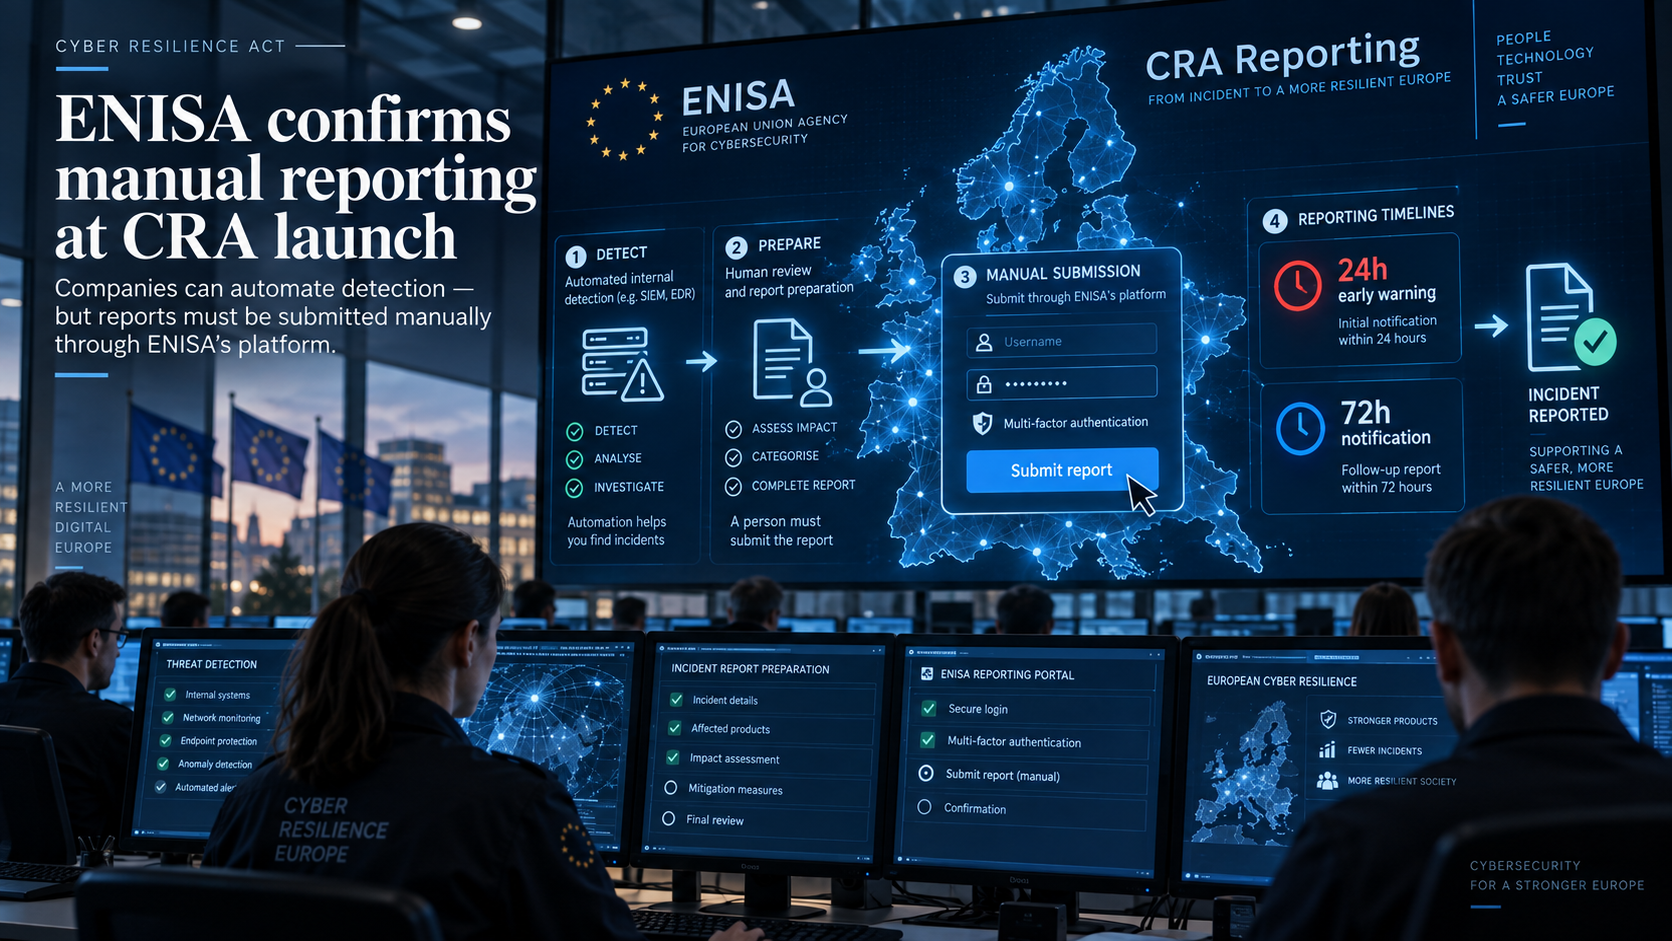
- ENISA bestätigt, dass die Reporting-Plattform für den Cyber Resilience Act am 11. September ohne API für automatisierte Einreichungen startet.
- Hersteller können interne Arbeitsabläufe automatisieren, aber ein Vertreter muss dennoch qualifizierte Meldungen über die Plattformoberfläche einreichen.
Der Sachverhalt
ENISA hat bestätigt, dass die erste Version seiner Cyber Resilience Act Single-Reporting-Plattform zunächst keine API für automatisierte Einreichungen bereitstellt. In den Leitlinien heißt es, dass Organisationen ihre internen Melde-Workflows automatisieren dürfen, Benachrichtigungen jedoch vorerst über die Plattformoberfläche abgegeben werden müssen.
Die Plattform soll am 11. September betriebsbereit werden, wenn die verpflichtenden Meldeanforderungen der CRA beginnen. Hersteller müssen aktiv ausgenutzte Schwachstellen und schwere Vorfälle melden, die die Sicherheit von Produkten mit digitalen Elementen betreffen. Eine Frühwarnmeldung ist unverzüglich und innerhalb von 24 Stunden nach Bekanntwerden fällig, gefolgt von einer umfassenderen Meldung innerhalb von 72 Stunden.
Vertreter reichen Meldungen über die Plattform ein und wählen den relevanten nationalen CSIRT als Koordinator aus. ENISA sagt, dass die Prüfung der Zuordnung eines Vertreters zu einem Hersteller im Rahmen des Meldeprozesses erfolgt und die Einreichung zunächst nicht verhindert.
Die Meldepflichten beginnen vor den meisten übrigen Produktanforderungen der CRA, die im Dezember 2027 verbindlich werden.
Die Einschätzung
Hersteller können automatisieren, wie sie einen Vorfall erkennen und die Informationen für einen CRA-Bericht sammeln, doch diese Automatisierung endet vor der finalen Einreichung. Beim Start muss weiterhin jemand ENISAs Plattform öffnen und die Meldung absenden.
Das macht die Übergabe zwischen den Sicherheitssystemen eines Unternehmens und seinem Melde-Team relevant. Sobald ein meldepflichtiges Ereignis erkannt ist, läuft die 24-Stunden-Frist bereits. Wer auf eine vollständige Untersuchung oder den fertigen Patch wartet, könnte zu wenig Zeit für die Erstmeldung haben, die bewusst weniger Daten als spätere Schritte akzeptiert.
Für BTW-Leser ist wichtig, dass Unternehmen wissen, wer übernimmt, wenn ein interner Alarm zu einem meldepflichtigen CRA-Ereignis wird. Diese Person braucht Zugang zur Plattform und ausreichende Vertretung, um innerhalb der Frist einreichen zu können, auch wenn ein Vorfall außerhalb der üblichen Arbeitszeiten erkannt wird. Automatisierung kann den Bericht vorbereiten, ihn beim Start aber nicht einreichen.
Beobachtungspunkte
Beobachten Sie den Start am 11. September auf Zugriffs-, Registrierungs- oder Einreichungsprobleme, wenn Hersteller beginnen, die Plattform zu nutzen. ENISA kann später eine API ergänzen, die eine weitere Automatisierung des Ablaufs ermöglicht. Bis dahin zählen die praktischen Prüfungen: Ob zugewiesene Vertreter auf das System zugreifen, fristgerecht einreichen und eine Bestätigung erhalten, dass die Meldung akzeptiert wurde.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten