
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Globales Rechenzentrum
DINFRA ist nicht DFINFRA: Eine Korrektur zur Namenkollision
Die Analyse-Zusammenfassung zu DINFRA ist nicht DFINFRA: Eine Korrektur zur Namenkollision erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

IETF
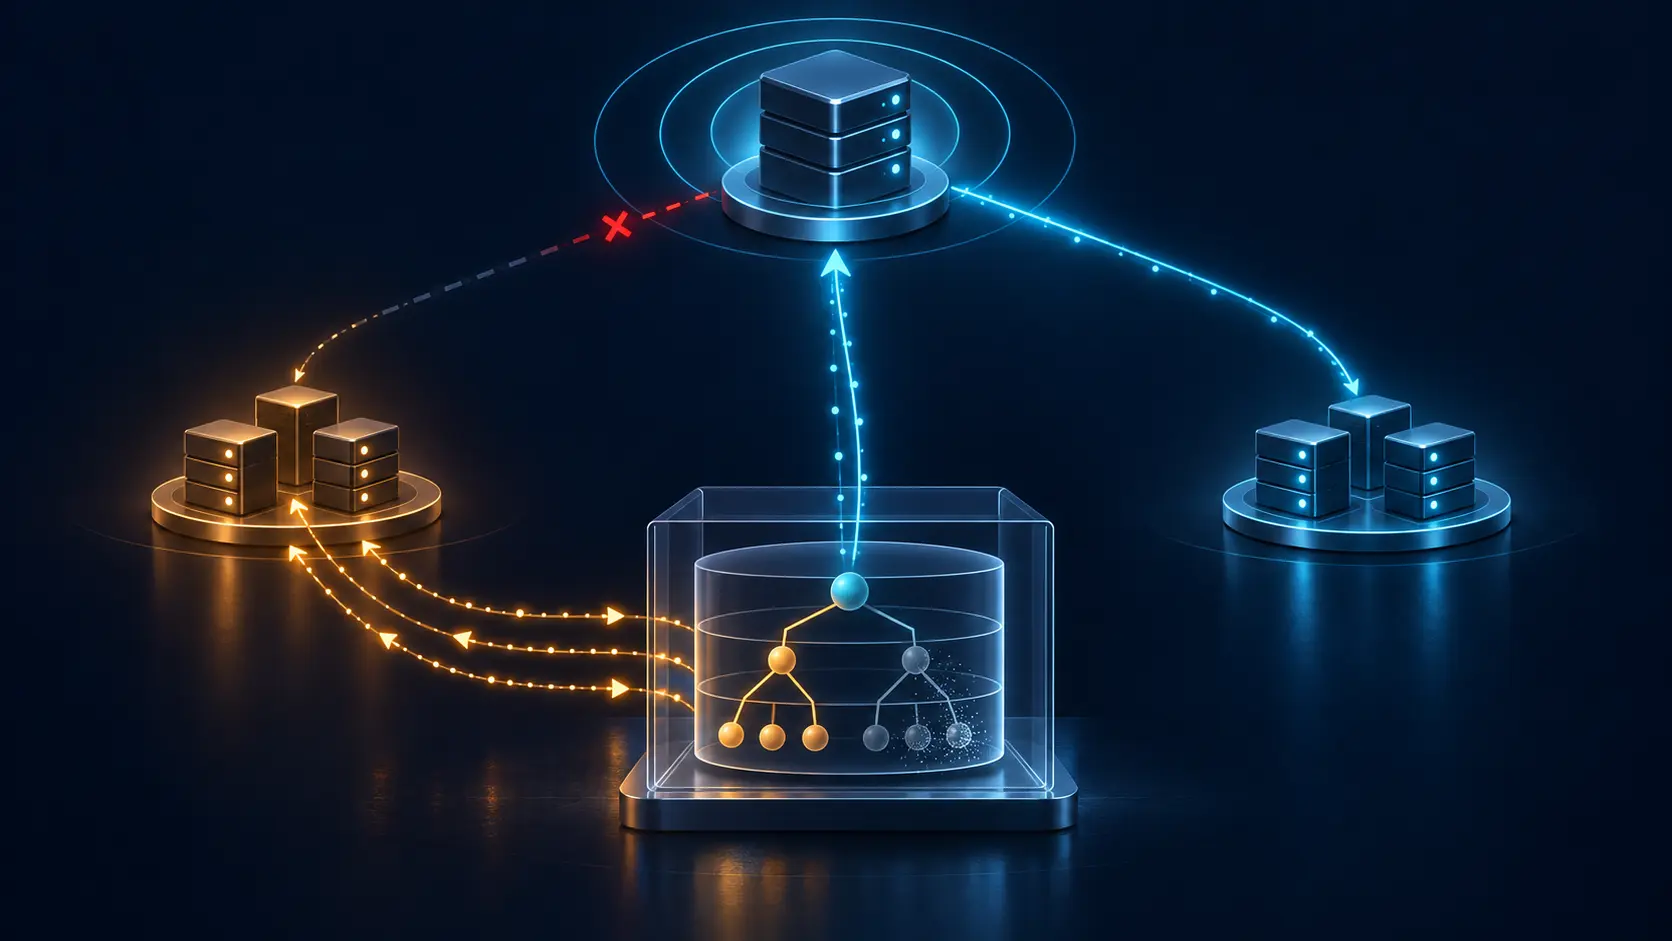
Die Route trug DOWNGRADE. Überlebende Pakete bestimmte noch die Warteschlange
Der neue GROW-Entwurf will zwischen normaler Weiterleitung und Blackhole einen messbaren Zwischenzustand schaffen: Angriffsverkehr soll bei Knappheit zuerst verlieren, aber nicht automatisch vollständig verschwinden. Das BGP-Attribut benennt diesen Wunsch. Erst Klassifizierung…
Fallakte
Das Kind antwortete noch. Der Parent hatte die Delegation bereits verlegt
Ein alter autoritativer DNS-Server kann weiter korrekte Antworten liefern, obwohl die übergeordnete Zone die Delegation längst auf andere Server übertragen hat. Entwurf 14 zur Delegations-Revalidierung trennt deshalb Erreichbarkeit, Datenautorität und gegenwärtige…

IETF
Der Entwurf sagt „veraltet“. Die Laufzeit kann trotzdem zustimmen
Bei JOSE steht eine wichtige Umstellung bevor, doch ihr sichtbarstes Ergebnis wird nur ein Registereintrag sein. Ob `none` oder `RSA1_5` in einer konkreten Anwendung tatsächlich keine Autorität mehr erzeugen kann, entscheidet sich erst dort, wo Objekt, Richtlinie, Bibliothek und…
Nordamerikanisches Rechenzentrum
Ontario Datacenter LLC: Eine Identität, die in Registrierungen und Netzattribuierung weiterlebt
Ontario Rechenzentrum LLC aus Ontario, Kalifornien, zeigt, wie das betriebliche Leben eines kleinen Colocation-Betreibers von seinen Papierspuren abweichen kann: Das Unternehmen baute und vermarktete ein echtes Rechenzentrum im Inland Empire, stellte seine…

IETF
Gleicher PSID, anderer Geltungsbereich: Die riskante Telemetrie-Verknüpfung
Ein überarbeiteter OPSAWG-Entwurf macht den Empfänger von IPFIX-Daten auf eine Bedingung aufmerksam, die im Zahlenwert selbst nicht steckt: seinen Zuordnungsbereich.

Fallakte
Der Filter wurde verteilt. BGP sagte nie, dass er installiert war
Eine Mitigationsregel kann jeden erwarteten BGP-Peer erreichen und dennoch vor der entscheidenden Grenze scheitern: der wirksamen Paketbehandlung. Revision 08 von Flow Specification Version 2 ordnet Regeln und Abhängigkeiten genauer, bestätigt aber zugleich, dass BGP keine…

IETF
Die Sonde meldete Verlust. Vielleicht drosselte das Netz nur die Sonde
Eine fehlende STAMP-Antwort ist eine Beobachtung, noch keine Fehlerursache. Im IETF-Entwurf für STAMP über MPLS kann ausgerechnet der Schutz des Control Plane dasselbe Signal erzeugen wie der vermutete Weiterleitungsverlust.
Europa und Naher Osten Regionaler ISP
Netzwerkbetriebszentrale der CJSC ER-Telecom Holding, Sankt Petersburger Niederlassung: Ein Autonomes System als Registrierungsspur
Die Analyse-Zusammenfassung zu Netzwerkbetriebszentrale der CJSC ER-Telecom Holding, Sankt Petersburger Niederlassung: Ein Autonomes System als Registrierungsspur erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen…

Fallakte
Die Sonde meldete Verlust. Der Pfad war noch nicht schuldig
Eine STAMP-Antwort bleibt aus, und das Dashboard zählt Paketverlust. Das Testpaket kann den MPLS-Pfad jedoch vollständig durchlaufen haben und erst im Rate-Limiter des Edge-Kontrollpfads verworfen worden sein. Die Beobachtung stimmt; die Ursache ist offen.
IETF
Eine leere QUIC-Angabe ist noch kein Negativbefund
Ein IPFIX-Datensatz kann lückenhaft sein, obwohl der Verkehr das gesuchte Merkmal trug. Der neue QUIC-Entwurf von OPSAWG macht die Ursache der Lücke ausdrücklich zum Teil des Befunds.
Fallakte
Das Ereignis war sichtbar. Die Reaktion war noch nicht begründet
Ein sauber strukturiertes Anomalieereignis erreicht das SIEM. Trotzdem lässt sich nicht entscheiden, ob die Änderung zu einer freigegebenen Wartung oder zu einem Angriff gehört: aktuelles Asset, handelnde Identität und Änderungsbefugnis fehlen. Sichtbarkeit ist ein Anfang, keine…

IETF
Der RSVP-Schlüssel war abgelaufen. Das Netz vertraute ihm weiter
Ein Ablaufdatum wirkt wie eine eindeutige Grenze. Der neue Entwurf zur RSVP-Authentisierung zeigt das Gegenteil: Läuft die letzte anwendbare Security Association ab, soll das System alarmieren, sie aber weiterverwenden. Aus dem Zeitstempel wird eine betriebliche Entscheidung.
Fallakte
Der Port konnte aufgeteilt werden. Er war noch nicht aufgeteilt
Vier mögliche Kanäle unter einem 400G-Port sehen wie vier verfügbare 100G-Anschlüsse aus. Der Entwurf beschreibt damit jedoch eine Hardwarefähigkeit. Ob der Port tatsächlich umgestellt, die Lane betriebsbereit und der Dienst geliefert wurde, muss an anderen Stellen belegt werden.
IETF
Der Abbruch kam, nachdem das Asset bereits verbrannt war
SATP Core Revision 17 gibt dem Transfer einen klaren Punkt ohne Rückweg. Vor `Commit-Final` kann ein Abbruch lokale Zustände noch zurücksetzen. Danach ist die Nachricht womöglich korrekt signiert, aber nicht mehr in der Lage, das vernichtete Ursprungs-Asset wiederherzustellen.
Fallakte
Ein validiertes Postfach, ein ungeklärter Halter: NEXGENETs Verantwortungsfläche direkt gelesen
Der Whois-Dienst von APNIC bestätigt, dass das Abuse-Postfach hinter drei autonomen Systemen am 7. Juli 2026 validiert wurde — doch wer das eine dieser Systeme hält, wird inzwischen von verschiedenen öffentlichen Mirrors unterschiedlich eingetragen, und die maßgebliche Registry…
Fallakte
Das Manifest war signiert. Die Unterstützung blieb eine Out-of-Band-Tatsache
Die entscheidende Änderung steht nicht in einem neuen Kryptogramm, sondern in einem gestrichenen Absatz. Revision 15 verlangte noch eine ausdrücklich angekündigte Fähigkeit oder eine Ablehnung. Revision 16 lässt das Wissen über die Unterstützung deployment-spezifisch und…
IETF
Unbekannte Adressfamilie: Der Entwurf verwirft die Knotenkennung, nicht das ICMP-Paket
Ein Diagnosepaket kann mehrere Informationen tragen, deren Grenzen nicht alle auf dieselbe Weise feststehen. Die jüngste IETF-Fassung zur ICMP-Knotenkennung macht aus einem unbekannten Adressfamilienwert deshalb kein Urteil über das ganze Paket, sondern über genau das nicht mehr…

Fallakte
Das Abonnement lief weiter. Sein Schema hatte sich darunter verändert
Im Änderungsprotokoll stand „ohne Unterbrechung“. Das war nicht falsch: Das konfigurierte Abonnement blieb aktiv, und die Telemetrie traf weiter ein. Unbeantwortet blieb eine andere Frage: Mit welchem Schema hatte jeder laufende Prozess diese Daten tatsächlich verstanden?

IETF
Die Revision blieb gleich. Die Content-ID änderte sich
Eine YANG-Push-Subscription kann weiterhin dieselbe direkte Modulrevision melden, obwohl sich darunter eine importierte Abhängigkeit verschoben hat. Entwurf 16 liefert dafür zwei Belege mit unterschiedlicher Reichweite — und zwingt Betreiber, Änderungserkennung von…