
Zusammenfassung
draft-parsons-opsawg-security-operations-02fordert die Dokumentation erhaltener, verlorener und neuer beobachtbarer Artefakte sowie erkennbarer Fehler; Revision 02 trennt die Werkzeuge ausdrücklich in Collection, Detection, Investigation und Response.- Das Ereignis ist nur der erste Beleg. Erfassungsabdeckung, Zeit- und Identitätskontext, Regel, Triage, Untersuchung, Entscheidungsbefugnis, Ausführung, Wirkung und Wiederherstellung benötigen eigene Nachweise.
Ein korrektes Signal mit unklarer Geschichte
Der Produzent meldet einen abnormalen Zustand mit Typ, Zeit und Schweregrad. Transport und Speicherung funktionieren. Eine SIEM-Regel verbindet den Datensatz mit Threat Intelligence und schlägt Isolation vor.
Doch die Adresse gehört inzwischen zu einem ausgetauschten Asset. Das Identitätsprotokoll ist verspätet, die Quelluhr driftet, und die Änderungsfreigabe passt nicht eindeutig in das Zeitfenster. Ein berechtigter Administrator könnte gearbeitet haben; ebenso könnte sein Konto missbraucht worden sein. Das Ereignis ist echt, aber die Geschichte noch nicht entschieden.
Genau diese Lücke macht draft-parsons-opsawg-security-operations-02 interessant. Revision 02 vom 9. September 2026 ist weiterhin ein individueller Internet-Draft. Datatracker zeigt weder RFC-Stream noch IETF-Konsens; der Kopf nennt Informational als beabsichtigten Status. Das Dokument ist kein RFC, keine Implementierungsbestätigung und kein vollständiges Kontrollmodell.
Seine Frage reicht dennoch weit: Was können Sicherheitsoperationen nach einer Protokolländerung noch beobachten? Kryptografie und Zugriffsschutz können korrekt sein, während Untersuchung und Reaktion an fehlenden Zusammenhängen scheitern. Wer diese Anforderung erst nach dem Deployment entdeckt, baut kritische Entscheidungen auf private Logformate und zufällige Spuren.
Vier Übergänge statt eines Werkzeugkastens
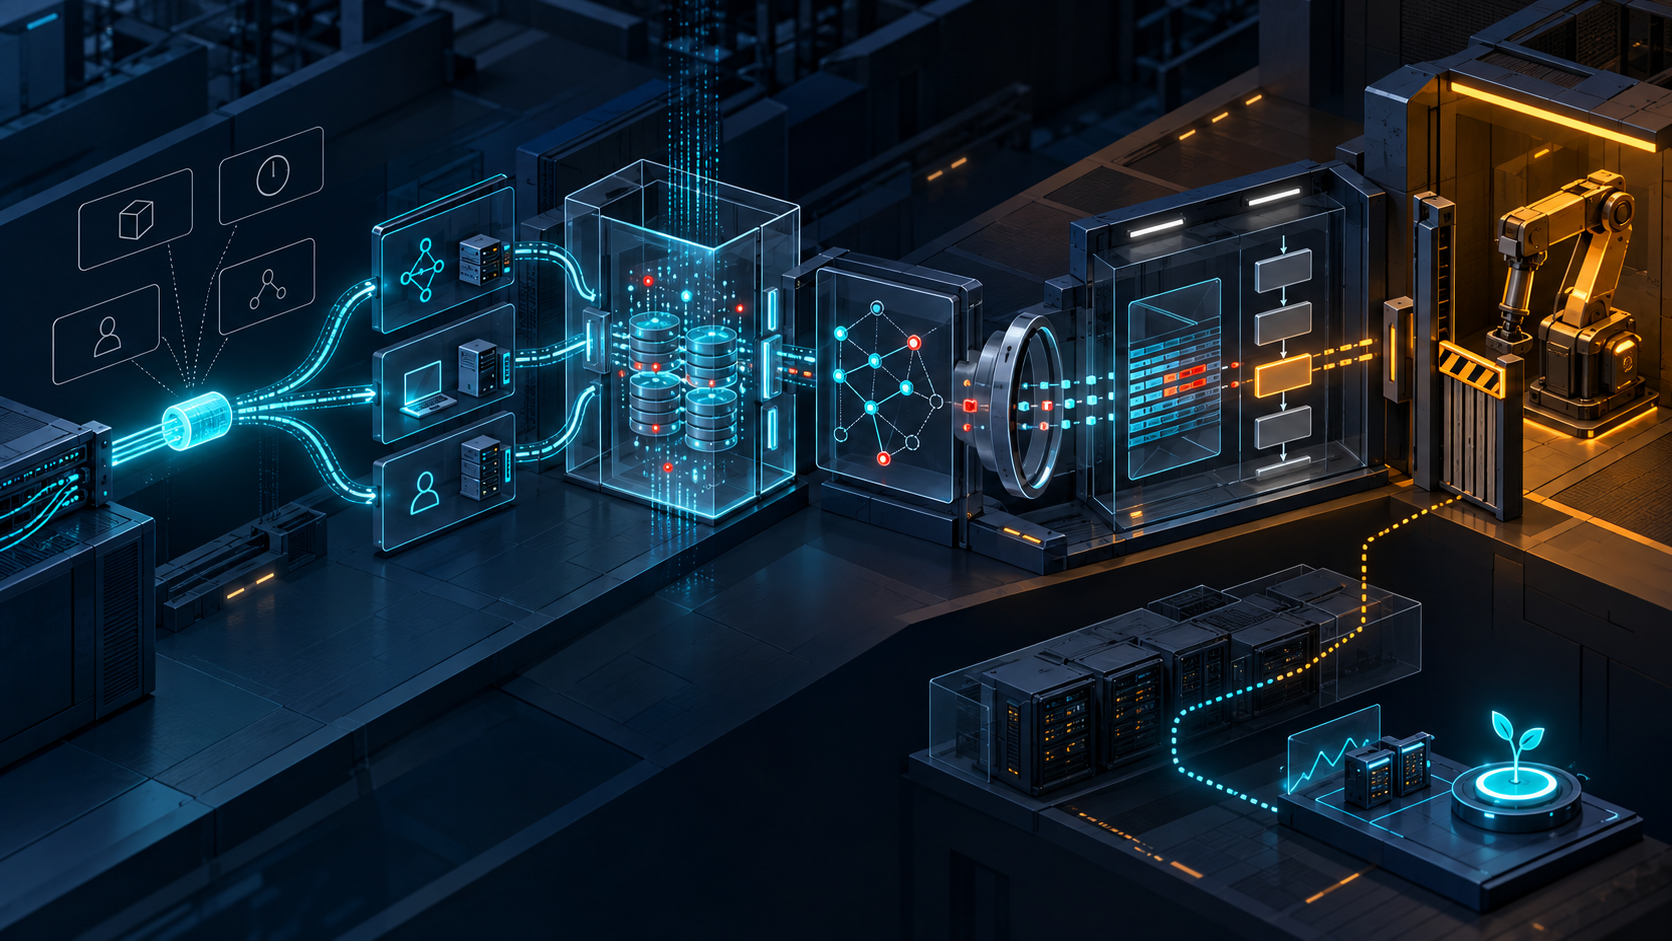
Gegenüber Revision 01 erweitert Revision 02 die Tool-Diskussion deutlich und gliedert sie in Collection, Detection, Investigation und Response. An jeder Grenze ändern sich Bedeutung, Verwahrung und Autorität.
Collection führt Beobachtungen aus Endpunkten, Netz, Anwendungen, Identität, Inventar und Change Management zusammen. Dynamische und ephemere Ressourcen können verschwunden sein, wenn die Analyse beginnt. Authentifizierungs-, Autorisierungs- und privilegierte Aktivitäten brauchen Manipulationsschutz; ein unverändertes Log beweist aber keine vollständige Abdeckung.
Detection erzeugt eine neue Aussage. SIEMs reichern an, vergleichen Baselines, führen Regeln aus und korrelieren Quellen. Daraus entstehen wertvolle Alarme und Fehlalarme. Alert Fatigue ist mehr als Lärm: Sie senkt das erlernte Vertrauen in denselben Kanal, über den später ein echter Angriff erscheint.
Investigation ergänzt Case Management, Protokolldissektoren, Evidenzlinks und Playbooks. Das schafft Wiederholbarkeit, nicht Wahrheit. Ein Dissektor kann eine neue Erweiterung nicht kennen; ein Playbook kann eine falsche Assetklasse voraussetzen; ein fehlender Datensatz kann aus einer Collection-Lücke stammen.
Response verändert das laufende System. Isolation oder Blocking kann einen Angriff eindämmen und zugleich Service, volatile Evidenz oder Sichtbarkeit zerstören. Ein SOAR darf ein Playbook technisch ohne Menschen ausführen. Daraus folgt weder die Befugnis zum Ziel noch die Akzeptanz des Kollateralschadens.
Artefakte sind keine Orakel
Der Draft regt an, bei neuen oder geänderten Protokollen zu beschreiben, welche Observables erhalten bleiben, welche bekannten Indikatoren verschwinden und welche neuen Artefakte Detection, Investigation oder Response unterstützen. Erkennbare Fehler und Ausnahmebedingungen sollen nach Möglichkeit dokumentiert werden.
Das ist präziser als „Logging vorsehen“. Verschlüsselung kann einen früher sichtbaren Indikator entfernen und zugleich Nutzer schützen. Eine Zustandsmaschine kann einen stabilen Fehlerübergang schaffen. Ein Zähler kann beim Neustart seine Kontinuität verlieren. Der Designer kann diese Semantik bestimmen, nicht aber das lokale Incident-Urteil.
Ein Error Event belegt höchstens, dass eine Implementierung einen Zustand nach bestimmter Definition gemeldet hat. Es belegt nicht automatisch Angriff, Kompromittierung, Attribution, Schwere oder Abhilfe. Netzwerk-, Endpunkt- und Verhaltens-IoCs können Fälle verbinden oder Blocks stützen, bleiben aber kontextabhängige Evidenz.
Der erste Beleg bindet deshalb genaue Draft-/RFC-Version, Eventdefinition, Implementierung und Build, Produzent, Deployment-Punkt und Beobachtungszeit. Bleibt der Feldname bei veränderter Semantik gleich, verhindert diese Identität, dass Parser-Erfolg eine Fehlinterpretation verdeckt.
Collection muss ihre Lücken benennen
Ein Pfeil zum SIEM beantwortet nicht, ob Logging auf allen Instanzen aktiv war, ein Neustart Konfiguration verlor, Transport Nachrichten fallen ließ, Sampling stattfand, der Collector transformierte, die Uhr abwich oder Retention endete.
Der Draft verlangt mehrere Quellen, weil jede eine andere Sicht liefert. Inventar beschreibt das Asset. Identity Logs beschreiben die Sitzung. Change Management beschreibt Erlaubnis. Telemetrie beschreibt Aktivität. Die Verbindung ist nützlich; ein stiller Ersatz der einen durch die andere ist es nicht.
„Konfiguration geändert“ ist eine Beobachtung. „Der autorisierte Engineer änderte das richtige Gerät im freigegebenen Fenster“ verbindet Identität, Ziel, Zeit und Befugnis. „Ein Angreifer tat es“ braucht weitere Evidenz. Join Keys, Uhren, Herkunft und Unsicherheit gehören zum Ergebnis.
Ein Collection Receipt enthält Coverage, Delivery, Loss, Sampling, Transformation, Clock, Retention und Access Control. Dann kann ein fehlender Treffer als fehlende Aktivität, Sensorik, Lieferung, Aufbewahrung oder falsche Query untersucht werden.
Gemeinsame Form, verschiedene Wirklichkeit
Revision 02 nennt strukturiertes Logging einschließlich qlog als positiven Weg aus fragmentierten Privatformaten. Gemeinsame Namen, Typen und Beziehungen reduzieren Spezialparser und erleichtern den Implementierungsvergleich.
Schema-Konformität synchronisiert keine Uhren und vereinheitlicht weder Coverage noch Retention. Ein Pflichtfeld kann veraltet, eine Correlation ID nur lokal eindeutig und ein authentisierter Kanal Überträger eines echten Fragments sein.
Das Schema setzt nicht die Baseline, Aufbewahrungszeit, Incidententscheidung, Response Authority, Rollback-Regel oder Recovery-Bestätigung einer Organisation. Ein grüner Parser beweist Form, nicht Vollständigkeit oder sichere Wirkung.
Korrelation veröffentlicht eine neue Behauptung
Verbindet das SIEM Event, Asset, Identity, Threat Intelligence und Netzaktivität, entsteht ein analytisches Objekt. Query, Zeitfenster, Join Keys, Baseline, Rule Version, Feeds, Assettabelle und ausgeschlossene Kandidaten müssen erhalten bleiben.
Eine geplante Migration kann anomal wirken. Ein Indikator kann zurückgezogen sein. Clock-Differenzen können Reihenfolgen umkehren. Ein belastbares Ergebnis lautet: Diese Regel matchte diese Eingaben unter diesen Annahmen; folgende Alternativen bleiben offen.
Triage ergänzt Priorität, Gruppierung, Suppression und Eskalation. Analyst oder Automation sowie der Umgang mit möglichen False Positives gehören dazu. Die Alert Queue ist eine Auswahl über die Wirklichkeit, kein neutraler Spiegel.
Untersuchung braucht dokumentierten Widerspruch
Ein guter Fall trennt Observation, Inference und Decision. Er hält Tool-/Dissector-Versionen, Queries, Evidenzlinks, erledigte und übersprungene Schritte, Gegenhypothesen und Confidence fest. Eine vollständige Checkliste macht eine fehlende Quelle nicht zur negativen Evidenz.
Der Draft unterscheidet die Security-Verantwortung des SOC von der Performance-Verantwortung des NOC und beschreibt zugleich koordinierte SecOps. Er fordert keine organisatorische Verschmelzung. Das NOC kann Service Impact belegen, ohne zu attribuieren; das SOC kann eine Threat-Hypothese stützen, ohne Produktionsrouten ändern zu dürfen.
Gemeinsame Evidenz bleibt korrigierbar, wenn Autor und Geltungsbereich jeder Aussage sichtbar sind. Erzwungener Konsens würde diese Qualität zerstören.
Befugnis beginnt nach dem Urteil
Auch ein Incident Verdict ist kein Command. Eine Response braucht Genehmiger oder Policy, Ziel, Scope, Dauer, Guardrails, geschützte Abhängigkeiten und Rollback. Emergency Authority kann vorab schnell gestaltet werden; unsichtbar darf sie nicht sein.
Bei SOAR lautet die Frage: Wer delegierte für welche Incidentklassen und Confidence-Schwellen, mit welchen Ausschlüssen, welchem Ablauf und welcher Widerrufsmöglichkeit? „Playbook lief“ belegt Execution, nicht gültige Delegation.
Request, Acceptance und State sind ebenfalls verschieden. Eine erfolgreiche Controller-Antwort beweist keine Isolation. Der Executor quittiert den akzeptierten Befehl; spätere Beobachtung belegt Zustand, Scope und Service Impact.
Geschlossen ist kein Betriebszustand
Contained, remediated und closed sind Fallstatus. Recovery verlangt beobachtetes Ende des Verhaltens, Rückkehr des Dienstes, gesunde Abhängigkeiten, wirksame Kompensationskontrollen und Stabilität nach Restore.
Dafür können Endpunkt, Netzwerk, Identität, Anwendung und Kundensicht nötig sein. Widersprechen sie dem Ticket, hat Running Evidence Vorrang. Post-Incident-Arbeit muss das konkrete Glied verändern: Artefakt, Coverage, Regel, Playbook, Delegation oder Recovery Test.
Sichtbarkeit hat eine Datenschutzgrenze
SecOps-Daten zeigen Identitäten, Verhalten, Topologie und privilegierte Aktionen. Der Draft fordert Segregation, sichere Speicherung, kontrollierten Zugriff und Audits von Tools und Handlungen. Mehr Daten verbessern Rekonstruktion und vergrößern Missbrauchs- oder Leak-Schäden.
Verschlüsselung schützt und kann Indikatoren entfernen. Redaction begrenzt Exposition und kann Korrelation brechen. Es gibt kein universelles Maximum. Zweck, Granularität, Dauer, Rollen, Audit und Ersatz für verlorene Signale müssen dokumentiert werden.
Zehn Belege bis zur Wiederherstellung
Eine prüfbare Kette hält getrennt:
- genaue Version und Semantik des Artefakts oder Fehlers;
- Produzent, Build, Deployment-Punkt und Zeit;
- Coverage, Transport, Loss, Sampling, Clock und Retention;
- Asset, Account, Authorization, Topology und Change Owner;
- Query, Baseline, Rule und Enrichment-Versionen;
- Triage, Priorität, False-Positive-Behandlung und Entscheider;
- Investigation, Dissektor, Evidenz, Alternativen und Playbook;
- Verdict, Unsicherheit und zuständige Authority;
- Command, Target, Scope, Approval, Guardrails und Rollback;
- Execution Acknowledgement, beobachtete Eindämmung, Impact, Recovery und Lernen.
Das Protokoll eröffnet diese Kette, beherrscht sie aber nicht. Designer erklären Sichtbarkeit, Operatoren die Collection, Analysten ihre Inference, Governance die Delegation und das laufende System die Wirkung. Das Event ist wertvoll, weil es den nächsten Beleg ermöglicht — nicht weil es alle späteren ersetzt.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten