
Zusammenfassung
draft-ietf-mpls-stamp-pw-21hält fest, dass Rate-Limiting auf dem Punt-Pfad zur Control Plane für STAMP nicht von echtem Netzverlust unterscheidbar ist und als Paketverlust erscheinen kann.- Vor einem Schuldurteil oder einer Verkehrsumleitung gehören Session, Kapselung, beide Endpunkt-Limiter, Hin- und Rückrichtung, MTU, ECMP, Rückkontext und unabhängige Datenebenenbelege in ein gemeinsames Protokoll.
Ein fehlender Rücklauf hat mehr als eine Ursache
Der Messwert wirkt abgeschlossen: Von hundert Testzyklen fehlten fünf Antworten. Doch der Wert lokalisiert den Verlust nicht.
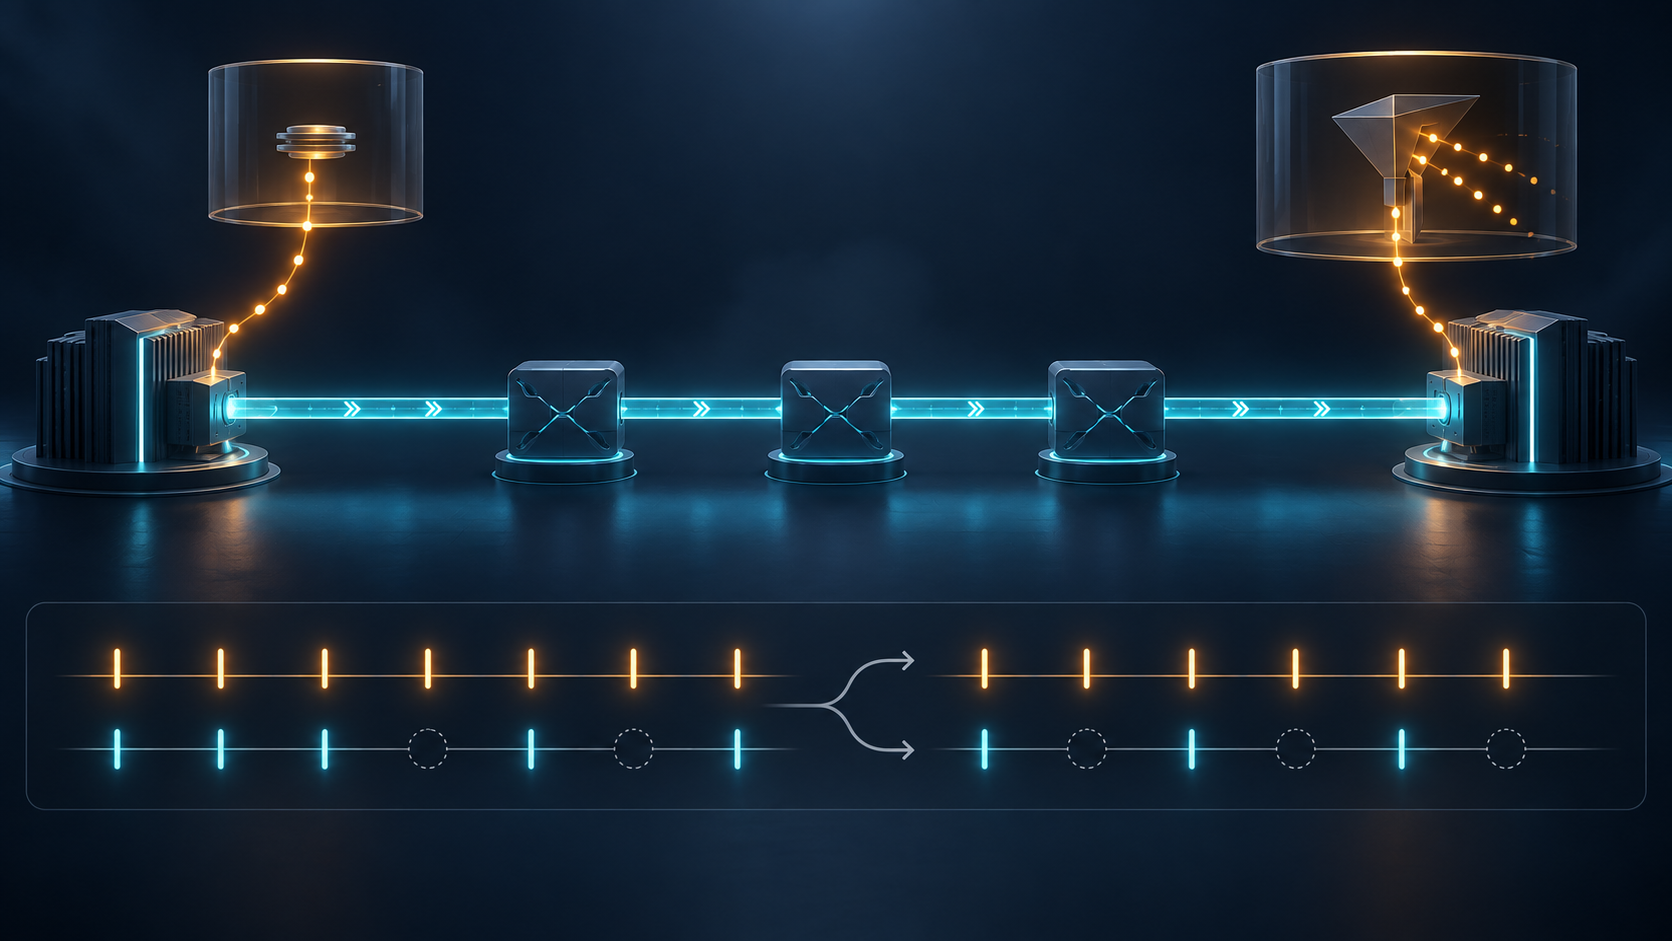
STAMP sendet ein Testpaket vom Session-Sender zum Session-Reflector. Im MPLS-Entwurf folgt es dem vorgesehenen Label Stack und wird am Provider Edge aus der normalen Weiterleitung ausgenommen. Die Control Plane verarbeitet es. Weil jedes Paket CPU und Speicher beansprucht, schützen sich Sender und Reflector mit Rate-Limits vor Überlastung und Denial of Service.
Verwirft dieser Schutz das Paket, bleibt die Antwort aus. Verwirft ein Transitknoten das Paket, bleibt sie ebenfalls aus. Revision 21 benennt die Folge ausdrücklich: Policing auf dem Punt-Pfad ist für STAMP vom tatsächlichen Verlust im Netz nicht unterscheidbar und kann als Paketverlust gemeldet werden.
Damit ist die Kennzahl nicht wertlos. Ihr Geltungsbereich ist nur enger. Sie belegt einen unvollständigen Messzyklus. Sie belegt noch nicht, dass der Dienstpfad an einem bestimmten Ort versagt hat.
Kurz vor dem RFC ist nicht nach dem RFC
Revision 21 datiert vom 10. September 2026. Die IESG genehmigte den Entwurf am 14. September; seit dem Folgetag liegt er in der RFC-Editor-Warteschlange. Redaktionelle und IANA-Schritte laufen weiter. Nach Veröffentlichung soll er Proposed Standard werden und RFC 8762 sowie RFC 8972 aktualisieren. Bis dahin bleibt er ein Internet-Draft.
Auch der Anwendungsbereich ist begrenzt: Point-to-Point-LSPs und Point-to-Point-Single-Segment-Pseudowires in einer administrativen Domäne. Multipoint- und Multi-Segment-Fälle sind ausgeschlossen. Der Text belegt weder eine Implementierung eines benannten Herstellers noch eine Störung eines benannten Betreibers.
Die Dokumenthistorie zeigt, wie die Messgrenze sichtbar wurde. In der IESG-Prüfung wurde verlangt, deutlicher zu erklären, dass bestimmte Control-Channel-Verfahren jedes Testpaket an beiden Enden zur Control Plane leiten und das dortige Policing als Netzverlust erscheinen kann. Revision 21 beantwortete den Kommentar. Gute Standardisierung entfernte hier nicht das Risiko, sondern die falsche Gewissheit.
Format 1 und Format 2 tragen unterschiedliche Koordinaten
RFC 8762 definiert STAMP, RFC 8972 ergänzt Session Identifier und TLVs. Format 1 des MPLS-Entwurfs enthält IP/UDP. Format 2 verzichtet darauf und nutzt neue G-ACh-Typen für Sender- und Reflector-Pakete. Eine von null verschiedene SSID läuft in beiden Richtungen mit.
Bei Format 1 helfen Adressen, Zielport und SSID bei der Session-Zuordnung. Format 2 kombiniert SSID, empfangenen LSP/PW-Kontext und lokale Parameter. TLVs, die IP- oder UDP-Felder lesen oder setzen, dürfen dort nicht verwendet werden.
Die Wahl beeinflusst die Pfadtreue. Andere IP-Adressen als beim Nutzverkehr können ein IP-basiertes ECMP zu einer anderen Entscheidung bringen. Ein konformes Gerät darf ein GAL nicht für ECMP verwenden; ein nicht konformes kann die Sonde dennoch abweichend weiterleiten. Derselbe Label Stack ist ein starkes Designziel, aber kein universeller Pfadbeweis.
Die Rückrichtung ist eine eigene Fehlerdomäne
Der Reflector muss ein über G-ACh empfangenes Paket in Gegenrichtung des bidirektionalen LSP oder PW zurücksenden. Dazu ermittelt er den Rückkontext aus dem empfangenen PW- oder letzten LSP-Label. Findet er keinen, muss er das Paket verwerfen und darf nicht antworten.
Der Sender sieht erneut nur Stille. Der Ausfall kann auf dem Hinweg, beim Punt, im Reflector, bei der Rückkontext-Suche, auf dem Rückweg oder beim letzten Limiter liegen.
Auch Kapazität gilt richtungsweise. Jede akzeptierte Probe erzeugt eine Antwort; der Rückweg kann eine ähnliche Testrate tragen müssen, obwohl er weniger Kapazität besitzt. Eine Round-Trip-Zahl vereinigt zwei Richtungen und zwei geschützte Prozessoren. Ohne Richtungskontext kann die falsche Betriebsgruppe oder der falsche Lieferant beschuldigt werden.
MTU und Umwege verändern die Aussage
G-ACh, GAL, IP/UDP und Padding vergrößern die Probe. Sie muss in beiden Richtungen in die LSP- oder PW-MTU passen. Ein zu großes G-ACh-Paket wird nicht fragmentiert, sondern verworfen und erscheint als Verlust. Das ist echter Verlust der Messkapsel, aber kein automatischer Beweis für kleinere Dienstpakete.
Bei einem gebrochenen LSP droht das Gegenstück: Ein routbares Format-1-Paket kann über einen anderen MPLS- oder IP-Pfad zum Reflector gelangen und eine ungültige Erfolgsmessung erzeugen. Nicht routbare Ziele und Randfilter reduzieren das Risiko, machen die Antwort jedoch nicht zu einem Pfadzertifikat.
HMAC schützt wiederum die Integrität des STAMP-Pakets. Es beweist weder dieselbe ECMP-Wahl noch die Ursache einer Lücke. Ein Angreifer kann Messungen durch Injection verfälschen oder durch Unterdrückung einen gesunden Pfad krank aussehen lassen.
Schutz muss sichtbar bleiben
Den Limiter abzuschalten wäre der falsche Schluss. Der Entwurf empfiehlt stattdessen, seine Aktivität mit Fehlermeldungen zu korrelieren: bei Format 1 über UDP-Ports, bei Format 2 über LSP/PW-Kontext und Channel Type. Eingangs-Policing sollte nicht strenger sein als die für Tests vorgesehene Bandbreite.
Die aus RFC 5085 übernommene Empfehlung, bestimmte Control-Nachrichten unter fünf Prozent der PW-Bitrate zu halten, schützt Ressourcen. Sie garantiert keine gültige Messung. Mehrere Sessions können denselben Aggregat-Policer teilen; ein Burst kann einzelne Sessions treffen.
Zu jedem Alarm gehören mindestens:
- Spezifikationsstand, SSID und Rollen;
- LSP/PW-Kontext und Richtung;
- Format, Ports, Channel Type, CW, GAL/TTL, Labels und Größe;
- Testrate und Kapazität je Richtung;
- Konfiguration, Zähler und Zeit beider Punt-Limiter;
- gesendete, reflektierte und empfangene Pakete samt T1–T4;
- Rückkontext-Suche und Verwerfungen;
- MTU- und Overhead-Prüfung;
- ECMP- und Entropy-Label-Annahmen;
- unabhängige Datenebenenbeobachtung;
- Alarmregel, Konfidenz und offene Ursachen; und
- Entscheidung, Kontrolltest und Wiederherstellungsbeleg.
Dann kann das Monitoring früh eine belastbare Aussage machen: Auf dem Probe-Pfad wurde Verlust beobachtet. Das Urteil über Dienstpfad, Kundenauswirkung und Verantwortung folgt erst aus der Korrelation.
Quellen
- Aktueller MPLS-STAMP-Entwurf
- Historie und Reviews
- Text der Revision 21
- RFC 8762 — STAMP
- RFC 8972 — STAMP-Erweiterungen
- RFC 5085 — Pseudowire VCCV
- RFC 7708 — GAL als VCCV-Kanal
- RFC 7325 — MPLS-Weiterleitungsanforderungen
- RFC 6790 — Entropy Labels
- RFC 8085 — UDP-Leitlinien
- Running-Code Primacy
- The Stability Fallacy
- On Authority, Belief, and the Internet’s Addressing System
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten