
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Der Bericht war signiert. Der Code hatte noch nicht übernommen
Ein kryptografisch einwandfreier Bericht kann genau an der Stelle enden, an der die betriebliche Frage beginnt. Der SUIT-Prozessor steht vor dem Sprung in Code, der womöglich nie zurückkehrt. Revision 22 nennt diesen ehrlichen Zwischenstand `invoke-pending`.

Fallakte
Wer trägt die Verantwortung für 193.105.138.0/24? Die Verwahrungskette eines Legacy-Netzblocks
Ein /24-Netzblock, der 2010 als providerunabhängige Zuweisung an eine schwedische Finanzgesellschaft registriert wurde, wird heute von einer Bank geroutet, die erst 2021 eine eigene Autonome Nummer erhielt — und der im Whois angezeigte Abuse-Kontakt gehört zu keiner der…

IETF
Die Monitoring-Option, die eine Sicht löscht
Ein stiller BMP-Datenstrom kann eine unveränderte BGP-Tabelle bedeuten – oder eine abgeschaltete Beobachtung. Ein neuer Entwurf will diese Mehrdeutigkeit beseitigen. Seine Disable-Nachricht ist jedoch mehr als ein Statushinweis: Der Collector soll die bezeichnete RIB-Sicht sofort…

Geschichte
Der Satellit sendete nur in eine Richtung. Die Sicherungsschicht sollte dennoch bidirektional wirken: RFC 3077
Ein Satellitenempfänger konnte den Datenstrom hören, aber nicht über dasselbe Medium antworten. RFC 3077 beseitigte diese Asymmetrie nicht. Die Spezifikation verband den Broadcast-Kanal mit einem separaten IP-Rückweg, damit Protokolle der Sicherungsschicht so arbeiten konnten…

IETF
Die Konfiguration gelang. Ihre Spur begann von vorn
Soll fehlerhafte Beobachtungsmetadaten eine Management-Operation stoppen? Die Trace-Context-Entwürfe für NETCONF und RESTCONF beantworten diese Frage bewusst nicht mit einem pauschalen Ja. Damit entsteht eine präzise Nachweispflicht an der Grenze zwischen Ausführung und…

IETF
Das alte Verfahren galt als überholt. Der Link war noch nicht migriert.
Ein neuer Standardentwurf kann die Richtung eines Protokolls ändern, aber nicht die Pakete, die ein produktiver Router heute Nacht annimmt. Der erste Entwurf zur Ablösung von AH bei OSPFv3 legt diese Lücke offen: Wechseln nicht alle Geräte eines Links in der richtigen…

Fallakte
Datamatix und AS210973: Betrieb oder Registryhülle
Die Analyse-Zusammenfassung zu Datamatix und AS210973: Betrieb oder Registryhülle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext…
IETF
Die Route war installiert. Der nächste Hop verstand ihre Quellbedingung nicht.
Der Change galt als abgeschlossen, doch das Paket kam zurück. Entwurf 06 einer IETF-Arbeit erklärt, wie beides zugleich wahr sein kann: Eine Ziel-/Quellroute ist lokal korrekt und verliert am Übergang zu einem älteren Router dennoch ihre entscheidende Hälfte.
Geschichte
Die Signatur prüfte das Transformationsergebnis, nicht das gesehene Dokument: RFC 3075
Zwischen Quelldokument und grünem Prüfergebnis lag bei XML Signature eine ausführbare Auswahl. RFC 3075 band die Signatur an kanonisches `SignedInfo` und an Hashwerte transformierter Referenzen. Ob genau diese Form angezeigt wurde, wem der Schlüssel institutionell gehörte und was…
IETF
Ein gesunder RadSec-Proxy bewies nicht die Verfügbarkeit des Home-Realms
Im Bereitschaftsprotokoll stand zunächst nur: „TLS grün, Watchdog grün, Benutzeranmeldung rot.“ Solche Zeilen wirken widersprüchlich, solange drei Zuständigkeitsbereiche in einem Statusfeld stecken. Der aktuelle RadSec-Entwurf trennt sie: Verbindung, nächster Peer und verborgener…
IETF
10.000 gültige Routen blieben im Dashboard. Nicht dieselben 10.000.
Eine unveränderte Zahl wirkt nach einem Wartungsfenster wie Entwarnung. Sie verrät jedoch nicht, welche Routen gezählt wurden und an welcher Stelle der BGP-Verarbeitung. Der neue YANG-Entwurf zu BGP und RPKI macht fünf Beobachtungspunkte sichtbar—und damit auch die Grenzen eines…

Geschichte
Der Hash wies den Server zu. Seine Einsatzbereitschaft bewies er nicht: RFC 3074
RFC 3074 ließ kooperierende DHCP-Server ohne Aushandlung jeder Anfrage berechnen, wer antworten sollte. Dieselbe Rechnung sagte nicht, ob der Gewählte erreichbar war, eine passende Adresse besaß oder die Client-Konfiguration abschloss.

Cloud-Dienste in Europa und im Nahen Osten
NovaCloud-Hosting: Ein Monat nach der FFM2-Störung bleibt die Lücke zwischen Ankündigung und Betrieb offen
Ein Monat nachdem der Betreiber NovaCloud-Hosting seine schwerste dokumentierte Störung als behoben gemeldet hat, zeigen die öffentlichen Quellen ein Unternehmen, dessen Ankündigungen, Betriebsunterlagen und Routing-Sichtbarkeiten weiterhin auseinanderfallen: Der Shop bewirbt…

IETF
Der äußere MPLS-Wert stimmte. Seine Bedeutung war lokal
Der Collector importierte `mplsEcn=3` aus zwei Netzen und behandelte beide Werte als dieselbe CE-Aussage. Die Bits waren korrekt gelesen. Dennoch war der Vergleich falsch: RFC 5129 schreibt keine globale EXP-zu-ECN-Abbildung vor, und nur die jeweilige Domain konnte erklären…
Global Regionaler ISP
ACSK-RIPE: drei Kontrollschichten mit drei verschiedenen Uhren
Die Analyse-Zusammenfassung zu ACSK-RIPE: drei Kontrollschichten mit drei verschiedenen Uhren erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…

Geschichte
Der Parser konnte den Block überspringen, nicht seine Bedeutung kennen: RFC 3072
RFC 3072 gab einem unbekannten SDXF-Block eine auffindbare Grenze, damit der Leser weitergehen konnte. Beim nächsten Block anzukommen heißt jedoch weder, das Übersprungene zu verstehen, noch zu wissen, ob die Anwendung es gefahrlos ignorieren kann.

Geschichte
Zwei Buchstaben machten noch keinen Landesdienst: RFC 3071
2001 argumentierte John Klensin, dass die Form einer Top-Level-Domain nicht verrate, wen ihr Register tatsächlich bedient. RFC 3071 trennte Zweibuchstaben-Code, Geschäftspraxis und die politische Zuständigkeit für Fragen staatlicher Repräsentation.

IETF
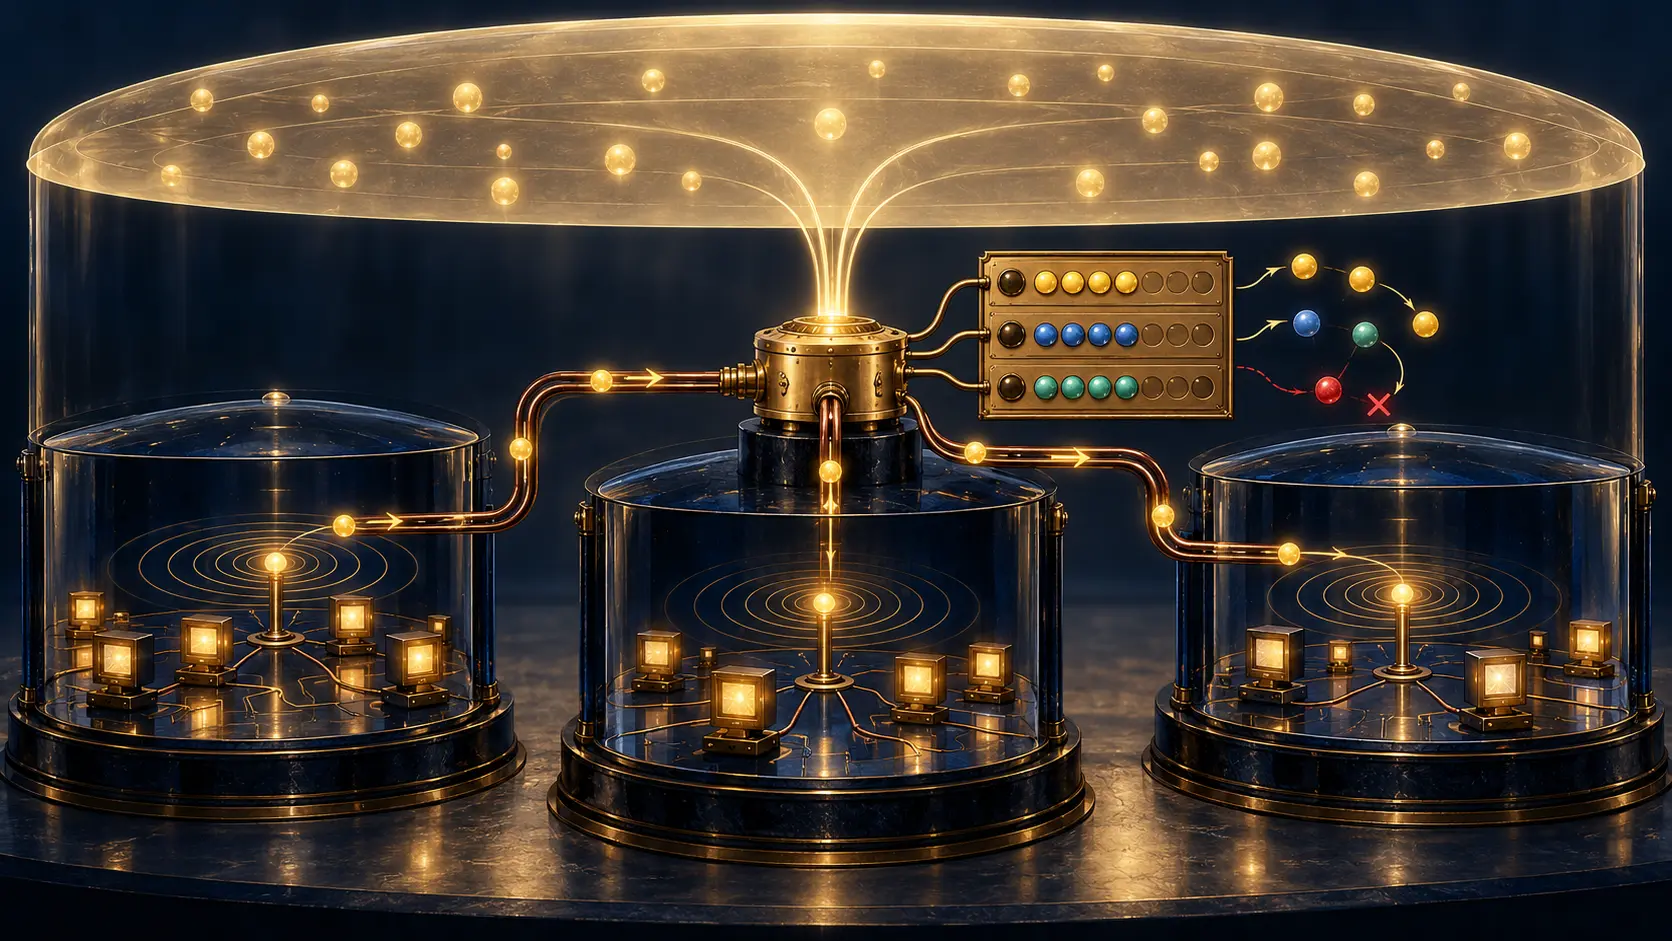
Der Tunnel blieb grün. Die große Ethernet-Frame wurde verworfen
Ein CONNECT-ETHERNET-Tunnel kann vollständig aufgebaut, authentisiert und betriebsbereit sein, während bestimmte Frames deterministisch verloren gehen. In QUIC-DATAGRAM passen sie nicht, am Ausgang überschreiten sie die zulässige Größe oder die Bridge kann sie nicht zustellen.…
Geschichte
Die Maske versprach einen Nachbarn. Das VLAN brauchte einen Router: RFC 3069
RFC 3069 sparte IPv4-Adressen, indem getrennte Kundennetze denselben Präfix nutzten. Doch die Annahme eines Hosts, ein Ziel liege „on-link“, schafft keinen gemeinsamen Link: Ein Router musste antworten, zuordnen und weiterleiten.

Geschichte
Der Tunnel war medienunabhängig, sein Schaltkreis nicht: RFC 3070
RFC 3070 machte L2TP über Frame Relay transportierbar, doch damit verschwand das Trägermedium nicht. Unter dem Tunnel blieb ein virtueller Schaltkreis mit Endpunkten, Kapselungskennung, Aufbauverfahren, Größenlimit und offenen Fragen zu Güte und Sicherheit. Die Abstraktion…