
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Fallakte
Der TXT-Eintrag stimmte. Der Dienstleister war trotzdem nicht die Domain: ACME DNS-01 und delegierte Validierungsautorität
Der Dienstleister war aus Anwendung, CI, Mitarbeiterkonten und Zertifikatsspeicher entfernt. Eine Befugnis überstand das Offboarding: `_acme-challenge` zeigte weiterhin auf seine Validierungszone. Als sein ACME-Konto ein neues Wildcard-Zertifikat bestellte, erschien der erwartete…
Fallakte
Wenn die Zählgrenze die Sitzung beendet: Verantwortung für BGP maximum-prefix
Ein BGP-Limit für die maximale Präfixzahl soll endliche Ressourcen schützen. Je nach Aktion weist es jedoch nicht nur den Überschuss ab, sondern beendet die gesamte Sitzung und entzieht damit auch allen zuvor gelernten Routen ihre Quelle. Aus einer Kapazitätsannahme wird…

Geschichte
Die Bestätigung, die das angekommene Paket nicht benennen konnte: Wie Karn TCP das Verwerfen einer Messung lehrte
Derselbe Sequenzbereich wird zweimal gesendet. Erst läuft der Timer der ursprünglichen Übertragung ab, dann folgt die Wiederholung. Ein ACK rückt kurz darauf vor. Es belegt den Empfangsfortschritt, bezeichnet aber nicht die Übertragung, die ihn ausgelöst hat. Karns Algorithmus…
Fallakte
Die DNS-Antwort war sicher. Der Zielhost blieb eine Richtlinienfrage: SSHFP und die Autorität eines Fingerabdrucks
Ein Operator gab `ssh db` ein. Ein vom Netz gelieferter Suchsuffix erweiterte den Kurznamen zu einem anderen vollständigen Namen. Dessen SSHFP war DNSSEC Secure und passte zum Hostschlüssel. Alle Beweise galten – aber für den vom Client gewählten Host, nicht für die gemeinte…
Fallakte
Die Signatur war gültig. Der Absender war es deshalb noch lange nicht: DKIM und die begrenzte Autorität einer Domain-Signatur
Als From-Domain erschien `bank.example`, der Text verlangte eine dringende Zahlung, und DKIM meldete Erfolg. Nur hatte nicht die Bank signiert, sondern `receipt-alert.example` – eine Domain des Angreifers. Die Kryptografie stimmte. Die daraus abgeleitete Autorität nicht.
Fallakte
Der Digest stimmte. Der Absender blieb unbekannt: `Content-Digest` und die Autorität einer HTTP-Prüfsumme
Die Richtliniendatei kam ohne Transportschaden an. Sie war von Anfang an bösartig und trug einen exakt berechneten `Content-Digest`. Der Dienst meldete „verifiziert“ und führte die Änderung aus. Der Angreifer hatte keine Hashfunktion gebrochen; er hatte Inhalt und Digest…

Geschichte
Die Maske, die das Schweigen falsch erriet: Wie ICMP ein Subnetz bootstrappte
Ein frisch gestarteter Host besitzt eine IPv4-Adresse, kennt aber die Grenze seines direkten Netzes nicht. Er fragt per Broadcast nach der Maske und hört nichts. Die alte Regel erlaubt vorläufig die unsubnetted Maske der Adressklasse, warnt jedoch, dass sie falsch sein kann: Der…
Fallakte
Der Header nannte den Client, der Peer bestätigte ihn nicht: HTTP `Forwarded` und die Autorität der Proxy-Kette
Der Origin sollte ausschließlich über zwei Reverse-Proxys erreichbar sein. Ein direkter Pfad war dennoch offen. Ein Anfragender trug dort eine freigegebene Administratoradresse an erster Stelle von `X-Forwarded-For` ein und passierte die IP-Regel. Parser und Adresssyntax…
Fallakte
Der Name wählte den TLS-Kontext, nicht die Berechtigung: die begrenzte Autorität von SNI
Im Verbindungsprotokoll stand dreimal derselbe Name: als SNI im ClientHello, als ausgewähltes Zertifikat und als Policy-Label. Die Wiederholung wirkte wie Bestätigung. Tatsächlich stammte der erste Wert von einem noch anonymen Client, der zweite beschrieb den Server, und der…
Fallakte
Die Zertifikatssignatur stimmte, der Handshake nicht: TLS 1.3 `Finished` und Transkript-Autorität
Das Dashboard zählte bereits eine sichere Sitzung, als CertificateVerify erfolgreich war. Die nächste Nachricht, `Finished`, war ungültig; der Client brach mit `decrypt_error` ab. Der Zertifikatschlüssel hatte Besitz belegt. Erst die Betriebslogik machte daraus voreilig einen…
Globale Trends der nationalen Telekommunikation
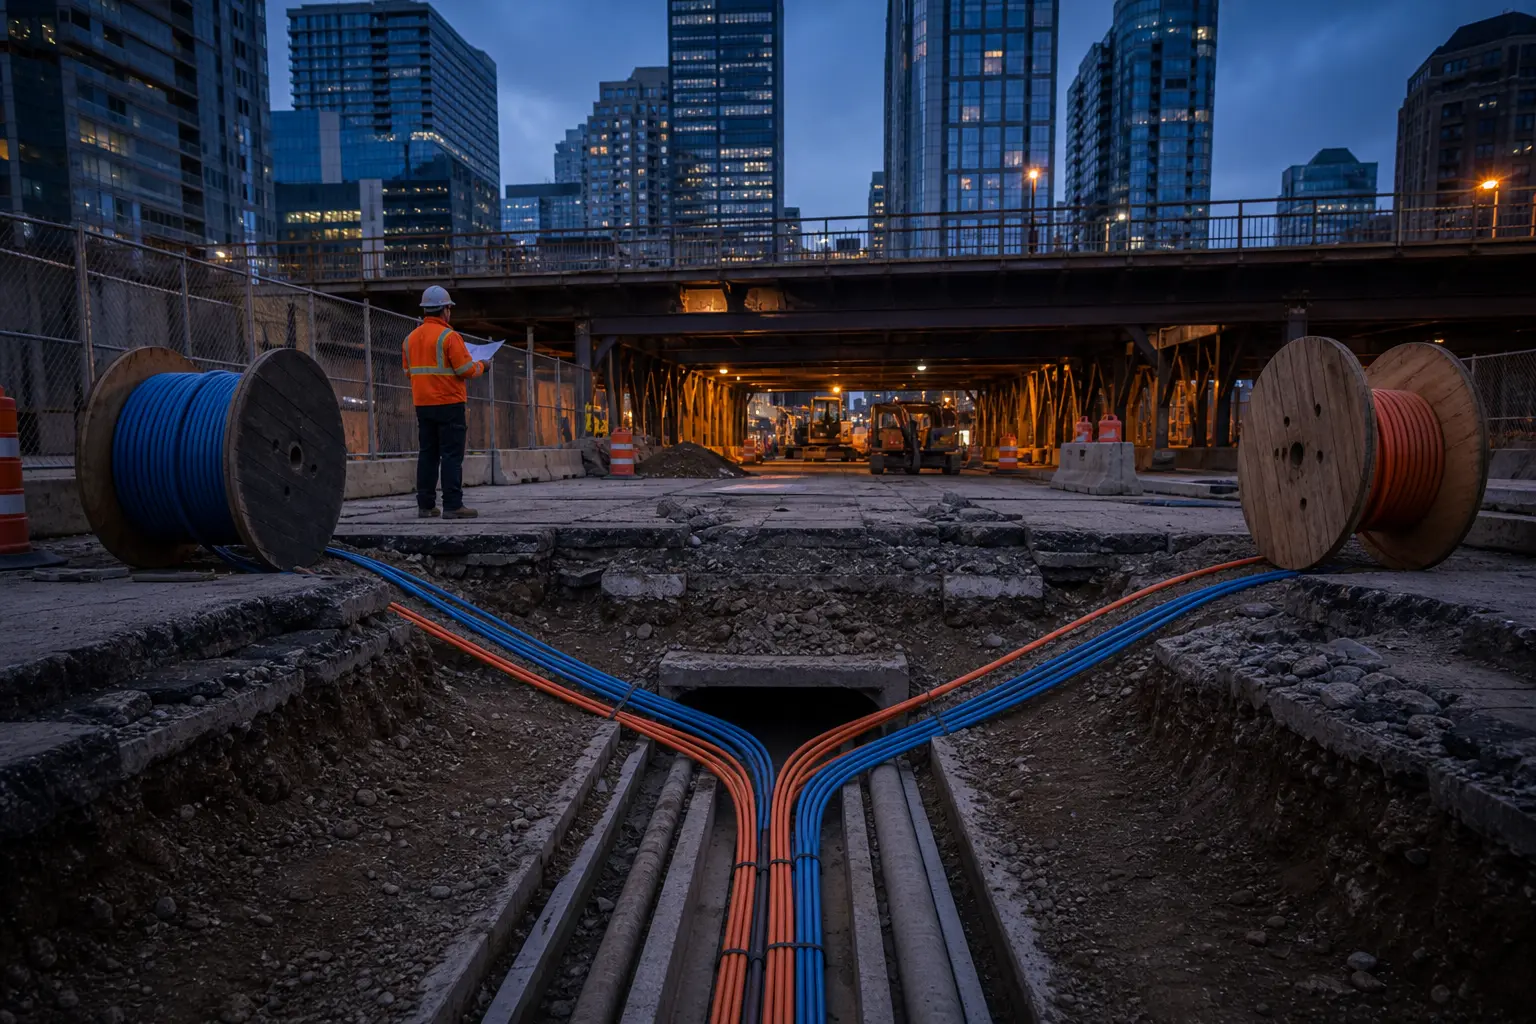
Zwei Carrier-Wege sind ein Risiko, wenn sie dieselbe Tiefbauinfrastruktur teilen
Zwei Leitungen können verschiedene Anbieter, Kennungen und Rechnungen haben und trotzdem unter derselben Brücke in dasselbe Leerrohr münden. Resilienz ist keine Lieferantenanzahl, sondern ein nachgewiesenes physisches Ergebnis.
Geschichte
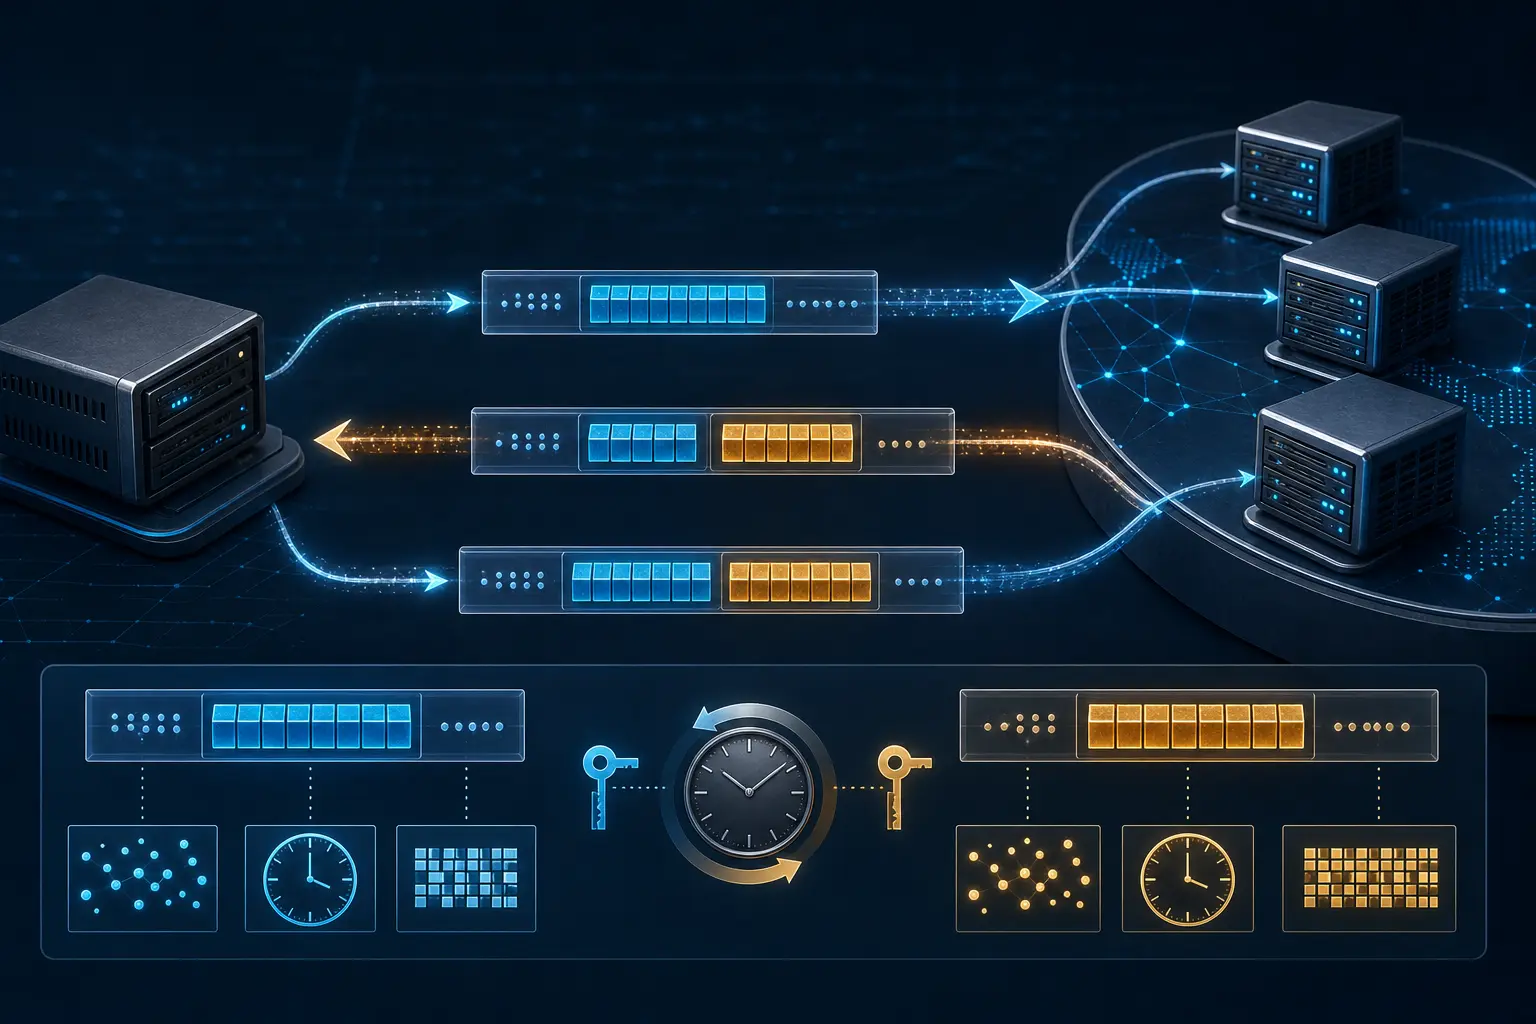
Der Token, der den Rückweg belegte: DNS Cookies ohne Identität
Eine kleine EDNS-Option erlaubte einem DNS-Server eine eng begrenzte Aussage über eine UDP-Quelladresse: nicht, wer die Anfrage gesendet hatte, sondern dass jemand an dieser scheinbaren Adresse eine frühere Antwort empfangen und einen vom Server erzeugten Token zurückgebracht…

Geschichte
Der Test, der ohne ein Wort bestand: Was Discard tatsächlich beweisen konnte
Ein Prüfprogramm sendet bekannte Bytes an Port 9. Es erhält weder Quittung noch Ergebnis. Genau das verlangt RFC 863: Daten annehmen, verwerfen, keine Anwendungsantwort senden. Damit beginnt die Auswertung erst dort, wo die scheinbar einfache Messung endet. Schweigen ist…
Fallakte
Am Edge lief HTTP/2, am Origin HTTP/1.1: Die Autorität von TLS ALPN endet an der Verbindung
Der Browser bot `h2` und `http/1.1` an. Das Edge wählte `h2`, schloss TLS ab und verarbeitete gültige HTTP/2-Frames. Ein Dashboard erklärte daraufhin den Origin für „HTTP/2-nativ“. Übersehen wurde die zweite Verbindung: Das Edge terminierte TLS und sprach upstream weiter…

Geschichte
Die Uhrantwort ohne Grammatik: Warum Daytime für Menschen gedacht war
Der Client erreicht Port 13, erhält eine lesbare Zeile und sieht einen sauberen Verbindungsabschluss. Ein anderer Server darf denselben Zeitpunkt mit anderer Reihenfolge, anderer Jahresbreite und anderer Zeitzone schreiben. Beide folgen RFC 867, denn versprochen war eine…
Fallakte
Die CA stand in der Liste. Die Identität blieb trotzdem unbefugt: Die begrenzte Autorität von TLS `certificate_authorities`
Der Client wählte ein Zertifikat, weil dessen Ausstellername in der CertificateRequest des Servers vorkam. Der Server validierte den Pfad. Die Anwendung verweigerte dennoch den Zugriff: Das Subjekt war für diesen Mandanten nicht zugelassen. Der kryptografische Ablauf war korrekt.…
Fallakte
Die Signatur stimmte, der Status hinkte hinterher: Autorität bei OCSP-Stapling
Um 10:07 Uhr wurde das Zertifikat widerrufen. Um 10:11 Uhr lieferte der Server weiterhin eine korrekt signierte OCSP-Antwort mit Status `good` und einem erst Stunden späteren `nextUpdate`. Sie war nicht gefälscht. Sie war echt, lag in ihrem erklärten Zeitfenster und enthielt das…

Geschichte
Die Eins-zu-eins-Antworten, die nicht mehr endeten: Wie Echo und Chargen eine Netzschleife bildeten
Im Labor stehen zwei einfache Geräte. Das erste erzeugt auf jeden Impuls Zeichen, das zweite wirft empfangene Zeichen zurück. Verbindet die Ausgabe des einen den Eingang des anderen und umgekehrt, bleibt jede Einzelregel begrenzt – doch der Versuch hört nicht mehr auf. Genau…
Fallakte
Der Socket schloss. Die Transaktion nicht: `close_notify` und die Autorität eines Endes
Der Client erhielt eine Erfolgsmeldung und sah einen geordneten TLS-Abschluss. Im Datenbestand des Servers fehlte die Transaktion trotzdem. Beides war wahr: `close_notify` bestätigte authentisiert, dass der Server in einer Richtung keine TLS-Nachrichten mehr senden würde. Über…

Geschichte
Das Byte, das eine Bewegung beendete: Telnet zwischen Wagenrücklauf und neuer Zeile
Ein Wagenrücklauf war auf dem Draht noch keine vollständige Entscheidung. Erst das folgende Byte legte fest, ob die Schreibposition nur an den linken Rand zurückkehrte oder zugleich in die nächste Zeile wechselte. Telnet brauchte dafür keine Beschreibung jedes Terminals: `LF` und…