
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…
IETF
Authentifizierung durfte einseitig sein, die Kanalbindung nicht: RFC 5387
Zwei gültige IPsec-Sicherheitsassoziationen können in einem Audit tadellos aussehen und dennoch von einem unbefugten Vermittler verbunden sein. RFC 5387 trennt deshalb zwei Fragen: Wer muss seine Identität beweisen, und haben beide Endpunkte tatsächlich denselben geschützten…

IETF
Vor oder nach der Signatur komprimiert: derselbe Beleg ist es nicht
Zwei Archive enthielten dieselbe lesbare Bestellung. In einem Fall hatte die Signatur den komprimierten CMS-Inhalt geschützt, im anderen den unkomprimierten MIME-Teil, bevor alles gemeinsam komprimiert wurde. RFC 5402 erlaubt beide Reihenfolgen. Für eine belastbare Wiederholung…

Geschichte
Die kleinere MTU musste sofort weitergemeldet werden: RFC 3988
Eine größere Zahl versprach mehr Nutzlast. Eine kleinere Zahl entzog eine bereits erteilte Erlaubnis. RFC 3988 behandelte deshalb nicht jede Änderung gleich: Der Rückweg der Einschränkung war dringlicher als der Rückweg der Verbesserung.
IETF
Gleiches Bild, getrennte Beweiskette: RFC 5385
Ein belastbares Dokument lässt sich nicht mit einem einzigen Häkchen abnehmen. RFC 5385 zerlegt die Verantwortung ungewöhnlich anschaulich: Die Word-Ansicht konnte dem RFC-Text gleichen, doch Styles, Druckdatei und Nachbearbeitung erzeugten erst das Ergebnis. Quelle, Werkzeug…
IETF
GRTT schätzt die Wartezeit, nicht den Abschluss des schwächsten Empfängers
Die Steuerung kannte eine geschätzte Gruppengröße und eine größte Gruppen-Rundlaufzeit. Daraus berechnete sie plausible NACK-Timer. Als danach Ruhe eintrat, wurde aus der Parameterschätzung unbemerkt ein Erfolgsnachweis. Doch weder GRTT noch Gruppengröße bestätigen, dass der…
Geschichte
Der Bezeichner wurde lesbar. Seine Originalform musste trotzdem erhalten bleiben: RFC 3987
Ein Betriebsteam kann dieselbe Adresse in fünf Spalten sehen: Eingabe, Unicode-Text, URI, Cache-Schlüssel und Zielantwort. Das gefährliche Datenmodell beginnt dort, wo diese fünf Spalten aus Bequemlichkeit zu einer einzigen werden.

IETF
Die kleinste Adresse gewann, aber kein Mandat: RFC 5384
Zwei nachgelagerte Router verlangen für denselben Multicast-Baum unvereinbare Behandlungen. Der vorgelagerte Router braucht einen eindeutigen Zustand. RFC 5384 nimmt im allgemeinen Fall das Attribut der PIM-Nachbarschaft mit der numerisch kleinsten IP-Adresse. Das Verfahren…

Geschichte
Das Netz trug die wesentlichen Eigenschaften der Leitung, nicht die Leitung selbst: RFC 3985
Der verpflichtende Standardmodus verbindet Anbieter; eine optionale Genauigkeitsfunktion kann ihn verbessern oder zwei vollständig konforme, aber inkompatible Inseln erzeugen.

IETF
Ein aktueller IANA-Eintrag ist eine Regelquelle, kein zeitloser Parserzustand
Ein Validator blockiert 64496, ein anderer nennt die Zahl unzugeteilt, ein dritter behandelt sie wie Private Use. Alle drei prüfen dieselbe Syntax, aber nur einer bewahrt die Zweckbindung aus RFC 5398: 64496–64511 und 65536–65551 sind für Dokumentation und Beispielcode…

Geschichte
Die Management-Brücke versprach keine Kompatibilität: RFC 1285
Im Januar 1992 sollte RFC 1285 FDDI-Managementobjekte über SNMP zugänglich machen, ohne ihre Bedeutung zu verändern. Im September 1993 warnte RFC 1512, dass die Überarbeitung des ANSI-Modells die Objekte in einen anderen Zweig des MIB-Baums verschoben hatte und Kompatibilität mit…

Geschichte
Die Bildpakete kamen an. Die Decoderregeln folgten einer eigenen Zeitachse: RFC 3984
Ein Dashboard kann verlustarmen RTP-Verkehr melden und trotzdem die wichtigste Lücke übersehen: Es zeigt nicht, welche SPS/PPS-Version im Decoder aktiv war, als das Paket ausgewertet wurde.
IETF
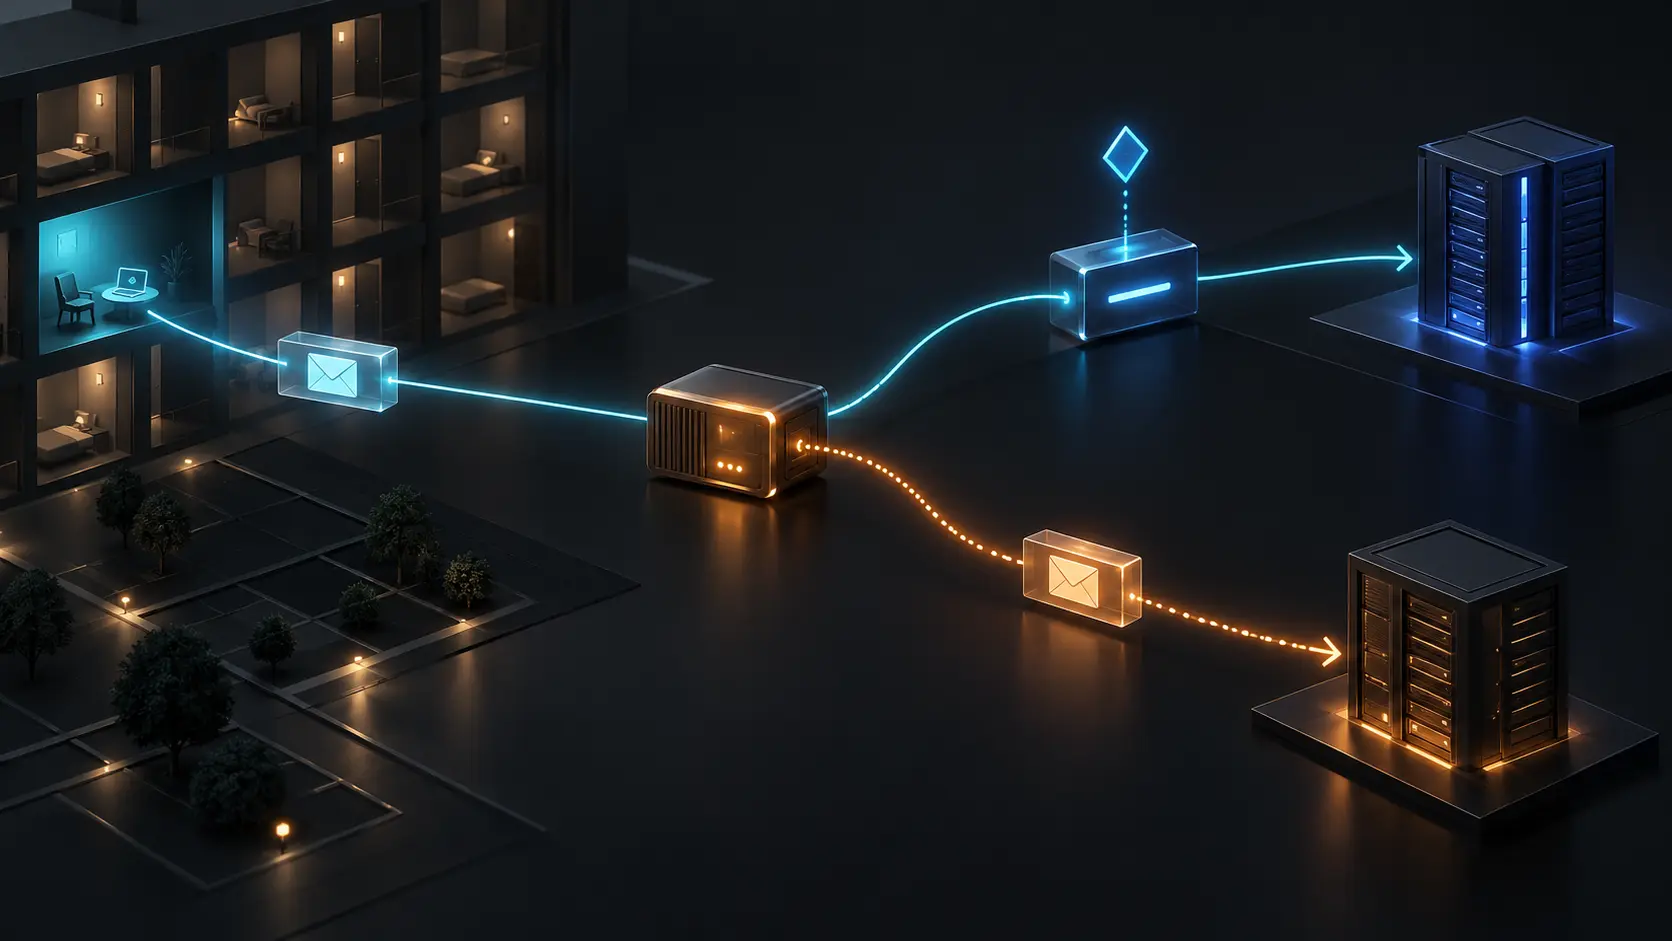
Der Port stimmte. Der Mailserver war ausgetauscht worden: RFC 5383
Ein Dienst lässt sich nicht dadurch legitimieren, dass er an einer bekannten Nummer antwortet. RFC 5383 hielt fest, dass Zugangsnetze Verbindungen zu Port 25 unabhängig vom gewählten Ziel abfangen konnten. Damit wurde aus einer Transportentscheidung unbemerkt die Auswahl des…

IETF
Mehrere URLs konnten denselben Principal meinen
Zwei Clients meldeten für dasselbe authentifizierte Konto unterschiedliche Principal-URLs. Der erste Alarm lautete Identitätsbruch. RFC 5397 lässt jedoch mehrere URLs für eine Principal-Ressource und mehrere Principal-Ressourcen für einen authentifizierten Principal zu.…
Geschichte
Auch die Normenliste hatte ein Ablaufdatum: RFC 1280
Im März 1992 veröffentlichte das Internet Activities Board eine Übersicht zum Protokollstatus mit einem ungewöhnlichen Hinweis: Diese Ausgabe sollte nach dem 31. Juli nicht mehr verwendet werden. RFC 1280 war eine maßgebliche Koordinationsquelle, aber ausdrücklich nur eine…
Trends bei Cloud-Diensten in Asien-Pazifik
Ein registriertes Amt ohne erreichbaren Amtsträger: Der NEXGENET COMPANY LIMITED administrator im APNIC-Register
Die Analyse-Zusammenfassung zu Ein registriertes Amt ohne erreichbaren Amtsträger: Der NEXGENET COMPANY LIMITED administrator im APNIC-Register erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

IETF
Ein Port ist ein Namensraum, keine beliebig verdichtbare Kennzahl: RFC 5382
REQ-7 liest sich wie eine kleine Implementierungsvorschrift: kein Port Overloading bei TCP. Tatsächlich schützt sie die Integrität eines Namensraums. Wer zwei interne Endpunkte gleichzeitig unter derselben öffentlichen Adresse und demselben Port abbildet, spart kein eindeutiges…

Geschichte
Ein leeres Feld bedeutete nicht nur eines: RFC 3982 machte Abwesenheit zum Protokoll
Zwischen der Erlaubnis, einen Registerwert zu sehen, und der Erlaubnis, ihn weiterzugeben, liegt eine eigene Kontrollfläche. RFC 3982 behandelte sie nicht als Fußnote, sondern als maschinenlesbare Eigenschaft des Werts.

Geschichte
Eine OSI-Adresse musste mehr als eine Route tragen: RFC 1277
1991 wurden OSI-Anwendungen bereits über TCP/IP- und X.25-Netze erprobt, die keinen OSI-Netzwerkdienst bereitstellten. RFC 1277 ergänzte eine vom Verzeichnis zurückgebbare Adresse um die fehlenden Hinweise für die unteren Schichten. So konnte ein Client einen Verbindungsversuch…
IETF
Der alte RFC und das heutige Register widersprachen sich nur scheinbar
Eine interne Prüfliste zitierte die DNS-Tabelle aus RFC 5395. Das aktuelle IANA-Register zeigte an derselben Stelle eine spätere Zuweisung. Beide Belege waren echt; nur ihre Zeitpunkte waren verschieden. Der Fehler lag in der Frage. Ein historischer RFC erklärt, welche Regeln und…