
Zusammenfassung
- RFC 5387 erlaubt symmetrische, einseitige und über Schichten verteilte Authentifizierung. Die Kanalbindung muss dagegen an beiden Enden ausgetauscht und geprüft werden.
- Ein Proxy kann zwei starke IPsec-SAs verketten. Jede Teilstrecke bleibt kryptografisch gültig, doch die behauptete direkte Beziehung der Anwendungen ist unbelegt.
Der Befund mit zwei korrekten Belegen
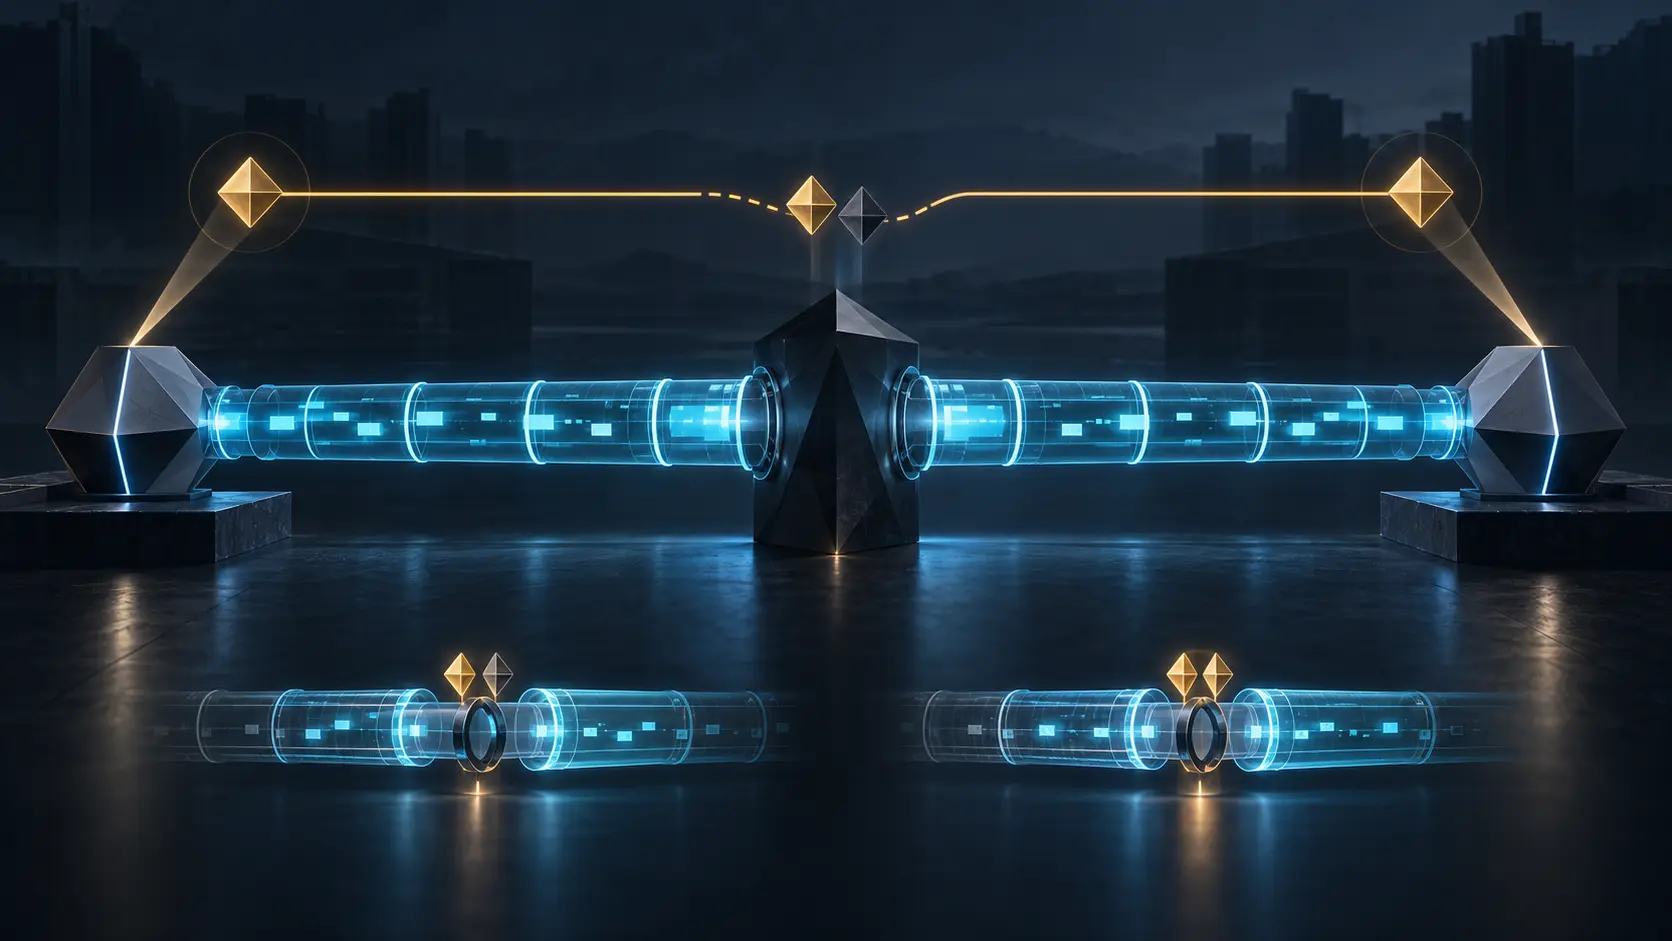
Der Client legt einen erfolgreichen IKE-Ablauf vor. Der Server tut dasselbe. Vertraulichkeit, Integrität und Replay-Schutz sind auf beiden Seiten aktiv. Trotzdem zeigt die Topologie einen dritten Rechner zwischen ihnen.
Dieser Rechner hat keine Verschlüsselung gebrochen. Er terminierte SA A, las den Inhalt und schützte ihn auf SA B erneut. Beide lokalen Aussagen bleiben wahr. Falsch ist erst die zusätzliche Aussage, die beiden Anwendungen hätten einen einzigen direkten Kanal geteilt.
RFC 5387 erklärt, warum die Endpunkte einer Netzwerksicherheitsassoziation nicht automatisch die Endpunkte der höheren Sitzung sind. Ein IPsec-Kanal entsteht erst, wenn die SAs an die konkrete Sitzung und deren Endpunkte gebunden werden.
Das ist ein allgemeines Kompositionsproblem. Zwei Signaturen können unterschiedliche Dateien abdecken. Zwei Register können gleich benannte Objekte meinen. Lokale Gültigkeit besitzt nicht von selbst die Autorität über das zusammengesetzte System.
Einseitige Identität kann beabsichtigt sein
Ein öffentlicher Server weist seine Identität nach, ohne jeden Besucher auf der Netzwerkschicht zu authentifizieren. Ein Speicherdienst kann den Nutzer in der Anwendung und den Server in IKE prüfen. Verschiedene Schichten kennen verschiedene Principals.
RFC 5387 unterscheidet symmetrische und asymmetrische SAB- und CBB-Modi. Bei A-CBB besitzt nur eine Seite herkömmliche IKE-Anmeldedaten. Auch die höhere Authentifizierung kann einseitig sein. Wird der Client oben und der Server unten authentifiziert, kann gegenseitige Authentifizierung über zwei Schichten entstehen.
Diese sinnvolle Asymmetrie hebt die beidseitige Kanalprüfung nicht auf. Beide Seiten müssen Bindungswerte austauschen und verifizieren. Eine Seite kann nicht bezeugen, welchen unteren Kanal die andere gesehen hat.
Die Richtung der Autorität ist eine Policy-Entscheidung. Die Form des Belegs für einen gemeinsam behaupteten Gegenstand ist eine Konsistenzentscheidung. Wer sie vermischt, überträgt dem Vermittler stillschweigend Macht.
Die Instanz statt des Etiketts
„IPsec geschützt“ bezeichnet eine Technik, keine einzelne Verbindung. Adressen, Zertifikate und Algorithmen können in mehreren Sitzungen gleich sein. Der Zwei-SA-Proxy kann diese Etiketten erhalten.
Channel Binding nimmt Informationen aus der SA-Erzeugung, die das konkrete SA-Paar identifizieren, in die höhere Authentifizierung auf. RFC 5056 formuliert den allgemeinen Mechanismus: Beide Anwendungsendpunkte prüfen, ob sie dieselben Kanalbindungsdaten sehen. Bei zwei getrennten Kanälen stimmen die Werte nicht überein.
RFC 5929 und RFC 9266 zeigen, dass genaue Eindeutigkeitseigenschaften Teil der Definition sind. Ein Protokollname oder ein beliebiger Hash ist kein ausreichender Ersatz. Der Beleg muss sagen, welche Instanz, welche Endpunkte und welche Zeitspanne er bindet.
„Binding unterstützt“ ist daher nur Inventar. Der Betriebsbeleg lautet: Diese Sitzung erzeugte diese Werte; beide Enden verglichen sie; dieses Ergebnis steuerte die Freigabe.
Der Latch bewahrt zugesagte Eigenschaften
RFC 5387 beschreibt den IPsec-Kanal als Paketfluss mit gleichbleibender Peer-Identität und Schutzqualität. Connection Latching verbindet diese Eigenschaften mit der höheren Sitzung.
RFC 5660 konkretisierte später die Überwachung von SPD- und SAD-Änderungen. Gebunden werden Schutzart, Transport- oder Tunnelmodus, kryptografische Qualität, lokale Identität und Peer-Identität. Wird eine Änderung mit der ursprünglichen Anforderung unvereinbar, muss die Anwendung vor stiller Fortsetzung informiert werden.
Rekeying ersetzt eine SA, ohne zwingend den Kanal zu beenden. Die neue SA erbt die alte Entscheidung aber nicht allein durch einen erfolgreichen Handshake. Die gelatchten Eigenschaften müssen nachweislich erhalten bleiben. Ändert sich Peer oder Qualität, ist der Kanal zu brechen.
Auch organisationsintern gilt: Ein neuer Schlüssel, Dienstleister oder Agent übernimmt eine Aufgabe, aber nicht automatisch jede alte Befugnis. Kontinuität ist eine bewiesene Invariante, kein Rollenname.
Späte Erkennung hat Vorgeschichte
Bei vollständig authentifiziertem IKE sollte der Vermittler während der SA-Erzeugung scheitern. Bei CBB kann unauthentifiziertes IKE zunächst erfolgreich sein. Erst die gebundene höhere Authentifizierung erkennt den falschen Kanal.
Das verhindert die endgültige Anerkennung, macht vorherige Vorgänge aber nicht ungeschehen. Rechenzeit, Speicher und Zustand wurden verbraucht. Passwortmaterial kann bereits für Offline-Angriffe sichtbar geworden sein. RFC 5387 warnt deshalb vor ungeeigneten höheren Verfahren.
Ein Abnahmetest misst nicht nur, ob ein Fehler kam. Er misst die Zeit bis dahin, übertragene Authentifizierungsdaten, akzeptierte Nutzdaten, Ressourcen und vorzeitig gewährte Rechte. SA aufgebaut, Kanal gebunden und Principal autorisiert sind drei getrennte Zustände.
Ein einziges grünes Symbol verschweigt diese Reihenfolge. Gute Betriebsführung macht die Übergänge sichtbar und begrenzt die Kosten vor der letzten Prüfung.
Der Abnahmetest mit Vermittler
Zuerst wird eine direkte Client-Server-Verbindung aufgebaut. Beide Enden speichern Bindungswert, höhere Sitzung, Peer-Identität, Schutzqualität und Authentifizierungsergebnis. Die Werte müssen denselben Kanal belegen.
Danach erzeugt ein kontrollierter Proxy zwei starke SAs und leitet die höhere Kommunikation weiter. Es gibt kein Algorithmus-Downgrade und keine beschädigten Pakete. Die gebundene Authentifizierung muss gerade deshalb scheitern, weil lokal alles korrekt und die Zusammensetzung falsch ist.
Der Versuch wird mit Server-, Client-, beidseitiger und schichtübergreifend verteilter Authentifizierung wiederholt. Die Identitätspolitik variiert, die beidseitige Binding-Prüfung nicht.
Schließlich wird während eines langen Flusses rekeyed. Ein Lauf bewahrt alle Eigenschaften und erzeugt einen Übergangsbeleg. Ein zweiter verändert Peer oder Schutzqualität und muss den Latch vor weiteren Daten brechen. Der Bericht nennt Erkennungsseite, gelöschten Zustand, Anwendungsfehler und die Vorgänge vor dem Abbruch.
Ein eigener Beleg für die Verbindung
Die Kompositionsquittung benennt unteren Kanal, obere Sitzung und Endpunkte, Authentifizierungsrichtung je Schicht, beide Prüfentscheidungen, gelatchte Eigenschaften und Übergänge. Fehlt ein Wert, weicht er ab oder ändert sich ohne Freigabe, wird geschlossen statt geraten.
Damit bleibt der Registerführer vom Träger der Autorität getrennt. Ein Vermittler darf zwei zuverlässige SAs betreiben. Er darf daraus nicht die Zustimmung der Endpunkte zu einem gemeinsamen Kanal erfinden.
RFC 5387 schützt somit nicht nur Daten, sondern die Bedeutung von Belegen. Ein lokaler Kontrollpunkt soll exakt das beweisen, was er beobachtet hat, und keinen größeren Herrschaftsanspruch daraus ableiten.
Quellen
- RFC 5387 als HTML
- RFC 5387 als Text
- Publikationsdatensatz zu RFC 5387
- RFC 5387 im IETF Datatracker
- RFC 5386: unauthentifizierter IPsec-Modus
- RFC 5056: Channel Bindings
- RFC 5660: IPsec Connection Latching
- RFC 4301: IPsec-Architektur
- RFC 4302: Authentication Header
- RFC 4303: Encapsulating Security Payload
- RFC 4306: ursprüngliches IKEv2
- RFC 7296: spätere IKEv2-Spezifikation
- RFC 5929: TLS Channel Bindings
- RFC 9266: TLS-1.3-Channel-Bindings
- RFC 2743: GSS-API
- RFC 4422: SASL
- RFC 4120: Kerberos V5
- RFC 4251: SSH-Architektur
- RFC 4322: opportunistische Verschlüsselung mit IKE
- RFC 4953: TCP-Abwehr gegen Spoofing
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten