
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Geschichte
Ohne AFI galt „any“: RFC 4012s Standardbereich für vier Familien
RPSLng ergänzte eine optionale AFI-Angabe für Multiprotokollrichtlinien. Ihr Fehlen ließ den Geltungsbereich nicht offen: RFC 4012 setzte ihn auf „any“, während ältere Attribute IPv4-Unicast bedeuteten.
Fallakte
Doppelte Anfragen an die DNS-Wurzel: Der Hinweis führte zu einem Resolver-Update
Rund eine Woche lang stieg der Verkehr zur DNS-Wurzel von etwa 1,6 auf 3,2 Millionen Anfragen pro Sekunde. Die Anfragen waren gültig, kamen aus rekursiven Resolver-Netzen und beeinträchtigten den Root-Dienst nicht messbar. Der Vorgang zeigt, wie eine vorgelagerte Softwareänderung…

IETF
RFC 5416: Die 802.11-Bindung hat eine Epochen-Grenze
RFC 5416 beschreibt eine CAPWAP-Bindung für IEEE 802.11, aber keine pauschale Zusage für jedes heutige WLAN-Merkmal. Der Vertrag ordnet Stationen, Funkparameter, QoS sowie BSSID- und WLAN-Zuordnung in der Basis von 802.11-2007. Für die Führungsebene zählt deshalb die Trennung…
IETF
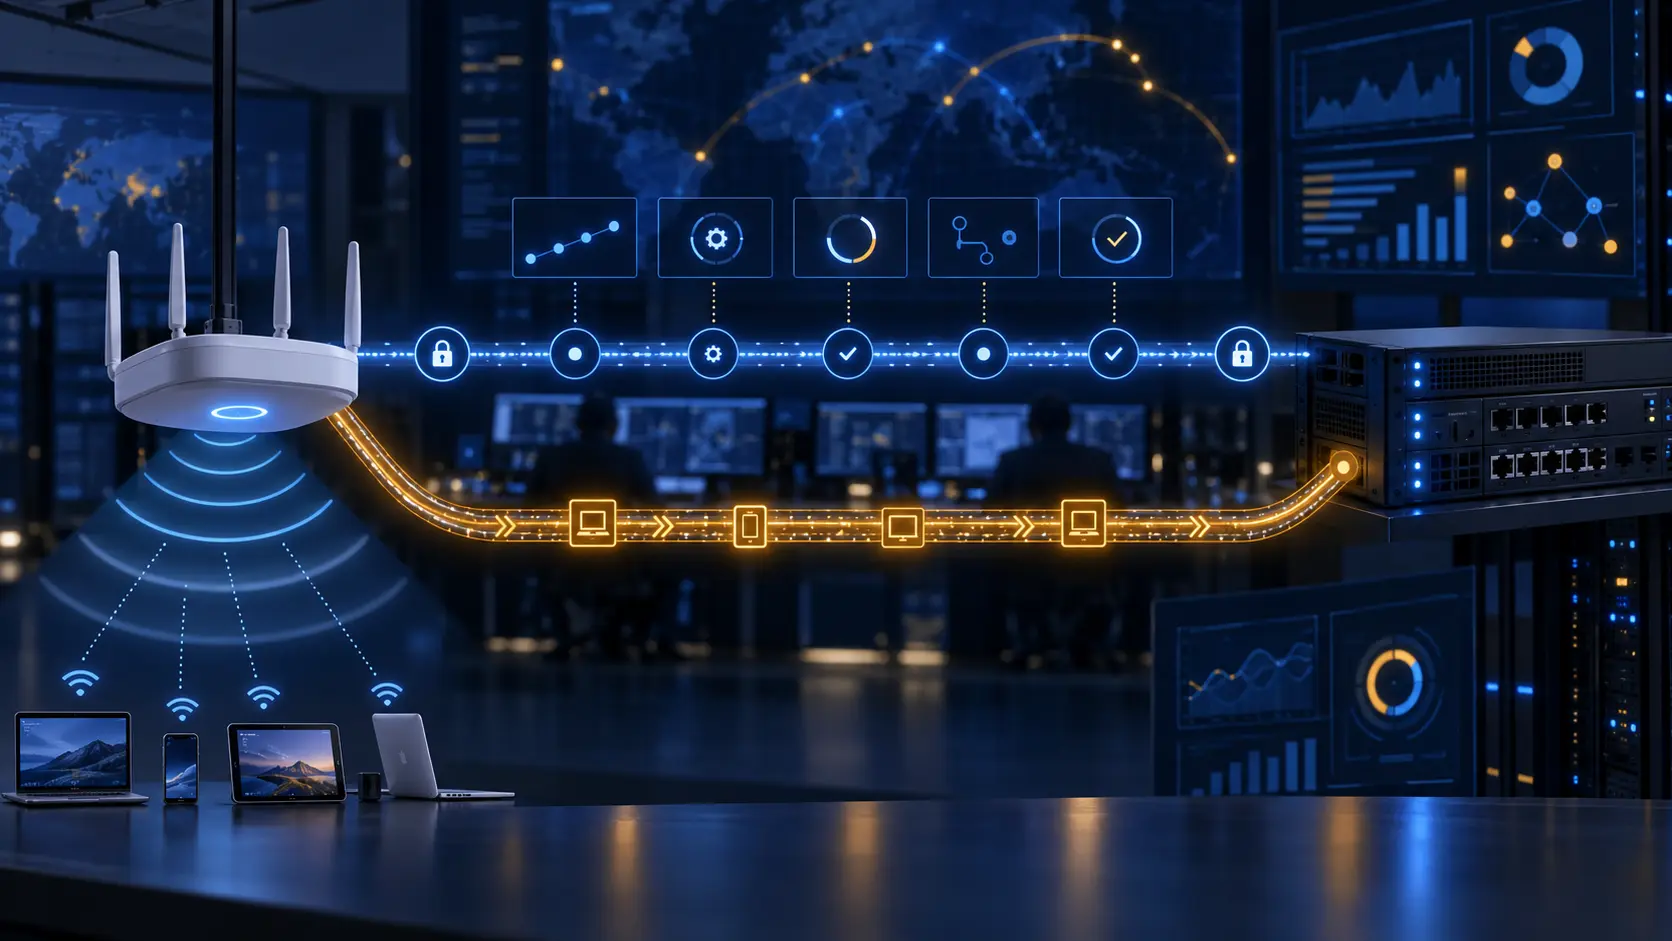
CAPWAP-Status ist kein Servicebeleg: RFC 5415
RFC 5415 strukturiert die WLAN-Steuerung: Ein Access Controller verwaltet Wireless Termination Points, schützt Sitzungen, ändert Konfigurationen und transportiert Daten. Ein abgeschlossener Zustand, ein DTLS-Erfolg oder ein Datenpaket beweist jedoch nur einen Protokollpfad, nicht…

IETF
WiCoP ist ein historischer Steuerungsdatensatz, keine Deployment-Grundlage: RFC 5414
RFC 5414 beschreibt WiCoP zur zentralen Steuerung und Provisionierung großer WLANs. Der RFC Editor führt es als Historic und verweist auf RFC 5415. Ein erreichbarer Controller oder eine Konfigurationsbestätigung belegt daher weder aktuelle Autorität noch angewandte Richtlinien…

Berichte
AS24940 im RPKI-Abgleich: 91 Routen, 63 Treffer, 49 breitere Autorisierungen
Die Analyse-Zusammenfassung zu AS24940 im RPKI-Abgleich: 91 Routen, 63 Treffer, 49 breitere Autorisierungen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
SLAPP-Sicherheit ist eine historische Grenze, kein Deployment-Beleg
RFC 5413 hält den Secure Light Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Discovery, Authentisierung und geschützter Transport sind als historische Hinweise nützlich; der RFC Editor veröffentlichte das Dokument jedoch für die historische…

IETF
LWAPP ist ein historischer Datensatz, keine Deployment-Grundlage
RFC 5412 hält den Lightweight Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Die Beschreibung der Controller- und Lightweight-AP-Architektur ist als Archiv nützlich, doch der RFC Editor führt das Dokument als Historic und warnt vor seiner Nutzung…

IETF
CATS wählte den Servicekontakt. Die ausführende Instanz blieb verborgen: RFC 10053
CATS kann eine Anfrage anhand von Netz- und Rechenressourcen zu einem geeigneten Servicekontakt lenken. Diese Auswahl zeigt jedoch nicht zwangsläufig, welche interne Serviceinstanz die Anfrage bearbeitet – oder ob die gemeldeten Metriken nur diese Instanz beschreiben.
Geschichte
Der Controller brauchte erst ein Netz, bevor er es steuern konnte: RFC 7149
Im März 2014 forderte ein IETF-Memo Netzbetreiber auf, über das einprägsame Bild eines zentralen Controllers hinauszudenken: Wie entdeckt er Geräte, erreicht sie und beeinflusst das Netz sicher, das er steuern soll? RFC 7149 behandelte Inbetriebnahme, Aushandlung von…
IETF
Ein SIP-Leitfaden ist eine Karte, kein Deployment-Zertifikat
RFC 5411 macht die große SIP-Familie navigierbar: Die Spezifikationen werden nach Themen geordnet, ihr Dokumentstatus wird markiert und verwandte Arbeiten werden verknüpft. Dennoch ist es ein datierter Informations-Schnappschuss und kein aktuelles Verzeichnis dessen, was ein…

Geschichte
DHCP transportierte eine stabile Teilnehmerkennung, deren Bedeutung der Standard offenließ: RFC 3993
Ein Kunde konnte den Zugangsweg wechseln, während der Anbieter dieselbe Konfigurationsentscheidung beibehalten wollte. RFC 3993 gab dem DHCP-Relay ein Feld für eine stabile Teilnehmerkennung; was sie bedeutete und wer sie vergab, blieb Sache des Anbieters.

IETF
Die Erweiterung trug eine Schlüsselmeldung. Sie bewies nicht die Installation.
RFC 5410 definiert eine MIKEY-General-Extension für OMA BCAST 1.0. Sie transportiert STKM, LTKM, LTKM-Berichte und Jugendschutzdaten. Ein empfangener Type-5-Payload ist kein Beleg für installierte Schlüssel, aktiven Kontext oder erlaubte Wiedergabe.

IETF
CMS verpackte den Schlüssel. Die Empfängeridentität musste trotzdem passen.
RFC 5409 beschreibt BF/BB1 in CMS: die Inhaltsverschlüsselungsschlüssel werden geschützt, die Empfängeridentität wird kodiert und OIDs wählen den Algorithmus. Ein lesbarer Inhalt ist noch keine Berechtigung.

IETF
Eine Identität kann einen öffentlichen Schlüssel bilden. Sie ist noch keine Berechtigung.
Identity-Based Encryption erlaubt dem Absender, aus Identität und öffentlichen Parametern direkt einen öffentlichen Schlüssel zu berechnen. Der Private-Key-Generator (PKG) stellt das passende Geheimnis erst auf Anfrage bereit. RFC 5408 beschreibt diesen Ablauf als Architektur für…

IETF
Ein besserer Edge-Standort macht eine Sitzung noch nicht migrierbar: RFC 10054
Ein Client kann den Bereich wechseln, während der Sitzungszustand am bisherigen Edge-Standort bleibt. RFC 10054 verbindet Rechen- und Netzwerkbedingungen bei der Instanzauswahl. Für die Lenkung einer laufenden, zustandsbehafteten Sitzung muss die Anwendung jedoch ausdrücklich…

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

Geschichte
Protokollstufe 2 galt je Sitzung, nicht für das ganze Gerät: RFC 7147
Ein iSCSI-Speichersystem kann mehrere Initiatoren über getrennte Sitzungen bedienen. RFC 7147 verankerte die ausgehandelte Protokollstufe deshalb in jedem Sitzungsdatensatz: Sie beschreibt die Vereinbarung zwischen zwei Endpunkten, nicht eine dauerhafte Eigenschaft des Geräts.

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…