
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Globale institutionelle Trends
Utherverse Network Operations: Was AS33169 belegt — und was offenbleibt
Die Analyse-Zusammenfassung zu Utherverse Network Operations: Was AS33169 belegt — und was offenbleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
Ein Scan fand 4.611 offene BGP-Router in der APNIC-Region. Warum sie offen waren, weiß er nicht
Auf der APNIC 62 erhielt ein leises Problem der Kontrollschicht eine regionale Zahl: 4.611 Router in 1.343 autonomen Systemen beantworteten bei einem IPv4-Scan im Februar einen unaufgeforderten BGP-OPEN-Austausch. Das ist aussagekräftiger als ein bloß offener Port, aber weder ein…
Gesellschaft für Nummernressourcen
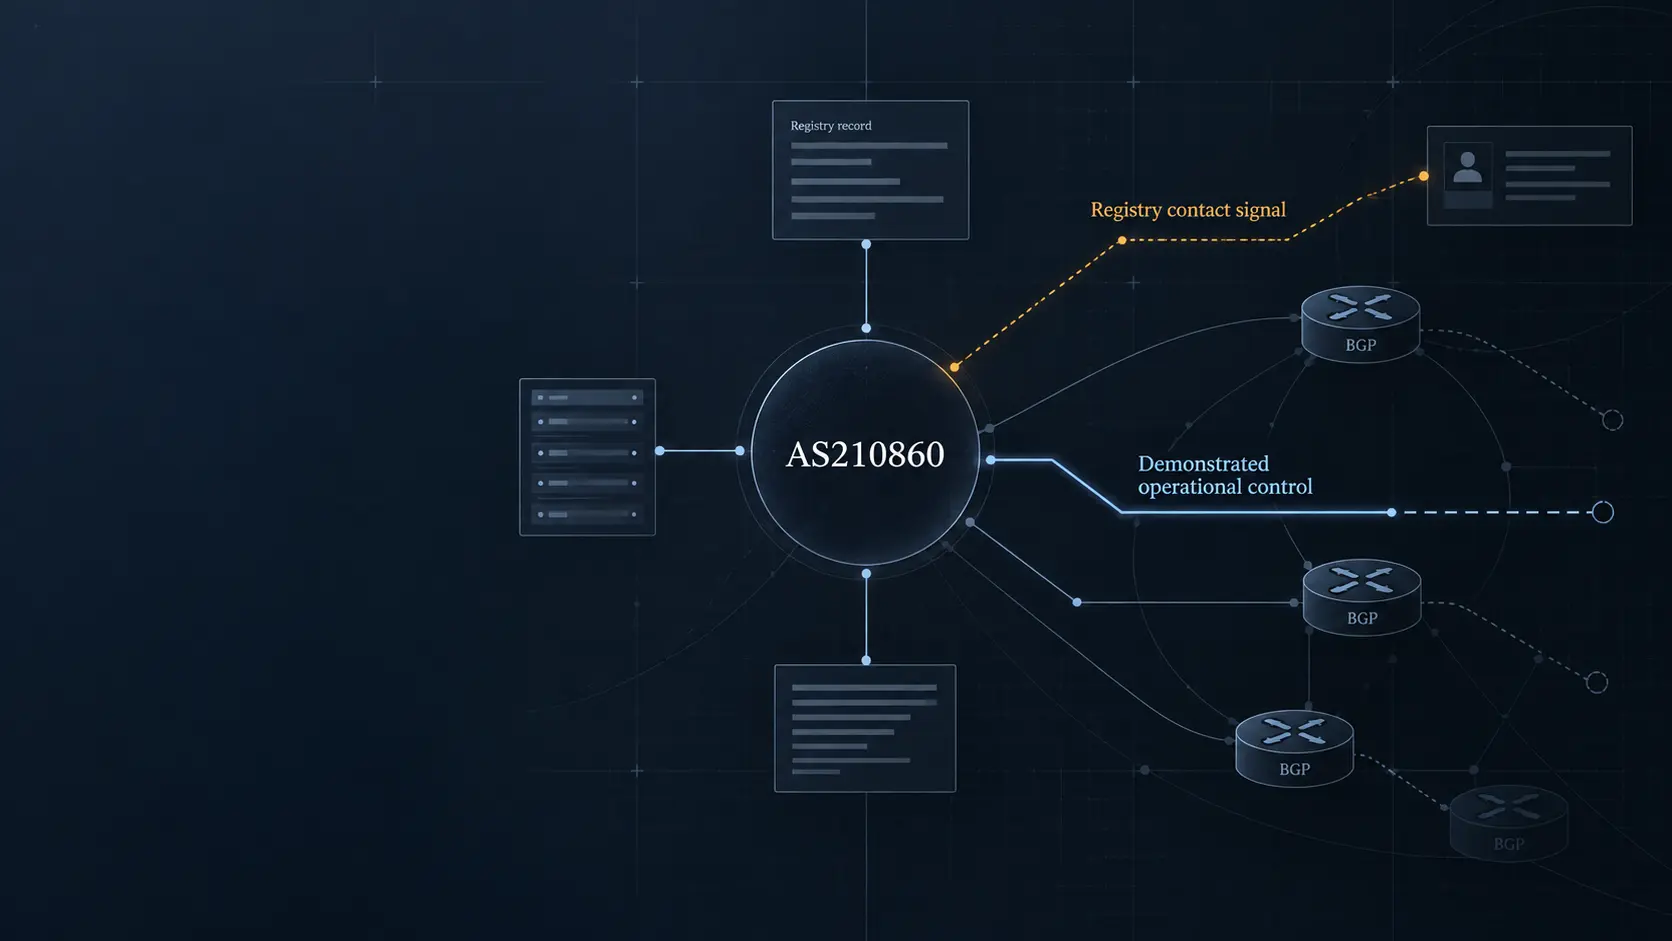
DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…

Führungskräfte
Alexander Osipenko: Was die öffentliche Dokumentation zeigt – und was sie offenlässt
Die Verbindung eines Namens mit einer autonomen Systemnummer kann ein sinnvoller Ausgangspunkt für eine Untersuchung sein. Sie ist jedoch noch kein Nachweis dafür, wer ein Netz tatsächlich betreibt, wem eine Ressource rechtlich gehört oder ob eine bestimmte Person eine technische…

Globale institutionelle Trends
Wer kontrolliert AS210057? Was das öffentliche Register über INFINITYWIFI nicht beweist
Die Analyse-Zusammenfassung zu Wer kontrolliert AS210057? Was das öffentliche Register über INFINITYWIFI nicht beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
IETF
RFC 10039 macht die Domänenfolge sichtbar – nicht die erfolgreiche Zustellung
D-PATH gibt EVPN/IPVPN-Routen eine deklarierte Geschichte der durchlaufenen Gateway-Domänen. Damit lassen sich Domänenschleifen erkennen und gleichrangige Pfade ordnen. Ob DOMAIN-IDs konsistent vergeben, Attribute an jeder Grenze bewahrt, Routen in RIB und FIB umgesetzt und…

IETF
Cyrus Daboo und das PARTSTAT=ACCEPTED, das keine Teilnahme bewies
Ein angenommener Kalendereintrag hält eine Planungsentscheidung fest. Die von Cyrus Daboo mitgeprägten iTIP- und CalDAV-Spezifikationen zeigen ebenso klar, dass daraus kein Nachweis über spätere Anwesenheit oder Aufmerksamkeit wird.

Fallakte
Der Reparaturpfad war bereit. Der Multicast-Dienst war noch nicht bewiesen: RFC 9860
RFC 9860 nutzt eine TI-LFA-Reparaturliste, um einen PIM-Ersatzbaum auch dort vorzubereiten, wo eine klassische LFA fehlt. Das verkürzt den lokalen Weg zur Umschaltung, nicht aber den Nachweis bis zum Empfänger.

IETF
RFC 7506 ist historisch; Router Alert 69 kann weiter im Netz sein
Eine Norm kann außer Kraft treten, ohne dass ein einziges Gerät seine Konfiguration ändert. RFC 7506 trägt heute den Status Historic, IANA kennzeichnet den Wert 69 als veraltet, und RFC 9570 verbietet ihn in neuen LSP-Ping-Nachrichten. Ob eine alte Vorlage ihn weiterhin erzeugt…

Geschichte
Der Entwurf fügte einen Header hinzu. Die Adresse blieb unangetastet: RFC 1955
Eine Migration wirkt klein, wenn man nur die unveränderten Geräte zählt. RFC 1955 wollte Hosts und fast alle Router unangetastet lassen. Dafür sollte ein Eingangsrouter das IPv4-Datagramm in einen zweiten IP-Header mit Adressen autonomer Domänen legen; am Ausgang würde die Hülle…
Geschichte
Wenn der virtuelle Kanal den Header erklärte: RFC 1954
Bei Ipsilon wurde ein Flow-Label nicht bloß vor ein IPv4-Paket gesetzt. Nach der Annahme einer IFMP-Zuordnung bestimmte es den ATM-Kanal und konnte festlegen, welche Teile des IP-Headers gar nicht mehr über die Leitung gingen. RFC 1954 macht damit sichtbar, wie eng Datenformat…
IETF
Mark Crispin und das \Seen-Flag, das kein menschliches Lesen bewies
Eine E-Mail verliert den Fettdruck, und das Postfach speichert einen Fakt: `\Seen`. Die Oberfläche sagt „gelesen“; der Server kann eine Flag-Änderung belegen. Dazwischen liegt die Frage, die Mark Crispins IMAP offenhält: Welche Schicht hat den Menschen tatsächlich beobachtet?
IETF
Eine NAT64-Zuordnung ist keine Filterrichtlinie
Ein stabiler öffentlicher Adress-Port-Wert belegt, wie ein Stateful-NAT64-Übersetzer eine Zuordnung wiederverwendet. Er belegt nicht, welche IPv4-Quellen diesen Zustand in Gegenrichtung nutzen dürfen. Wer beide Aussagen in einem Prüffeld zusammenfasst, macht aus Interoperabilität…
IETF
Beim Auszug darf die Freigaberegel nicht verschwinden
Ein knapper Auszug aus einem Sicherheitsbericht kann die Zusammenarbeit erleichtern. Doch bei IODEF hängt die Weitergabe eines Details auch von seiner Position im Bericht ab. Wer den Zusammenhang entfernt, muss wissen, welche Entscheidung er damit verändert.

Geschichte
Der Switch bot eine Abkürzung an. Der Router durfte ablehnen: RFC 1953
Beim Ipsilon Flow Management Protocol war das schnelle Label kein Befehl. Das nachgelagerte Gerät wählte eine Nummer aus seinem lokalen Empfangsraum und schlug dem vorgelagerten Nachbarn vor, sie einem bestimmten IP-Fluss zuzuordnen. Der Empfänger durfte den Vorschlag ignorieren.…

Berichte
AFRINICs Snapshot vom 8. September setzte vier alte Ressourcen wieder auf „allocated“. Der Grund fehlt
Zwischen zwei signierten Tagesdateien überschritten drei ASNs und ein /19 gemeinsam eine öffentliche Zustandsgrenze bei AFRINIC. Mit ihnen kehrten Datumsangaben aus dem Jahr 2006 zurück. Das belegt eine heutige Zustandsänderung, keine neue Zuteilung im Jahr 2026 — und genau…

Führungskräfte
Alexander Osipenko: Was Registerdaten über Kontrolle zeigen — und was nicht
Die Analyse-Zusammenfassung zu Alexander Osipenko: Was Registerdaten über Kontrolle zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Zustandslos am Rand, verantwortlich im Betrieb
Ein PANA-Vermittler braucht keinen Zustand je Client zu halten. Trotzdem muss jemand den Rückweg speichern, die Authentifizierung prüfen und den Zugang wiederherstellen können. Die technische Entlastung ist real; ihre betriebliche Reichweite muss erst sauber bestimmt werden.

IETF
Jonathan Rosenberg und der OPEN-Status eines Dienstes, nicht einer Person
Ein grüner Punkt macht aus einer technischen Angabe scheinbar eine menschliche Zusage. Bleibt die Antwort aus, wirkt entweder die Anzeige falsch oder der Mensch unzuverlässig. Die Standards lassen eine dritte, präzisere Lesart zu: Der Kommunikationsdienst konnte eine Nachricht…