
Zusammenfassung
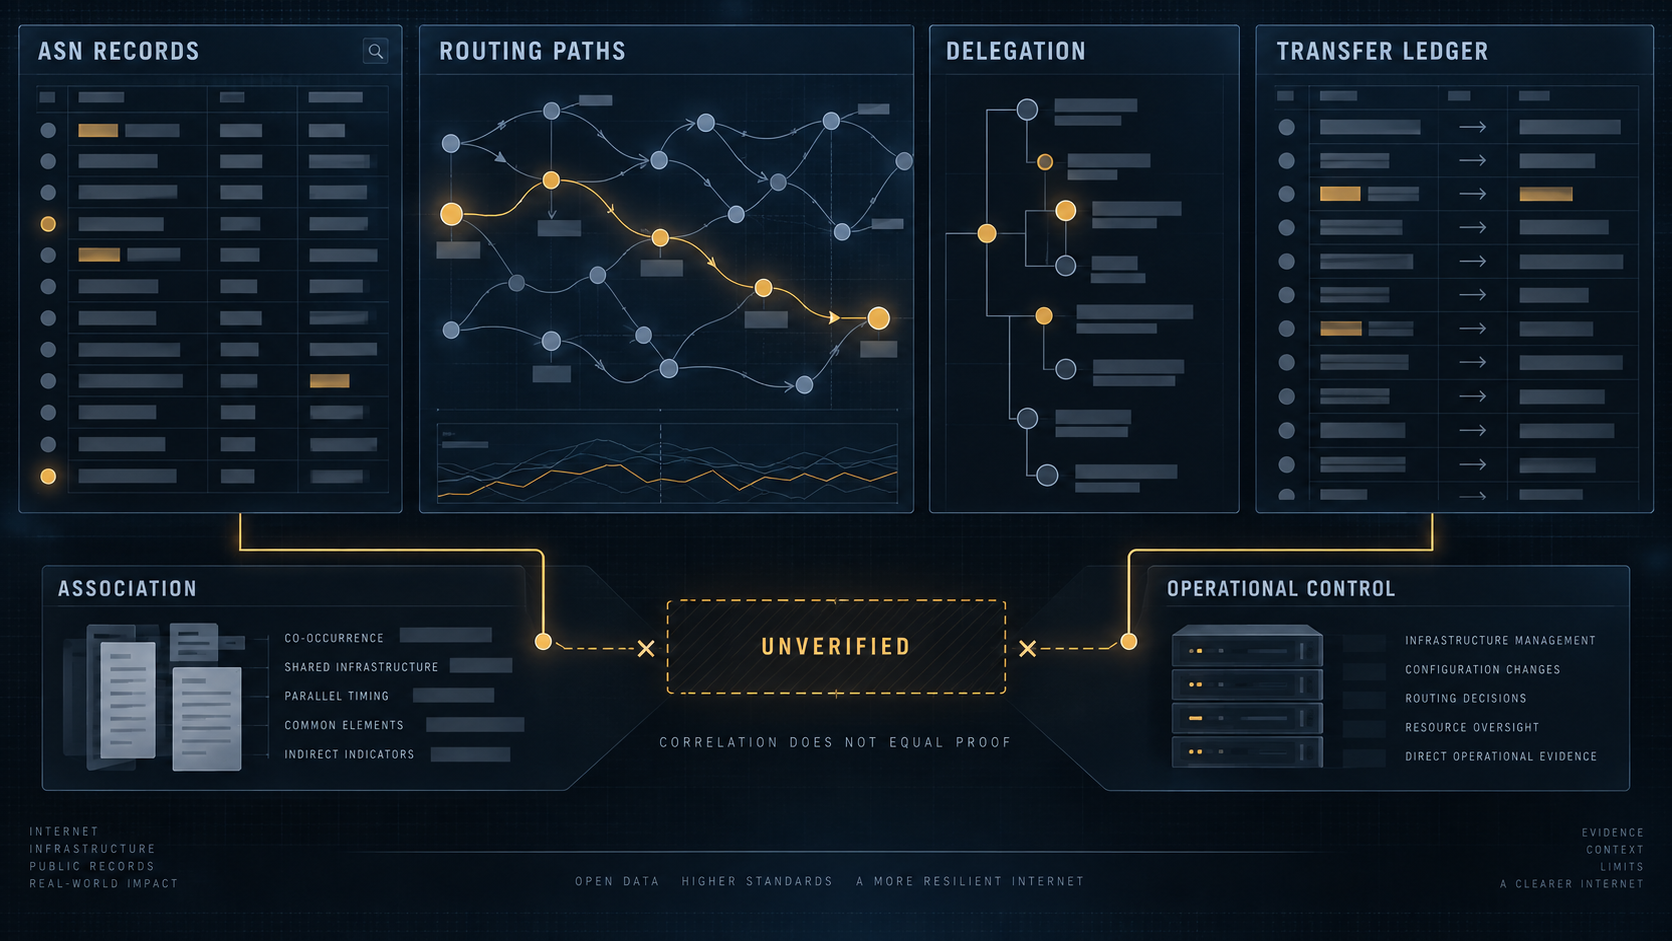
- Die aktuelle Recherche konnte keine konkreten Feldwerte aus den angeforderten Register-, Routing-, Delegations- oder Transferquellen unabhängig verifizieren.
- Damit lässt sich aus dem gegenwärtigen Material weder eine aktuelle operative Kontrolle noch ein rechtlicher Eigentumsnachweis oder ein dokumentierter Transfer von Autorität, Personal, Praxis oder Fähigkeit zu oder von Alexander Osipenko ableiten.
Die eigentliche Frage ist die Kontrollkette
Die öffentliche Zuordnung einer Person zu einer technischen Ressource beantwortet nicht automatisch die Frage, welche Rolle diese Person in der Kontrollkette einnimmt. Zwischen einer Namensnennung und einer belastbaren Zuschreibung liegen mehrere getrennte Nachweise: ein Registereintrag mit seinen konkreten Feldern, eine nachvollziehbare Verbindung zu einer Organisation oder einem Maintainer, beobachtbare Routing- oder Betriebsdaten, gegebenenfalls Delegations- oder Transferdaten und – wenn eine persönliche Verantwortung behauptet wird – ein zeitnaher Beleg für Entscheidungsmacht.
Diese Untersuchung richtet sich deshalb nicht auf die Wiederholung einer Namensassoziation. Sie prüft, ob die derzeit zugängliche Dokumentation einen konkreten Mechanismus sichtbar macht, durch den Alexander Osipenko eine Ressource, einen Betrieb, eine Zuständigkeit oder eine übertragene Fähigkeit kontrolliert haben könnte. Die vorliegenden Rechercheunterlagen enthalten dafür Quellen-Snapshots der RIPE Database, mehrerer RIPEstat-Dienste, der RIPE-NCC-Datensätze zu Transfers und Delegationen sowie eines unabhängigen Routing-Beobachters. Die Snapshots beziehen sich auf AS211867 und wurden jeweils als Quellen für die Recherche erfasst: RIPE Database, AS211867, RIPEstat WHOIS, RIPEstat Übersicht, angekündigte Präfixe, Routing-Verlauf, ASN-Nachbarn, RIPE-NCC-Transferdatensatz, delegierte Statistik und BGP.tools für AS211867.
Die entscheidende Einschränkung lautet: In diesem Lauf konnten keine exakten Werte aus diesen Quellen unabhängig abgerufen und verifiziert werden. Die Forschungsaufzeichnungen führen ausdrücklich aus, dass der Lauf keinen verfügbaren Web- oder HTTP-Abrufkanal für die angeforderten Live-Endpunkte hatte. Ein Quellen-Snapshot zeigt daher hier, welche Quelle untersucht werden sollte; er liefert in der aktuellen Projektion nicht automatisch den überprüften Inhalt eines bestimmten Registerfelds oder Datensatzes.
Das ist keine bloße technische Fußnote. Ohne überprüfte Feldwerte lässt sich nicht zuverlässig sagen, welcher Organisation ein Autonomes System zugeordnet ist, welcher Maintainer eingetragen ist, welche Präfixe angekündigt wurden, welche Nachbarn beobachtet wurden, wann sich eine Route verändert hat oder ob ein Transfer- oder Delegationsdatensatz einen bestimmten Vorgang enthält. Ebenso wenig lässt sich aus der Kennung AS211867 allein auf persönliche Kontrolle, rechtliches Eigentum oder eine operative Funktion schließen.
Was die Quellenlage tatsächlich trägt
Die belastbare Aussage ist deshalb schmaler als eine klassische Personenprofilierung. Es existieren Laufzeit-Snapshots für die einschlägigen RIPE- und Routingquellen. Die angeforderte Recherche konnte daraus jedoch keine unabhängig bestätigten konkreten Werte gewinnen. Der gegenwärtige Datensatz weist somit auf einen Prüfbedarf hin, nicht auf einen abgeschlossenen Nachweis.
Das bedeutet insbesondere nicht, dass die untersuchten Quellen keinen relevanten Inhalt haben. Es bedeutet, dass dieser Artikel keine konkreten Inhalte behaupten darf, die in diesem Lauf nicht verifiziert wurden. Eine nicht überprüfte Transferdatei kann weder als Beleg für einen Transfer noch als Beleg für dessen Ausbleiben dienen. Ein nicht ausgelesener Routing-Verlauf kann weder eine Betriebsphase noch eine Unterbrechung datieren. Ein Register-Snapshot ohne zugängliche Feldwerte kann keine Organisations- oder Verantwortungsbeziehung beweisen.
Für die Personenzuschreibung ist die Grenze noch strenger. Selbst ein verifizierter Registereintrag würde zunächst eine formale Ressourcenzuordnung dokumentieren. Er würde nicht ohne weitere Belege beantworten, welche natürliche Person Entscheidungen trifft, wer Zugang besitzt, wie Zuständigkeiten verteilt sind oder ob eine eingetragene Organisation und eine namentlich genannte Person dieselbe Kontrollinstanz darstellen. Dafür wären zeitnahe Organisationsunterlagen, technische Betriebsnachweise, Transaktions- oder Gerichtsunterlagen sowie Aussagen benannter Beteiligter erforderlich.
Warum der fehlende Mechanismus das Ergebnis ist
Frühere Berichterstattung zu Osipenko unterschied bereits zwischen einer dokumentierten Zuordnung in Registry- und Routingmaterial und dem Nachweis persönlicher operativer Kontrolle, rechtlichen Eigentums, einer Nachfolge oder eines konkreten Transfers von Autorität, Personal, Praxis oder Fähigkeit. Die vorliegende Untersuchung sollte diese offene Frage enger prüfen: Liefert die aktuelle Primärdokumentation einen unabhängig verifizierbaren Mechanismus, der über die frühere Grenzziehung hinausgeht?
Nach dem für diesen Lauf verfügbaren Material lautet die Antwort: nicht nachweisbar. Das ist ein eigenständiges Ergebnis. Es verhindert, dass Chronologie, Namensähnlichkeit oder eine technische Kennung als Ersatz für eine Kontrollkette behandelt werden.
Die sachgerechte Schlussfolgerung ist daher weder eine positive Zuschreibung noch die Behauptung, eine Zuschreibung sei widerlegt. Sie lautet, dass die aktuelle Evidenz keine verantwortbare Aussage über operative Kontrolle, rechtliches Eigentum, personelle Nachfolge oder einen dokumentierten Fähigkeitstransfer zulässt. Die betreffende öffentliche Seite zum Untersuchungsgegenstand bleibt als Kontext erreichbar: Alexander Osipenko Nikolaevich.
Welche Prüfung die offene Frage schließen könnte
Eine belastbare Fortsetzung müsste zunächst die exakten Werte der RIPE-Database- und RIPEstat-Antworten sichern und ihren Abrufzeitpunkt dokumentieren. Danach wären die technischen Angaben mit den Transfer- und Delegationsdaten abzugleichen. Routing-Beobachtungen könnten zeigen, ob eine Ressource zu einem bestimmten Zeitpunkt angekündigt wurde; sie würden für sich allein jedoch noch keine persönliche Entscheidungsmacht beweisen.
Der nächste Schritt wäre eine zweite, unabhängige Evidenzschicht: eine Organisationsquelle, ein Vertrag, eine Gerichts- oder Transaktionsakte, ein zeitnahes technisches Dokument oder eine namentlich zuordenbare Aussage eines Nachfolgers, Mitarbeiters oder Vertragspartners. Erst das Zusammenspiel dieser Ebenen könnte einen konkreten Transfermechanismus zeigen – etwa die Übergabe einer Zuständigkeit, die Fortführung einer Betriebsroutine, die Übernahme von Personal oder die dokumentierte Kontrolle über eine Ressource.
Bis dahin bleibt die verantwortbare Aussage begrenzt. Die Recherche hat die relevanten Prüfstellen identifiziert, aber sie hat keine überprüften Werte geliefert, aus denen sich die persönliche Rolle Osipenkos ableiten ließe.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten