
Zusammenfassung
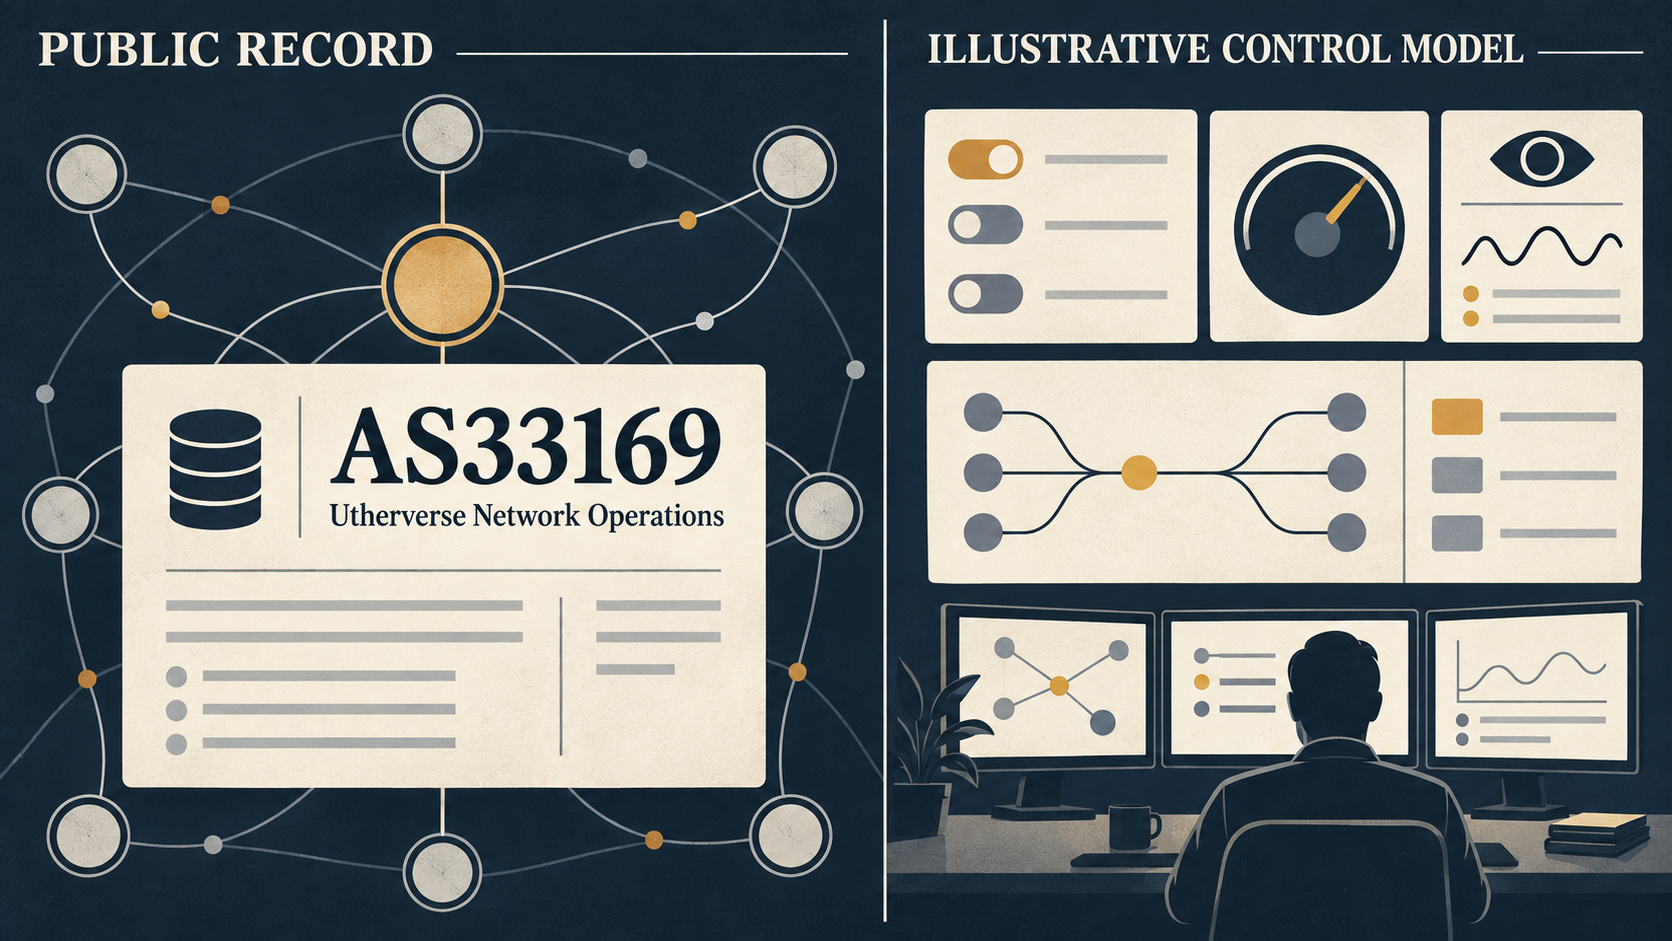
- Der eingefrorene Directory-Eintrag identifiziert Utherverse Network Operations als veröffentlichte Organisation im globalen Bereich und beschreibt sie als Betreiber von Netzwerkinfrastruktur mit Bezug zu AS33169. Diese Einordnung stützt sich auf den öffentlichen Nummerierungszusammenhang, nicht auf einen nachgewiesenen aktuellen Betriebsumfang. [Quelle: https://btw.media/de/directory/utherverse-network-operations]
- Die aktuelle Recherche belegt weder registrierten Namen, Status und Zeitstempel des autonomen Systems noch aktuelle Präfixankündigungen, BGP-Sichtbarkeit, Routingbeziehungen, Abhängigkeiten, Führung oder Wiederherstellungskontrollen. Die offenen Punkte sind daher Untersuchungsfragen und keine Feststellungen über einen Ausfall oder ein Fehlverhalten.
Die belastbare Aussage endet früher, als der Name vermuten lässt
Der Name Utherverse Network Operations klingt nach einer operativen Einheit. Die verfügbare Evidenz erlaubt aber eine engere Aussage. Der eingefrorene Directory-Datensatz führt Utherverse Network Operations als veröffentlichte Unternehmens- beziehungsweise Organisationskarte in der Region Global. Als bekannte Rolle wird ein Netzwerkinfrastrukturbetreiber genannt, der AS33169 betreibt. Diese Beschreibung ist als Directory-Kontext zu verstehen und muss von einer unabhängigen Bestätigung des gegenwärtigen Betriebs unterschieden werden.
Die ARIN-RDAP-Referenz ist ein naheliegender Ausgangspunkt für die Zuordnung der autonomen Systemnummer. Sie kann die öffentliche Nummerierungsidentität und die mit AS33169 verbundene Registerspur klären. [Quelle: https://rdap.arin.net/registry/autnum/33169] Eine solche Registerspur beantwortet jedoch nicht automatisch vier weitergehende Fragen: Wer entscheidet über Routingänderungen? Wer überwacht Erreichbarkeit und Fehlkonfigurationen? Welche Dienste oder Kunden hängen von den Ressourcen ab? Und welche Organisation trägt im Krisenfall die Verantwortung für Wiederherstellung und Kommunikation?
Auch die RIPEstat-Übersicht ist in diesem Zusammenhang nützlich, weil sie die öffentliche Routing- und Nummerierungsperspektive ergänzen soll. [Quelle: https://stat.ripe.net/data/as-overview/data.json?resource=AS33169] Für diese Recherche konnten aus den vorgesehenen Endpunkten jedoch keine verwertbaren aktuellen Inhalte zur faktischen Betriebsfähigkeit extrahiert werden. Das ist eine Grenze der Recherche, kein Nachweis eines Problems. Ein nicht bestätigter Datensatz bedeutet nicht, dass der betreffende Zustand nicht existiert; er bedeutet nur, dass er in der geprüften Evidenz nicht belastbar festgestellt werden konnte.
AS33169 ist ein Kontrollpunkt, kein vollständiges Betriebsmodell
Ein autonomes System ist für eine Risikoanalyse interessant, weil es eine technische und organisatorische Kontrollfläche markieren kann. Wer ein AS tatsächlich nutzt oder verwaltet, kann — abhängig von der konkreten Architektur und den delegierten Zuständigkeiten — Einfluss auf Präfixankündigungen, Routingpolitik, Peering, Transit und die Erreichbarkeit angeschlossener Dienste haben. Daraus folgt aber nicht, dass jede dieser Funktionen bei Utherverse Network Operations nachgewiesen ist.
Die vorliegenden Unterlagen belegen keine aktuelle Liste angekündigter Präfixe. Der dafür vorgesehene RIPEstat-Endpunkt für angekündigte Präfixe liefert in diesem Forschungspaket keine verwertbare Grundlage für eine Tatsachenbehauptung. [Quelle: https://stat.ripe.net/data/announced-prefixes/data.json?resource=AS33169] Damit bleibt offen, ob AS33169 derzeit aktiv Präfixe ankündigt, in welchem Umfang dies geschieht, über welche Upstreams oder Peeringpartner die Ankündigungen sichtbar wären und welche Ressourcen tatsächlich von der Organisation kontrolliert werden.
Ebenso fehlt ein belastbarer aktueller Nachweis über den Routingstatus. Der dafür vorgesehene Routing-Status-Endpunkt konnte keine verwertbare operative Aussage stützen. [Quelle: https://stat.ripe.net/data/routing-status/data.json?resource=AS33169] Ohne eine solche Evidenz wäre es unzulässig, aus der Existenz einer AS-Nummer auf aktuelle Erreichbarkeit, stabile Konnektivität oder eine bestimmte Kunden- und Dienstestruktur zu schließen.
Die technische Bedeutung dieser Lücke ist erheblich. Eine Nummerierungszuordnung kann über lange Zeit sichtbar bleiben, während sich Betreiber, Provider, Geschäftsbeziehungen oder die tatsächliche Nutzung verändern. Umgekehrt kann ein begrenzter öffentlicher Fußabdruck mit einem funktionierenden, bewusst wenig exponierten Netz vereinbar sein. Die Registerebene und die Betriebsebene müssen daher getrennt geprüft werden.
Welche Abhängigkeiten untersucht werden müssten
Für eine belastbare Kontinuitätsanalyse wären mindestens fünf Ebenen zu verbinden.
Erstens müsste die aktuelle Ressourcenlage festgestellt werden: Welche IPv4- oder IPv6-Präfixe werden AS33169 zugeordnet oder von ihm angekündigt? Sind diese Ankündigungen zeitlich stabil? Gibt es Änderungen, Rückzüge oder ungewöhnliche Schwankungen?
Zweitens müsste die externe Sichtbarkeit bestimmt werden. Eine einzelne Routingquelle genügt nicht, um globale Erreichbarkeit zu bewerten. Benötigt würden zeitlich vergleichbare Messungen aus mehreren Beobachtungspunkten sowie eine klare Trennung zwischen fehlender Messung, Rückzug einer Route und tatsächlicher Nichterreichbarkeit.
Drittens müsste die Abhängigkeit von Transit- und Peeringpartnern geklärt werden. Ohne sichtbare Routingbeziehungen lässt sich nicht feststellen, ob die Organisation über mehrere unabhängige Wege verfügt oder ob ein einzelner Provider eine kritische Konzentration darstellt. Die aktuelle Recherche hat eine solche Abhängigkeitsstruktur nicht belegt.
Viertens müsste die organisatorische Kontrolle dokumentiert werden. Ein öffentliches Register kann eine Ressource identifizieren, aber nicht notwendigerweise die Personen, Teams oder Dienstleister, die Änderungen genehmigen, Zugangsdaten verwalten, Monitoring betreiben oder Notfallentscheidungen treffen.
Fünftens müsste die Wiederherstellungsfähigkeit überprüft werden. Dazu gehörten beispielsweise dokumentierte Eskalationswege, getrennte administrative Zugänge, gesicherte Konfigurationen, getestete Ersatzpfade, RPKI- und Route-Filter-Prozesse, Kommunikationspläne und Nachweise tatsächlich durchgeführter Übungen. Für Utherverse Network Operations liegt in diesem Paket kein Beleg für solche Kontrollen vor.
Was die Routing-Konsistenzprüfung leisten könnte
Der vorgesehene RIPEstat-Endpunkt zur Routing-Konsistenz ist für die Frage relevant, ob beobachtete Routinginformationen zusammenpassen und über Zeit oder Quellen hinweg plausibel erscheinen. [Quelle: https://stat.ripe.net/data/as-routing-consistency/data.json?resource=AS33169] Auch hier gilt jedoch: Ein Endpunkt kann nur die Daten liefern, die er zum geprüften Zeitpunkt und in seiner jeweiligen Modellierung enthält. Er ersetzt keine Untersuchung der internen Zuständigkeiten und beweist keine dauerhafte Resilienz.
Eine gute Auswertung würde mindestens zwischen drei Ebenen unterscheiden. Die erste Ebene wäre die Beobachtung: Welche Route, welches Präfix oder welcher Status wurde zu welchem Zeitpunkt und aus welcher Perspektive gesehen? Die zweite wäre die technische Interpretation: Ist die Beobachtung mit einem Rückzug, einer Änderung der Upstream-Struktur, einer Messlücke oder einer Fehlkonfiguration vereinbar? Die dritte wäre die organisatorische Schlussfolgerung: Wer konnte die Änderung veranlassen, wer hätte sie erkennen müssen und welcher Wiederherstellungspfad war vorgesehen?
Die derzeitige Evidenz erlaubt keine dieser Schlussfolgerungen vollständig. Deshalb wäre es falsch, aus der fehlenden aktuellen Bestätigung eine Störung, Nachlässigkeit oder einen Kontrollverlust abzuleiten. Ebenso falsch wäre es, die Registerzuordnung als Nachweis einer funktionierenden und ausreichend abgesicherten Betriebsorganisation zu behandeln.
Die eigentliche Risikofrage lautet: Wer kann handeln?
Für Boards, Betreiber, Regulierer und betroffene Gemeinschaften ist die operative Kernfrage nicht allein, wem eine AS-Nummer zugeordnet ist. Entscheidend ist, wer bei einer Änderung handeln kann und wer die Folgen überwacht. Ein belastbares Kontrollmodell müsste zeigen, dass Prävention, Erkennung, Reaktion und Reparatur nicht nur theoretisch vorgesehen, sondern praktisch zugeordnet und überprüfbar sind.
Bei der Prävention wären klare Änderungsfreigaben, minimierte Zugriffsrechte und technische Schutzmechanismen relevant. Bei der Erkennung wären unabhängige Messungen, Schwellenwerte und ein verlässlicher Bereitschaftsdienst erforderlich. Bei der Reaktion müsste feststehen, wie eine fehlerhafte Ankündigung zurückgenommen, ein kompromittierter Zugang gesperrt und die Kommunikation mit abhängigen Parteien koordiniert wird. Bei der Reparatur wäre zu prüfen, ob die Ursache behoben und die Verbesserung anschließend getestet wurde.
Keine dieser Kontrollen ist im Fact Package für Utherverse Network Operations nachgewiesen. Das ist eine präzise offene Frage, keine Anschuldigung. Die Datenlage reicht für eine begrenzte Identitäts- und Nummerierungsbeschreibung, aber nicht für ein Urteil über die Qualität des Netzbetriebs.
Ein vorsichtiger Befund statt einer dramatischen Erzählung
Die stärkste Aussage dieses Falls ist deshalb methodischer Art. Öffentliche Netzwerknummern sind wichtige Anker für Rechenschaft, aber sie sind keine vollständigen Organisationsprofile. Wer aus einer AS-Zuordnung direkt auf Eigentum, aktuelle Nutzung, operative Kontrolle oder Ausfallsicherheit schließt, überspringt mehrere Beweisschritte.
Für Utherverse Network Operations sind mindestens die folgenden Fragen offen: Wie lautet der rechtlich registrierte Name? Welche Präfixe werden aktuell angekündigt? Welche Routingbeziehungen sind sichtbar? Welche Dienste oder Vermögenswerte hängen von AS33169 ab? Wer verantwortet Änderungen und Vorfälle? Welche Nachweise zeigen, dass Wiederherstellung und Reparatur bereits getestet wurden?
Bis diese Fragen mit aktuellen, reproduzierbaren Quellen beantwortet werden, sollte AS33169 als beobachtbarer Nummerierungs- und Infrastrukturhinweis behandelt werden — nicht als vollständiger Beweis für aktuelle Betriebskontrolle oder Kontinuitätsfähigkeit. Der verantwortungsvolle nächste Schritt ist eine erneute, zeitgestempelte Erhebung der Routingdaten und eine Zuordnung der technischen Beobachtungen zu benannten organisatorischen Verantwortlichkeiten.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten