
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Institutionelle Trends in Europa und dem Nahen Osten
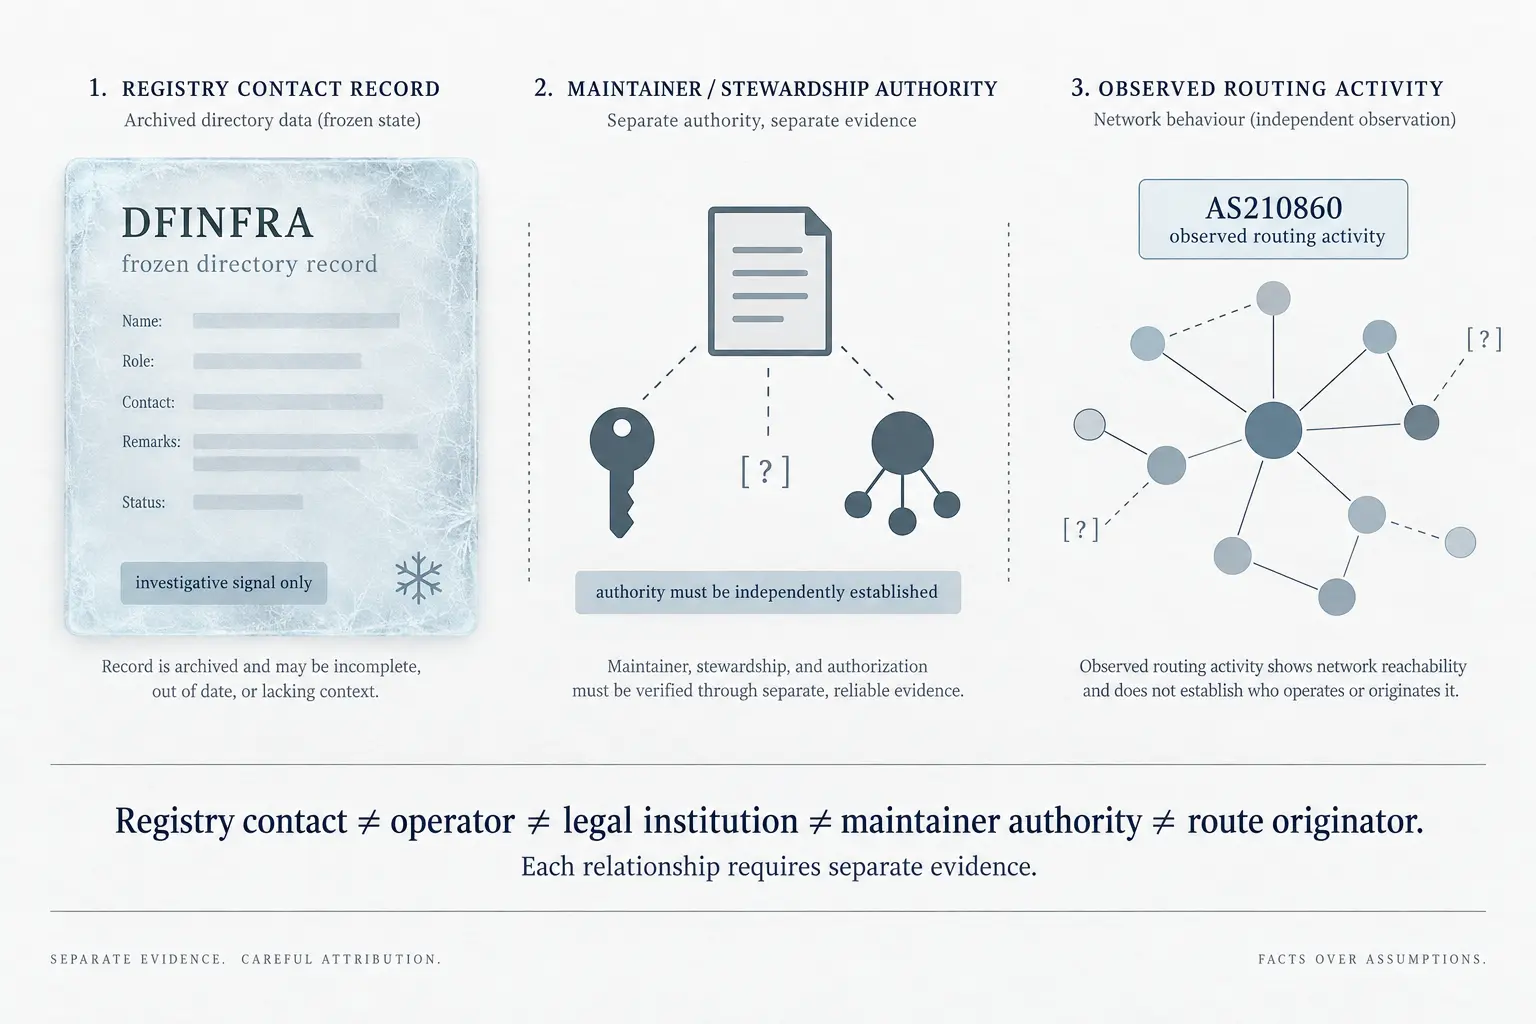
DFINFRA ist ein Registry-Signal, kein Nachweis institutioneller Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA ist ein Registry-Signal, kein Nachweis institutioneller Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
IPv6 bündelt drei Maßnahmen in einem einzigen Booleschen Wert
Ein Eintrag im Systemprotokoll, das Verwerfen einer Nachricht und die Sperre eines Anschlusses sind drei verschiedene Eingriffe. Im YANG-Modell für IPv6 Neighbor Discovery, das derzeit den IETF Last Call durchläuft, kann sie ein einziges `auto-resolve` auslösen. Der Schalter ist…

Geschichte
Die Datei war zu Ende und ging weiter: die gzip-Member-Grenze
Eine fertige gzip-Datei kann verlängert werden, ohne ihren bisherigen Inhalt neu zu schreiben. Hinter dem abgeschlossenen ersten Member beginnt einfach ein zweiter. Der Dekompressor verbindet beide Ausgaben in Reihenfolge. RFC 1952 machte dafür keinen globalen Index nötig…

IETF
Sichtbarkeit ersetzt keinen Schreibpfad
Ein lesbares YANG-Modell kann eine alte Verwaltungsoberfläche überflüssig machen, ohne die alte Verwaltung abzulösen. RFC 6643 trennt beides bewusst: Die automatische Übertragung von SMIv2 beginnt mit Zustandsdaten. Wer daraus einen abgeschlossenen Umstieg ableitet, muss…

Europa und Naher Osten: Trends bei regionalen ISPs
Was lässt sich aus AS210837 heute tatsächlich ableiten?
Die Analyse-Zusammenfassung zu Was lässt sich aus AS210837 heute tatsächlich ableiten? erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Berichte
DATAMATIX und AS210973: Was öffentliche Routingdaten über Kontrolle und Kontinuität tatsächlich zeigen
Die Analyse-Zusammenfassung zu DATAMATIX und AS210973: Was öffentliche Routingdaten über Kontrolle und Kontinuität tatsächlich zeigen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

IETF
Werkseinstellungen können den Rückweg abschneiden
Ein Gerät kann seine Konfiguration korrekt zurücksetzen und danach für den Betreiber unerreichbar sein. RFC 8808 macht sichtbar, weshalb Werkzustand, wiedergewonnener Verwaltungszugang und nachweisbare Datenlöschung drei verschiedene Ergebnisse sind.

IETF
„Cleared“ belegt nicht, welcher Befehl den Vorfall schloss
Der Netzwerkcontroller meldet `cleared`, das Ticketsystem noch In-Progress. Dazwischen liegen zwei fast gleichzeitige Aufrufe, ein Timeout und eine automatische Umschaltung. Keiner dieser Einträge muss falsch sein. Zusammen fehlt ihnen jedoch die entscheidende Aussage: Welcher…

Geschichte
Das Schlüsselzentrum verschwand im Baum. Die Autorität blieb: RFC 1949
Ein System kann den zentralen Rechner entlasten und trotzdem mehr zentrale Entscheidungen erzeugen. RFC 1949 ließ authentifizierte Knoten eines Multicast-Baums Schlüsselmaterial an spätere Teilnehmer weiterreichen. Dadurch musste der ursprüngliche Kern nicht jedes Blatt einzeln…

IETF
Ben Campbell und die hundertprozentige Reduktion, die keinen Nullverkehr bewies
Auf einem Betriebsdashboard wirkt `OC-Reduction-Percentage: 100` wie ein fertiges Messergebnis: Der Verkehr müsse auf null gefallen sein. In den Diameter-Spezifikationen, an denen Ben Campbell mitwirkte, ist die Zahl jedoch eine Anweisung. Ein meldender Knoten verlangt von einem…

IETF
IPv6 ist gestartet, doch der alte Adressplan entscheidet mit
6rd bringt IPv6 über ein vorhandenes IPv4-Zugangsnetz zum Kunden. Der schnelle Einstieg lässt jedoch eine Verbindung bestehen: Größe, Lebensdauer und spätere Weiterverwendung der neuen Präfixe hängen am alten Adressplan.

IETF
Eine Fähigkeitsliste entscheidet noch kein Abonnement
Der Orchestrator erhält eine saubere Antwort: HTTPS, XML oder JSON, TLS 1.2 oder TLS 1.3. Damit endet das Rätselraten, nicht aber die Entscheidung. Jemand muss eine konkrete Kombination auswählen, die lokale Richtlinie anwenden, den Empfänger berechtigen, die Annahme des…

Geschichte
Das Passwort war genau einmal richtig: RFC 1938 und der Zustand nach dem Erfolg
Ein wiederverwendbares Passwort wirkt wie eine unveränderliche Aussage. RFC 1938 machte aus der richtigen Antwort ein Verbrauchsgut. Sobald der Server sie akzeptierte, ersetzte er seinen bisherigen Prüfwert durch eben diese Antwort. Damit hing der Schutz vor Wiederholung nicht…

Berichte
ARINs RPKI-Failover-Test ließ die Abhängigkeitsfrage offen
Eine Stunde ohne Repository-Zugriff, fünf Minuten bis zur Bestätigung der Redundanz und weitere fünfzehn bis zum früheren Betriebsniveau: ARIN hat einen ungewöhnlich genauen Wiederanlauf dokumentiert. Er belegt einen getesteten Pfad. Ob dessen Voraussetzungen voneinander…

IETF
Die Verbindung bleibt. Die Berechtigung nicht.
Wer eine IMAP-Verbindung für mehrere Nutzer verwendet, kann wiederholten Verbindungsaufbau vermeiden. Dafür muss eine Grenze innerhalb der Verbindung zuverlässig funktionieren: Der alte Anwendungszustand muss enden, bevor die nächste Identität zugelassen wird. UNAUTHENTICATE…

IETF
Adam Roach und das beendete Abonnement, das die Ressource nicht beendete
Eine Kachel im Leitstand springt auf Rot: `Subscription-State: terminated`. Wer daraus ableitet, die beobachtete Ressource sei verschwunden, macht aus einer engen Gewissheit des Protokolls eine viel größere Behauptung. Die von Adam Roach verfasste SIP-Ereignisspezifikation…

IETF
Die Suche ist fertig. Wer übernimmt ihren weiteren Betrieb?
Eine geöffnete Ergebnisliste kann Arbeit verursachen, lange nachdem ihre Abfrage beendet ist. IMAP trennt die erste Antwort von der Zusage laufender Aktualisierung. Für ein verlässliches Produkt muss diese Trennung auch im Ressourcenbudget und auf dem Bildschirm sichtbar bleiben.
Geschichte
Redundante Server, eine verbindliche Adresswahrheit: RFC 1931
Fehlertoleranz löst nicht automatisch das Problem, das sie unsichtbar macht. Dynamic RARP konnte einen ausgefallenen Antwortserver durch einen zweiten ersetzen. Hätten beide jedoch unabhängig Adressen vergeben, wäre aus Verfügbarkeit ein Konfliktgenerator geworden. RFC 1931 zog…

IETF
Wenn die Zustellfrist vor der Freigabe endet
Ein Mailserver kann das Warten für einen Absender übernehmen. Er kann jedoch keine Zeitspanne schaffen, in der eine Nachricht zugleich noch nicht hinausdarf und bereits angekommen sein soll. Die SMTP-Erweiterung für spätere Freigabe macht aus diesem Widerspruch eine Frage der…

IETF
Scott Hollenbeck und die Transfersperre, die ihren Grund nicht erklären konnte
Ein Sicherheitsbericht findet `clientTransferProhibited` und setzt den Domainstatus auf Grün. Ein Teil dieses Vertrauens ist berechtigt: Im von Scott Hollenbeck verfassten EPP-Domain-Mapping muss ein Transferantrag abgewiesen werden, solange die Sperre besteht. Unbeantwortet…