
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Globale Cloud-Dienste
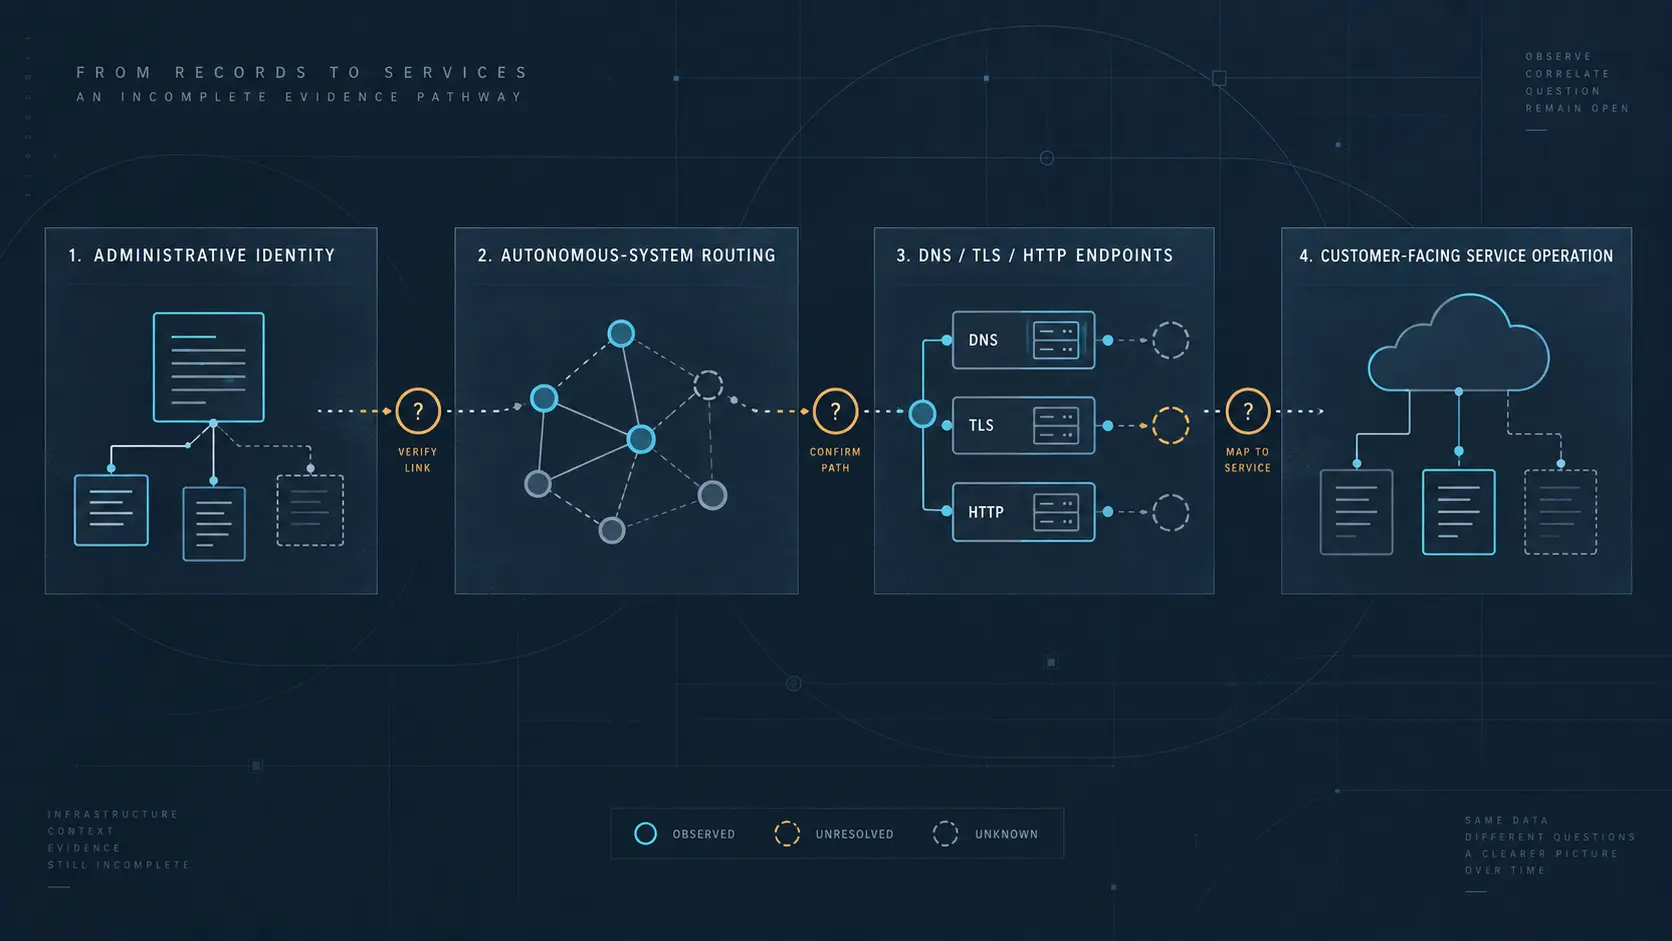
almazcloud.network: Die Beweiskette zwischen registrierter Identität und Cloud-Betrieb
Die Analyse-Zusammenfassung zu almazcloud.network: Die Beweiskette zwischen registrierter Identität und Cloud-Betrieb erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
ARIN ließ die Beratersuche vor der Entscheidung über die Control Plane weiterlaufen
Im Entwurf des ARIN-Vorstandsprotokolls stehen zwei Freigaben nicht am selben Punkt: Die Suche nach einem externen Berater durfte weitergehen, während der detaillierte Plan für die Registry Control Plane und die Entscheidung über das Vorhaben noch ausstanden. Vorarbeit kann…

Global Regionaler ISP
ROYA Communications: Wie sich die operative Realität von AS210837 belastbar prüfen lässt
Die Analyse-Zusammenfassung zu ROYA Communications: Wie sich die operative Realität von AS210837 belastbar prüfen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Das Schema verwarf die Summe, belegte den Scope aber nicht
Ein statischer Prüfer kann eine offenkundig unzulässige Aggregation stoppen. Er kann jedoch weder die Vergangenheit eines Controller-Wechsels beobachten noch bestätigen, dass zwei Hersteller dasselbe unter einem Zähler verstehen. Ein neuer YANG-Entwurf ist gerade dann nützlich…

Geschichte
Drei Daten, drei Zuständigkeiten: Die Beweisgrenze von RFC 2007
Ein Kurs konnte 1994 überarbeitet, sein Katalogeintrag 1996 geändert und sein Inhalt zu einem dritten Zeitpunkt geprüft worden sein. RFC 2007 bewahrte diese Unterschiede und zeigte damit, warum ein aktueller Datensatz noch keine aktuelle Ressource ist.

Geschichte
Das Verzeichnis konnte ein Protokoll benennen. Die Sonde musste seine Pakete trotzdem verstehen: RFC 2021
RFC 2021 machte Fernüberwachung konfigurierbar, ohne einen Tabelleneintrag mit ausführbarem Decoderwissen gleichzusetzen.

Globale Cloud-Dienste
Was sich über almazcloud.network und AS210328 derzeit unabhängig prüfen lässt
Die Analyse-Zusammenfassung zu Was sich über almazcloud.network und AS210328 derzeit unabhängig prüfen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Berichte
AIRRS sendet „amp;profile“, das echte AFRINIC-Profil von RIPEstat antwortet mit 500
Sieben gefüllte Registerkarten sehen wie ein bestandener Funktionstest aus. Bei AIRRS belegen sie jedoch nur, dass RIPEstat eine Standardstruktur geliefert hat. Der JavaScript-Client sendet nicht den Parameternamen `profile`; wird das AFRINIC-Profil korrekt benannt, enden vier…

Nordamerika-Cloud-Dienste
Motorola Cloud Services Networking: Was ein aktiver ASN über Cloud-Kontinuität nicht verrät
Die öffentlichen Spuren von Motorola Cloud Services Networking führen zu einem aktiven Routing-Fokus, aber nicht zu einem vollständigen Cloud-Betriebsbild. Zwischen Registereintrag, BGP-Erreichbarkeit und tatsächlich belastbarer Service-Kontinuität liegt eine Beweislücke.
Berichte
Bei APNIC 62 standen sieben Policy-Vorschläge an. Zu zwei gab es keinen Konsensaufruf.
Der Konferenzbericht teilt die Vorschläge nicht bloß in Gewinner und Verlierer. Er bewahrt einen dritten Verfahrenszustand: prop-165 und prop-172 wurden erörtert, doch ein Konsensaufruf fand nicht statt. Nun muss der öffentliche Nachweis zeigen, wohin dieser Zustand führt, ohne…

Globale Institutionen
ISC zwischen Software, F-Root und Routing: Wo Autorität tatsächlich liegt
ISC erfüllt mehrere kritische Funktionen im Internet – aber keine davon verleiht dem Unternehmen automatisch allgemeine Kontrolle über DNS, Nummernressourcen oder fremde Netze.

IETF
Sechs Regeln bestimmten das Ziel — der Datenpfad blieb beweispflichtig
Eine eindeutige VLAN-Klassifikation ist ein sauberer Kontrollzustand, aber noch kein beobachteter Transport. Revision 18 ordnet konkurrierende Treffer; Zähler, Mitschnitte und Pfadbelege müssen danach zeigen, was die Plattform tatsächlich getan hat.

Globale Cloud-Dienste
AlmazCloud: Warum eine ASN noch keinen Cloud-Dienst beweist
Die Analyse-Zusammenfassung zu AlmazCloud: Warum eine ASN noch keinen Cloud-Dienst beweist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Geschichte
Wenn der Beobachter konfigurieren darf: RFC 2006 als Machtfrage
Ein Management-System, das Mobile IP beobachtet, kann es über dieselbe Schnittstelle auch verändern. Damit wird jede spätere Messung zur Frage nach der Trennung von Leserecht, Schreibmacht und Auswertung.
Berichte
AFRINIC lässt nach Nominierungsschluss 7½ Tage bis zur Co-Chair-Liste. Der Leitfaden nennt zwei Wochen Prüfzeit.
Die Differenz beweist weder Eile noch einen Regelverstoß. Sie zeigt eine fehlende Verbindung im öffentlichen Nachweis: Der konkrete Kalender und die Richtdauer passen nur zusammen, wenn ein Teil der Prüfung schon vor Fristende läuft. Wie das geschieht, bleibt offen.

Berichte
Das AuthDNS-Verzeichnis des RIPE NCC zählt 43 Knoten, aber nicht ihre Reichweite in Zugangsnetzen
Der Plan des RIPE NCC beschreibt kein Wettrennen um weitere Punkte auf einer Karte. AuthDNS soll in großen Zugangsnetzen, bei deren Peering-Partnern oder an geeigneten IXP-Ports näher an bislang schwach erreichte Nutzergruppen rücken. Das öffentliche Verzeichnis belegt 43…

Geschichte
Die Schnittstelle musste erst trainieren, bevor sich ihre MTU änderte: RFC 2020
RFC 2020 zog 1996 eine Grenze, die Verwaltungsoberflächen gern verwischen: Ein gewünschtes Rahmenformat, ein Promiscuous-Modus oder eine neue Kontrollrolle war noch kein Nachweis dafür, dass eine IEEE-802.12-Schnittstelle so arbeitete.

Globale Cloud-Dienste
Was sich über almazcloud.network und AS210328 tatsächlich beobachten lässt
Die Analyse-Zusammenfassung zu Was sich über almazcloud.network und AS210328 tatsächlich beobachten lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Unveränderlich für den Client heißt nicht unverändert für immer
Revision 14 macht eine verborgene Servergrenze als YANG-Metadatum sichtbar. Die Kennzeichnung kann fehlgeschlagene Änderungen erklären, doch sie ersetzt weder einen Implementierungsnachweis noch die Beobachtung von Betriebszustand, Abhängigkeiten und Wiederherstellung.

Globale Institutionen
ISC zwischen Software, F-Root und Routing: Wo Autorität tatsächlich liegt
Internet Systems Consortium erscheint in öffentlichen Quellen zugleich als Organisation, Softwarepflegerin, Supportanbieterin, Root-Server-Betreiberin und Inhaberin von Registry-Einträgen. Diese Rollen bilden jedoch keine einheitliche Machtposition: Jede beruht auf einem anderen…