
Thema
Digitale Identität und Nachweise
Innerhalb der Facette Thema verbindet die Themenanalyse Digitale Identität und Nachweise Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Asien-Pazifik Institutionell
Ascend Money vor der Banklizenz: Die Zustimmung der Bank of Thailand ist noch keine Lizenz
Bangkok. Die Aufstellung Thailands erster virtueller Banken hat eine politische Weiche gestellt, aber keine betriebsfähige Bank geschaffen: Am 19. Juni 2025 billigte das Finanzministerium drei Bewerber, darunter ACM Holding Company Limited, das Gefährt der Fintech-Firma Ascend…

IETF
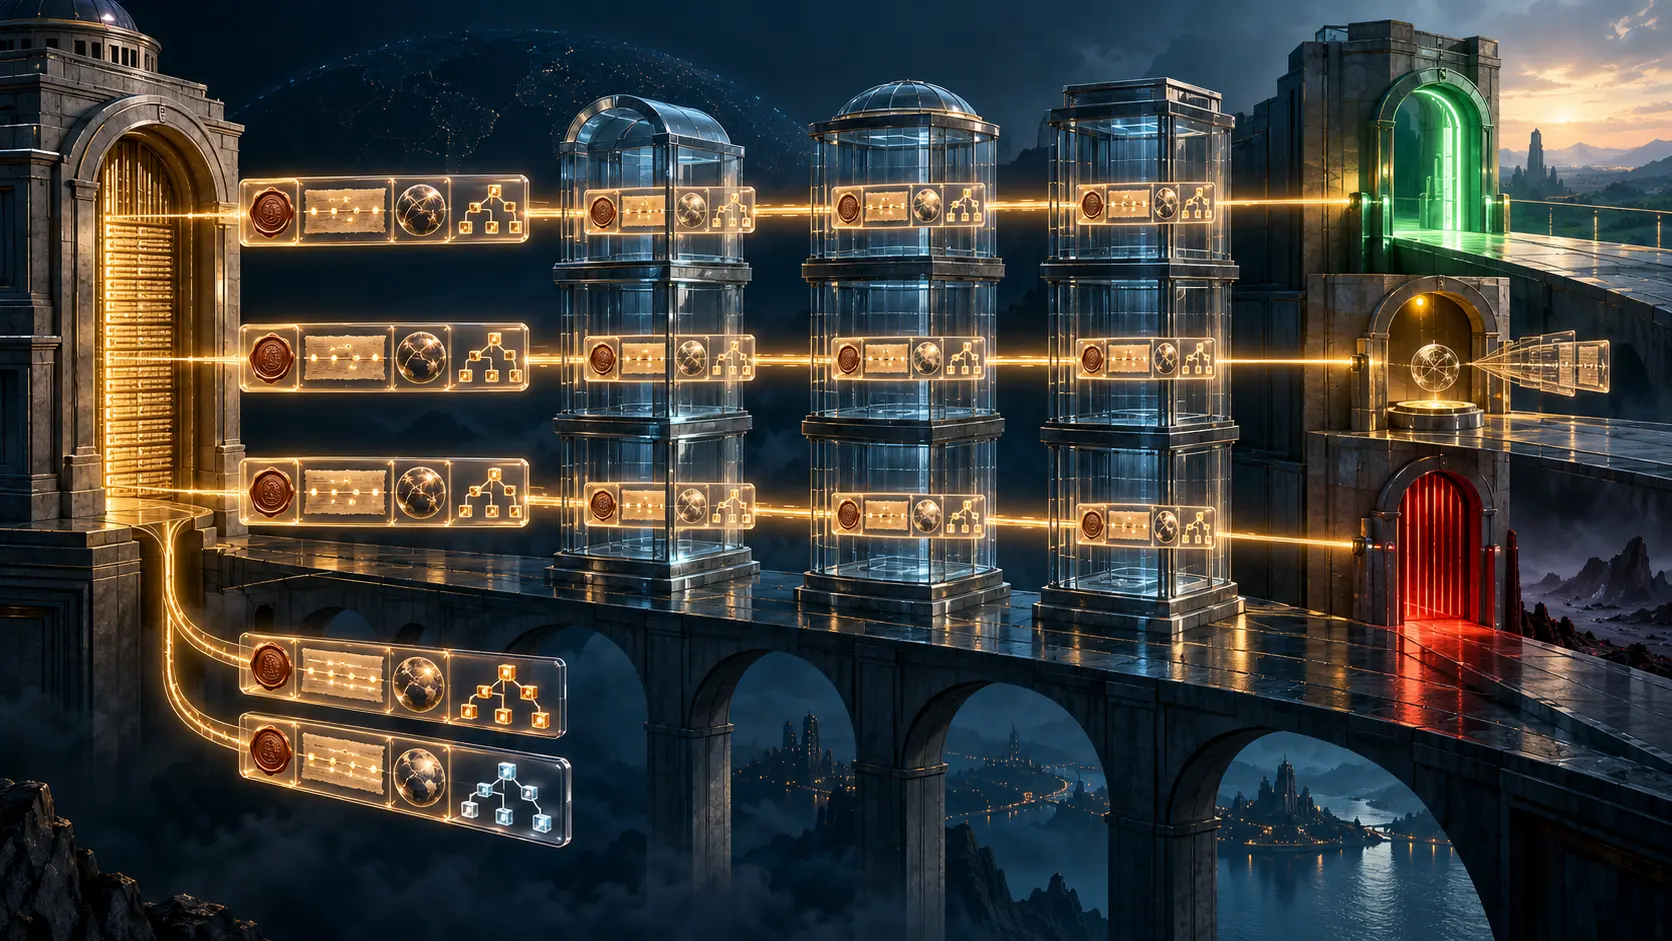
Drei Regionen stellten gültige Tokens aus — nach drei Policy-Ständen
Ein globaler Authorization Server wurde regional verteilt, damit jede Transaktion schnell entschieden werden konnte. Alle drei Standorte signierten korrekte `txnat+jwt`. Einer nutzte jedoch die neue Sperrliste, einer die alte, der dritte hatte den Widerruf noch nicht gesehen.…
IETF
Das Register bewies den Eintrag, nicht seine Berechtigung
Der Datensatz war sauber signiert, lückenlos repliziert und in einem Merkle-Baum nachweisbar. Trotzdem durfte der Agent nicht handeln. Das Register konnte belegen, was es gesehen hatte; für die Folgen des nächsten Schritts war weiterhin der Betreiber zuständig.

IETF
Der Server sagte 200. Der Antrag blieb offen.
Der Widerrufsaufruf endete mit `200 OK`. Das Betriebssystem setzte den Vorgang auf „abgebrochen“. Später traf trotzdem die Auflösungsnachricht ein: Der Authorization Server hatte die Widerrufbarkeit von Deferral Codes nie angekündigt. Die HTTP-Antwort war korrekt. Erst die…
IETF
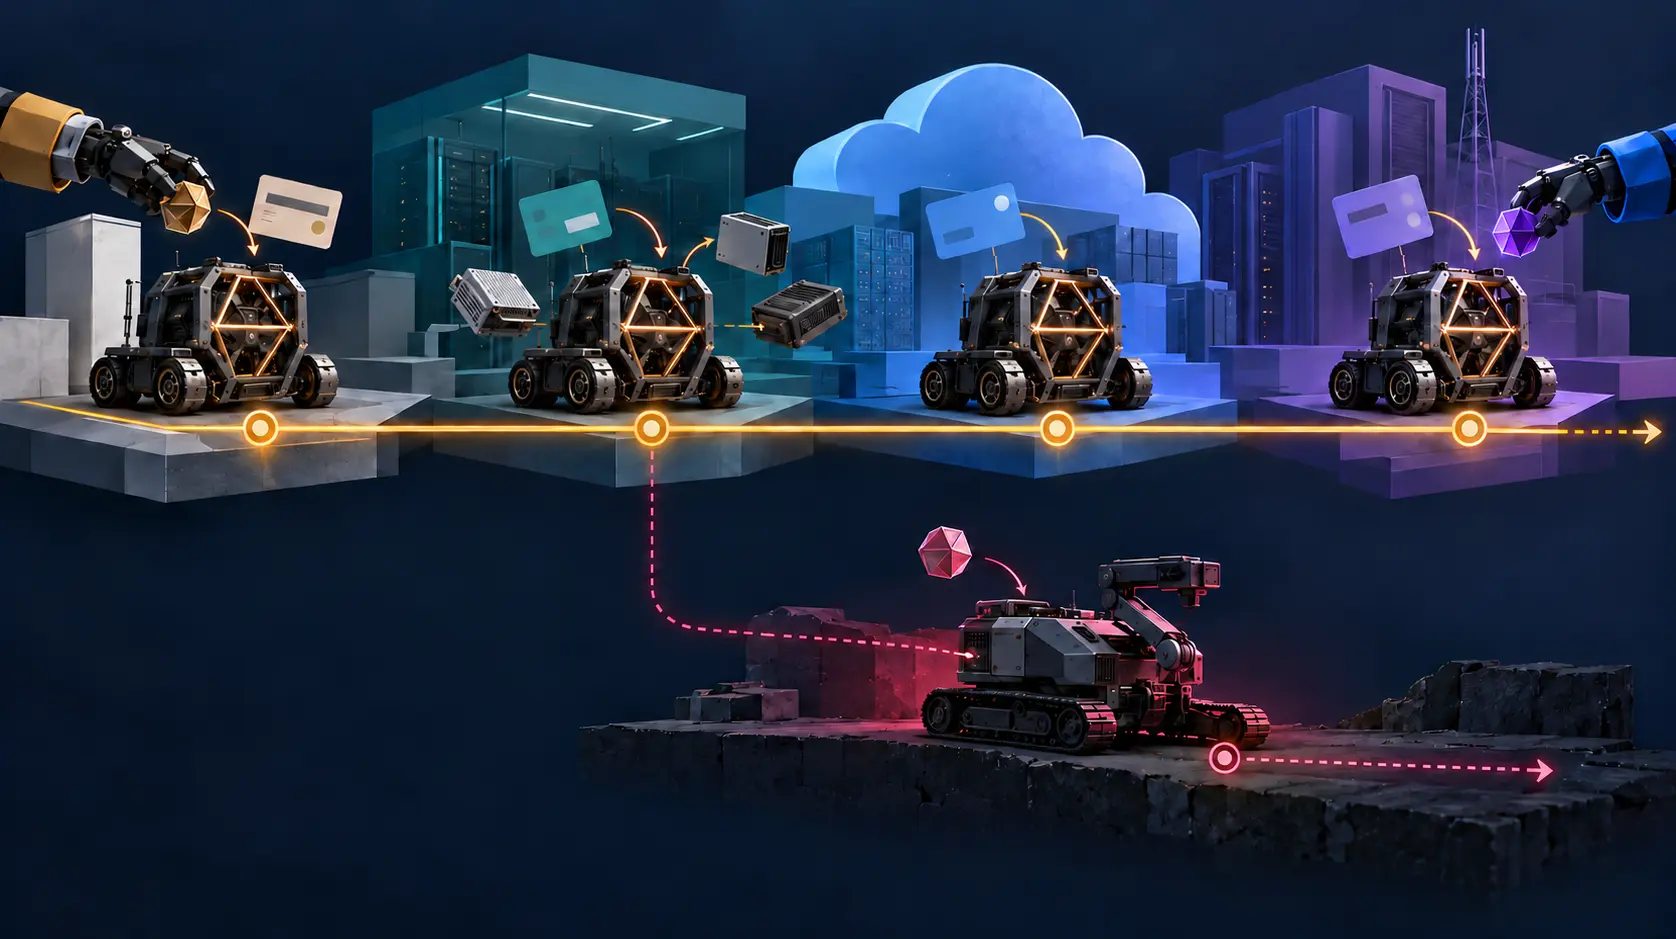
Der Betreiber wechselte. Die Identität hätte bleiben müssen.
Ein neuer Betreiber übernahm denselben Agenten, dieselbe Hardware und dieselbe Schlüsselumgebung. Das System legte dennoch eine neue Identität an, weil der Betreibername im Identifikator steckte. Damit verschwand die Vorgeschichte genau in dem Moment, in dem eine saubere Übergabe…

IETF
Der Verbraucher setzte die Schwelle. Im Archiv wirkte sie wie das Urteil des Prüfers.
Der ursprüngliche Lauf lieferte einen Wert von 0,734, aber kein belegtes Kriterium. Erst der spätere Verbraucher setzte die Schwelle bei 0,70 und entschied auf „bestanden“. Nach dem Export stand nur noch ein grünes Ergebnis im Datensatz. Eine neue lokale Regel war rückwirkend zum…

IETF
Der Prüfwert blieb kurz. Die Beweismittel wuchsen mit jedem Dienst
Die Archivierungsregel behielt genau das Feld, das am kompaktesten aussah: `Signature-Aggregate`. Monate später sollte ein Prüfer nachvollziehen, welche Anfrage der zweite Dienst gesehen hatte. Der Wert war noch da. Die alte URI, das Identitätstoken und die Eingangs- und…
Geschichte
Ein Einmalpasswort schützte die Sitzung nicht: RFC 2444
RFC 2444 machte das Einmalpasswort zu einem benannten SASL-Mechanismus, den Netzwerkprotokolle aufrufen konnten. Damit wurde der Authentisierungseinstieg klarer; die folgende Kommunikation wurde weder verschlüsselt noch der Server beglaubigt.

IETF
Die Datenbank zählte zwei Stimmen aus zwei Ausschüssen
Die Abfrage prüfte gültige Unterschriften, gruppierte nach Aktion und zählte verschiedene Genehmiger. Das Ergebnis war zwei. Was die Abfrage nicht enthielt, war die Version des Ausschusses: B hatte vor dem Mitgliederwechsel zugestimmt, D danach. Der Query-Plan hatte unbemerkt…
IETF
„Einziger Integritätsschutz“ – für ein Objekt ohne die Expansionsdaten
Der Entwurf nennt `as_signature` bei undurchsichtigen Tokens den einzigen Integritätsschutz für den Evidenzdatensatz. Zugleich schreibt er vor, die Metadaten zur semantischen Expansion aus genau dieser Signatur herauszulassen. Beide Sätze sind richtig. Ihre Kombination bestimmt…

IETF
Aus 48 Messbytes wurden 32 — und der Nachweis sah weiterhin vollständig aus
Ein gekürzter Messwert kann syntaktisch ordentlich bleiben und trotzdem nicht mehr mit der Richtlinie vergleichbar sein, die über die Freigabe entschieden hat. Der neue Entwurf zu Continuity Receipts macht diese Implementierungsabweichung zum Lehrstück für jede…
IETF
Eine signierte Ableitung beweist nicht, dass richtig redigiert wurde
Der Hash stimmt, die Signatur ist gültig, der Aussteller ist bekannt. Damit lässt sich zeigen, wer welche abgeleiteten Bytes bestätigt hat. Es lässt sich nicht zeigen, ob der Redaktor jedes sensible Feld fand, ob er den richtigen Bereich ersetzte oder ob ein glaubwürdiger…

IETF
Ein vertrauenswürdiger Aussteller darf trotzdem nicht alles entscheiden
Eine Gegenstelle vertraut einem Policy Decision Point für Überweisungen bis 1.000 Euro. Daraus darf weder Vertrauen für Kontoschließungen noch für unbegrenzte Beträge entstehen. Ein neuer Internet-Draft macht diese Selbstverständlichkeit zu einem technischen Vertrag…
IETF
`allow_unresolved` ist noch keine Erlaubnis
Ein System erkennt: Eine Änderung darf nur in einem Zeitfenster und aus einem freigegebenen Netz erfolgen. Das Netz ist bestätigt, eine vertrauenswürdige Uhr fehlt. Der Auswerter gibt die offene Bedingung zurück. Wenn der nächste Dienst nur `allow` liest, hat nicht die Policy…

IETF
Die Folge hatte keine Lücke. Ihr Ende konnte trotzdem fehlen
Ein Prüfer erhält die Belege 0 bis 15. Alle Signaturen stimmen, der letzte laufende Zähler lautet 16, und genau 16 Dateien liegen vor. Das ist ein sauberer Präfix. Ob danach weitere Belege entstanden, steht auf keinem seiner Blätter.
IETF
Der Header sah wie ein Zugriffstoken aus. Das Autoritätsmodell war ein anderes
Protokollwiederverwendung ist besonders verführerisch, wenn jedes Paket vertraut aussieht. Der neue DPoP-Entwurf setzt ein wiederverwendbares Credential genau an die Stelle eines Access Tokens. Die vorhandene Prüfung funktioniert weiter. Was sie nicht mitliefert, ist die richtige…

IETF
Eine Zeichenfolge kam zurück. Der OAuth-Grant war noch nicht abgeschlossen
Ein entfernter Kommandozeilen-Client kann den Browser öffnen, aber dessen Rückruf nicht empfangen. Der neue OOB-Entwurf macht aus zwei zu übertragenden Werten einen. Weniger Tippfehler sind jedoch noch kein stärkerer Grant.
IETF
Der Wahrheitswert war signiert. Der Chain-Zustand war schon weiter
Wallet State Attestation 01 macht aus einer Beobachtung des Ausstellers eine portable Antwort. Die Signatur schützt diese Beobachtung – nicht zugleich Anker, Aktualität, Finalität, Replay-Schutz und Freigabe.

IETF
Eine Token-Ablehnung darf die fehlerhafte Delegation nicht verraten
Ein Verifikator soll einem Agenten sagen können, dass dessen vorgelegtes Token nicht funktionieren wird. Daraus folgt jedoch kein Recht auf eine Diagnose der dahinterliegenden Berechtigungskette.
IETF
Die Zertifikatskette war gültig. Die Node ID hatte noch eine eigene Schranke
Ein DTN-Gegenüber kann eine fehlerfreie Zertifikatskette vorlegen und trotzdem an seiner konkreten Node ID scheitern. Revision 11 eines IETF-Entwurfs macht aus dieser scheinbaren Unstimmigkeit eine saubere Trennung von Beweisschichten.