
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
IETF
حسب كل موقّع مهلة صحيحة من مدخلات قديمة، فتقدمت المجموعة قبل أوانها
في حالة تشغيلية مفترضة، حسب ثلاثة موقّعين مهلة DNSKEY بصورة مستقلة. استخدم اثنان قيماً حديثة، بينما احتفظ الثالث بقيمة TTL قديمة ولم يرَ تأخر إحدى الخوادم الثانوية. كان حسابه صحيحاً بالنسبة إلى مدخلاته، لكنه سمح له بالانتقال إلى الخطوة التالية قبل أن تكتمل أدلة المجموعة.
IETF
انتهى تاريخ السجل، لكن صلاحية الخدمة بقيت مفتوحة
في حالة تحليلية مُنشأة، احتوى TXT على `expiry` واضحاً، فحذفه فريق DNS بعد الموعد. بقي grant في منصة الخدمة فعالاً لأن تاريخ انتهاء التحدي لم يكن موصولاً بعمر الصلاحية. أُغلقت نافذة الإثبات، لكن النتيجة التي فتحها الإثبات لم تُغلق.

تاريخ
كان اسم DNS المستعار ينقل الخدمة ولا يثبت وجودها: RFC 2219
في عام 1997، وفّرت تسميات مألوفة مثل `www` و`ftp` مدخلاً بسيطاً إلى خدمة قد تنتقل بين الأجهزة. نظّمت RFC 2219 هذا العرف، لكنها رسمت حدّاً مهماً أيضاً: الاسم قرينة نافعة، لا برهان على أن الخدمة تعمل.
تاريخ
كانت المنطقة حيوية، لكن خوادم الجذر لم تكن وظيفتها الأبدية: RFC 3172
منحت RFC 3172 خوادم `.arpa` مستوى متطلبات يليق بجذر DNS، ثم قالت إن استضافتها على عدد من خوادم الجذر مرشحة للتغيير. كانت الاستمرارية مرتبطة بالاسم ووظيفة الحل القابلة للتحقق، لا بالآلة التي حملت المنطقة في سنة 2001.
ICANN
الرقم 1,616 لدى ICANN لا يعني أن 1,616 نطاقاً علوياً قد وُجدت
سيحوّل يوم الكشف جولة النطاقات العامة الجديدة لعام 2026 من ملفات سرية إلى خريطة عامة للمتقدمين والسلاسل والتنافس. هذه نقلة حقيقية في المعلومات، لكنها ليست نقلة موازية في منطقة جذر DNS. الطلب المدفوع احتمال يخضع لشروط، لا اسماً يعمل لدى المستخدمين.

تاريخ
ورشة يوم واحد لا تختبر توقيعاً ستنتهي صلاحيته: RFC 3130
بحلول اجتماع IETF 49، كان من الممكن أن تنجح تجربة DNSSEC لأنها تنتهي مبكراً. تستطيع توقيع منطقة والتحقق منها قبل أن تنتهي صلاحية أي شيء، لكن النجاح لا يختبر دوران المفاتيح ولا انتقال السلطة بين المؤسسات ولا استمرار التطبيقات بعد مرور الوقت.
IETF
عبر التعليمة جلستان وبينهما إنسان، ولم ينشأ تفويض من تلقاء نفسه
ينقل المستخدم سلسلة DUJ من خدمة إلى لوحة مشغّل DNS. لكن حمل البايتات بين اتصالين موثّقين لا يربط هوية الخدمة بصلاحية الحساب على المنطقة، ولا يثبت أن التغيير ظهر لاحقاً في DNS العام.

التقارير
وثيقة حوكمة جهات تسجيل الإنترنت الإقليمية: النسخة الثالثة تعيد توزيع السلطة بين ICANN والجهات الإقليمية
تحل النسخة الثالثة الموصى بها من وثيقة حوكمة جهات تسجيل الإنترنت الإقليمية محل ICP-2 لعام 2001 ببوابات أغلبية الثلثين للاعتراف وسحبه، وافتراض إعادة التأهيل قبل أي سحب، وقفل تعديل أثناء أزمات الاستمرارية — صك متعدد الأطراف ما يزال مسودة بانتظار قرارات NRO وICANN.
المؤسسات في آسيا والمحيط الهادئ
Cloud Registry Pty Ltd: السلطة المسوّل عليها لـ .au وغياب المتحدّي الخارجي
لم تمتلك شركة Cloud Registry Pty Ltd يومًا سلطة تسجيل نطاقات .au، لكنها كشفت، من خلال دعوتها المستمرة منذ عام 2012 إلى مناقصة عامة كاملة، سؤالًا مؤسسيًا مركزيًا: أين تنتهي المساءلة حين تكون سلطة عامة مسوّل عليها محتواة بالكامل داخل عقود سرية لا يمكن إسنادها؟
IETF
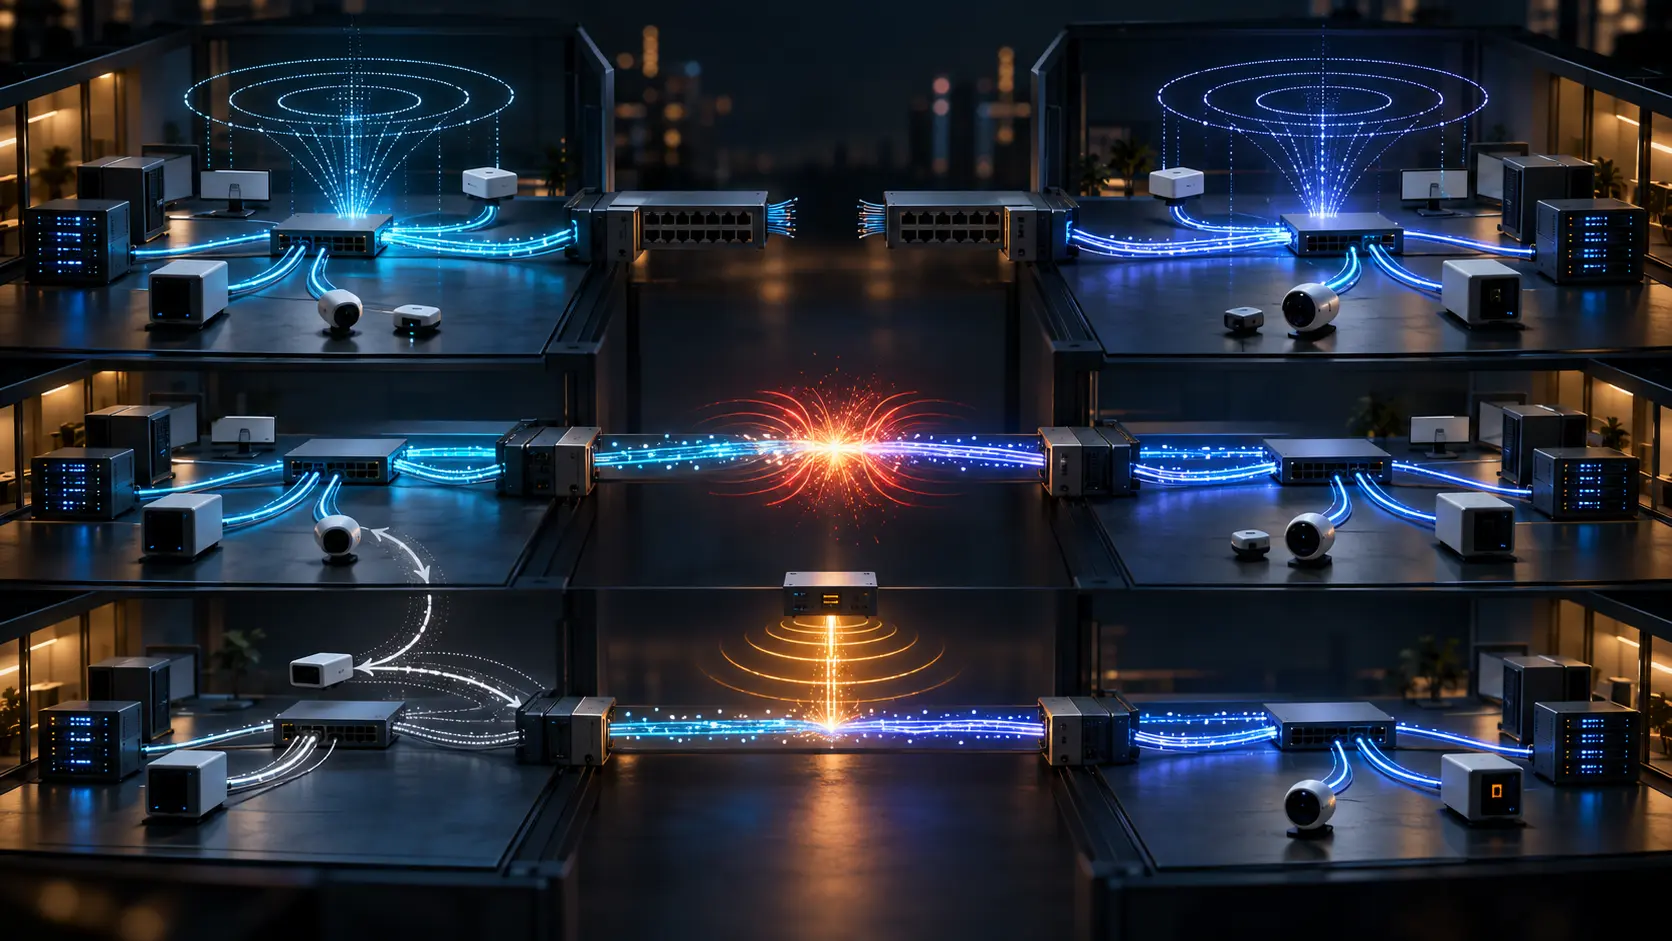
الصمت ليس دليلاً على أن العنوان متاح
قد يبدأ مرسلان للبث المتعدد بالمعرّف نفسه من دون أن يرى أي منهما اعتراضاً. إذا كانا على جانبي انقسام في الشبكة، فستبدو نتيجة كل طرف سليمة داخل نطاقه. لا يظهر التناقض إلا عند عودة الاتصال. وتكشف مسودة حديثة من مجموعة PIM سبب ذلك بوضوح: غياب الإشارة إلى الاستخدام يُعامل بوصفه…
IETF
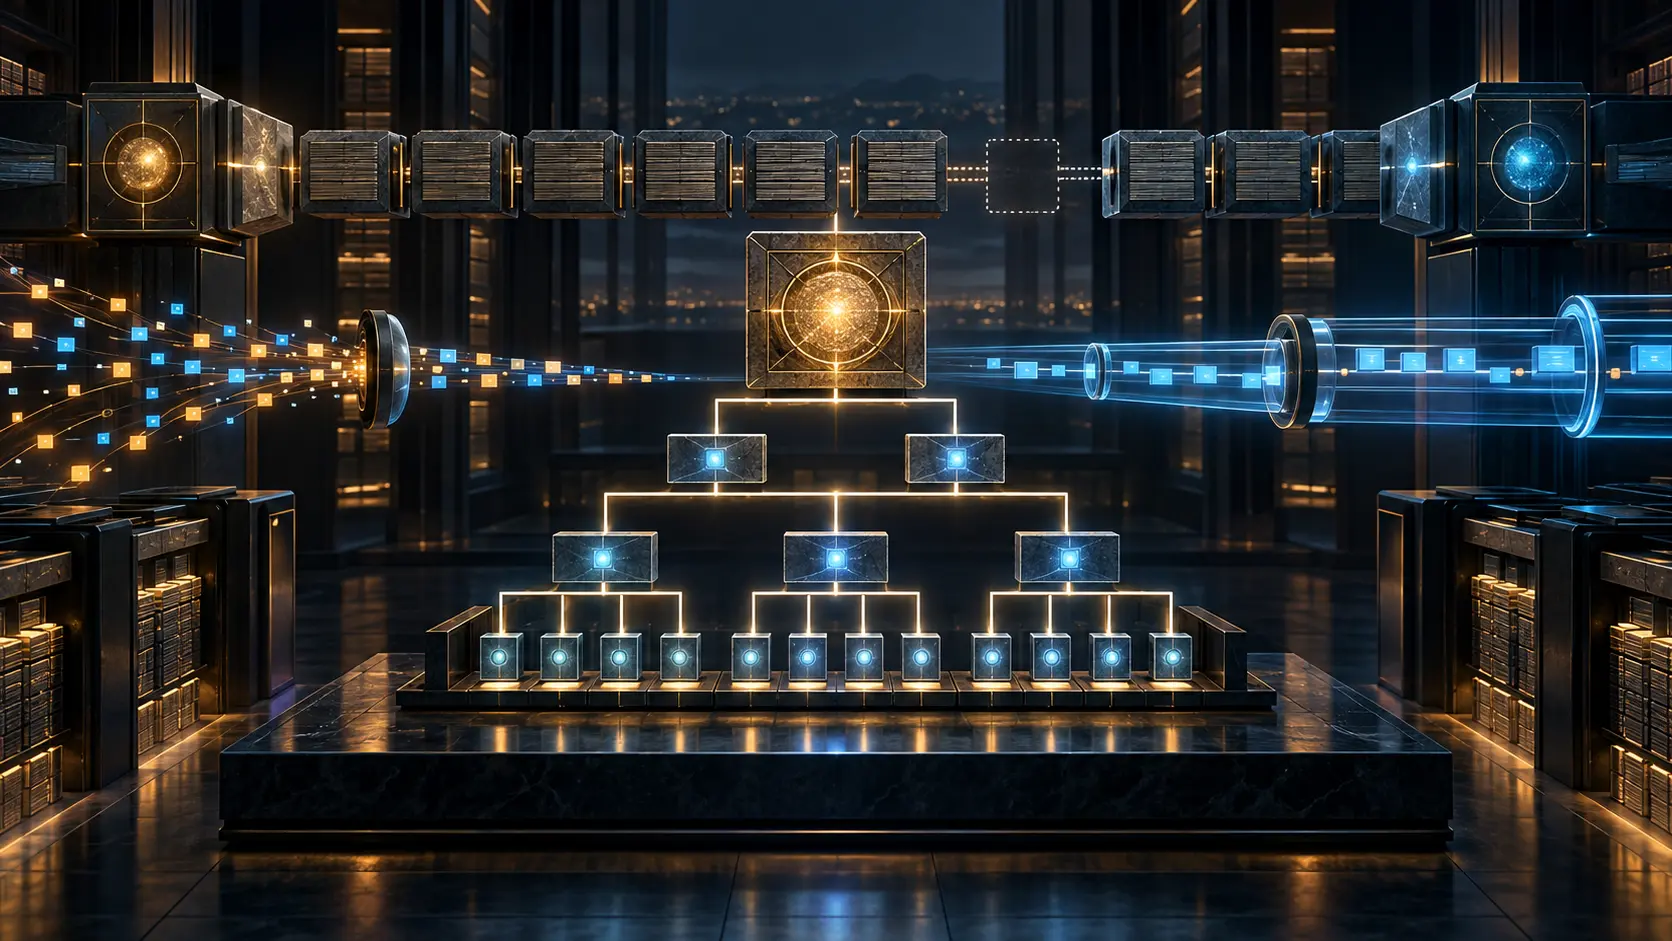
صغر التوقيع، لكن تاريخ الموقّع أصبح جزءاً من الخدمة
اختار مشغّل DNS التوقيع الفوري حتى لا ينتظر التغييرات دفعة جديدة. أنشأ node set مستقلاً لكل استجابة، فاختفت مشكلة مشاركة تاريخ طويل، لكن فائدة توزيع كلفة ML-DSA تقلّصت إلى بيانات الاستعلام نفسه. لم يكن هناك إعداد واحد اسمه «MTL»؛ كانت هناك مقايضة تشغيلية بين الحالة والكلفة…
IETF
مسودة EPP تضيف أمراً لإزالة جميع سجلات DELEG لنطاق واحد
أضافت المراجعة الثالثة لمسودة فردية في IETF صيغة تسمح بطلب تفريغ مجموعة سجلات DELEG الخاصة بنطاق واحد من خلال تحديث EPP واحد. قصر الأمر لا يقلل أهمية السؤال: هل من يملك تعديل سجل بعينه يملك أيضاً صلاحية إزالة المجموعة كلها؟

IETF
قبل السجل التفويض الجديد. وظلت منطقة الأصل تحمل إجابتين
قد تنتهي جلسة التزويد بإيصال نجاح واضح، بينما يبقى التغيير الفعلي موزعاً بين مسارين في DNS. تتيح المراجعة 03 من خريطة EPP المقترحة لسجلات DELEG حذف المجموعة الجديدة كلها، لكن سجلات NS القديمة قد تواصل الخدمة فتخفي الانقسام عن لوحة المراقبة التقليدية.

القادة
Martin J. Dürst والحدّ الفاصل داخل عنوان ويب مكتوب بـUnicode
قبل الحكم على اسم مكتوب بـUnicode، ينبغي تحديد ما الذي تثبته كل صيغة منه. ساعد عمل Martin J. Dürst على معرّفات الموارد الدولية في رسم الحد بين النص الذي يقرأه الإنسان والتمثيل الذي تتلقاه البرمجيات؛ أما تسجيل النطاق وتفويضه والسيطرة على الخدمة فتبقى مسائل مستقلة.
ملف القضية
ظلّ الابن يجيب، بينما كان الأب قد نقل التفويض
قد يبقى خادم DNS القديم سليماً وقادراً على إصدار إجابة سلطوية بعد أن تكون المنطقة الأب قد فوّضت الاسم إلى خوادم أخرى. لذلك لا تتعامل المراجعة 14 من مسودة إعادة التحقق من التفويض مع الصمت وحده، بل مع سؤال السلطة: من الذي يمنح إجابة الابن صلاحيتها الحالية؟

IETF
تغيّر مفتاح ACME، لكن تفويض DNS القديم ما زال سارياً
تفصل المراجعة الجديدة لتحدي DNS الدائم في ACME بين صيانة المفتاح وسحب الصلاحية. قد يتوقف المفتاح الخاص القديم عن توقيع الطلبات، فيما تظل بصمته العامة سنداً لتفويض لم تنته مدته.

ملف القضية
تحسّنت خصوصية الجهاز، لكن وحدة التحكم فقدت رؤيته: حدود RFC 9726
اختار الجهاز DNS مشفّرًا، فلم تعد الشبكة المحلية ترى الاستعلام الذي قاده إلى خادم التحديث الحالي. تحسنت السرية، لكن وحدة تحكم MUD بنت قائمة الوصول من إجابة أخرى، فحجب الجدار الناري اتصالًا مشروعًا. تكشف RFC 9726 أن الخصوصية واتساق التنفيذ وظيفتان مختلفتان، وأن الاسم لا يصبح سياسة…

ICANN
الاتفاق التعاقدي خلف امتياز .jprs: مسار ثانٍ للسلطة لدى Japan Registry Services
تشغيل Japan Registry Services Co., Ltd. (JPRS) مسارين مؤسسيين مختلفين في البنية: تفويض المنفعة العامة لنطاق .jp الذي غطّته BTW سابقاً، ومسار تجاري خالص قائم على العقد يرتبط بنطاق .jprs العام الجديد، إضافة إلى صفة مزوّد خدمات تسجيل مقيّم لدى ICANN ووكالة Trademark Clearinghouse.…

تاريخ
روبرت إلز وصكوك إدارة .au: من التفويض الشخصي إلى السلطة المؤسسية
في الخامس من مارس 1986 سُجّل نطاق المستوى الأعلى الوطني .au لدى IANA، وأُسندت إدارته إلى شخص واحد لا إلى هيئة: روبرت إلز، مبرمج شبكات في جامعة ملبورن. وبقي إلز صاحب التفويض الرسمي للنطاق نحو ثلاثة عشر عامًا إضافية، في حقبة سبقت أن تُلزم سجلات الإنترنت الحاكمة نفسها بمعايير…

ICANN
سطح التحكم في سجل نطاق .jp فوق مستوى المسجل: ما تكشفه مصادر JPRS المعتمدة
تدرّب هذه الحاجة الحُجّة المفادتها إلى مراجعة من يملك سلطة قلب تشغيل السجل الياباني .jp بعد خروج المسجلين من الصورة. تسحب المادة كلًّا من مؤسسة السجل نفسها، واتفاقيات إعادة التفويض، وخطوط تقارير المجلس لتحديد سلسلة المسؤولية المُوثّقة بروزها عبر مصادرها المنشورة.