
الموضوع
سلطة تفويض DNS
ضمن جانب الموضوع، تربط تحليلات موضوع DNS المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

التقارير
خمس هويات لخوادم الجذر وستة مثيلات مسجلة في بنما
تذكر مقالة LACNIC الصادرة في أبريل 2026 خمس هويات لخوادم الجذر في بنما. أما سجلات المواقع المنشورة للمشغّلين، والمسترجعة في أكتوبر، فيبلغ مجموع مثيلاتها ستة. لا تقيس الأرقام الوحدة نفسها ولا تعود إلى التاريخ نفسه؛ كما يطرح مخطط زمن الاستجابة سؤالاً آخر: أي مسار وأي مثيل وصل إليه…

التقارير
إشارتا APNIC عن مفتاح الجذر تقيسان أمرين مختلفين
من المقرر أن يبدأ جذر DNS بالتوقيع باستخدام KSK-2024 في 11 أكتوبر. وتضع أحدث قياسات APNIC نسبتين بجوار هذا الموعد: إحداهما مستمدة من إشارات ترسلها المحللات، والأخرى من اختبارات على أنظمة طرفية خلف محللات تتحقق من DNSSEC. لا تستخدم النسبتان المقام نفسه ولا فترة الرصد نفسها.
تاريخ
من كان يحق له طلب نطاق من المستوى الأعلى؟ قائمة RFC 920 الأولى
في أكتوبر 1984، لم تكن القائمة الأولى لنطاقات المستوى الأعلى مجرد أسماء؛ فقد رسمت شروط الدخول أيضًا. كان ARPA مؤقتًا، وارتبطت الأسماء الأخرى بفئات مؤسسية، ولم يكن إنشاء فرع جديد ممكنًا من دون مسؤول وجهة تمنحه الإذن.
تاريخ
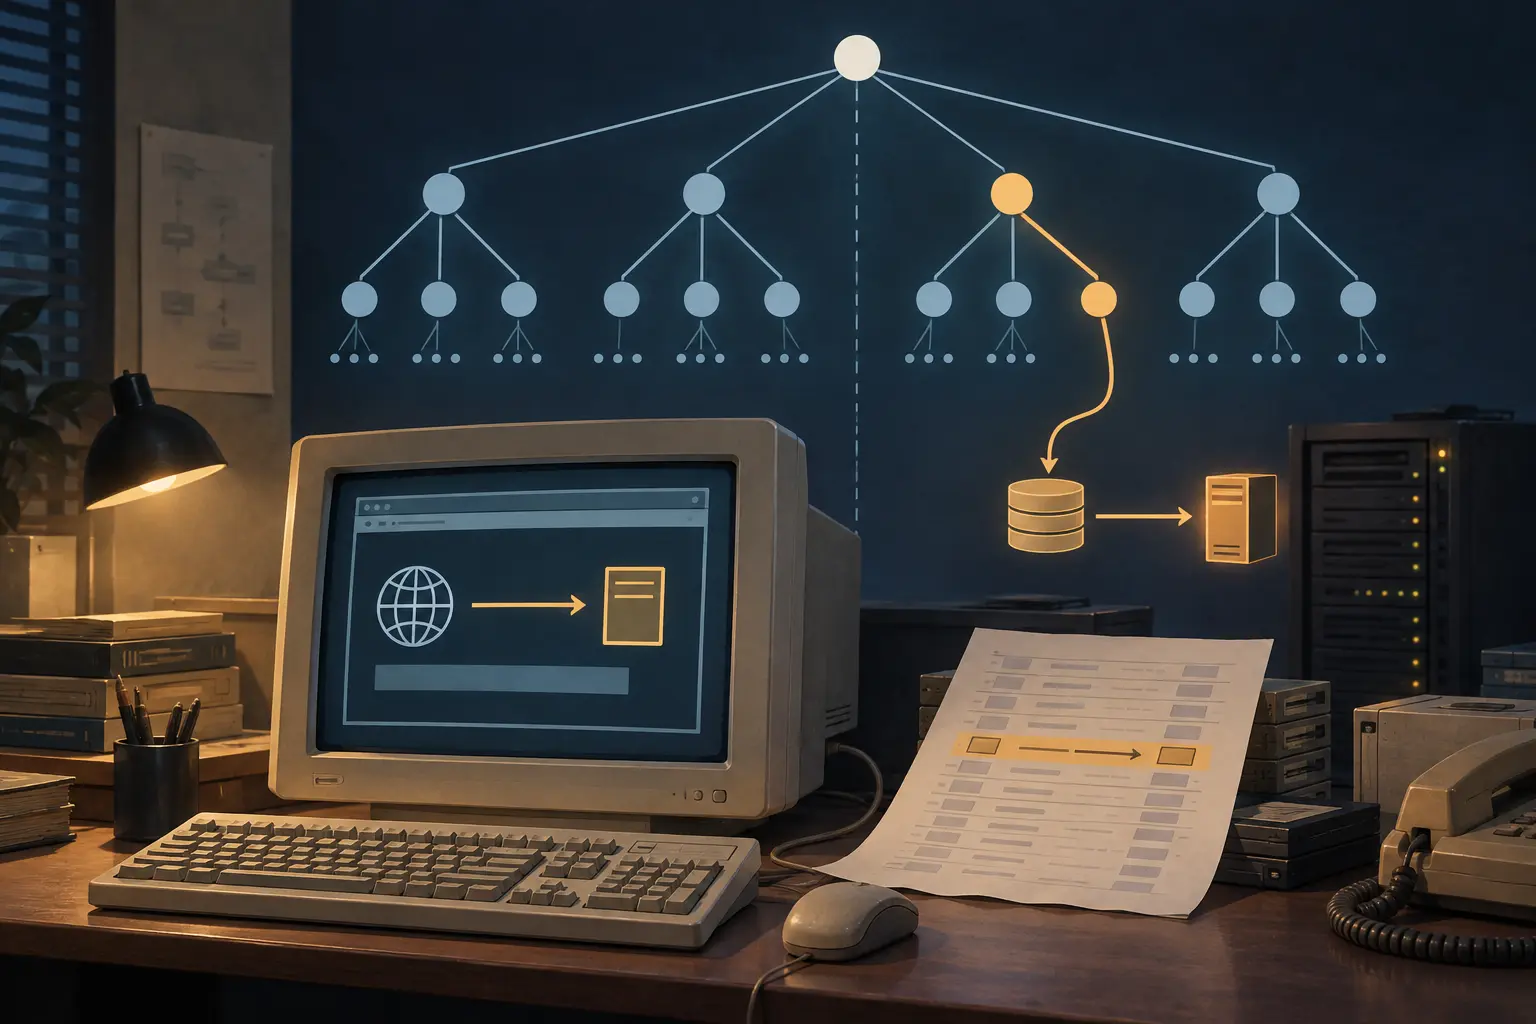
غيّرت ذاكرة DNS المؤقتة الوجهة، لا الجذر: إعادة توجيه InterNIC بواسطة AlterNIC عام 1997
أعاد محلّل في شبكة أحد المشغّلين عنواناً تابعاً لـ AlterNIC عند طلب `www.internic.net`. وكشف سجل الذاكرة المؤقتة المسار: تحولت بيانات DNS الإضافية إلى إجابة محلية. يثبت ذلك تغيّر الوجهة لدى محلّل واحد، لا انتقال السيطرة على الجذر العام.

ICANN
طلب `.mcp` سيجعل المشاركة في البروتوكول شرطاً للحصول على نطاق
تضم مجموعة التنافس الأولية على `.mcp` خمسة متقدمين. وتقترح Charleston Road Registry، التي تعمل باسم Google Registry، قصر تسجيل أسماء المستوى الثاني على أربع فئات من المشاركين في Model Context Protocol (MCP). كما تنص على إنشاء `.MCP Policy Council` يساعد في تطبيق القواعد ويملك حق…

القادة
Tina Dam والاختبار الجذري الذي لم يكن بوسعه اعتماد اسم نطاق
قبل إضافة نطاق دولي المستوى إلى الجذر، طرحت ICANN سؤالاً محدوداً عن قصد: هل ستؤثر التسميات المرمّزة في الخوادم والمحلّلات التي تمرّر استعلامات DNS؟ أجاب الاختبار المخبري عن هذا السؤال داخل بيئته المحاكية فحسب. لم يكن قادراً على تقرير اسم أي مجتمع يستحق القبول، ولا على بيان مدى…
ICANN
خمسة من المتقدمين إلى `.agent` يظهرون في مجموعات تنافسية متعددة لدى ICANN
يضع أول ملف CSV لجولة ICANN لعام 2026 ثلاثة عشر متقدماً ضمن مجموعة `.agent`. وتظهر خمسة من هذه الكيانات المتقدمة في 11 مجموعة تنافسية مرقمة على الأقل في الملف، ما يكشف عن بُعد يتعلق بمحافظ الطلبات يتجاوز التنافس على اسم واحد.

تاريخ
كان التسجيل يحجز حزمة من الصيغ، لا تسمية واحدة فقط: RFC 3743
قد يتجاوز ما تديره جهة تسجيل النطاقات النص الظاهر على الشاشة. ففي الأسماء المكتوبة بحروف صينية أو يابانية أو كورية، اقترح فريق الهندسة المشترك JET عام 2004 جمع بعض الصيغ الحرفية المتقاربة في حزمة حجز تعود إلى صاحب واحد، مع أن جزءاً منها فقط قد يُفعّل في منطقة DNS.

ICANN
نسبة 56.4% لدى ICANN ترصد ارتباطاً لا مالكاً واحداً
يقول تقرير جديد صادر عن OCTO التابعة لـICANN إن 56.4% من عينة محددة لنطاقات gTLD الحديثة التي أدرجتها قوائم السمعة في 2025 كان لها نطاق واحد مرتبط بها تقنياً على الأقل. قد توسّع النتيجة مسار التحقيق، لكنها لا تثبت وحدة المالك أو القصد، كما أن التقرير لم يتمكن من اختبار مجموعاته…

ICANN
مرجع UCAS يعين مراجعة الأسماء ولا يحسم اعتماد السجل
أعلنت ICANN في 5 أكتوبر نشر مجموعة قواعد مرجعية للمستوى الثاني لخط المقاطع الكندية للسكان الأصليين الموحد (UCAS). ويصمم المقترح العمل في نطاق يستوعب أيضاً أسماء النطاقات الدولية بالفرنسية، لكن نشر المرجع لا يثبت اعتماد جدول سجل بعينه أو تشغيله.

خدمات سحابية في أوروبا والشرق الأوسط
التصميم الموثّق مقابل الحالة المرئية: ماذا اشترت Genesis Cloud فعليًا من حلبة الند إلى الند في DE-CIX
عندما أعلنت منصة الفجوة الأوروبية للذكاء الاصطناعي Genesis Cloud عن ربط مركز بياناتها في كريستيانساند النرويجية بنقطة تبادل المرور DE-CIX في فرانكفورت عبر خدمة GlobePEER Remote بسرعة 10 جيجابت، قدمت الدراسة المرجعية التي نشرتها DE-CIX أرقامًا محددة: زمن استجابة انخفض من 40 مللي…

IETF
كانت القاعدة محلية. الواجهة عرضتها كحكم عالمي.
أعاد خادم الاستعلام حالة سياسة مرتبطة بجهة وسياق محددين. حذفت الواجهة `actor` و`scope` وسلطة الحالة الفرعية، ثم عرضت النتيجة كأن جميع جهات التسجيل اتخذت القرار نفسه. صُمم RFC 5144 كي يمنع هذا الخلط: العبارة لا تكتمل من دون معرفة من قالها، ومتى كانت قاعدة بياناته حديثة، وما…

IETF
كانت الإجابة سلطوية المصدر، ومع ذلك ظل وصف المحلّل قابلاً للخطأ: RFC 9606
يمنح RFC 9606 محلّل DNS وسيلة موحّدة ليعلن بعض خصائص الخصوصية والترشيح. توثيق صاحب الإعلان يحمي نسبته، لكنه لا يحوّل كل خاصية معلنة إلى سلوك مرصود.
IETF
سُجّل رقم الخوارزمية، لكن مسار التحقق لم يُسجّل معه: RFC 9558
قد تكون سجلات DNSSEC صحيحة البنية ومنشورة في مواضعها، ثم تصل إلى مستخدم بوصفها بيانات غير موقعة لأن محلله لا يملك الخوارزمية اللازمة لبناء السلسلة.

IETF
بقي مفتاح التوقيع في المنزل، لكن النشر خرج منه: RFC 9526
يمكن لجهاز منزلي أن ينشئ منطقة DNS عامة ويوقّعها من دون أن يجيب عن استعلام عام واحد. يصوغ RFC 9526 هذا الفصل عمداً: المؤلف المشفّر داخل المنزل، أما التوزيع والربط بالمنطقة الأم والمشاهدة العامة فتقع لدى جهات أخرى.
IETF
أعلنت الخدمة دعم OHTTP، لكن المفتاح ظل قادراً على تسمية العميل: RFC 9540
تتيح RFC 9540 اكتشاف هدف Oblivious HTTP وبوابته وإعداد مفاتيحها عبر DNS. وهي تكشف في الوقت نفسه حداً تشغيلياً مهماً: قد يكون الإعلان صحيحاً والشهادة صالحة والتشفير ناجحاً، بينما يعيد مفتاح أو مسار أو تحويل مخصص لعميل واحد قابلية الربط التي صُممت البنية لتقليلها.

تاريخ
كان DNS يعثر على الاسم المطابق، لكنه لم يبحث عمّا يقصده المستخدم: RFC 3467
قد تكون الإجابة دقيقة تماماً وتجيب مع ذلك عن السؤال الخطأ. فرّقت RFC 3467 بين حسم DNS لاسم محدد وبين البحث البشري الذي يبدأ غالباً بوصف ملتبس.

خدمات سحابية عالمية
داخل سجل AS210973: من يدير بادئات داتوماتيكس المتبقية؟
تحليل جديد لطبقة الخدمة في البادئات الثلاثة التي لم تُفحص سابقًا من شبكة DATAMATIX: 149.62.35.0/24 و212.236.9.0/24 و194.0.132.0/24، إضافة إلى بادئة IPv6، يكشف انفصامًا في الإسناد يختلف من بادئة إلى أخرى.

IETF
قالت عقدة واحدة إن لا جديد. عقدة أخرى كانت تعرض جيلاً مختلفاً
تلقى المحلّل إشارة صغيرة من خادم سلطوي قريب، فاحتفظ بمجموعة السجلات الكبيرة في ذاكرته ولم يطلبها عبر النقل الموثوق. كانت الإشارة صادقة بالنسبة إلى تلك العقدة. لكنها لم تكن تعداداً لبقية الخوادم، ولا إثباتاً بأن الجيل المخزّن ما زال يمثل قصد المشغّل الحالي.

IETF
أثبت المسار غير الموقّع مشغّل الخوادم، لا صاحب التفويض
نجح مستقبل التحديث لدى الأب في رؤية المفتاح عبر خوادم الطفل الحالية. كان ذلك دليلاً على السيطرة التشغيلية على تلك الخوادم، لا دليلاً تلقائياً على هوية المسجّل. في اللحظة التي ساوى فيها النظام بين الدليلين، حوّل أضعف طريقة تمهيد إلى سلطة كاملة على التفويض.