
الخلاصة
- الاسم الوارد في ملف MUD ليس قاعدة قابلة للتنفيذ؛ على وحدة التحكم أن تحوله إلى مجموعة عناوين مرتبطة بوقت ومحلل وذاكرة مؤقتة وموقع، بينما قد يحصل الجهاز على إجابة صحيحة مختلفة.
- يتطلب الضبط القابل للدفاع سجلًا يفصل بين نسخة MUD وسلطتها، والاسم الوظيفي، ومحللي الجهاز ووحدة التحكم، وإجابات DNS ومدة صلاحيتها، وتوليد ACL وتركيبها، وقرار الحزمة، وهوية الطرف، والتحقق من البرمجيات الثابتة، والنتيجة الفعلية للجهاز.
لم يرسل الجهاز استعلامه إلى المحلل الذي أعلنته الشبكة. استخدم خدمة DNS عامة ومشفرة، ثم اتصل بعنوان جديد لخدمة التحديث. لم يستطع المراقب المحلي رؤية الاسم أو الإجابة. أما وحدة تحكم MUD فكانت قد حلت الاسم عبر محللها الخاص، وركبت قاعدة تسمح بمجموعة أخرى. نفّذ الجدار الناري القاعدة بدقة وحجب الجهاز.
يمكن وصف الحادث بعبارتين صحيحتين: عزز الجهاز خصوصية استعلامه، وفقد نظام التنفيذ الرؤية المشتركة التي يحتاجها لفرض السياسة. لا تلغي إحداهما الأخرى. الخطأ يبدأ حين نعامل اسمًا في وثيقة موقعة، أو نجاح تثبيت قاعدة، كأنه دليل على كل ما حدث بعد ذلك.
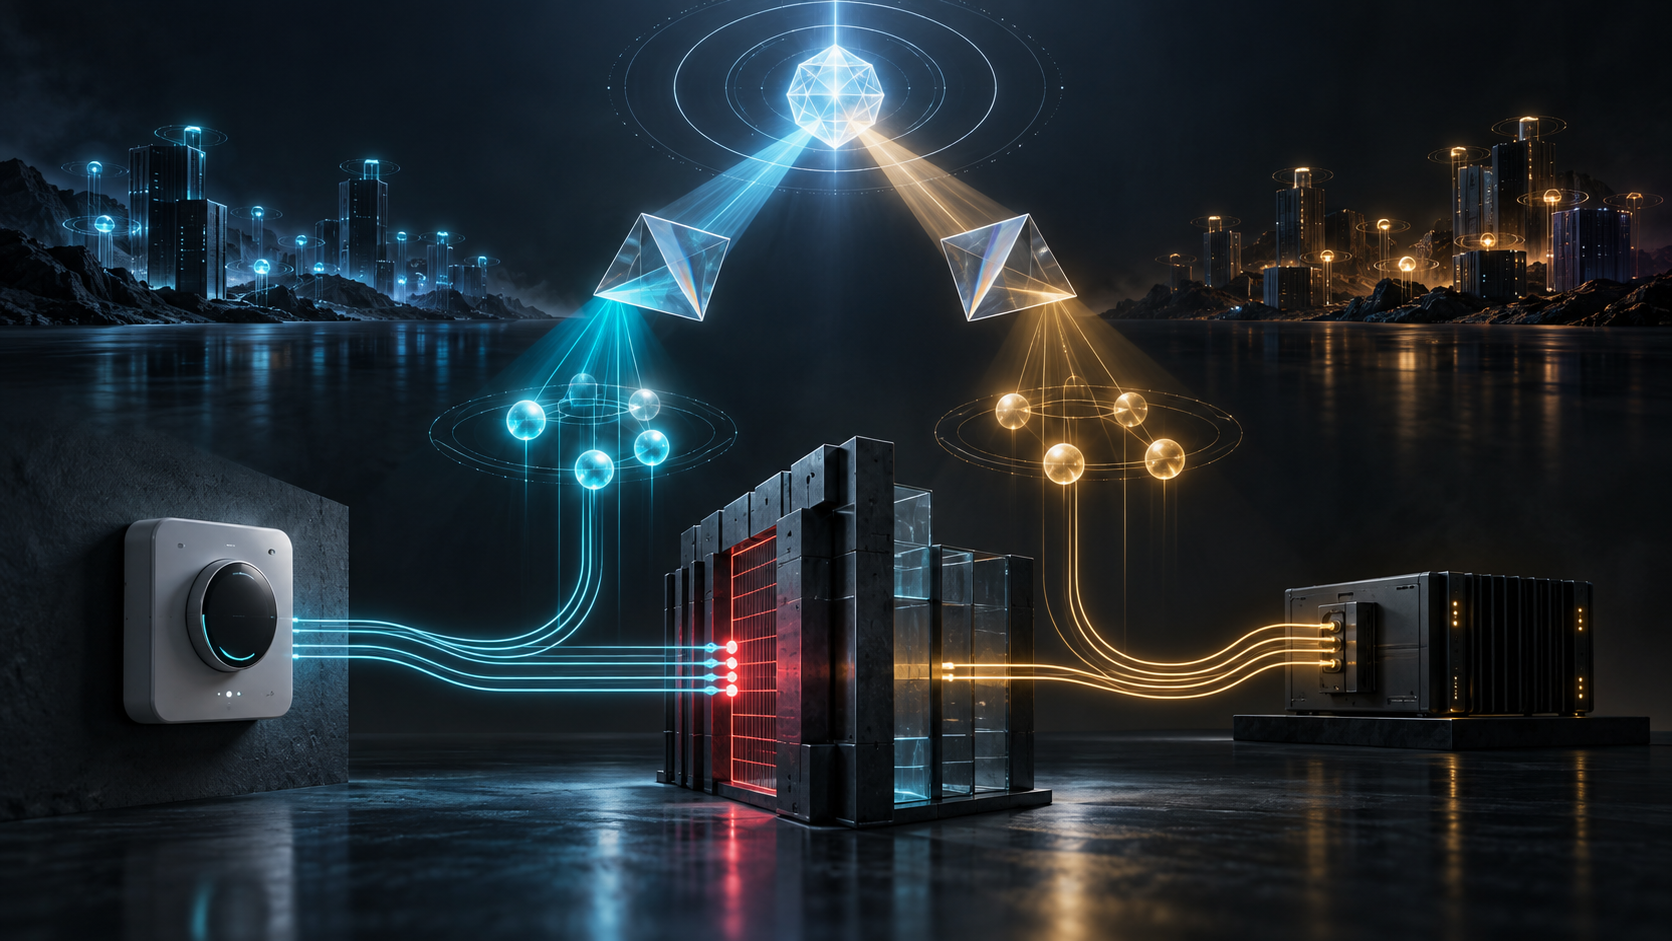
تضع RFC 9726 هذه المنطقة في الضوء. فـMUD يعبّر عن السلوك المتوقع بأسماء مستقرة، بينما يحكم الجدار الناري عناوين آنية. ما بينهما عملية إسقاط لها شاهد وزمن وسياق، وليست حقيقة دائمة.
من الاسم الوظيفي إلى مجموعة عناوين مؤقتة
يتيح Manufacturer Usage Description للمصنّع أن يعلن الخدمات التي يحتاجها جهازه. يمكنه تخصيص اسم للتحديث وآخر للقياس عن بعد وثالث للوقت، بدل تثبيت عناوين كل منصة استضافة مستقبلية. الاسم الذي يسيطر عليه المصنّع يستطيع البقاء بينما تتغير شبكات التوزيع وIPv4 وIPv6.
لكن نقطة فرض السياسة لا ترى الاسم عادةً داخل الحزمة. ترى عنوانًا ومنفذًا وبروتوكولًا؛ ولا يكشف HTTPS مسار الطلب، وقد تستضيف الوجهة نفسها مستأجرين كثيرين. لذلك تحل وحدة التحكم الاسم، تجمع العناوين، وتحوّلها إلى ACL.
هذه القائمة ليست «سياسة DNS» ذاتها. إنها نتيجة سؤال طرحه محلل محدد، من شبكة محددة، في لحظة محددة، مع حالة تخزين مؤقت وسلسلة CNAME وإصدار مترجم قواعد محدد. يثبت إيصال التثبيت أن مشتقًا بعينه وصل إلى نقطة تنفيذ بعينها. ولا يثبت أن الجهاز سيرى الإجابة نفسها، أو أن العنوان مخصص للخدمة المسماة، أو أن الخادم سيقدم برمجية سليمة.
لهذا يجب الاحتفاظ بالطبقات منفصلة: بايتات ملف MUD والتحقق من سلطته؛ الاسم الوظيفي؛ إجابة DNS الكاملة وTTL وهوية المحلل ووقت السؤال؛ مجموعة العناوين الناتجة؛ القاعدة وإيصال نشرها؛ مطابقة الحزمة والإجراء؛ هوية TLS؛ المعاملة؛ وحالة الجهاز. إن اختزالها في علامة «متوافق» يمنع التحقيق من تحديد الطبقة التي اختلفت.
قد يملك الاسمان الحاضران إجابتين صحيحتين
في أبسط موازنة DNS يمكن أن تعاد المجموعة الكاملة بترتيب مختلف، ولا يغير الترتيب نطاق السماح. أما شبكات التوزيع الحديثة فتختار مجموعات فرعية وفق الموقع والشبكة والحمل. قد تستعلم وحدة التحكم السحابية من قارة، بينما يستخدم الجهاز محلل مزود محلي في قارة أخرى، فيحصل الطرفان على إجابتين مختلفتين ومصرح بهما.
يمكن لـEDNS Client Subnet أن يضيف سياقًا طوبولوجيًا، وقد تتجاهله خدمات التحليل أو تستبدله أو تفسره بطرق مختلفة. ويصنع الزمن انقسامًا آخر: تحل وحدة التحكم الاسم في التاسعة وتثبت عنوانين؛ تغير السلطة الإجابة في التاسعة وأربع دقائق؛ تتجدد ذاكرة الجهاز، بينما تظل إجابة وحدة التحكم صالحة بحسب TTL القديم. التزام الطرفين بـDNS لا يعني امتلاكهما مجموعة واحدة.
تفضّل RFC 9726 استخدام الجهاز ووحدة التحكم للمحلل التكراري نفسه، لأن الذاكرة المشتركة تقلل اختلاف الجغرافيا والمجموعة والمدة. في بوابة منزلية قد يتشارك المحلل ووحدة التحكم والجدار الناري حتى دورة إعادة التشغيل. أما في أسطول مؤسسي تديره السحابة فقد لا تعرف المنصة أي محلل اختاره الجهاز، ولا تستطيع الاستعلام من موضعه الشبكي.
المؤشر المهم إذن ليس نجاح DNS وحده. السؤال هو هل صُممت مكونات القرار لتشارك عرضًا واحدًا، وإذا تعذر ذلك فهل تسجل الفرق وتسوّيه؟
التشفير ينقل الشاهد ولا يلغي الحاجة إليه
عندما يرسل الجهاز استعلامات مشفرة إلى خدمة عامة، تختفي أسماء الاستعلامات عن المراقبة السلبية المحلية. يرى المشغل الخارجي العرض الجديد، وقد تفقد وحدة MUD الشاهد العملي لبناء ACL المطابق.
توصي RFC 9726 أجهزة إنترنت الأشياء بتفضيل المحللات المتعلمة عبر DHCP أو إعلانات الموجّه. تستطيع خيارات IPv6 Router Advertisement توزيع إعدادات DNS، وتتيح آليات الاكتشاف تعيين محلل مشفر تختاره الشبكة. هكذا يمكن حماية الوصلة المحلية مع الحفاظ على عرض حل مشترك.
لا يجعل ذلك المحلل المحلي جديرًا بالثقة دائمًا. قد يكون معيبًا أو عدائيًا، وقد يلزم رجوع مدروس لحماية الاستمرارية. لكن الرجوع يحتاج حدودًا: بعد فشل محلي كامل ومتكرر، مع إعادة اختبار الخدمة المحلية دوريًا، ومع ضمان أن سياسة MUD تسمح بالوصول إلى المحلل البديل نفسه. لا ينبغي لمكتبة برمجية أن تحسم سرًا موازنة الخصوصية والسيطرة والتوافر.
يفصل Oblivious DoH بين عنوان العميل ومحتوى الاستعلام عبر مرحل وهدف، فيحسن خاصية خصوصية أخرى. لكنه لا يبلغ وحدة التحكم تلقائيًا بالإجابة التي دفعت اتصال الجهاز التالي. هندسة السرية وهندسة دليل التنفيذ تجيبان عن سؤالين مختلفين.
الاسم المستقر يحتاج وظيفة محددة
إذا اختبأت خدمات التحديث والقياس والوقت كلها خلف اسم استضافة عام، فلن يستطيع المشغل منح وظيفة أو سحبها أو التحقيق فيها منفردة. يسمح اسم وظيفي يسيطر عليه المصنّع بفصل الصلاحيات، ويمكن أن يشير إلى CDN دون إعادة إصدار كل ملف MUD.
مع ذلك يجب أن يكون سلوك المزود اللاحق قابلًا للمتابعة. TTL شديد القصر، وأسماء عشوائية تأتي داخل بروتوكول التطبيق، وتحويلات إلى مزودين غير معلنين، وتغير أسرع من تحديث وحدة التحكم، كلها تحول القاعدة الدقيقة ظاهريًا إلى مصادفة تشغيلية.
التوسيع المفرط يفشل أيضًا. السماح بنطاق استضافة كامل يقلل الانقطاعات لكنه لا يثبت أن الحزمة وصلت إلى كائن المصنّع. لا يرى الجدار الناري مسار HTTPS ولا يميز مستأجرًا عن آخر على العنوان نفسه. أما كتابة IP حرفيًا فتنقل عبء التغير إلى البرنامج الثابت ومراجعات MUD وثنائية المكدس وNAT64 والشهادات والتعافي الطارئ.
ولا يستطيع البحث العكسي استعادة النية المفقودة. قد يغيب PTR، أو يعرض اسم منصة مشتركة، ولا يثبت أي اسم أمامي استخدمه الجهاز. يمكنه إثراء التحقيق، لكنه لا يمنح إذنًا بأثر رجعي. ينبغي التقاط الاستعلام الأمامي وسلسلته وملكية القاعدة حين تقع العملية.
الإنذار الكاذب يستهلك الثقة
ملف MUD غير الدقيق أو إسقاط DNS القديم ينتج استثناءات زائفة. يكلف كل إنذار وقتًا. بعد التكرار، تتعلم الفرق أن القناة لا تفرق بين انتقال مشروع واختراق. تبدأ باستثناء مؤقت، ثم توسع السماح، ثم تكتم القاعدة. يبقى النظام مثبتًا، لكن المؤسسة لم تعد تصدقه.
هذا ليس دفاعًا عن سياسة مبهمة، بل عن الدقة في الطبقة الصحيحة. قائمة عناوين ضيقة مولدة من نقطة DNS غير التي يستخدمها الجهاز دقة كاذبة. لذلك تفضّل RFC 9726 وصفًا جيدًا بما يكفي وأكثر سماحًا قليلًا على وصف مثالي يعطل التشغيل المشروع باستمرار. المقصود هو عملية استثناء ذات مصداقية، لا أقصى منع بأي ثمن.
قبل توسيع السماح، صنّف السبب. هل تقادم MUD؟ هل استخدمت وحدة التحكم محللًا آخر؟ هل تغيرت الإجابة بين نافذتي تخزين؟ هل أدخلت CDN اسمًا غير موثق؟ هل تجاوز الجهاز المحلل المعين؟ هل تأخر تثبيت الجيل الحالي من ACL؟ أم اتصل الجهاز حقًا بوجهة غير معلنة؟
لكل سبب مالك مختلف: المصنّع، أو مشغل DNS، أو مورّد وحدة التحكم، أو الفريق المحلي، أو الجهاز. تسمية الجميع «خرق الجهاز» تعفي كل طبقة أخرى من التصحيح.
طريق التحديث المسموح ليس تحديثًا موثوقًا
يمكن لقاعدة MUD أن تسمح بخدمة التحديث، وأن يحل DNS الاسم، وأن يمرر الجدار الناري التنزيل. هذه أدلة وصول فقط. لا تثبت هوية الطرف، ولا ملاءمة البيان للجهاز، ولا صحة التوقيع أو التجزئة، ولا الإذن بالتثبيت، ولا نجاح الإقلاع أو القدرة على الرجوع.
لهندسة تحديث البرنامج الثابت أدوار وإيصالات مستقلة: بيان، وتفويض، وتنزيل، وتحقق، وتثبيت، وصحة، واسترداد. لا يرث «مسموح» سلطتها. وبالمثل، لا يبرر حجب سببه اختلاف العرض فتح كل عنوان جديد تلقائيًا.
يحتفظ السجل الناضج بست ساعات على الأقل: إصدار المصنّع لملف MUD؛ حصول وحدة التحكم عليه والتحقق منه؛ استعلامها DNS؛ بداية TTL ونهايته؛ تجميع ACL وتفعيلها؛ حل الجهاز وإرساله. ثم تضيف أحداث التحديث توقيت البيان والتثبيت والإقلاع والاسترداد.
يتيح ذلك خلاصة محدودة وقوية: في التاسعة وخمس دقائق أرسل الجهاز إلى عنوان أعاده محلله المعين، بينما نفذ الجدار الناري إسقاطًا صنع في التاسعة من مجموعة أخرى. ولا يسمح، بلا أدلة لاحقة، بالقول إن المصنّع اخترق، أو CDN فشلت، أو الجهاز استولي عليه، أو التحديث نجح.
يوضح مبدأ Lu Heng للمواصفة الأولية الدنيا تقسيم السلطة. يستطيع MUD توحيد تصريح محمول بالسلوك المتوقع دون مركزة اختيار المحلل والاستثناءات والمخاطر المحلية. يمنع انضباط طبقات الواقع الوثيقة الموقعة وإجابة DNS وACL وقرار الحزمة والجهاز العامل من استعارة سلطة بعضها. وتمنح أولوية الشيفرة العاملة أثر المحلل النشط وتجزئة القاعدة ونتيجة الجهاز وزنًا أكبر من نظافة الوثيقة.
لذلك ليست RFC 9726 نصيحة عادية لتنظيف DNS. إنها تحذير من الخلط بين الرمز وإسقاطه: الاسم يدوم بما يكفي لتنسيق التغيير، والعنوان مؤقت بما يكفي للفشل. الحكم الجيد يحفظ الحقيقتين.
المصادر
- نص RFC 9726
- سجل نشر RFC 9726
- سجل RFC 9726 في IETF Datatracker
- تاريخ وثيقة RFC 9726
- تصحيحات RFC 9726
- RFC 8520: وصف استخدام المصنّع
- RFC 1794: دعم DNS لموازنة الحمل
- RFC 7871: شبكة العميل الفرعية في استعلامات DNS
- RFC 8106: خيارات DNS في إعلان موجّه IPv6
- RFC 9462: اكتشاف المحللات المعينة
- RFC 9463: اكتشاف المحللات التي تعينها الشبكة
- RFC 9019: هندسة تحديث البرامج الثابتة لإنترنت الأشياء
- RFC 9230: Oblivious DNS over HTTPS
- Lu Heng: أولوية الشيفرة العاملة
- Lu Heng: المواصفة الأولية الدنيا والقرار المستقبلي المحلي والتبني الطوعي
- Lu Heng: طبقات الواقع والسلطة الرمزية ولماذا يبدو الوضوح عدائيًا
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات