
الخلاصة
- تسمح
draft-ietf-dnsop-ns-revalidation-14للمحلّل التكراري بأن يفضّل مجموعة NS السلطوية عند قمة الابن، لكنها تلزمه بالعودة إلى الأب؛ وإلا استطاع ابن سابق أن يجدّد بنفسه سلطة سحبها التفويض. - الإثبات التشغيلي سلسلة مؤقتة ومحددة: referral الأب، وتداخل NS وDS، وأقصر TTL داعم، وإبطال ما تحت نقطة التغيير في الذاكرة المخبأة، ثم حل جديد. نجاح حلقة واحدة لا يثبت السلسلة كلها.
كانت الحزم تصل إلى السلطة القديمة
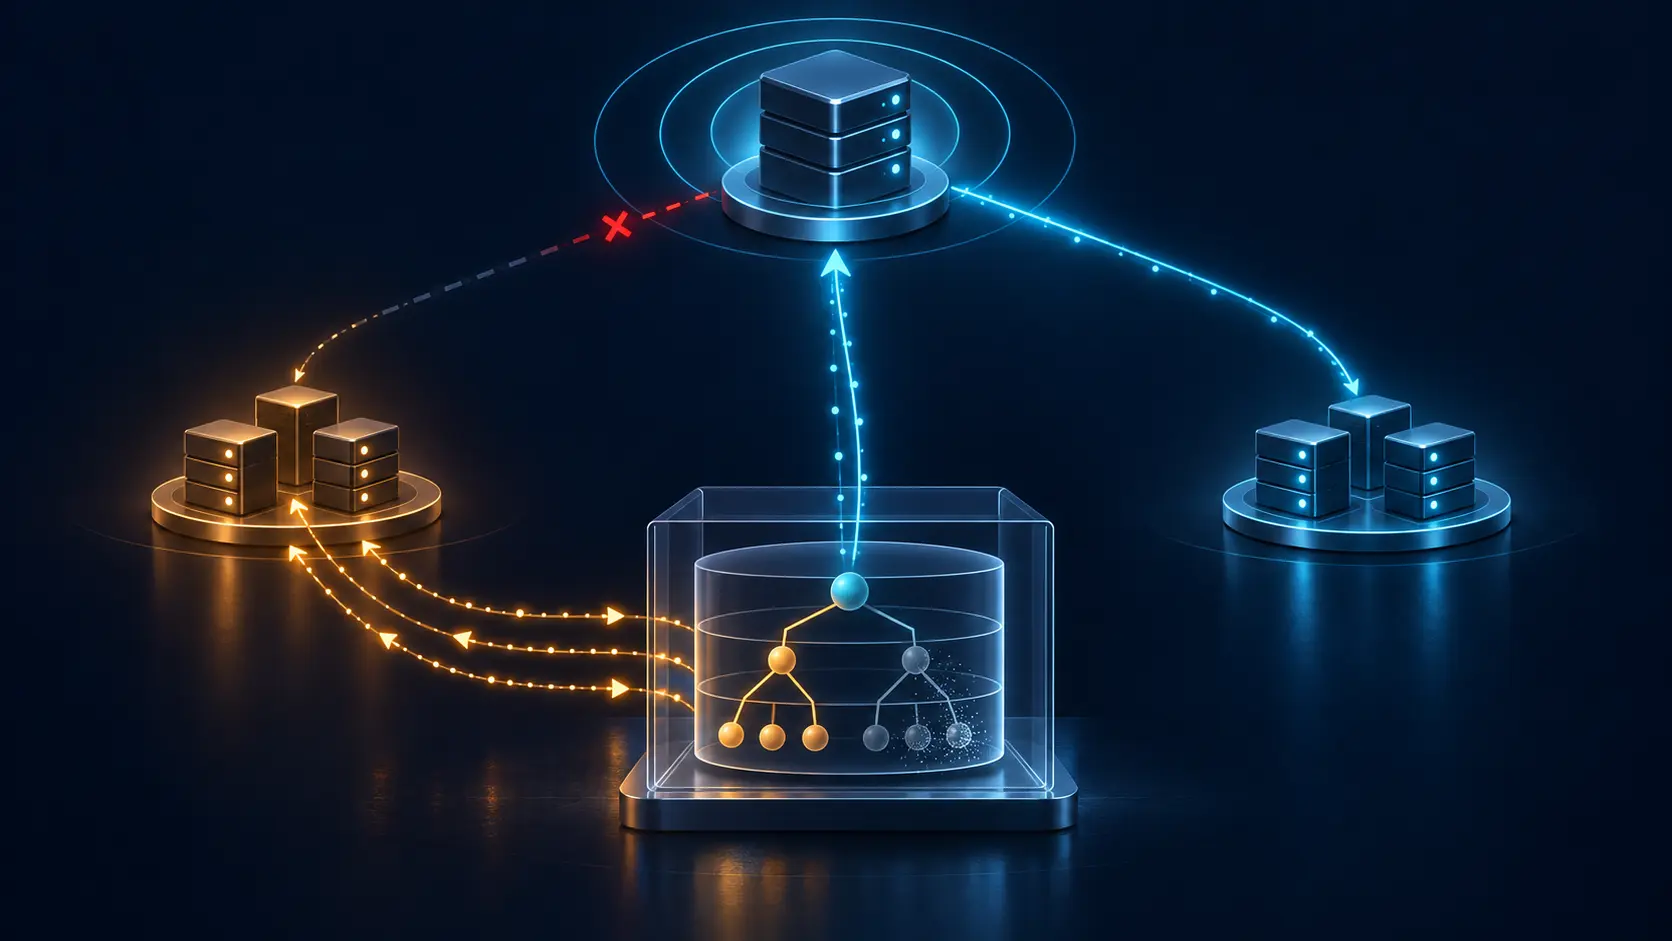
أنهى فريق النطاق عملية النقل. نشر الأب مجموعة خوادم جديدة، وجهّز المشغّل الجديد المنطقة، وأُغلقت نافذة التغيير. لكن بعض المحللات التكرارية واصلت إرسال الأسئلة إلى المشغّل السابق. بقيت لديه نسخة من المنطقة، وكانت خوادمه متاحة وتصدر إجابات متماسكة تحمل صفة السلطوية.
من منظور فحص الإتاحة، لم يحدث عطل. ومن منظور بيانات الأب، انتقل التفويض. ومن منظور ذاكرة قديمة دافئة، بقيت البنية السابقة تعمل. هذه ملاحظات مختلفة، ولا يجوز دمجها في حقيقة واحدة اسمها «التفويض الحالي».
تصف المراجعة 14 من draft-ietf-dnsop-ns-revalidation، المؤرخة في 2 سبتمبر 2026، خوارزمية اختيارية تضبط هذا الفرق. الوثيقة مسودة إنترنت نشطة ضمن DNSOP، مقصود لها Proposed Standard، وحالتها I-D Exists مع انتظار موافقة رئاسة مجموعة العمل. ليست RFC، ولا تثبت أن محللاً بعينه نفّذ الخوارزمية أو فعّلها.
لكن حدها المعرفي واضح: يستطيع الابن أن يثبت ما يقدمه بوصفه بيانات سلطوية. أما استمرار حقه في تمثيل المنطقة داخل التسلسل الهرمي، فلا يثبته إلا الأب الحالي وسلسلة التفويض المؤدية إليه.
مجموعتا NS عند حد واحد
يحمل التفويض التقليدي مجموعة NS في المنطقة الأب، وتحمل المنطقة الابن مجموعة سلطوية عند قمتها. طلب RFC 1034 من إدارتي المنطقتين إبقاء الجانبين متسقين، لكن البروتوكول لا يزامنهما في معاملة ذرية.
يعطي RFC 2181 بيانات الابن السلطوية مصداقية أعلى من بيانات referral غير السلطوية لدى الأب. لهذا الترتيب فائدة عملية: يعرف مشغّل الابن خوادمه، ويمكنه استخدام TTL أقصر لإجراء انتقال أسرع من TTL طويل ثابت لدى نطاق أعلى.
لذلك توصي المراجعة 14 بأن يسأل المحلّل صراحة عن NS قمة الابن عند عبور حد منطقة جديد، وأن يفضله في الذاكرة المخبأة. ويمكن إرسال السؤال بالتوازي مع DNSKEY في التفويض الآمن. وينبغي أيضاً إعادة سؤال عناوين A وAAAA التي وصلت كـglue أو بيانات إضافية منخفضة المصداقية، حتى تحل الإجابة السلطوية محلها حين يكون ذلك ممكناً.
غير أن رفع مصداقية البيانات لا يجدد التفويض. لو جاز للابن أن يثبت، بإجابته الذاتية، أن الأب ما زال يختاره، لأمكن للمشغّل السابق تحديث TTL إلى ما لا نهاية بعد أن يسحب الأب سلطته.
ولهذا تفصل الخوارزمية بين تعلّم بنية الابن من الابن، والتحقق من بقاء سلطة الابن لدى الأب.
ثلاثة آجال تحكم ادعاءً واحداً
يجب أن تبدأ إعادة التحقق في موعد لا يتجاوز أقصر TTL بين مجموعة NS المفوضة في الأب، ومجموعة DS لدى الأب إن وجدت، ومجموعة NS عند قمة الابن.
كل مدة تحد علاقة مستقلة. TTL الخاص بـNS الأب يحد زمن الثقة في طريق التفويض. TTL الخاص بـDS يحد زمن الثقة في علاقة الموقّع المفوض. TTL الخاص بـNS الابن يحد حداثة مجموعة الخوادم التي يعلنها الابن. اختيار الأقصر يمنع طبقة ذات عمر طويل من تمديد سلطة طبقة أخرى.
توصي المسودة أيضاً بحد أدنى معقول لـTTL، حتى لا تفرض منطقة ذات مدد شديدة القصر عملاً حسابياً دائماً على المحلّل. هذا الحد دفاع محلي ضد حجب الخدمة؛ وليس دليلاً على أن التفويض لم يتغير خلال الوقت الإضافي.
لذلك ينبغي أن يحفظ السجل القيم الأصلية الثلاث، والحد المحلي، ووقت الاستلام، والموعد الفعلي لإعادة التحقق. حقل واحد باسم «انتهاء الذاكرة» يمحو مصدر السلطة التي انتهت.
الاستمرار تقاطع وليس تشابهاً بصرياً
عندما يعود المحلّل إلى الأب، لا تكفي أية إجابة. يجب أن يظل الرد referral إلى نقطة إعادة التحقق نفسها، وأن تتشارك مجموعة NS الجديدة مع المجموعة المخزنة اسماً واحداً على الأقل. وإذا وُجدت DS قبل الفحص وبعده، فيجب أن تتشارك المجموعتان موقّعاً مفوضاً واحداً على الأقل.
إذا لم يعد الرد referral، أو أشار إلى حد مختلف، أو أصبحت مجموعة NS جديدة بالكامل، أو أصبحت مجموعة DS جديدة بالكامل، فقد تغير شكل الهرم أو السلطة. ويُعد الانتقال بين DS فارغة وغير فارغة تغييراً أيضاً.
يسمح شرط التقاطع بانتقال تدريجي. يمكن الاحتفاظ بخادم أو موقّع واحد أثناء استبدال البقية. لكنه لا يثبت تطابق التكوينين كاملاً، ولا يثبت تساوي العناوين والمفاتيح والمحتوى ونتيجة التطبيق.
وهو لا يحكم في ملكية الاسم أو العقد. قرار المحلّل أضيق: هل ما زال دليل الأب الحالي يدعم استخدام الذاكرة القديمة؟
سقوط الدليل الأعلى يسقط صلاحية ما تحته
إذا تغيرت السلطة أو بنية التسلسل، فلا يجوز استخدام البيانات المخبأة عند نقطة إعادة التحقق أو تحتها. يمكن للتنفيذ حذفها فوراً، أو نقلها إلى جيل قديم، أو جمعها لاحقاً، لكن سلوكه الخارجي يجب أن يعاملها كما لو حُذفت.
لا يقتصر الأثر على NS. قد توجد تحت التفويض القديم عناوين مضيفين، ومسارات بريد، واكتشاف خدمات، وإجابات سلبية، وتفويضات أعمق. إبقاء هذه النتائج بعد تغيير الرابط الأعلى يعني الإبقاء على استنتاجات فقدت أساس سلطتها الحالية.
ومن ثم تكون إعادة التحقق من الجذر إلى الأسفل أكثر كفاءة. تغيير في الأعلى قد يلغي الحاجة إلى كل فحص أدنى. يبين RFC 8020 كيف يمكن لنتيجة NXDOMAIN أن تشمل أسماء أدنى من نقطة. أما هنا فالعلاقة معكوسة: عندما يتغير السند الأعلى، تفقد البيانات الأدنى تبرير استخدامها القديم، حتى لو بقيت بايتاتها في الذاكرة.
وجود البيانات حالة تخزين، واستخدامها قرار سلطة وزمن.
الصرامة تمنح دليلاً أقوى وفشلاً أشد
في النمط الصارم، يستطيع المحلّل تأخير الإجابة التي أطلقت العملية حتى يتأكد أن اسم الخادم وعنوانه اكتُسبا بطريقة سلطوية. مع بنية موقعة وناجحة التحقق، يقل خطر إعادة التوجيه والتنصت على المسار.
لكن غياب الرجوع إلى بيانات أدنى رتبة يلغي تخفيف الفشل. قد تؤدي مجموعة NS مكسورة، أو خوادم لا تجيب على سؤال NS الصريح عند القمة بصورة صحيحة، إلى فشل كامل في حل المنطقة. لهذا تقترح المراجعة 14 حصر الرفع الصارم في الجذر والمناطق المفوضة مباشرة منه.
في النمط الانتهازي، يمكن إصدار الإجابة قبل اكتمال التحقق والرجوع إلى referral الأب. وإذا أخفق الابن في سؤال NS، ينبغي التخلي عن الخوارزمية لهذه المنطقة. تتوافر مرونة أكبر، لكن الحماية ليست مساوية للنمط الصارم.
مؤشر واحد يقول «إعادة التحقق مفعلة» يخفي هذا الاختلاف. يجب تسجيل ما إذا انتظرت الإجابة الإثبات، أو خرجت قبله، أو استُخدم fallback، أو وقع hard failure، ومتى تغير جيل الذاكرة فعلاً.
لا يوقع DNSSEC كل طريق البنية
عادة لا تحمل NS في referral وglue وعناوين A وAAAA الإضافية توقيعات DNSSEC. يمكن لمن يغير عنواناً غير موقع أن يوجه المحلّل إلى خادم خبيث، ثم يؤثر في مواد referral غير الموقعة تحت ذلك المستوى.
يعزز RFC 5452 مطابقة المعاملات والعشوائية لتقليل قبول الإجابات المزورة. أما إعادة التحقق فتسأل سؤالاً آخر: بعد اكتمال المعاملة، هل ما زالت البنية المتبعة ذات مصداقية ومدعومة من الأب؟
حتى توقيع DNSSEC الصحيح دليل محدود النطاق. لا يثبت أن المحلّل عاد إلى الأب في الوقت المطلوب، ولا أنه طبق النتيجة، ولا أنه أبطل كل الأحفاد، ولا أن التطبيق وصل إلى الخدمة المقصودة.
تفسير الخطأ ليس إصلاحاً
تطلب المسودة من IANA رمز Extended DNS Error لعدم تطابق مجموعة NS في referral. يسمح RFC 8914 بتشخيص أدق، فيشرح سبب رفض المحلّل لمسار معين.
لكن الرمز لا يغير الأب، ولا يصلح الابن، ولا ينشر المحتوى الجديد، ولا يزامن الذاكرات الأخرى. يصبح دليلاً مفيداً فقط إذا ارتبط برد الأب المحدد، والمجموعات المقارنة، ونسخة المحلّل، والنمط، وTTL، وإجراء الإبطال، والحل اللاحق.
ويحدد RFC 9471 متى تكون glue مطلوبة للوصول عبر referral. ضرورة العنوان للوصول لا تمنحه سلطة التفويض، كما أن الوصول إلى خادم لا يثبت نجاح الخدمة.
سجل التنفيذ ليس إحصاءً للنشر
تذكر المسودة أن Unbound يدعم إعادة التحقق الانتهازية عبر harden-referral-path، المعطل افتراضياً، وأن منطق القسم 7 موجود منذ الإصدار 1.4.17. وتذكر أن Knot Resolver يعيد التحقق من استجابة priming للجذر منذ 1.5.1. أما النمط الصارم فلا تعرف له تطبيقاً خارج نماذج وأدوات المؤلفين.
هذه معلومات عن تاريخ الشفرة، وليست دليلاً على إعداد محلّل محدد، أو الإعداد الافتراضي لتوزيعة حالية، أو نسبة التبني، أو نجاح التشغيل البيني. القدرة الموثقة شيء، والسلوك المرصود في نسخة وإعداد ووقت معين شيء آخر.
إيصال لا يخلط الجواب بالسلطة
يجب أن يشمل السجل: بناء المحلّل وإعداده الفعلي؛ النمط الصارم أو الانتهازي؛ referral الأب الأول مع NS وDS وglue والوقت؛ NS قمة الابن؛ العناوين المعاد اكتسابها؛ مدد TTL الثلاث والحد المحلي؛ سلسلة الدعم من الجذر؛ رد الأب الجديد؛ حساب تقاطع NS وDS؛ انتقال DS بين الفراغ وعدم الفراغ؛ جيل الذاكرة ونطاق البيانات المبطل؛ fallback أو الفشل أو EDE؛ الخادم الجديد المختار؛ وملاحظة مستقلة لنتيجة الخدمة.
لن يجعل ذلك DNS متزامناً. بل يمنع تحويل حقيقة أن الابن القديم ما زال يتكلم إلى اعتقاد بلا نهاية بأنه ما زال يملك سلطة الكلام باسم المنطقة.
المصادر
- مسودة إعادة التحقق الحالية
- سجل المراجعات
- نص المراجعة 14
- RFC 1034 — مفاهيم DNS ومرافقه
- RFC 1035 — تنفيذ DNS ومواصفاته
- RFC 2181 — إيضاحات مواصفات DNS
- RFC 4033 — مقدمة DNSSEC ومتطلباته
- RFC 5452 — مقاومة إجابات DNS المزورة
- RFC 8020 — نطاق NXDOMAIN
- RFC 8914 — أخطاء DNS الموسعة
- RFC 9471 — متطلبات glue في referral
- أولوية الشفرة العاملة
- مغالطة الاستقرار
- السلطة والاعتقاد ونظام عنونة الإنترنت
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات