摘要
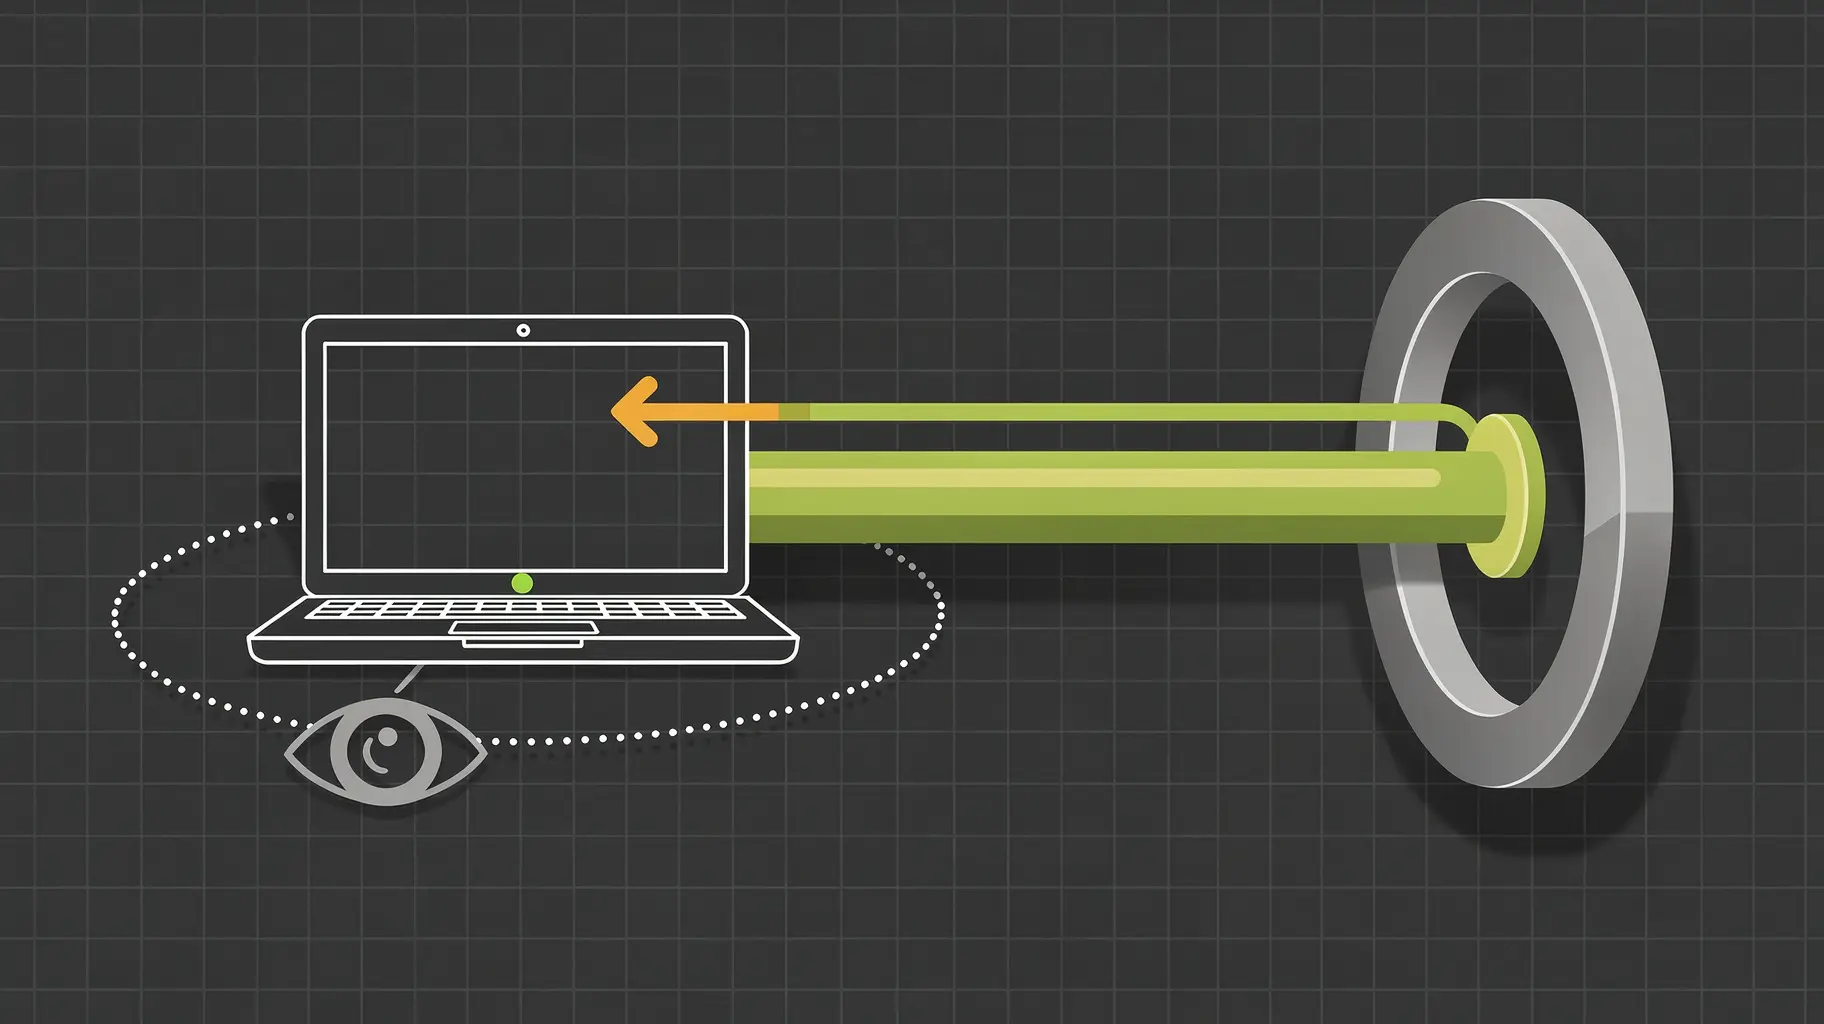
- 本地网络的 DHCP 服务器可以通过选项 121 下发无类静态路由,而比隧道默认路由更精确的那一条会胜出。流量从物理网卡出去,隧道仍报告自己正常,终止开关没有动作。
- 让这件事成为新闻的编号 CVE-2024-3661,描述的是一个协议——IETF 的 DHCP,版本 0——而 NVD 的补充配置点名了多家商用 VPN 客户端。研究者给出的最有力补救并不是在客户端点一个开关,而是把网络命名空间做到服务商那一层。
在研究者自己关于 TunnelVision 的叙述里,连接指示灯一直显示已连接,而流量已经离开了隧道。这一句话就是全部的故事,而它为什么会发生,值得说清楚,因为原因对一个安全产品最核心的承诺并不客气。
靠路由规则工作的 VPN 客户端,并不拥有你的流量,它拥有的是一张路由表。隧道建立时,客户端装一条宽泛的默认路由,把所有东西送进加密接口。而同一本地网络上的 DHCP 服务器,可以在选项 121 里给客户端下发若干条无类静态路由,每一条的前缀都比隧道的默认路由更长。路由器优先选择更精确的那一项。于是被这条更长前缀指定的流量就走出隧道、回到物理网卡上——回到隧道本身已经在用的那条链路——而控制通道看不出任何异常,因为从它的角度看,确实没有异常。加密没有被破。盯守隧道的终止开关没有任何事件可以触发,在研究者的测试里它也没有启动。
两个前置条件承担了全部工作。终端必须接受一台由攻击者控制的服务器下发的租约,并且它的 DHCP 客户端必须实现选项 121。披露文章把耗尽合法 DHCP 服务、抢答,以及租约续期时的 ARP 欺骗,都列为在同一网络内走到那个位置的路径。文章也记录了它观察到哪些系统出现这种表现——Windows、Linux、iOS 与 macOS——以及哪一个没有:Android,因为 Android 不支持选项 121。这个细节比看上去重要。这里受影响的是经过测试的一组实现,而不是一个叫「所有 VPN 客户端」的类别。任何客户端忽略选项 121 的产品,根本不在这段故事里。文章还指出,只依赖路由规则的 VPN,无论隧道跑的是 WireGuard、OpenVPN 还是 IPsec,都在暴露之中,而密码学从来不是失守的那一环。
这份警告比产品类别更老
选项 121 不是缺陷。它是一项功能,副作用被写进了文档,那份文档就是2002 年 12 月发布的 RFC 3442。这个选项携带目的描述符和路由器地址——没有单独的接口标识符,这正是被下发的路由抵达时终端不知道自己属于哪条链路的原因。支持选项 121 的客户端必须安装收到的路由,只有狭窄的本地子网情形例外。当选项 121 出现时,该客户端必须完全忽略路由器选项。
RFC 3442 并没有假装这很安全。它自己写明,无类静态路由选项可以被用来误导网络流量,并进一步警告:该选项可能造成拒绝服务,或者通过指定一台嗅探者的路由器地址,为中间人攻击打开通路。为了兼容,文档建议管理员同时下发路由器选项与无类路由,而客户端在两者都收到时优先采用无类路由。更早的框架,1997 年 3 月的 RFC 2132,已经把这两个想法分开:选项 3 携带客户端子网上的一组路由器,选项 33 携带带类的目的与路由器地址对,而默认路由被明确宣布在选项 33 里不合法,理由充分。从 2002 年 12 月的警告到 2024 年 5 月的披露,中间隔了二十一年半。危险不是无人预告地到来的。它带着文档到来,而那份文档本来就该被实现者读到。
记录本身究竟写了什么
挂在这项工作上的编号是 CVE-2024-3661,它自己的字段值得读一遍,而不是想当然。CVE 记录的状态是 PUBLISHED,由 cisa-cg 分配,标注 dateReserved 为 2024-04-11、datePublished 为 2024-05-06、dateUpdated 为 2024-08-28——从预留到发布是二十五天,从发布到那次更新是一百一十四天,两个间隔都按记录自身的日期字段计算。它的标题是「DHCP 路由选项可以操纵基于接口的 VPN 流量」。它的受影响声明点名厂商 IETF、产品 DHCP、版本 0、状态 affected。这是关于一个协议的陈述,而不是关于某家厂商。
NVD 的补充说明的是另一件事,而这正是细心的读者必须慢下来的地方。NVD 记录的漏洞状态是 Analyzed,发布时间为 2024-05-06T19:15:11.027Z,最后修改时间为 2026-06-17T07:44:45.760Z——按它自己的时间戳,两者相隔约两年零六周。它给出 CVSS 3.1 基础分 7.6(High),向量为 AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:L:相邻网络、低复杂度、无需权限、无需用户交互、范围不变、机密性影响高而完整性与可用性影响低。它另外还逐条列举了产品配置,点出 FortiClient、Cisco AnyConnect 或 Secure Client、Palo Alto GlobalProtect、Citrix Secure Access Client、F5 BIG-IP Access Policy Manager、WatchGuard 客户端以及 Zscaler Client Connector。这些名字来自数据库的配置补全,不是厂商确认,它们出现也不意味着每一个被点到的客户端都拒绝这条路由,或者都做不到拒绝。
于是同一个编号周围流通着三种不同的范围说法,而它们不可互换:一份协议层面、点名 IETF DHCP 版本 0 的受影响的声明;一份数据库给出的产品清单;以及研究者关于依赖路由的 VPN 作为一整类更宽泛的主张。任何读者只取其中一个、把它称作完整范围,都会在某个具体而可核查的地方出错。还有一处登记方式的错位值得点名。文章把 TunnelVision 呈现为由协议本来预期的 DHCP 与路由行为构成的技术,而补全后的记录给它一个高危分数。两件事可以对同一个机制同时成立,而任何一方都不能让另一方闭嘴。
真正的修法落在哪一层
研究者排在第一位的那条补救不是客户端上的一个勾选框。他们的意思很短:最强的建议是让 VPN 服务商在支持的系统上实现网络命名空间。在 Linux 上,他们把命名空间描述为完整的修法,因为命名空间把接口与路由表一起隔离—— DHCP 服务器递过来的那条路由,落进的是一张通往隧道流量没有路径的表。
他们清单上其余每一项都是带价钱的替代品。一条防火墙规则,除 DHCP 与通往 VPN 服务器的流量之外封掉物理网卡,可行,代价是可能出现选择性拒绝服务以及一条流量分析的旁路信道。让客户端在隧道开启期间忽略选项 121,可行,代价是可能打断合法的连通性——所以他们强调,若采用就必须强制执行,而不是可选。可信的手机热点、不做桥接的虚拟机,以及为机密工作干脆避开不可信网络,都是真实的缓解措施,而它们全都关于你坐在哪里,而不是客户端做了什么。对于自己运营网络的组织,清单朴素而扎实:启用 DHCP 侦听与 ARP 防护,并用 HTTPS 或同类协议加密内部资源。至于 VPN 服务商,两项要求其实是一项:把你的缓解措施写清楚,并停止宣称自己能防住所有本地网络攻击。
对抱着这台终端的运维者来说,能穿透这一切的检查,就是读一次路由表。比对隧道建立前后的路由;看每一条路由指向哪块网卡;再问一句:DHCP 客户端会不会接受最先应答的那台服务器的租约,以及它究竟认不认选项 121。这些问题在主机上都有答案,而这些答案不取决于厂商的营销页面。
证据到此为止,我必须说得准确。这篇文章没有阅读任何厂商安全公告,所以我不能告诉你某个被点名的产品如今已经拒绝由选项 121 下发的路由——我只能说它的名字出现在一份补全清单里。NVD 的详情页打开了,但没有返回任何可读的行,因此这里归于 NVD 的描述与严重度来自其官方 API 记录与索引结果,而不是那一页。CVE 计划页面只渲染出一个需要 JavaScript 的外壳,所以记录中的字段改从CVE List 的 JSON读取。RFC 3442 的规范地址返回了 429,全部 RFC 依据来自它的纯文本呈现。这段话读起来像在数管线,是因为路由这类故事恰恰最不该用自信的重构去填一个应当写明的空缺。此前我们的档案里没有任何一处覆盖过 TunnelVision:2026 年 11 月 17 日对本站已发布内容做的一次字面检索,没有返回任何一行。披露方是 Leviathan Security Group, Inc.,机制、测试与补救排序都出自它的页面。
会员简报
阅读完整趋势简报
会员可阅读完整简报,以及每项发现背后的来源注释。
战略圈层
每天用你选择的语言,送上一份基于我们已核实变化的简报。
以 USD 20/月加入可随时取消。
会员还能使用完整的研究文库、关于所关注网络的每日简报,以及私密论坛。