
摘要
draft-ietf-spring-resource-aware-segments-20让现有 SR-MPLS SID 与 SRv6 locator/SID 在表达转发动作之外,还能指向 Network Resource Partition 或本地资源子集。- 标识只表达应采用的处理方式。它不能证明每个节点都分配了资源、绑定彼此一致、流量没有落入 best effort,也不能证明业务 SLA 达标。
数据包带着正确的 SID 到达了终点。控制器显示策略成功,路径也一直可达。但中间某台路由器从未真正建立被选中的资源组,于是数据包被丢弃,或者绕进普通 best-effort 队列。SID 完成了选择,资源承诺却没有完成。
这就是 2026 年 9 月 30 日发布的 Introducing Resource Awareness to SR Segments 第 20 版最值得管理层理解的边界。它是 SPRING 工作组的活跃 Internet-Draft,拟进入 Proposed Standard,目前处于 IESG Evaluation / AD Followup,仍有 DISCUSS。它不是 RFC、最终 IETF 决定,也不是多厂商互通或实际 SLA 的证明。
SID 是索引,不是库存证明
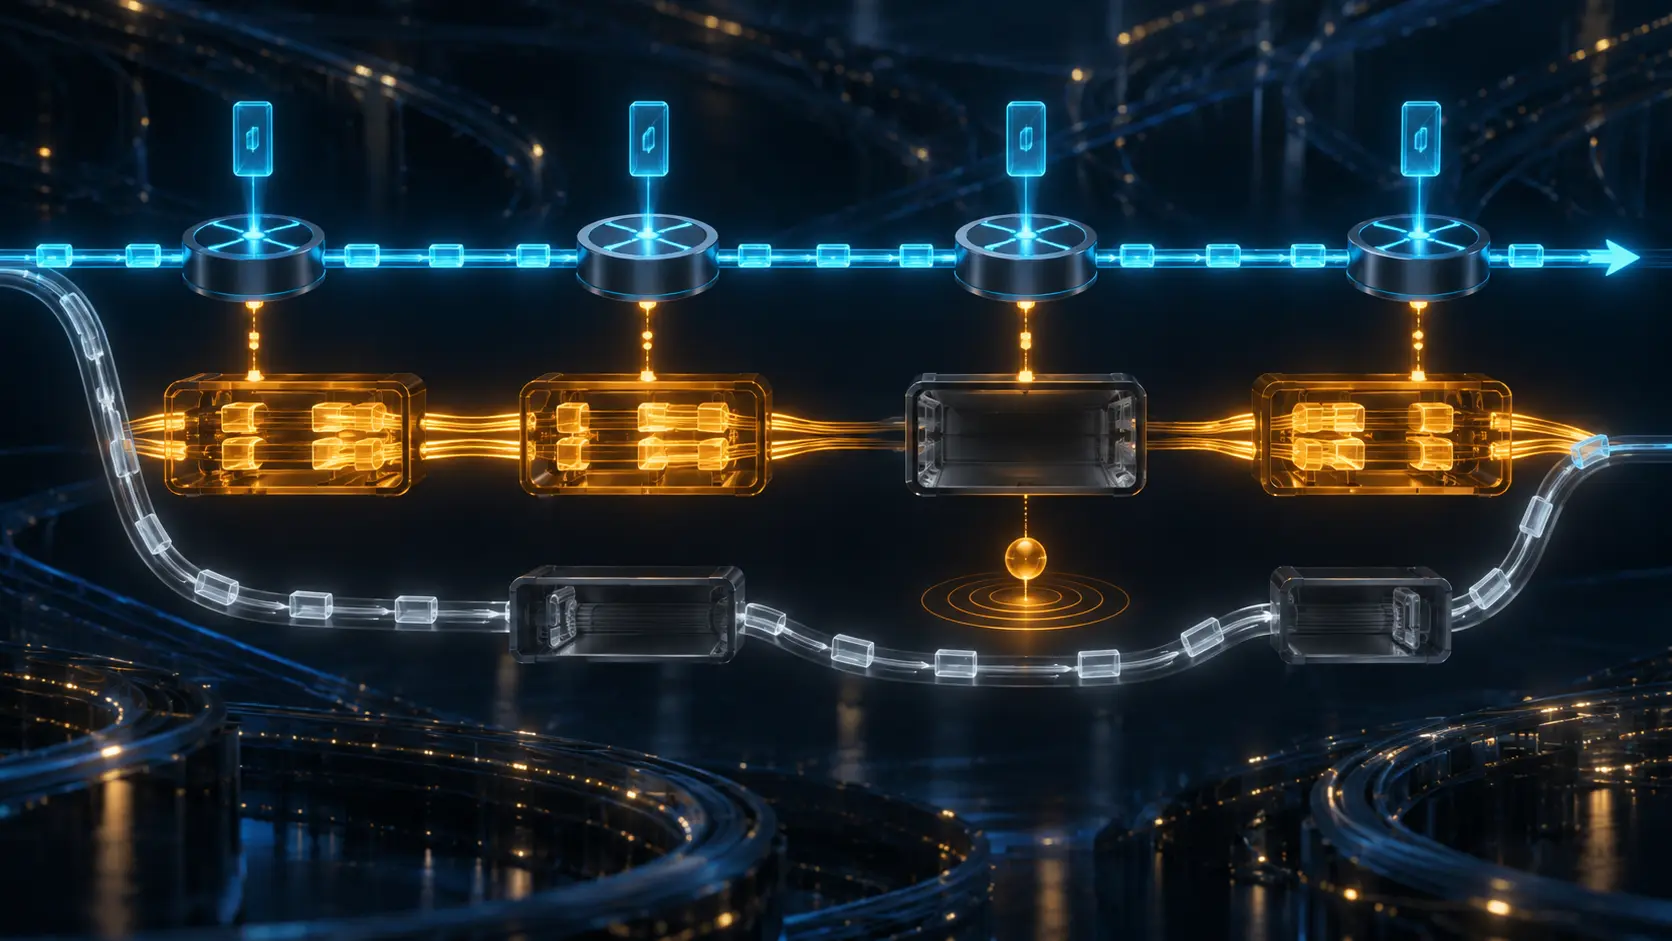
基础 Segment Routing 让 SID 表达转发指令。第 20 版不发明新 SID 类型,而是把现有 SID 与网络资源属性关联。resource-aware Adj-SID 可同时表示下一跳和某条链路上的本地资源;resource-aware Prefix-SID 可表示到节点的路径以及 NRP 的资源。在 SRv6 中,resource-aware locator 提供 NRP 上下文,End.X 等 SID 再指向本地动作和资源。
这解决了真实的容量管理问题。DiffServ 能提供的类别有限,而运营者可能要为更多客户或业务隔离带宽、缓存和队列。控制器可以用这类 SID 组成 SR Policy,而不必给每条端到端路径在所有中转节点安装独立状态。
但 SID 的比特只是在本地查表。它看不见调度器是否真正保留权重、队列是否在重启后恢复、链路是否加入正确 NRP,也看不见下一台路由器对同一标识是否承诺同一待遇。数据包只能证明它携带了标识;设备回执才能证明设备做了什么。
全局资源语义由一串本地动作拼成
草案区分 local 与 global resource-aware segment。本地 SID 绑定特定节点或链路上的资源;全局 SID 关联参与 NRP 的所有节点与链路。名称看似全局,物理事实却仍是逐跳形成的:每个节点都要分配资源,并把同一个意图绑定到正确的本地状态。
第 20 版要求 NRP 在完全配置之前不得承载业务;所有相关节点成功修改前,更新不能算完成。局部失败必须上报,控制器或管理系统应支持回滚。若节点发现绑定不一致,受影响 SID 不得用于转发,并应记录和报告错误。
这些规定给出了提交语义,却没有替运营者实现完整事务。资源切分细节、YANG 增补和若干控制面扩展仍在本文范围之外。可审计记录至少要包括:授权意图、NRP 成员、资源数量、SID/locator、逐节点接受、硬件分配、激活时间、回滚结果和一致性检查版本。
因此,“控制器成功”必须拆开提问:配置是否送达?所有节点是否接受?硬件是否分配?绑定是否一致?最后一台节点确认之后才激活吗?一个绿色作业状态不能替未观测的环节作证。
可达并不等于按承诺交付
最关键的行为出现在本地找不到所选资源时。无论 SR-MPLS 还是 SRv6,第 20 版都说:中转节点若找不到该 NRP 对应的本地资源,默认应丢包;运营者也可以把行为改为 best-effort 转发。
于是连通性可能保留下来,服务承诺却已经失败。数据包通过普通队列到达应用,监控显示“可用”,但隔离、时延或抖动保证已消失。草案要求 best-effort fallback 应被记录和报告。这个记录不是附属日志,而是区分“优质服务交付”和“降级后普通送达”的关键证据。
超额流量也需要本地政策:丢弃、降优先级或转入 best effort。可用性仪表盘和 SLA 账本可能给出不同结论,因为它们证明的是不同事情。
认证通道也不能让失实节点变诚实
第 20 版强化了控制面:资源分配、SID 关联与信息分发必须使用具备双向认证、授权、完整性和重放保护的通道;涉及拓扑和容量时还应保密。准入控制必须防止资源感知分配耗尽基础 SR 转发面。
这些保护能约束命令和传输,却不能证明执行者诚实。安全章节明确考虑了节点声称分配却没有分配、夸大容量或选择性降低某个 NRP 服务的情形。认证报告能证明发送者及报文完整性,不能证明那条队列真的存在。
草案按 RFC 7942 列出若干 Huawei 路由器系列,并称截至 2025 年 8 月 28 日已有生产实现;同一段也明确说明这些信息由贡献者提供、未经核验且不代表 IETF 背书。冻结材料没有多厂商互通报告或可复算的 SLA 测量,因此不能扩大表述。
回执链必须一直延伸到应用
完整证据链从获批业务意图和精确规范版本开始,然后依次记录 NRP 成员、资源数量、SID 与 locator 分配、逐节点准入、实际资源创建、绑定一致性、全网提交、数据包分类、丢弃或 fallback 计数、性能测量以及应用结果。维护或故障后要重新走一遍,因为拓扑和资源可以变化,而 SID 仍保持原值。
Heng Lu 的“最小初始规范”原则适合这类设计。公共规范定义最小可移植语义和失败默认值;资源规模、准入、定价、降级与修复权留给承担风险的运营者。运行代码优先还意味着:一份标准轨草案和一个被识别的 SID 不是采用证明,路由器、控制器与应用回执才是。
第 20 版让资源意图可以被寻址,这是实质进展。它的边界也必须同样清楚:SID 可以选中通道,只有端到端记录才能证明通道真实存在、逐跳一致并交付了出售的结果。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance