
摘要
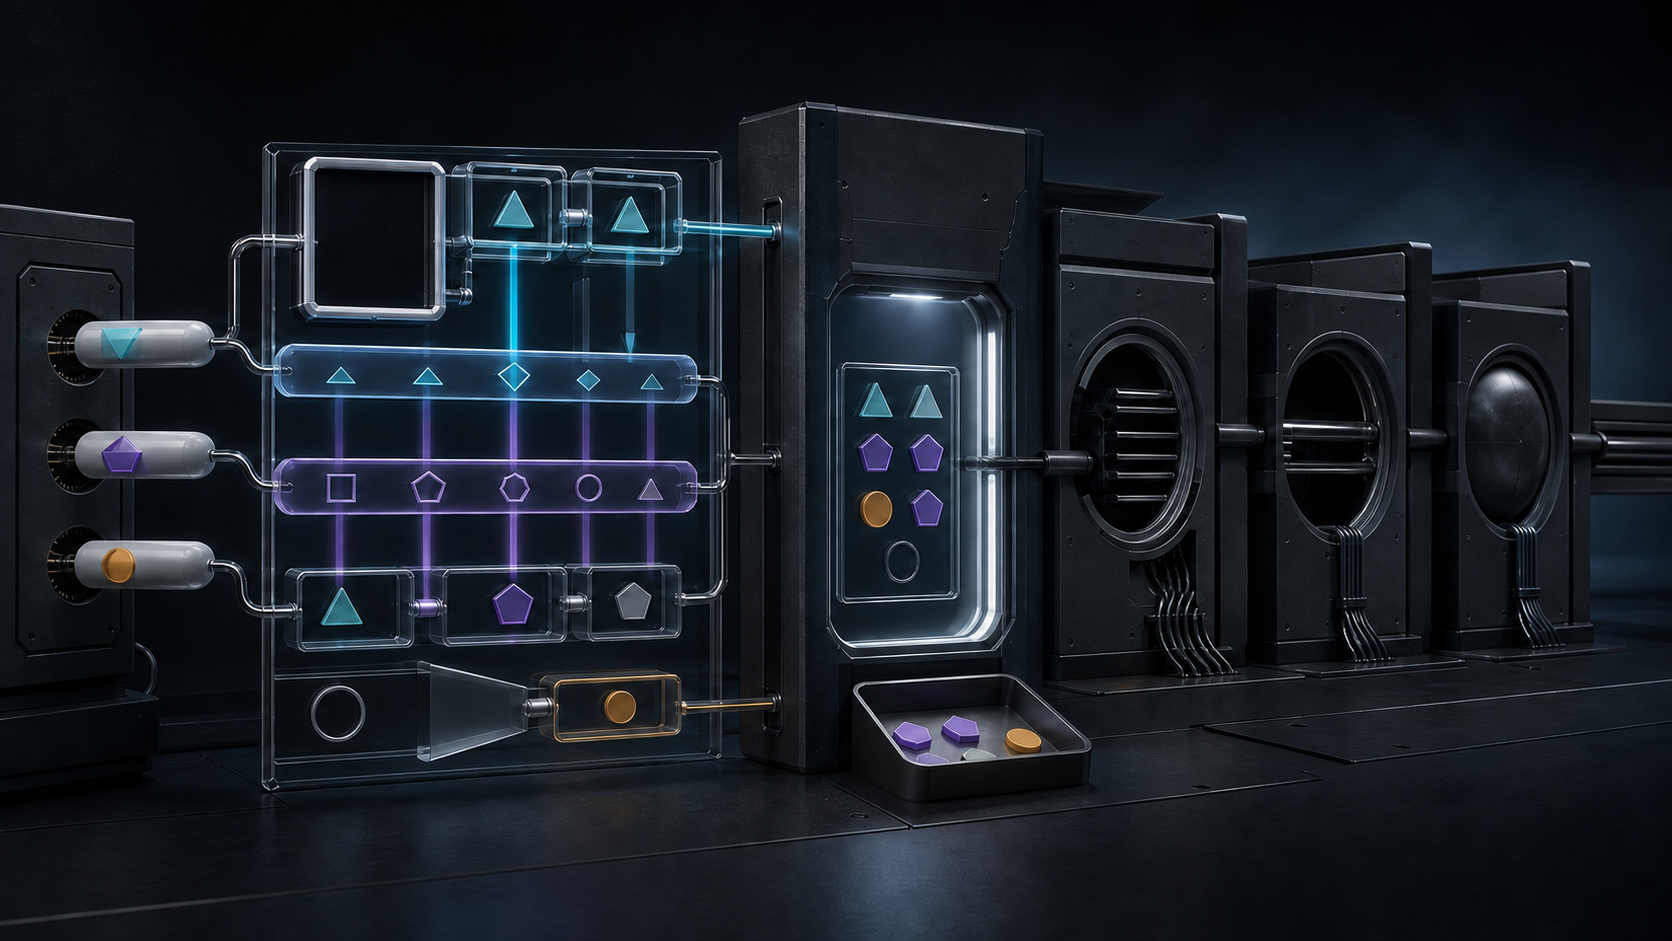
- RFC 9892 用 TID 标识一组分类,用 FID 标识其中的流;这些编号只在发出它们的调制解调器本地有效。匹配成功不等于队列、信用窗口或服务处理已经发生。
- 路由器必须校验并替换完整分类集,区分显式规则与通配规则,并在 Diffserv 与 Ethernet 同时匹配时采用 VLAN/PCP。随后还要由已协商的扩展赋予用途,再观察数据平面结果。
抓包记录显示 DSCP 命中,排障报告便写下“高优先级流已选中”。稍后才发现,同一报文也命中了 Ethernet 分类,而协议明确要求 VLAN/PCP 优先。第一条观察没有错,结论却选错了规则。
RFC 9892 于 2026 年 1 月以 IETF 标准轨 RFC 发布,为 Dynamic Link Exchange Protocol 增加 Traffic Classification Data Item。调制解调器可以把一组数据平面标识放在 TID 下,再用各个 Sub-Data Item 中的 FID 描述具体流。首批格式覆盖 DSCP 与 Ethernet VLAN/PCP。
规范有意把分类与用途拆开。Data Item 的结构可以复用,真实用途取决于调用它的扩展。分类器回答“哪些报文属于哪一组”,却不自动回答“进入哪一队列”“得到多少信用”“是否发出”或“远端是否收到”。
本地编号不能充当全局对象
TID 和 FID 由调制解调器给出,作用域也是调制解调器本地。两台设备都使用 7,不表示它们共享一个分类对象。设备重启或 DLEP 会话更替后,同一数字也不能在缺少上下文时被当作原对象延续。
RFC 8175 规定 DLEP 在调制解调器与其连接的路由器之间建立面向会话的本地控制通道。扩展按会话协商,多条连接会形成不同会话;无线侧如何传递底层信息不属于基础协议。可靠记录至少应包含调制解调器、路由器、会话、消息、接收时间与扩展版本。
IANA DLEP 参数登记表 把 Traffic Classification 记为 Data Item 类型 29,并登记 Diffserv 与 Ethernet 两个初始 Sub-Data Item 类型。登记解决的是线上编码冲突,不证明某台设备实现了格式、某次会话协商了扩展,更不证明报文受到任何处理。
这正是 Heng Lu 所说的运行代码优先:共同标准提供可互操作的可能性,实际运行状态才提供结果证据。登记号与消息只是证据阶梯的前几级。
更新是一整组替换
调制解调器可以在 Session Initialization Response 中给出分类,也可以在 Session Update 中发送新的或更新后的分类。路由器发现已有 TID 时,必须替换对应的信息,并按使用该分类的机制需要更新关联的数据平面状态。
因此,分类集不是只增不减的历史。若观察系统把每次收到的 Sub-Data Item 都累加为当前事实,旧规则会与新规则拼成协议参与者从未持有过的集合。若系统只覆盖旧值而不保留前后版本,又无法解释为何处理突然变化。
正确做法是同时保留“当前完整集合”和“带前驱与时间的版本链”。Sub-Data Item 的顺序本身没有语义,FID 的数值大小也不产生优先级。展示系统重新排序不能替代协议规则。
零值尤其容易失真。一个 Traffic Classification Data Item 若包含零个 Sub-Data Item,含义是没有流应匹配该 TID。Diffserv Sub-Data Item 若列出零个 DSCP,含义却是通配所有未被显式 FID 捕获的 DSCP。Ethernet 中 VID 为零又表示忽略 VLAN 维度。三者不能合并成一个“默认”。
Heng Lu 的最小初始规范与未来本地决策为这种分工提供了治理边界:共同层统一格式、范围、错误与优先级,后续用途和风险仍由实际承担后果的本地参与者决定。
校验必须覆盖完整集合
Diffserv Sub-Data Item 把一个 FID 与一组 DSCP 相联。路由器使用前必须校验,并确认同一个 DS Field 在完整 Traffic Classification Data Item 中只出现一次。检查范围不是单个片段。相同 DSCP 分散在两个 Sub-Data Item 中,依然构成错误,而不是两个可选答案。
RFC 2474 把 classifier 定义为依照规则从报文头选择报文的实体。DSCP 随后在各网络节点映射到 per-hop behavior,常通过队列服务与队列管理实现。分类、节点行为与跨域服务是相连但不同的事实。
RFC 2475 的 Diffserv 架构进一步表明,分类和流量调节处在管理域及其边界。一个标记可以跨域出现,但每个域怎样解释和执行仍受本地策略控制。DSCP 不是端到端服务收据。
Ethernet 分类把 VLAN 与 PCP 组合起来。显式 VLAN 映射先于默认映射。当同一报文同时符合 Diffserv 与 Ethernet 分类时,RFC 9892 要求使用 Ethernet 信息。取证系统必须保存所有候选匹配、显式或通配路径、完整集合校验结果以及最终采用的优先规则。只留下“DSCP 命中”会把真实输入变成错误决策。
扩展才决定下一步用途
RFC 9892 的格式只有在某个扩展要求时才使用。RFC 9894 以 Diffserv Aware Credit Window 为例:双方要在初始化时声明支持;声明使用的实现必须支持 RFC 9892 和 RFC 9893 的相关消息、数据项与处理。未收到对端支持声明,就不应发送该扩展的数据项。
RFC 9893 另行规定 Credit Window Association Data Item,把 TID 与 DLEP 目的地、信用窗口联系起来。某个 TID 若未出现在关联项中,就不会被该机制使用;不同窗口中的 TID 重叠也必须报错。
这里构成与既有 RFC 9893 文章的边界。旧文研究“信用已授予为何仍不等于链路交付”;本文研究更早一步:“哪套分类有效、哪条规则胜出、是否有扩展把 FID 变成控制输入”。
即便这些步骤成功,后面仍有数据平面安装、队列或窗口选择、具体报文准入、链路传输、远端接收与应用结果。前一层成功不能替后一层签字。
可信发送者不等于正确效果
RFC 9892 警告,冒充 DLEP 对端的攻击者可能注入另一套分类,改变流量到队列的映射,造成时延、拥塞或丢失。RFC 8175 所述传输层或二层安全可以减少冒充和篡改。
但认证只回答“谁发了这条分类”。它不证明策略正确,不证明路由器完成硬件编程,也不证明某个报文得到预期服务。安全来源与运行效果应各自留证。
完整证据链应保存对端身份、会话、消息散列和校验结果,再关联被选 FID、消费扩展、目的地、预期状态、观察状态、计数器、链路传输与远端结果。
在现实层与符号权力中,Heng Lu 指出一个标签如何吸收它没有观察到的行为。“已分类”若同时暗示“已接收、已校验、已安装、已处理、已交付”,描述字段就被升级成了越界授权。
分类器给流起了一个本地名字。只有把名字的边界保留下来,它才是可靠证据。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance