
主要领域
安全
在 主要领域 分类下,安全 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。

创造者
Barry O’Donovan 的 CRA 规则:同一团队,按产品分两种身份
在 RIPE 93,INEX 的开发者说明,Cyber Resilience Act 可能让同一家组织因不同软件产品承担不同角色。对网络运营商来说,这决定了上游究竟由谁负责安全工作。
北美云服务
Fortinet 锁定 19.295 亿美元采购承诺,账上超量负债只有 3030 万美元
设备卖得越快,厂商越要提前押注客户会买哪种型号。Fortinet 的三季报把这场赌局写在两处:供应商合同迅速变厚,产品毛利率先被芯片成本咬掉一截。

IETF
ECH 的备用钥匙,也能拨动隐私开关
一份关于连接重试签名的草案提醒运营者:恢复连通与维持隐私,是两份不同的责任。
报道
APNIC 蜜罐表格合计 115%,至少 2,869 个源 IP 被多个传感器看到
APNIC 在一周内统计到 98,958 个独立源 IP,覆盖六个蜜罐。把六行传感器数字相加却得到 113,299 次“地址—传感器”记录;至少 2,869 个地址因此出现在不止一个传感器上。
领导者
370 条 CVE 记录之后,Alistair Woodman 的修复时钟仍未公开
截至 10 月 30 日,EEF 官方索引列出 370 条发布日期在 2026 年的 CVE 记录,上一年为 9 条。Woodman 说,AI 让漏洞更容易被发现;之后的修补与验证,仍要靠维护者腾出时间。
全球云服务趋势
Tenable让Hexa AI接手夜班,授权边界仍留白
Tenable 称,安全团队离线时,Hexa AI 仍能发现暴露面、协调修复并验证结果。投资者演示把审批交给团队、把执行交给 Hexa,但没有说明每项操作究竟由谁放行。
非洲国家电信趋势
肯尼亚报出26.96亿次网络威胁事件,计数规则藏在哪?
肯尼亚国家网络事件响应协调中心(National KE-CIRT/CC)称,2026 年 7 月至 9 月共检测到 2,696,335,021 次事件。报告列出总数和六项整齐的小计,却没有给出事件定义,也没有说明一次检测如何对应一份通报、一次事故或一项受保护的服务。
领导者
有日期、无署名的公告序列:CERT-MU 公开材料没有确立关于卡利姆·艾哈迈德·乌斯马尼的什么
毛里求斯国家计算机应急响应机构在 2026 年发布过三份带日期的技术文件:一份漏洞通告、一份安全公告、一份安全警报。每一份都有编号、文件类别和日期,三份之中没有一份写出人名。按理能说明“谁为该产出负责”的法律文本,在 2026 年 10 月 19 日未能取得可读形式;而把卡利姆·艾哈迈德·乌斯马尼置于该机构负责人位置的这层关联,来自 BTW 自己的名录记录,不来自本次查阅取得的任何文件。
案例档案
CrowdStrike 的 Channel File 291 补救,是一张没有测试记录的检查清单
厂商自述的根因文本只剩两句可引用。其后的一切只以摘要形式存在——而一条被宣布的检查点,还不是一条被证明的检查点。
欧洲与中东云服务趋势
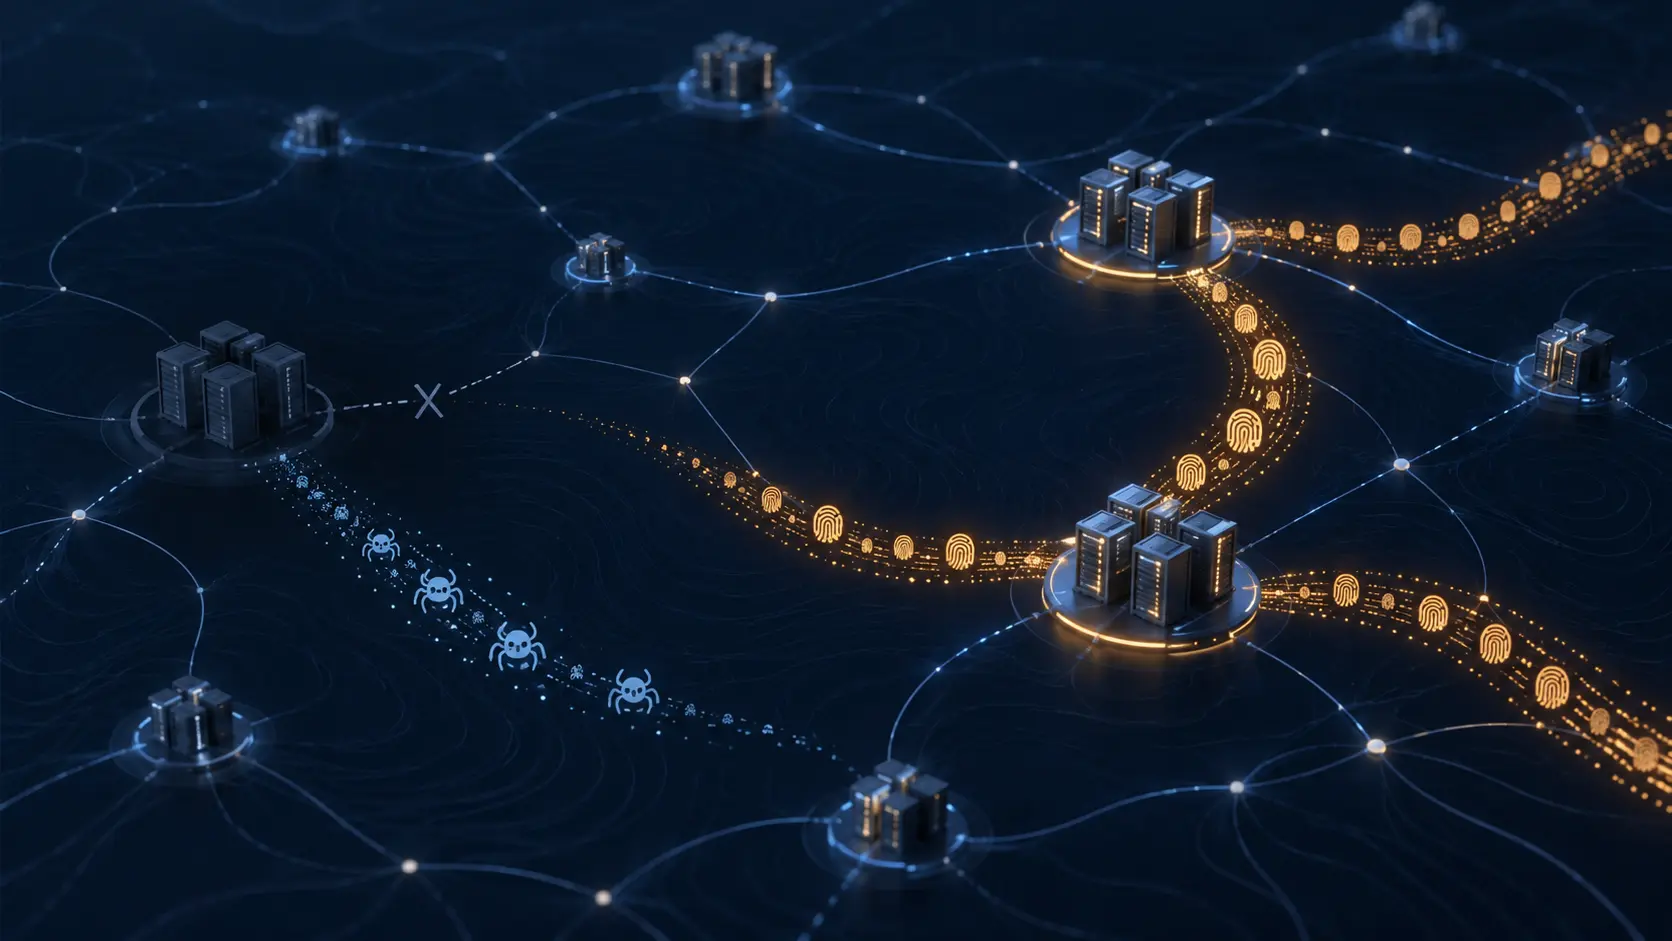
Yandex 流量骤降后,消失的爬虫和换路的请求
一边是新闻文章少了搜索爬虫来抓取,另一边是同一个客户继续收到熟悉的可疑请求。Cloudflare 的故障分析里,两条流量曲线都往下走,背后的故事却没有朝同一个方向发展。
北美云服务
Proofpoint拟收购Varonis:威胁信号能否连到数据权限
一次安全告警只有在能说明谁或什么代理采取了行动、它触及哪些数据、何种权限让行动成为可能,以及处置是否真正改变了暴露面时,才形成完整的操作证据。Proofpoint 拟收购 Varonis,试图把这些环节拉近。交易尚未完成,双方宣称的产品整合也仍是计划。

报道
CEDIA将在LACNIC 46同期FIRST研讨会上说明DALIA的人工决策边界
10 月 21 日的议程将介绍 DALIA 如何用多智能体 AI 协助 CSIRT 分流、关联信号和排序,同时把关键决策与遏制行动交由人负责。公开摘要尚未说明这一边界如何落实。

IETF
同一封邮件,三个正文,三个过滤结果
一条规则在旧服务器上命中,迁移到新服务器后却没有命中。邮件字节和脚本都没变,变化的是匹配前被构造出来的“正文”:未经解码的传输表示、按类型挑选的 MIME 部件,或者实现尽力提取的文字。RFC 5173 把这种差异写进了协议本身。

IETF
子令牌有效,整条授权链仍需证明它有权行动
把每次转授权都送回中央服务器审批,会形成延迟与单点;让客户端自行签发子令牌,则必须保证任何一跳都只能收窄权限。真正的凭证不是最后一个 JWT,而是从可信根到本地执行点的完整证据链。

IETF
制造商签了新信任根,交付它们的服务器仍未获认证
设备可以在尚未识别运营服务器时,通过出厂信任锚接收一组制造商签名的 CA 证书。这条捷径只有在边界不被压扁时才成立:签名证明对象,属地策略决定是否改写信任库,新会话才验证服务器,后续注册与运行结果还要各自举证。
IETF
源文件一个字没变,允许清单却改了它的意义
一份可读的 CDN 文件通过了昨天的生产门禁。今天,文件哈希完全相同,解释器却拒绝同一个前缀。差别不是语法,也不是注册表里有没有这个名字,而是运营方修改了允许调用的扩展集合。文本表达了请求;本地配置仍然决定这段请求能否变成一个值。
IETF
控制台读懂了每个字段,却仍不知道谁有权改这片区域
DUJ 把含糊的 DNS 操作说明变成机器可检查的动作清单。解析器因此能准确知道要增加或删除什么;真正承担后果的 DNS 运营者仍必须独立回答:提交者是否有权、这项变更是否符合本地策略、提交是否完整生效、公共 DNS 是否已经呈现新状态。

IETF
AS2 名称完全匹配,签名者的授权仍是本地决定
一条异步 MDN 可以从另一条 HTTPS 连接返回,名称对调正确、签名验证成功、MIC 也与原文一致。它证明了一条很强的证据链,却仍不能替代那条没有出现在报文里的记录:谁批准这把新密钥代表这一交易伙伴?

案例档案
编号已经变绿,注册表却仍是一片空白
迁移看板最容易制造的一种错觉,是把“测试向量已经换成正式编号”显示成“算法身份已经稳定”。2026 年 10 月 1 日,OpenPGP 工作组草案第 05 版已经把八种 NIST/Brainpool 复合算法写成 37 至 44;同一时点的 IANA 公共注册表仍把 37 至 99 标成未分配。这不是谁对谁错的判决,而是一个控制边界:编号、注册权威和实际执行还不能被合并成同一事实。

IETF
ACME 密钥已经轮换,昨天的 DNS 授权仍然有效
新版 ACME 持久 DNS 挑战草案把一次看似干净的密钥轮换拆成了多本账:旧私钥已经不能发起请求,它留下的公钥指纹却仍可能支撑一份尚未到期的域名授权。