
摘要
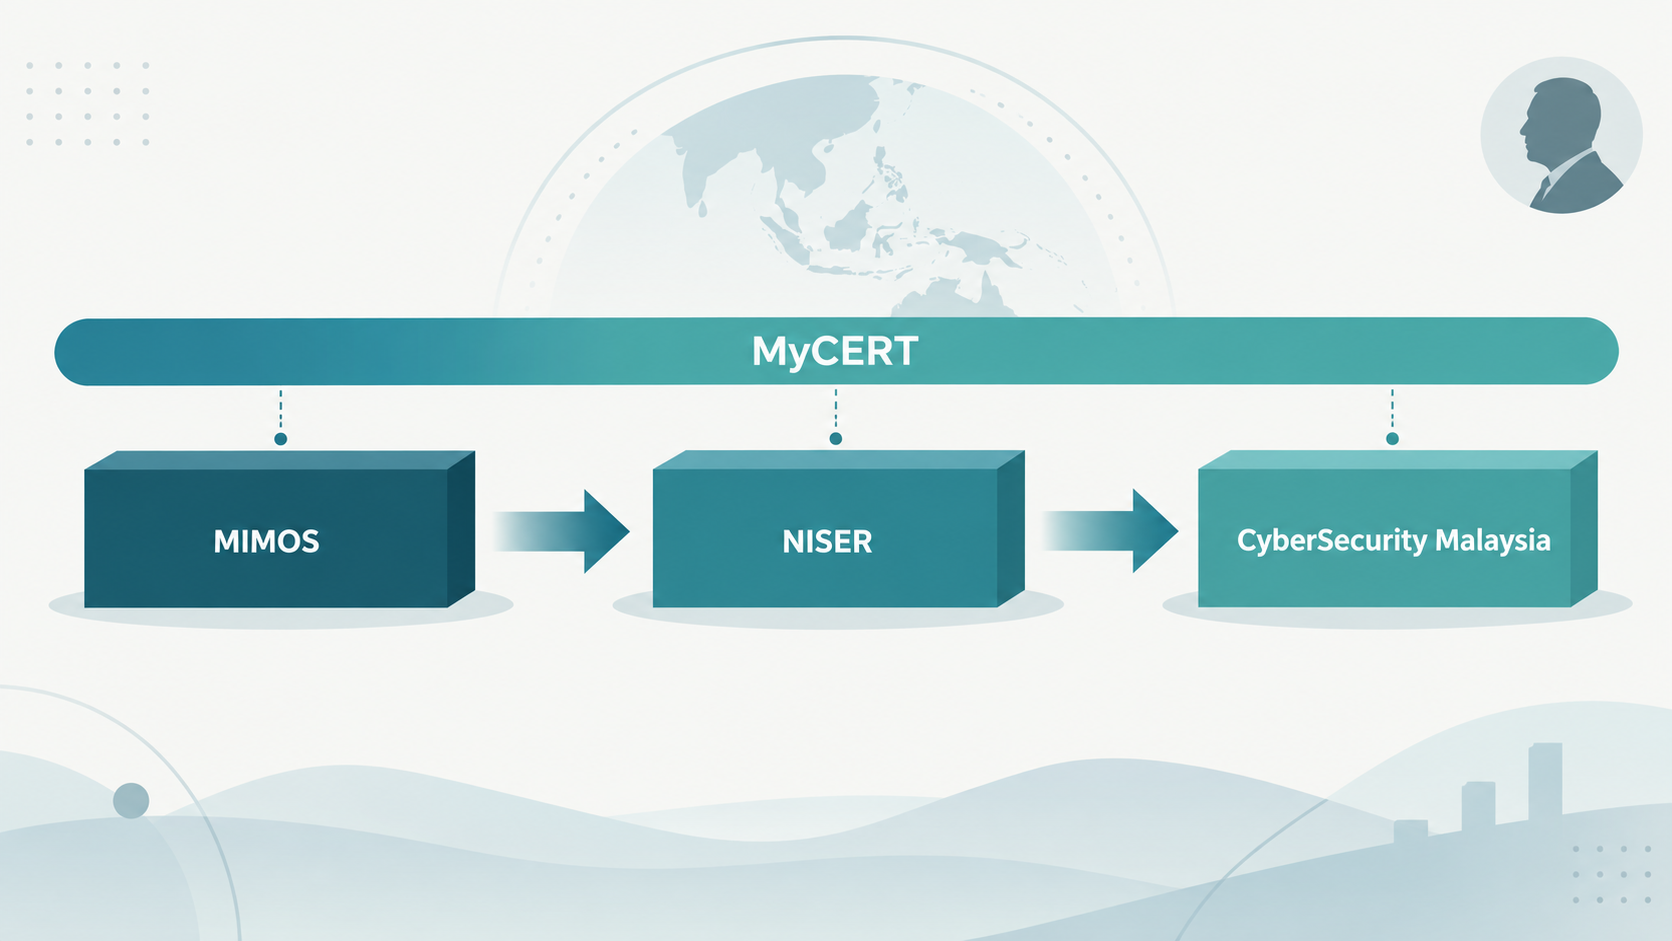
- 官方机构记录将 MyCERT 的起点追溯至 1997 年,并显示它后来进入 MIMOS 内部成立的 NISER 结构。
- FIRST 记录的 2003 年 5 月 13 日成员日期,为 MyCERT 在 CyberSecurity Malaysia 名称出现之前已经作为可识别事件响应团队运作提供了外部锚点。
- 这些材料支持“能力跨机构延续”的判断,但不支持把 Dr. Mohamed Awang Lah 写成唯一创始人、唯一控制者或明确的人员交接执行者。
关键发现不是一个人的创办故事,而是一条组织链
关于早期马来西亚互联网基础设施的叙述,常常围绕少数技术领导者展开。这样的叙述可以帮助读者找到关键人物,却也容易把不同层次的权力混在一起:提出网络安全方向的人、批准机构安排的人、实际运营团队的人,以及后来承担公共职能的组织,并不必然是同一方。
MyCERT 的记录之所以重要,正是因为它把问题从个人声望转向了可观察的机构机制。CyberSecurity Malaysia 的企业历史称,MyCERT 于 1997 年 1 月 13 日成立,最初在 MIMOS Berhad 旗下运作;2001 年,National ICT Security and Emergency Response Centre,即 NISER,在 MIMOS 内成立,MyCERT 被置于这一新的组织结构中。该机构历史随后把 NISER 与 CyberSecurity Malaysia 的关系描述为一段组织分离、改名或重组过程,并将 2007 年 8 月 20 日作为 CyberSecurity Malaysia 名称或组织形态确立的重要日期。CyberSecurity Malaysia 的企业历史
这里需要保留措辞边界。组织自己的历史可以证明其当前对过去的制度性叙述,却不能单独证明每一次转移在法律上究竟是成立、改组、转让还是重新命名。因而,本文使用“机构连续性”描述可被多份记录共同支持的功能链条,而不把它误写成一份未经独立核验的法人继承意见。
1997 年的起点与 2001 年的再安置
MyCERT 的官方页面将它描述为马来西亚的国家计算机应急响应团队,并将其置于 CyberSecurity Malaysia 现有组织之中。MyCERT:About MyCERT 这一页面的价值在于确认今日团队的公共职能与组织位置;它的局限也同样明显:现在的归属关系不能自动证明过去每次组织变化的具体法律形式。
因此,1997 年和 2001 年应当分别理解。1997 年是 MyCERT 被记录为成立的时间;2001 年则是 NISER 在 MIMOS 内成立、MyCERT 被纳入新结构的时间。后者不是简单的品牌更新,而是事件响应能力被放进更大机构框架的一次组织性安排。它可能改变报告关系、资源配置和管理边界,却不等于此前的功能消失,也不等于一个个人把整支团队“带走”。
这一区分改变了人物评价的方式。如果证据显示 Dr. Awang Lah 参与了网络安全倡议,合理的归责范围可以是:他参与或推动了形成 MyCERT 的技术和制度环境。不能从这一点跳到更强的结论,即他个人拥有团队、任命全部人员,或在 2001 年执行了某次可命名的交接。MY.NeuTrans 的相关叙述可以作为主体关联材料被引用,但它不是独立证明个人控制权的替代品。Internet Hall of Fame:Mohamed Awang-Lah
2003 年的 FIRST 成员日期说明了什么
FIRST 的 MyCERT 团队记录把成员日期列为 2003 年 5 月 13 日。FIRST:MyCERT Team Profile 这项记录提供了一个不同于机构自述的外部时间锚点:在 CyberSecurity Malaysia 作为后来名称出现之前,MyCERT 已经作为一个可识别的计算机应急响应团队参与国际专业网络。
但成员日期不是成立日期,也不是所有权证明。它说明 FIRST 在该日期承认或记录了 MyCERT 这一团队身份;它不说明当时的内部人员名单、预算控制、任命权或团队与 NISER 的精确管理关系。把 FIRST 成员身份写成“国际认可的组织存在”,是证据允许的表述;把它写成“证明某个人控制了 MyCERT”,则超出了记录。
APCERT 的成员名录也能帮助确认 MyCERT 在区域事件响应网络中的机构可见度。APCERT:Members 这一类名录适合用来说明当前或某一时期的参与位置,却不能单独重建 2001 年的组织变化。国际组织目录因此是连续性拼图中的交叉参照,而不是一份完整的组织谱系。
2007 年:名称变化不是个人权力的延长线
CyberSecurity Malaysia 的企业历史把 2007 年 8 月 20 日置于 NISER 后续组织发展的关键节点。CyberSecurity Malaysia 的企业历史 读者可以从这一时间线看到,MyCERT 的功能并没有因为 NISER 不再以原有形式存在而从公共机构体系中消失。它被带入了后来以 CyberSecurity Malaysia 为名的国家网络安全组织结构。
这就是本文与此前关于 JARING、研究网络转向公共 ISP 以及 MY.NeuTrans 批发基础设施模式的文章的差异。那些文章分别考察了网络服务的运营交接、技术领导与机构权力的边界,以及企业模式的具体选择。本文关注的是另一种机制:一个公共事件响应职能如何在组织重组之后仍保持可识别性和可用性。
“延续”并不意味着没有变化。新的组织可能改变任务范围、汇报关系、人员结构、预算来源和政策责任。它只意味着从现有记录看,MyCERT 这一团队身份和事件响应职能能够被追踪到后来的 CyberSecurity Malaysia。国际电信联盟的马来西亚国家资料也把 CyberSecurity Malaysia 与国家网络安全能力联系在一起,但这类国家概览通常是对某一时期制度的摘要,不应被用来证明其中未明确写出的 2001 年或 2007 年日期。国际电信联盟:Malaysia country profile
个人贡献应当放在机制之内,而不是取代机制
Dr. Mohamed Awang Lah 的人物意义并不需要依靠“唯一创始人”这一不可证实的标签来成立。现有材料把他放在马来西亚早期网络、互联网发展与网络安全倡议的历史背景中;这足以支持对其技术领导和制度参与进行严肃考察。但人物文章必须继续回答:哪些决定可以具体归于他,哪些结果依赖 MIMOS、NISER、政府机构、工程团队和后来组织的共同作用?
对 MyCERT 而言,较为稳妥的因果链是:早期网络安全倡议形成了建立事件响应能力的需要;MyCERT 在 1997 年被记录为成立;2001 年它进入 NISER 的组织结构;2003 年 FIRST 记录其国际成员身份;2007 年以后,该功能继续处于 CyberSecurity Malaysia 的机构框架内。这条链条说明制度能力没有随单一任期自动终止,却没有提供充分证据证明某个人亲自设计了每一项组织安排,或负责了每一次人员替换。
这种边界不是削弱个人贡献,而是使贡献更可检验。一个人可以影响问题定义、争取组织资源、推动技术实践,甚至帮助形成一支团队;公共职能最终能否延续,还取决于正式授权、组织记忆、人员训练、预算和后继机构的接纳。若没有这些中间机制,“某人导致某机构持续存在”的说法就只是一种时间上的同时出现。
能够确认与仍然未知的部分
能够确认的是,多个记录把 MyCERT 与一条跨越不同组织名称的公共事件响应历史联系起来。CyberSecurity Malaysia 和 MyCERT 的官方页面提供机构自身的历史与当前归属;FIRST 提供 2003 年成员日期这一外部记录;APCERT 提供区域参与背景;ITU 提供国家层面的制度概览。它们共同支持一个谨慎但有意义的结论:MyCERT 的可识别职能跨过了 MIMOS、NISER 与 CyberSecurity Malaysia 的组织阶段。
仍然未知的是:每次重组时具体由谁批准、哪些人员留任、哪些流程被移交、预算和设备如何重新分配,以及 MyCERT 的技术能力在不同阶段究竟由哪些团队维护。现有来源也没有证明 Dr. Awang Lah 是唯一创始人、长期控制者或某次明确人员交接的执行者。未来若能取得同期任命文件、组织架构、人员名录、年度报告或参与者访谈,文章可以进一步从“组织连续性”推进到“能力如何被转移和保存”。在这些材料出现之前,不应以年代顺序替代交接证据。
MyCERT 的历史最终说明,机构合法性和技术能力的持续,不仅来自一个有影响力的人,也来自能够在改名、重组和权责变化后继续工作的组织安排。Dr. Awang Lah 的合理位置,是这条历史中可以被独立材料检验的参与者,而不是吞没机构、团队和治理结构的单一主人。
来源与证据边界
本文使用的主要记录包括 CyberSecurity Malaysia 的企业历史、MyCERT 官方介绍、FIRST 的团队成员页面、APCERT 成员名录、ITU 马来西亚国家资料,以及 Internet Hall of Fame 的人物页面。官方机构页面用于说明机构自身的历史叙述和当前归属;FIRST、APCERT 与 ITU 用于提供外部或区域性参照;人物页面仅用于检验对 Dr. Awang Lah 的有界人物归因。任何来源都不应被扩展解释为个人所有权、唯一控制权或未经记录的人员交接证明。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance