
学者
学者
学者情报聚焦于塑造互联网基础设施战略的领导者、运营者、研究人员、创造者、投资者和政策参与者。该栏目把访谈、公开档案、公司关联、职位变动、治理参与、组织背景和相关文章串联在一起,使读者能按实际职能跟踪决策者,而不是依据零散文章的发布时间。需要查找特定高管、创始人、技术运营者、标准贡献者、注册局人物和基础设施投资者的读者,可以借此把这些人物与云服务、电信、数据中心、区域连接、治理和资本配置的结果联系起来。页面还会说明谁具有影响力、他们与哪些组织有关联、哪些公开证据支撑其职位、其决策可能如何影响市场执行或治理,以及哪些领导力信号值得持续关注。读者可以比较权威来源、职业背景、组织关系、地域、证据质量和市场相关性,而不会把人物报道简化成一份履历索引。
最新报道
学者最新动态
75 篇文章

学者
Mark Nottingham 与 HTTP/3 名称背后的工作组边界
2018 年,Mark Nottingham 提议把 HTTP-over-QUIC 改称 HTTP/3。这个名称不仅让协议层次更容易辨认,也伴随着一项更安静的制度安排:QUIC 工作组完成 HTTP 映射的初始工作,之后由 HTTP 工作组负责维护。

学者
Toerless Eckert的AI4AN草案,把信任问题带进路由器
AI4AN 提出一种不同的网络自动化路径:让模型协助编写并测试自动化软件,再把软件部署到网络设备上运行。Toerless Eckert 与 Alexander Clemm 合著的 IETF 草案,因而把问题从“模型能否提出正确建议”推进到“生成的程序到达路由器后能做什么”。

学者
Kurtis Heimerl 的社区蜂窝网络:本地服务不等于掌握全部控制权
社区蜂窝网络承诺的不只是更便宜的信号:当全国性运营商看不到足够的商业回报时,当地仍可能按照自己的需要组织通信。Kurtis Heimerl 的研究同时展示了这种可能性及其边界。本地运营者可以调整服务、价格和应用,但频谱、号码、互联以及部分网络管理仍可能掌握在运营商手中。
学者
David J. Farber 与 Interesting People:让争论可见,不等于代表用户
一份 1993 年的版主说明同时写下开放投稿和保留编辑裁量。档案让被选中的观点可供查证,却无法衡量互联网使用者的总体意见。
学者
Lorrie Cranor 的隐私标签,应能追溯到代码与 SDK
围绕 Google Play 的 Data safety 声明,关键问题很实际:开发者能否把商店里的每项披露,追溯到代码和 SDK 的行为?Lorrie Cranor 关于可用隐私的研究,把这道“从软件行为翻译成公开声明”的工序放回了开发流程。

学者
Elinor Ostrom 与“原则不是处方”
把 Elinor Ostrom 的研究概括成一张“共同资源治理八条规则”,看起来便于传播,却很容易把她的发现变成别人的命令。在诺贝尔访谈中,面对“这些原则是否告诉人们应该怎样使用共同资源”的提问,她先修正了问题:她寻找的是长期存续制度之间的经验规律;原则如何落实,因制度而异。这个限定,正是研究结论与通用处方之间的分界。

学者
Robin Milner:搜索不能自行铸造的定理
一个证明 tactic 可以遍历成千上万条路径,最后宣布“成功”。但在 LCF 架构里,这个消息不是验收时刻。真正跨过边界的是一个只能由受保护公理与推理规则函数构造的 theorem 值。Robin Milner 的持久贡献,在于让自动化可以大胆、复杂并且会犯错,同时收窄结果成为定理的唯一通道。

学者
Nancy Leveson:没有零件损坏,事故仍可能发生
一项指令可以由正常工作的设备发出,由尽责的操作员执行,最后仍把系统推向危险。Nancy Leveson 研究的不是怎样寻找最后一个犯错的人,而是谁本应维持安全约束、当时掌握什么信息,以及反馈为何没能纠正失真的判断。
学者
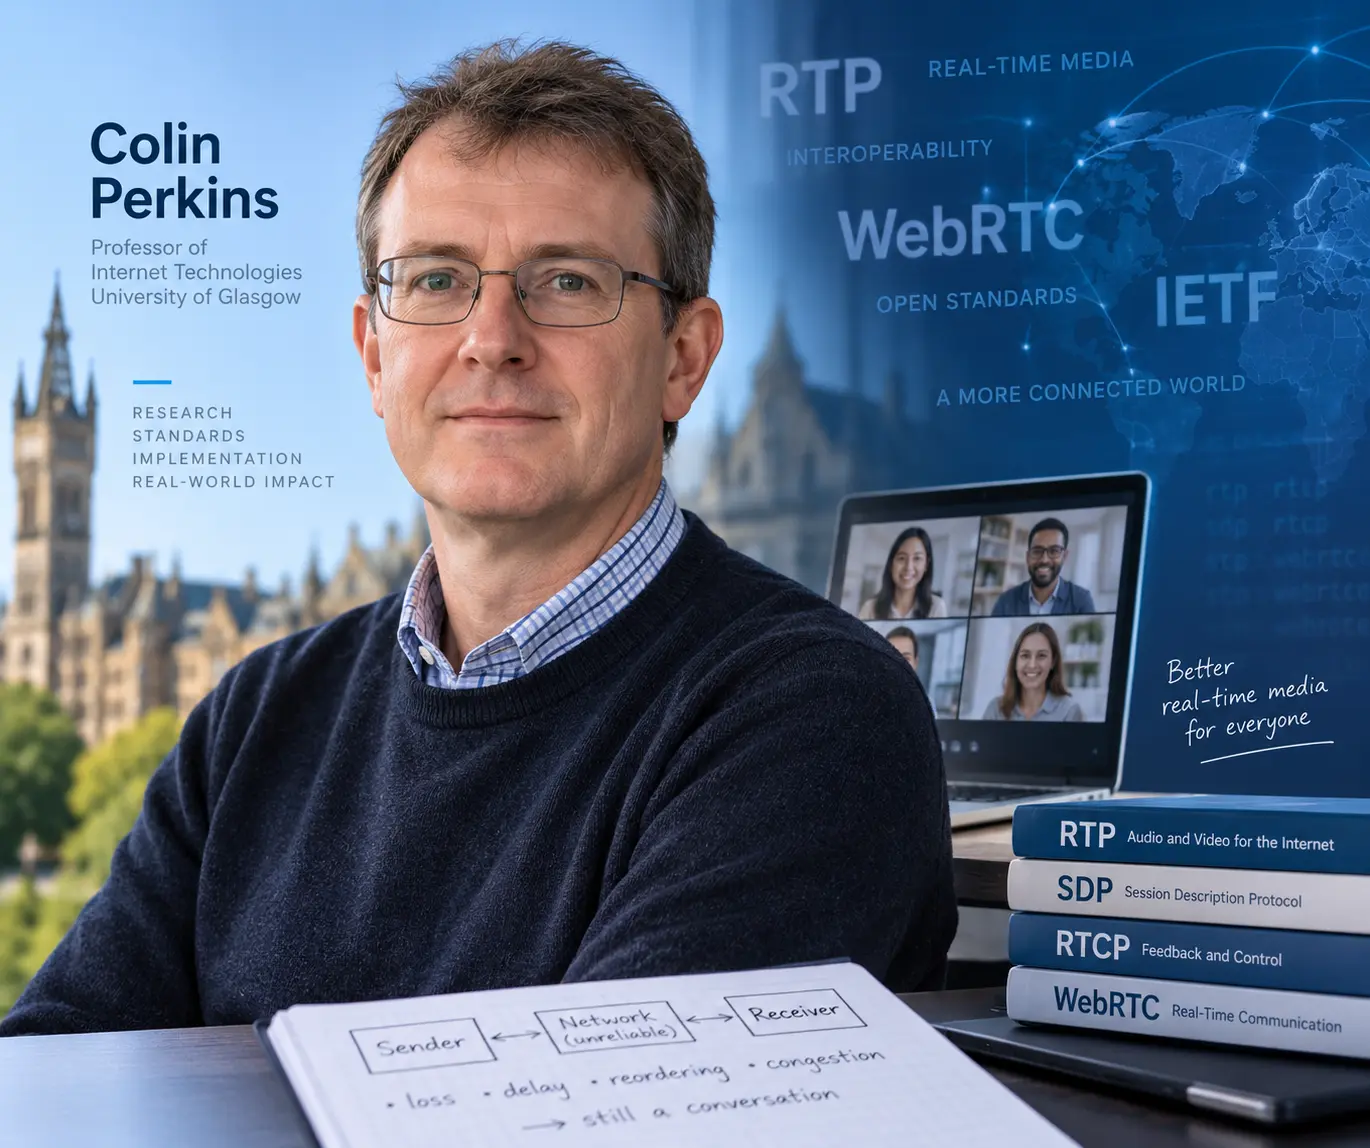
柯林·珀金斯:实时媒体如何学会共享互联网
柯林·珀金斯并未发明 RTP、WebRTC 或互联网拥塞控制。其主要贡献在于三十年持续推进实时媒体反馈、修复、安全与治理机制,使实时音视频在不可靠网络中保持有用,并将其从单次发明者叙事转化为可持续的基础设施治理实践。

学者
Laurent Vanbever 与必须在变化过程中接受测试的网络
Laurent Vanbever 的研究将网络配置视为可执行软件,其故障可能在部署之前、之中或之后出现。从安全路由迁移与配置综合,到运行时 BGP 检测与节能运维,他在 ETH Zurich 的研究始终追问:当网络持续变化时,运维人员如何维持意图。
学者
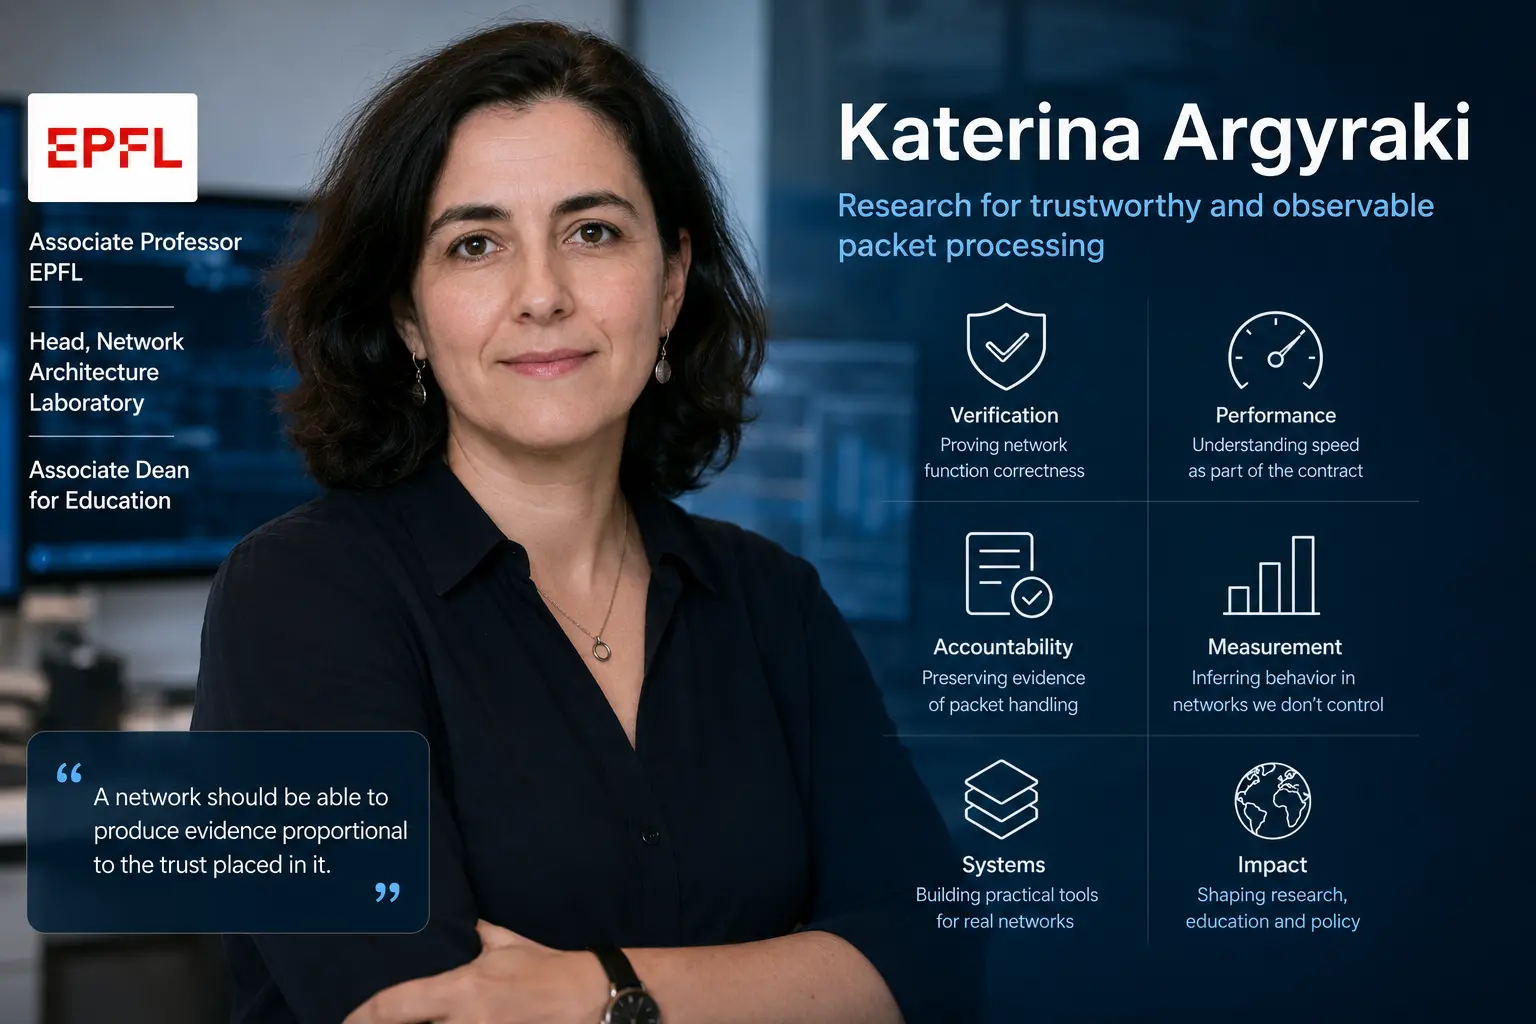
Katerina Argyraki 与数据包转发中的证据探索
Katerina Argyraki 的研究围绕一个随网络可编程性增强而愈发困难的问题展开:数据包处理系统可能既快速又灵活,但运营方和用户往往缺少证明其行为正确的证据。她在 EPFL 的工作把软件路由器扩展、代码验证、性能契约、数据包收据与外部测量连接成分层的网络问责方法。

学者
Kathleen Nichols 与快速链路无法掩盖的队列延迟
Kathleen Nichols 最著名的工作改变了评判网络队列的变量:时间,而不是数据包数量。CoDel 使持续等待变得可测量,同时部署仍取决于瓶颈位置、响应型发送方和持续维护的实现。

学者
Sally Floyd 让拥塞控制对证据负责
Sally Floyd 将路由器队列、传输反馈、流量模型和标准工作连接为共享网络责任的纪律。她的遗产不在于某个著名算法,而在于一种同时检验吞吐量、时延、公平性、稳定性和部署假设的方法。

学者
每项网络指标都需要失效模型
Nick Feamster 的工作让配置、宽带与审查可以测量。只有说明自身可能如何出错,指标才成为运营证据。
学者
网络工具需要可复现边界
有效检查器可以发现隐藏配置问题;只有他人能复现范围与遗漏时,结果才持续可信。
学者
网络观察不等于因果
Nick Feamster 的工具让路由、垃圾邮件、宽带和审查中的隐性问题可见,但测量仍需要因果边界。

学者
Nick Feamster 让网络学会解释自己,也暴露了测量的边界
2005 年,他参与开发的一套检查工具在 17 个自治系统的配置中报告了 1,000 多个此前未被发现的故障。此后,这种让隐蔽基础设施变得可解释的努力延伸到垃圾邮件、宽带、审查、智能家居和机器学习,并一再表明:当观察结果被误当成因果结论时,测量本身就可能带来风险。

学者
Nick Feamster 创建了解释网络的工具——并揭示了其局限
2005 年,他合著的一款验证器报告了 17 个自治系统配置中此前未发现的 1000 多个故障。这种让隐蔽基础设施变得可读的努力随后扩展到了垃圾邮件、宽带、审查、互联家庭和机器学习——并反复表明,当观察与因果关系混淆时,观察就变得危险。

学者
Nick Feamster 打造了解释网络的工具,并揭示了它们的局限性
2005 年,他参与合著的检查工具报告了 17 个自治系统配置中此前未发现的超过 1,000 个故障。将看不见的基础设施转化为可读形式的相同尝试,随后扩展到垃圾邮件、宽带、审查、智能家居和机器学习,并反复证明,当观察被误认为原因时可能带来危险。
学者
Nick Feamster 设计工具解析网络——并揭示其局限
2005 年,他合作开发的验证器在 17 个自治系统的配置中发现了超过 1,000 个此前未知的缺陷。此后,让隐蔽的基础设施变得可读的同样努力延伸到了垃圾邮件、宽带、审查、智能家居和机器学习领域——同时揭示了一个道理:当观察被误认为就是原因时,它便可能带来危险。