
全球公司
全球公司
全球公司情报涵盖全球互联网基础设施市场的互联网基础设施运营商、云服务提供商、电信网络运营商、数据中心公司、注册机构、联盟、标准制定机构及机构市场参与者。它阐述各类组织如何通过服务布局、网络覆盖、所有权、合作关系、基础设施投资、客户依赖、采购风险、连续性风险、竞争、政策压力及资本投入等要素参与基础设施市场。读者可按市场角色、地区、公开证据、运营约束和战略相关性查阅组织档案,同时将长期公司记录与纯事件报道分开。每家组织均可从运营业务、风险敞口、可能依赖它的客户或合作伙伴、佐证其公司记录的来源,以及值得后续跟进的关系、投资、监管信号或服务变化等方面进行比较。最终,本页面为买家、运营商、投资者、分析师和关注治理的读者提供内容翔实的公司研究信息,帮助他们了解谁控制基础设施容量、哪些证据印证公开记录、组织如何融入区域数字经济,以及哪些变化可能影响采购、服务连续性、合规、竞争或资本规划。

最新报道
全球公司最新动态
1,932 篇文章
全球云服务
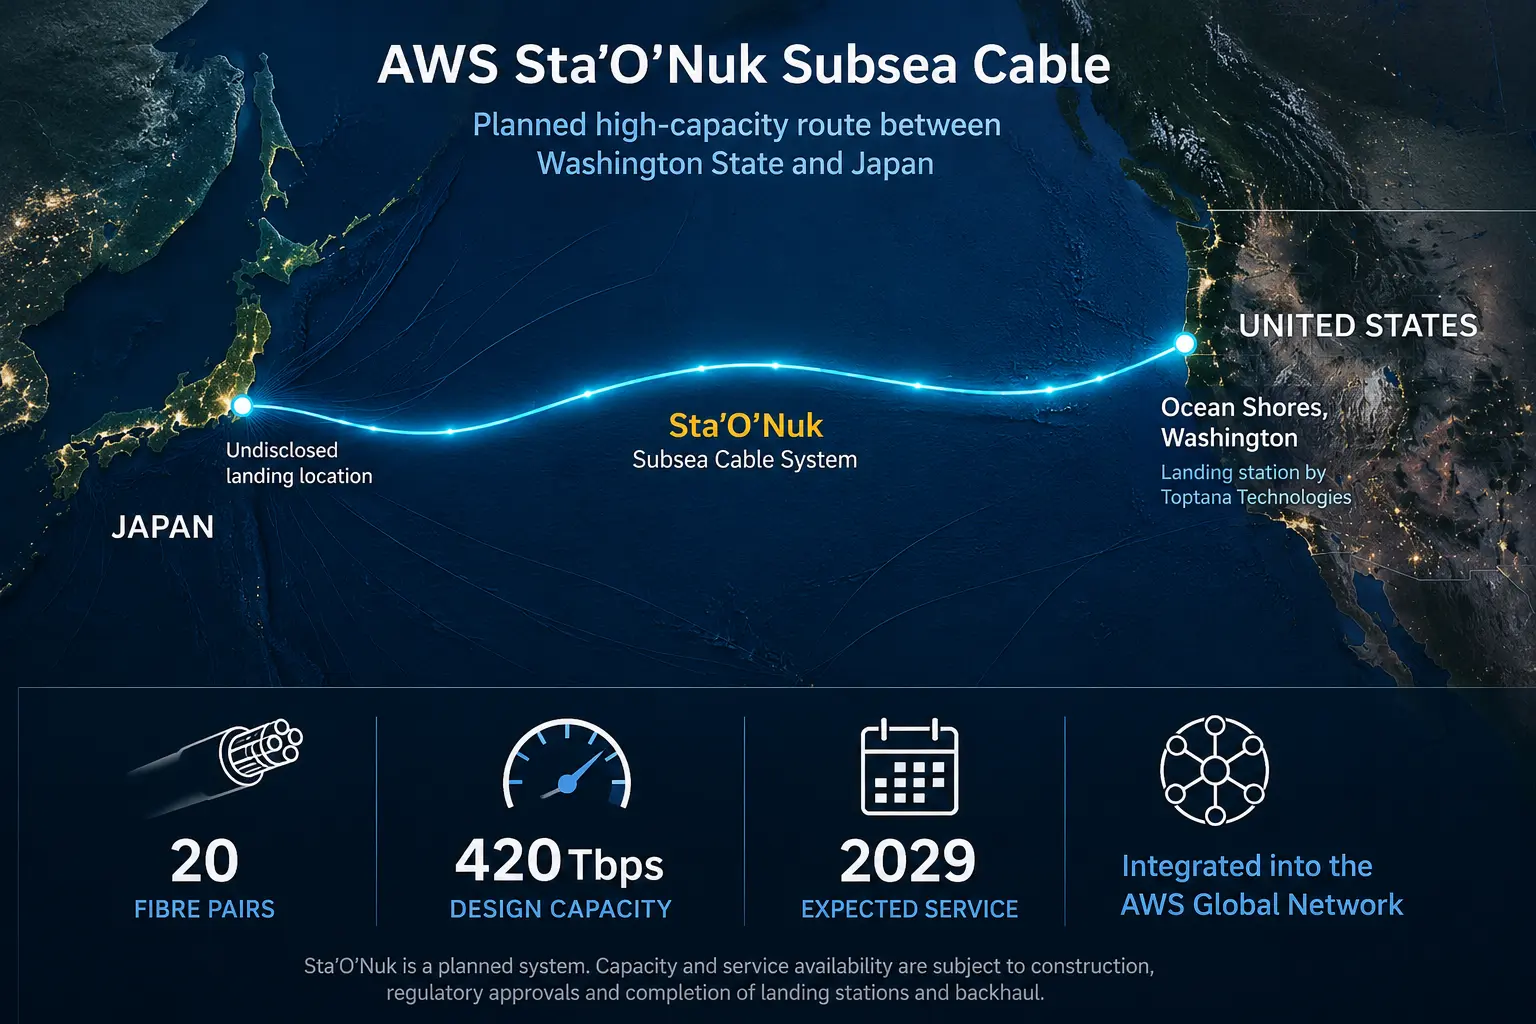
AWS 计划建设 420 Tbps 美日海底电缆
AWS 正在建设连接美国华盛顿州与日本的 Sta’O’Nuk 海底电缆。该系统包含 20 对光纤,预计于 2029 年投入服务。

全球云服务
Datadog 用 Observability Pipelines 把成本裁决前移
Datadog 允许企业在遥测数据离开自身环境之前削减数据量。下游账单可能因此下降,但删除运营证据的权力也被推到更上游;一旦数据在这里消失,事后的搜索无法把它找回来。
全球云服务
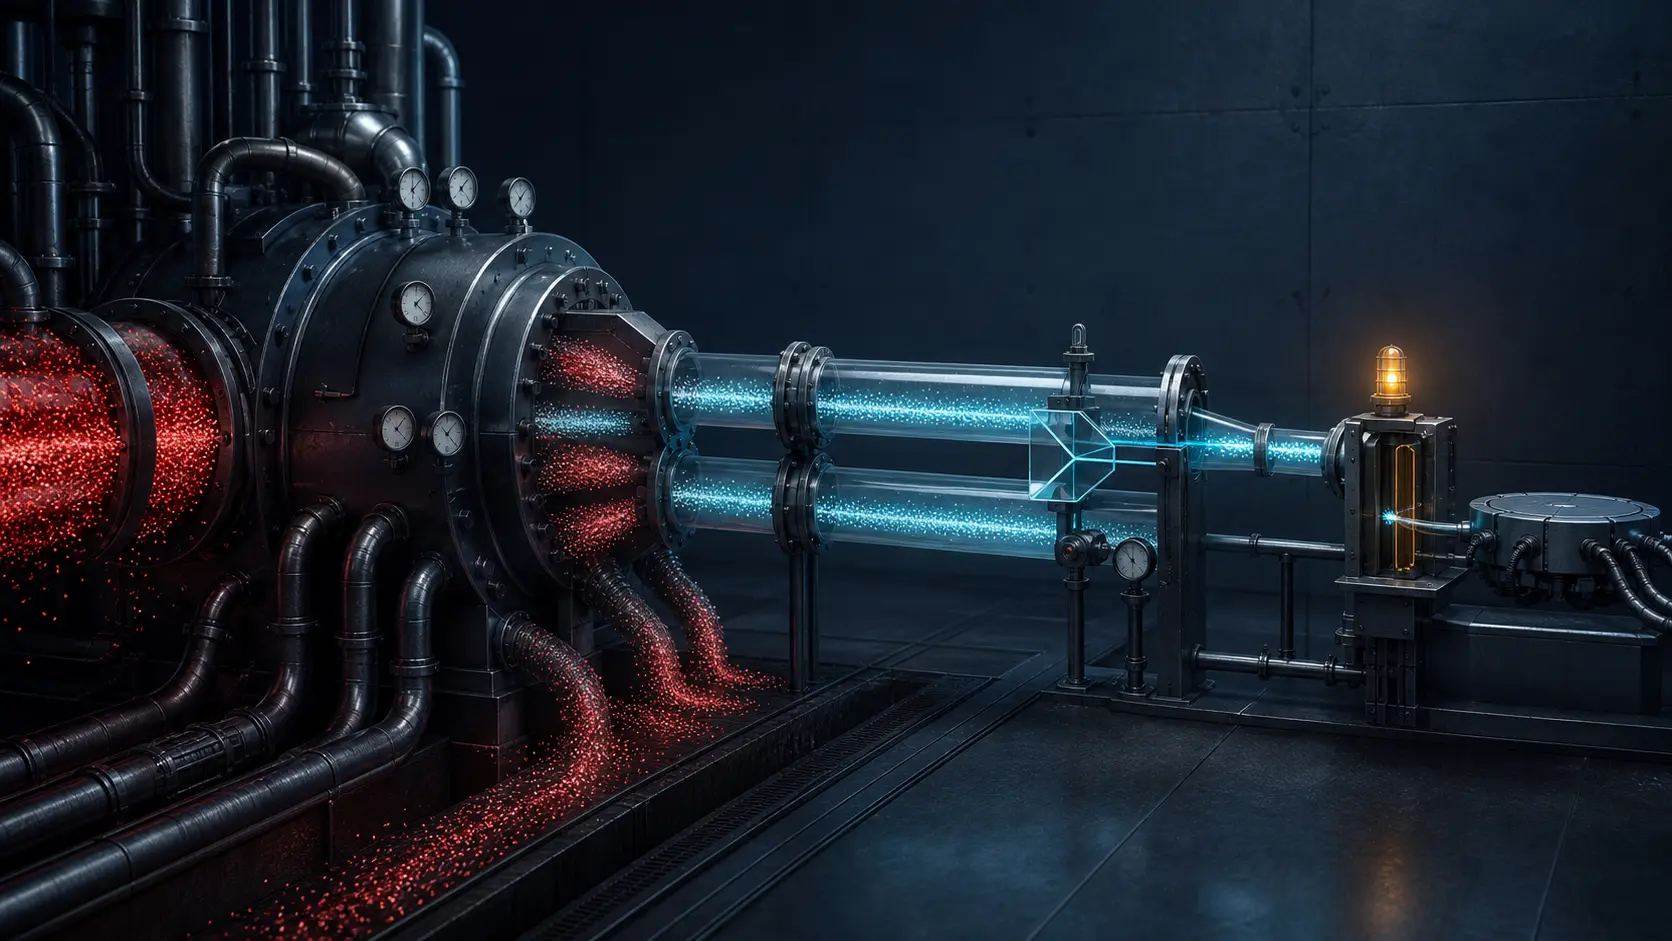
DDoS 清洗合同必须说明谁来交付“干净的 1 Gbps”
DDoS 清洗平台可以吸收以太比特计的攻击流量,但单个客户的正常流量仍要经过带宽更窄的线路、隧道与路由器。采购者真正要买的,不只是供应商能够丢弃多少恶意流量,而是整条交付链必须把多少净化后的正常流量送到客户、在何处计量,以及平台正常而业务仍然受损时如何补救。

全球云服务
GitHub 制品证明验证的是构建路径,而非二进制文件是否安全
有效签名能够说明二进制文件从何而来,却不能替部署系统作出放行决定。只有当使用方把证明中记录的构建路径与明确的信任策略逐项比对时,GitHub 制品证明才真正成为安全控制。
全球国家电信
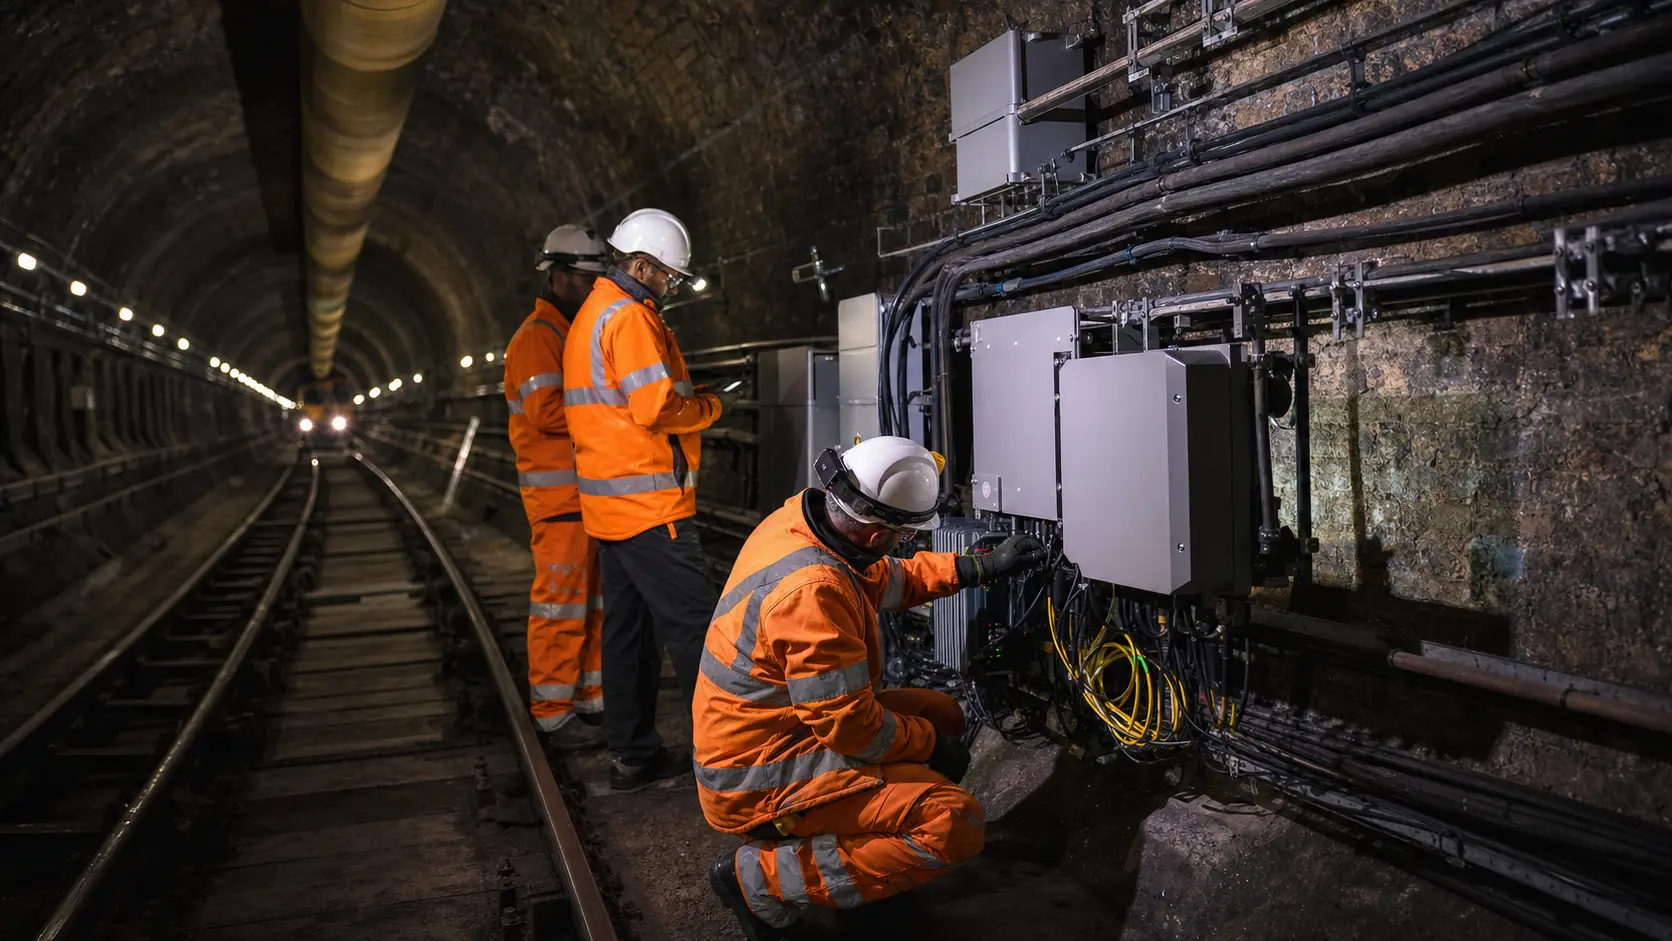
伦敦地铁少挖三遍之后,Boldyn 要证明二十年锁定值得
让四家移动运营商各自在伦敦地铁铺一套网络,当然能够增加“竞争性施工”——也能把同一条隧道挖四遍。Boldyn 的共享网避免了这种昂贵幽默。但节省重复建设的同一套架构,也把运营权、升级节奏和共同故障集中到一个二十年特许经营者手里。

全球机构
NTT DATA 与 Palo Alto Networks 设定 10 亿美元联盟目标
NTT DATA 与 Palo Alto Networks 正在扩大联合工程与托管安全服务,双方订立全球联盟,目标到 2029 年实现 10 亿美元业务。

全球机构
containerd:多数容器用户从未看见的运行时守护进程
Kubernetes、Docker 和托管云平台让容器呈现为应用、Pod 和服务。在这些界面下方,containerd 负责移动镜像、准备文件系统、保存运行时状态并监管进程。它的价值来自有意保持不完整:作为众多产品共享的特权中间层,同时把编排、网络、策略和大部分用户体验留给其他组件。

全球机构
DMTF:在操作系统之下控制服务器的标准
即使操作系统不可用,服务器仍可被关机、检查、更新或重新配置。DMTF 定义了这一高权限管理层所使用的大量通用语言,包括 Redfish API、MCTP 传输、PLDM 命令、SPDM 身份机制和 SMBIOS 清单。这些标准让异构服务器集群更容易实现自动化,也让错误更容易被大规模放大。

全球机构
DMTF 与服务器管理语言
即使操作系统已经失联,服务器仍可被关闭、检查、更新或重新配置。DMTF 定义这一高权限管理平面的重要语言,包括 Redfish API、MCTP 传输、PLDM 命令、SPDM 身份与安全会话以及 SMBIOS 清单。通用标准让大型异构设备群可以自动化管理,也会同步放大错误命令、过宽权限和失败更新的影响。

全球机构
NVM Express:存储如何成为网络协议
NVMe 最初是更高效地访问服务器内闪存的方式。如今它已成为一个协议家族,能够通过 PCIe、TCP 或 RDMA 承载相同的命令队列与命名空间。这种连续性让存储变得可组合,同时将其部分复杂性转移到了网络、固件、发现机制与运维之中。

全球机构
NVM Express:存储如何成为网络协议
NVMe 最初是一种与服务器内部安装的闪存进行更高效通信的方式。后来它发展成为一个协议家族,能够通过 PCIe、TCP 或 RDMA 承载相同的队列、控制器和命名空间模型。这种连续性使容量解耦成为可能,但也将部分复杂性转移到了网络架构、固件、发现机制和运维之中。

全球机构
NVM Express:存储如何成为网络协议
NVMe 最初是服务器内闪存存储更高效的语言,后来发展成一个协议家族,将队列、控制器和命名空间的同一模型通过 PCIe、TCP 或 RDMA 传输。这种连续性让存储变得可组合,但也把复杂性转移到了网络、固件、发现机制和运维之中。
全球机构
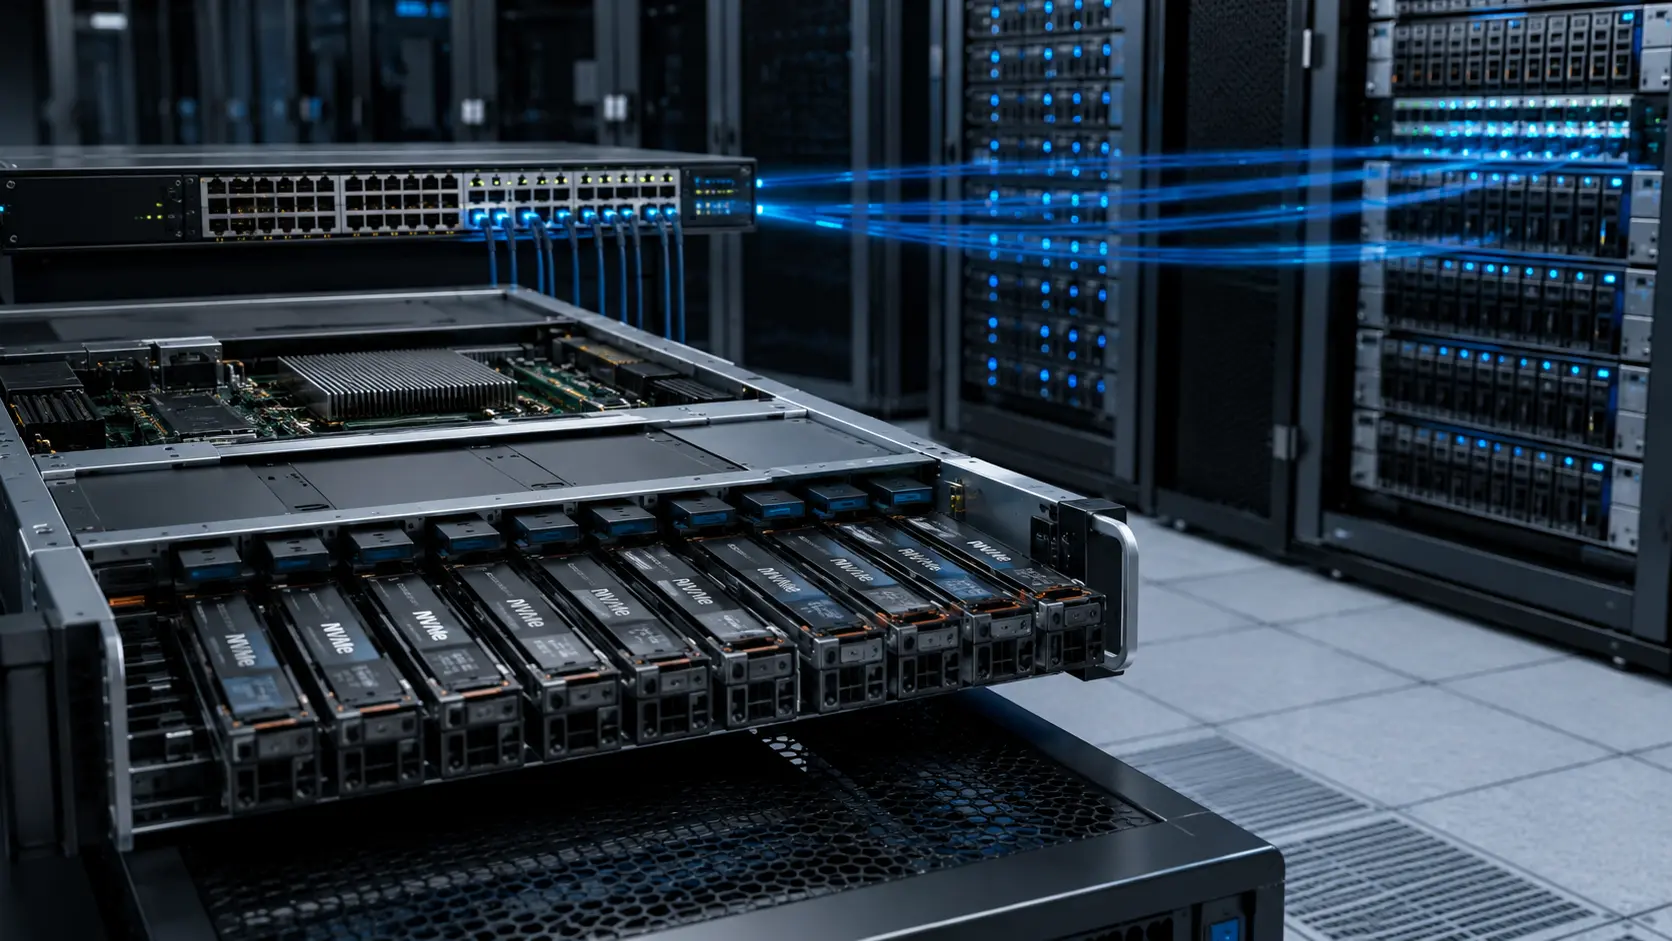
NVM Express:存储如何变成网络协议
NVMe 最初是一种更高效地访问服务器内部闪存的协议,后来发展为一整套能够通过 PCIe、TCP 和 RDMA 传递相同队列、控制器与 namespace 语义的标准。它让存储容量更容易被池化和组合,也把一部分复杂性从本地设备转移到网络 fabric、发现服务、固件、身份和故障恢复。

全球机构
NVM Express:存储设备如何变成网络协议
NVMe 最初是为通过 PCI Express 连接的闪存驱动器设计的队列架构。如今它已发展成一个模块化协议家族,能够通过 TCP 和 RDMA 网络访问存储,支持资源发现和多路径,描述专用存储介质模型,并集成到管理系统中。这一抽象使计算与存储的分离成为现实,但也将部分复杂性转移到了网络、软件和安全方面。

全球机构
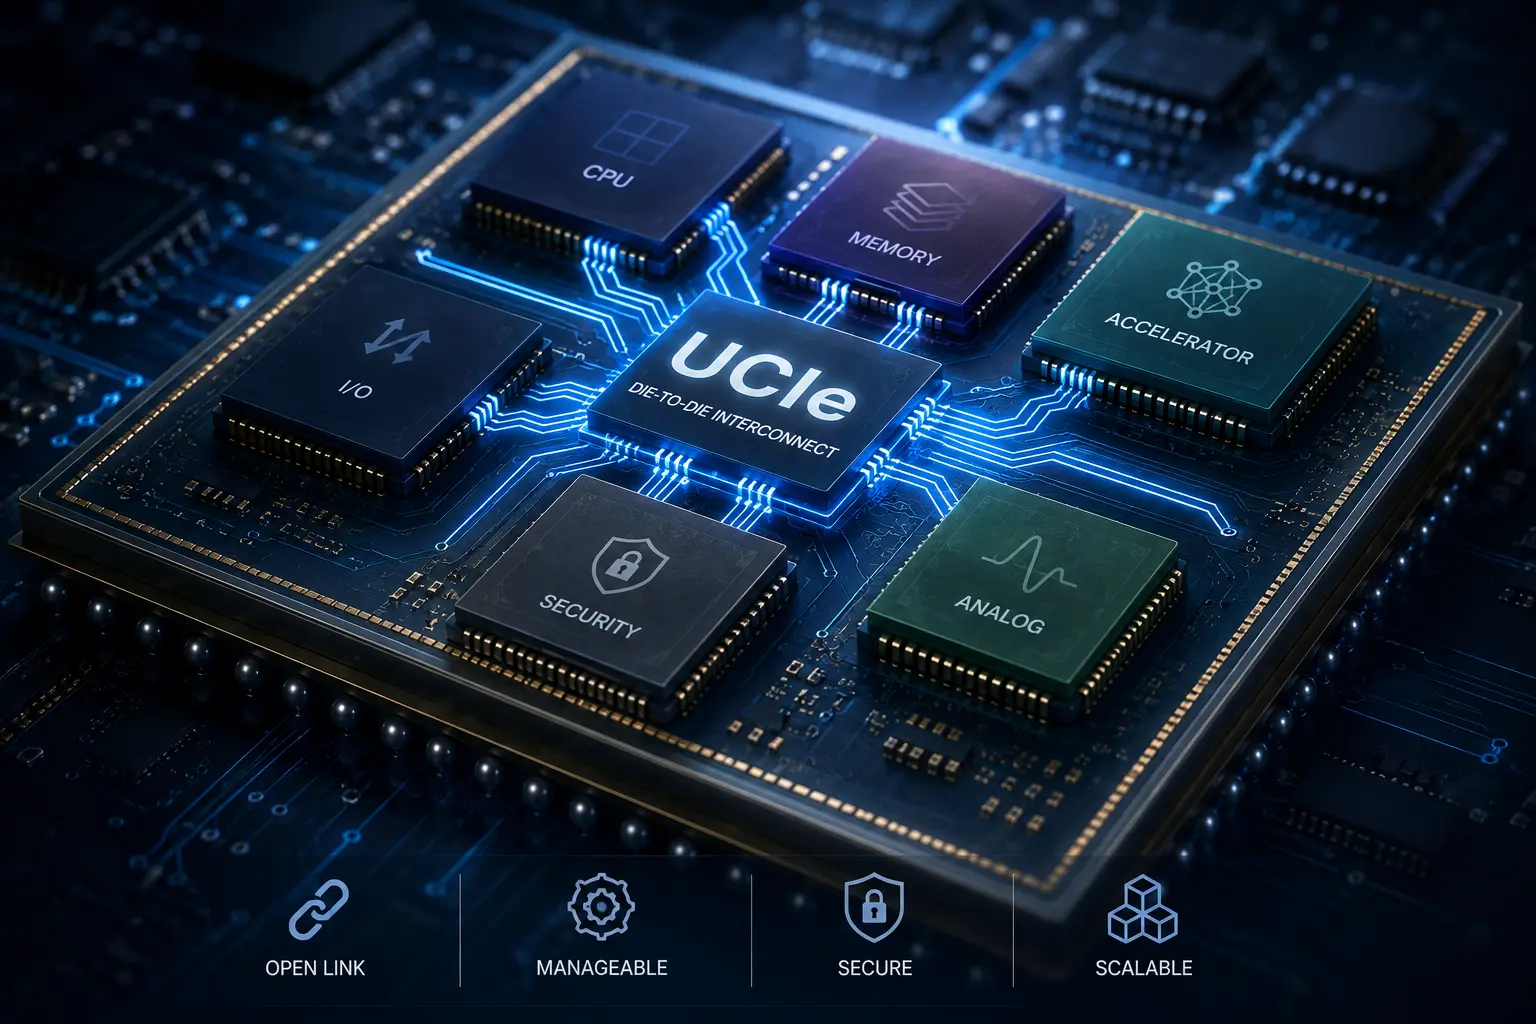
UCIe 的芯粒承诺在连接之外见分晓
UCIe 定义了一种 Die 间接口,达到 64 GT/s,并已覆盖 3D 封装、原始数据流量和整个封装的管理。关键在于这些规则能否支撑多供应商产品,尽管电源、热管理、制造良率、软件、安全和责任仍需在标准之外解决。
全球机构
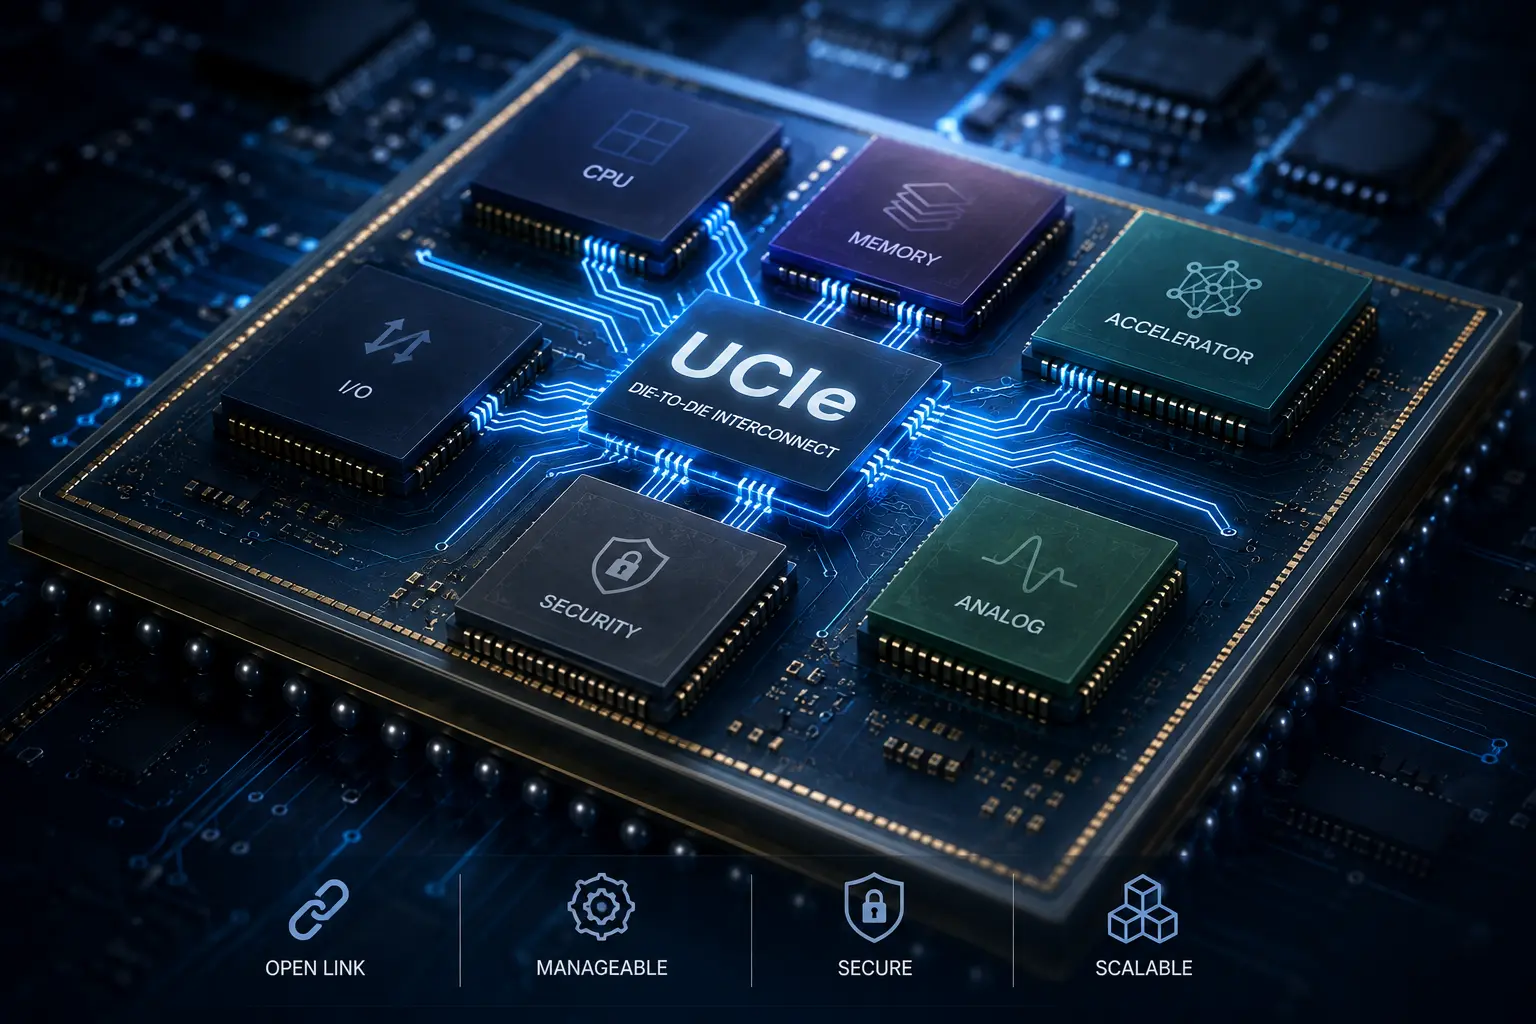
UCIe 的芯粒承诺取决于互连之外的因素
UCIe 已把裸片间接口推进到 64 GT/s,并扩展到 3D 封装、原始数据传输和全封装管理。真正考验是这些规则能否支撑多供应商产品,而功耗、散热、良率、软件、安全与责任分配仍需在标准之外解决。
全球机构
UCIe 的芯粒承诺,成败取决于链路之外
UCIe 已定义最高 64 GT/s 的裸片间接口,并覆盖 3D 封装、原始流量和封装级管理。真正的考验是,在功耗、散热、良率、软件、安全与责任仍需另行解决的情况下,这些规则能否支撑多供应商产品。

全球机构
PCI-SIG:AI 服务器里的共同规则
一台 AI 服务器可能同时装有处理器、加速器、网卡、存储控制器、交换芯片、retimer 和安全设备,而这些部件往往来自彼此竞争的厂商。PCI-SIG 维护一套共同接口,让这些部件能够被发现、协商能力并交换数据,同时组织合规测试,检查不同实现是否遵守同一套规则。它的影响力很大,但边界清晰:它管理的是机器内部一条关键连接路径,而不是整台机器,也不对集成后的全部结果负责。

全球机构
PCI-SIG 与 AI 服务器内部的规则体系
AI 服务器可能汇聚来自多家竞争厂商的处理器、加速器、网卡、存储控制器、交换芯片、重定时器与安全设备。PCI-SIG 维护着让这些部件相互通信的通用接口,并运行用于核验实现是否遵循同一套规则的测试计划。它的影响力很大,但有明确边界:该组织治理的是机器内部的一条关键通路,而不是整台机器,也不是集成之后的全部结果。

全球机构
PCI-SIG——AI 服务器内部的共同规则
AI 服务器内同时容纳处理器、加速器、网络适配器、存储控制器、交换机、重定时器和安全设备,而这些部件往往来自相互竞争的企业。PCI-SIG 管理着让部件相互识别、协商能力并交换数据的共同接口,也运营测试制度,以核验实现是否遵循同一套规则。其影响力很大,但边界明确:该组织治理的是机器内部关键的连接路径,而不是整台机器,也不对集成后的所有结果负责。