
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

领导者
Karthick Thangavel 与印度宽带增长背后看不见的网络工作
每一次 AI 回答、赛事直播和数字支付,都始于一个不那么耀眼的动作:有人勘察线路、熔接光纤、配置接入设备,并在链路中断时随时准备修复。Karthick Thangavel 的公开记录之所以值得关注,是因为当宽带行业谈论速度、套餐和自动化时,他始终把这层运营工作放在视野中央。

报道
AFRINIC 邀请成员和利益相关方参与调查:冻结来源集内结果发布状态未知
AFRINIC 发布了面向成员和利益相关方的调查邀请;冻结来源集不能证明结果是否发布,也不能证明随后作出了哪些决定。

案例档案
挑战放行了邮件,邮件却还没有抵达列表
IETF 计划在 9 月 11 日切换邮件基础设施。新系统把挑战验证、列表处理、地址改写、签名与出站传输拆成不同环节。拆分带来的真正价值,不是让每个容器都显示绿色,而是迫使运营者回答:每一次“成功”究竟只证明了哪一道边界?

号码资源协会
ROA 的 maxLength 不是流量工程策略
一条路由可能因为前缀长度落在 ROA 的 maxLength 范围内而被判定为 RPKI Valid。这个结果证明的是有限的起源授权,并不能证明运营者计划、批准、宣告或优先选择了这条更具体路由。

报道
LACNIC 的 IPv6 分配规则让规模扩展可规划
**BTW analysis:** IPv6 地址充裕,并不等于网络运营者可以跳过申请标准。在拉丁美洲和加勒比地区,LACNIC 公布的政策把抽象的地址规模转化为可规划的条件。

IETF
当 255 个八位字节不再够用:RFC 9885 与多段 IS-IS TLV
一条语法上有效的 IS-IS LSP,仍可能让接收方得到不完整的对象:当信息越过 255 个八位字节的边界、进入另一次 TLV 出现,而接收方只处理一个 TLV 出现时,协议解析成功并不等于信息完整。

案例档案
CRL 编号更大,RPKI 却必须忽略它:RFC 9829
值班工程师看到两份撤销列表:一份编号更大,另一份被当前清单列出,文件哈希也完全吻合。若按普通 PKI 经验选前者,仪表盘会显得合理,验证器却走错了权威路径。RFC 9829 的关键不是删掉一个字段,而是禁止它继续替当前清单作决定。

领导者
Artem Izbaenkov 与 RIPE NCC 代表权的实际成本
Artem Izbaenkov 在 2024 年竞选 RIPE NCC 执行委员会席位时,把自己在 DDoS 防护和云安全领域的经历,同一个更难量化的问题联系起来:当语言、会费和专业人员投入给不同会员带来不同成本时,谁真正有能力持续参与注册管理机构的治理?

AFNOG
AfNOG 公布奖学金标准,却未公布适用程序
AfNOG 的 Abha Ahuja Bursary 页面清楚列出谁可以申请以及委员会看重什么,却没有同样清楚地说明委员会如何把这些标准转化为决定。这不是对任何一次资助结果的指控,而是对公开问责边界的审视。

案例档案
追踪记录串起了行动,却没有证明授权
最危险的审计记录,不一定是残缺的记录,而可能是一条看起来毫无缺口的时间线。用户、智能代理与外部服务都写入同一个追踪编号,界面便把它们排成一个故事;可是谁有权作出决定、权限何时生效、服务究竟改变了什么,仍需要各自的证据。
号码资源协会
BGPsec 路由器证书不等于路由起源授权
有效的 BGPsec 签名可以证明:某个获授权密钥代表一个自治系统签署了安全路径通告。但仅凭这项事实,不能证明该 AS 有权作为源 AS 宣告相应前缀。运营证据必须分别保存这两项主张,以及连接它们的每一个环节。

互联网历史
同一个网络绕回入口,路由表里却多出一个影子:RFC 1504
一个号码从表里删掉,不等于所有旧包、旧缓存和旧路径都已忘记它。RFC 1504 要求动态重映射尽量延后复用,原因并非怀旧:一旦旧号码带着上一段历史回来,新网络可能被迫继承一个自己从未拥有过的身份。

互联网历史
不断链也能换钥:TCP-AO 的滚动信号
长寿命 TCP 会话最棘手的时刻,往往不是建立连接,而是认证密钥需要更新之时。TCP-AO 用 KeyID 与 RNextKeyID 把原本依赖双方同时切换的冒险,改造成可观察的双向状态推进,同时把密钥授权留在协议之外。
IETF
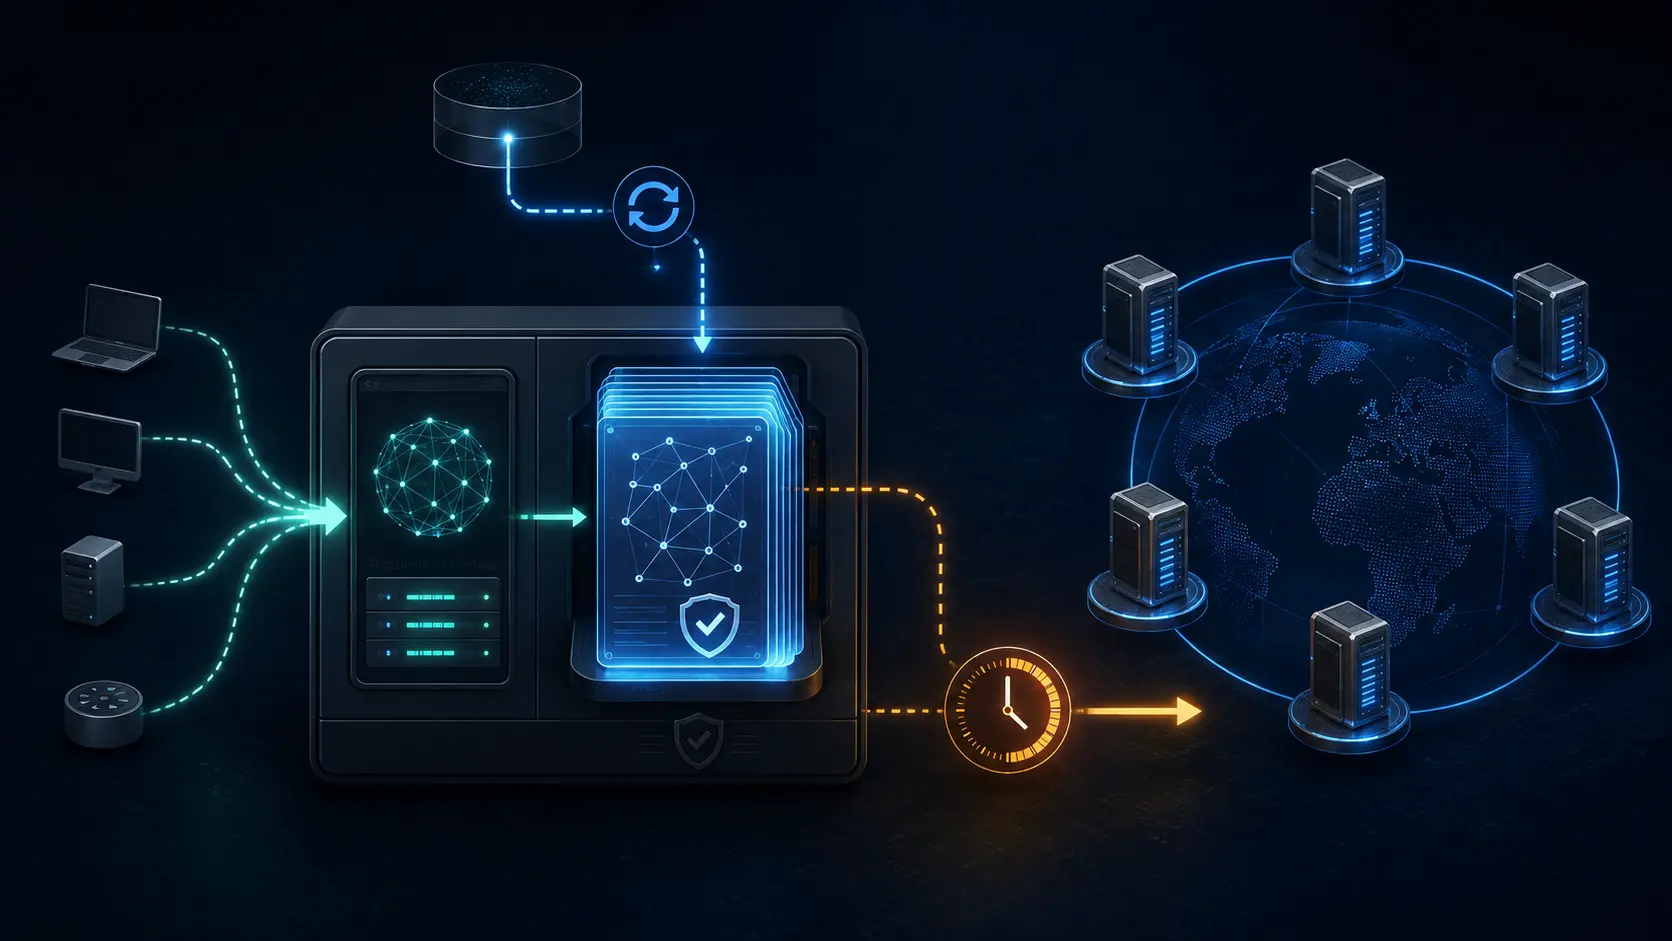
本地根让 DNS 韧性成为运营者掌控的回退决策
RFC 8806 允许递归解析器在同一主机上使用完整的根区副本。这样既能降低对远端根服务器网络路径的依赖,也能避免根查询暴露给路径上的观察者。但控制权随之发生转移:运营者必须证明本地副本仍然新鲜,并在它失效以前切回非本地根服务器。
案例档案
控制器看见了标签,却没看见它丢过什么:RFC 9825
一个 BGP-LS 控制器收到某前缀的两枚 OSPF 管理标签,查询结果、拓扑库存和策略预览三处都显示相同数值。自动化因此认定证据完整,准备把前缀导入另一个路由域。它看不见的是:上游 ABR 原本收到四枚标签,只因本地实现上限而保留前两枚;再上游的汇总又使用了独立配置。控制器没有读错任何字节,却把路径末端的一份投影当成了全程事实。

IETF
标签到了,但路径对吗?RFC 9884 与 PSID 验证
MPLS 标签可能已经到达预期出口并在那里弹出,却仍然被映射到了错误的 SR Policy、错误的 candidate path 或错误的 segment list。RFC 9884 针对的正是出口处理正确而路径上下文错误这一陷阱。

报道
LACNIC 的 2025 年路径研究没有注明测量时间
报告封面上的年份属于出版秩序,数据点上的时间才属于网络。LACNIC 的区域路径研究提出了值得运营商核对的问题,却没有公开说明这些路径是在什么观测窗口里产生的。两只时钟没有接上,图表就难以成为可比较的基线。
案例档案
令牌准许调用工具,却没有准许这一组参数
一个代理可以拿着完全有效的 OAuth 令牌,把钱汇给错误账户、把消息发给错误对象,或把基础设施改成错误状态。问题不一定出在令牌被盗,而可能出在令牌之后:模型刚刚生成的工具名与具体参数,究竟由谁独立授权,又在哪里与即将生效的真实请求作最后比对?

互联网历史
十个人署了名,缺的却是用户授权:RFC 1501
RFC 1501 列出了十名发起委员会成员。名单让提议有了可追溯的提出者,却没有回答更难的问题:哪些 OS/2 用户授权这十个人代表自己,授权涵盖什么议题,又在什么时候终止?

案例档案
报头写着 NOERROR,签名正文却证明该名称不存在:RFC 9824
凌晨的容量曲线先动了。随机子域名不断抵达权威服务器,在线签名队列变长,CPU 预算被逐步吃掉;递归端却没有出现同等幅度的“缓存未命中”告警。问题并不是缓存坏了,而是它手中的紧凑否定证明不能像普通 NSEC 证明那样扩展合成更大范围的 NXDOMAIN。较小的单次回答,把一部分工作重新交回了持有私钥的边缘。RFC 9824 的真正管理问题,正是看清这种成本转移,而不是只庆祝报文变短。