
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
报道
RIPE 的 member-of 证明获准加入集合,不证明路由正在传播
RIPE Database 接受一次更新,可以证明某个对象有权加入 RPSL 集合,却没有观测任何 BGP 通告。集合展开常被用于生成过滤策略,因此必须区分登记授权与网络事实:前者是可靠输入,后者仍需独立观测。

案例档案
谁来结束这场没有下一次的等待?
服务器已经换了签名密钥,客户端却还在等一条不会再次发送的验证通知。RFC 9749 暴露的不是“重试不够积极”,而是恢复责任在交接处可能落空。
案例档案
故障事件签名有效,第二次到达仍是重放
同一条故障消息第二次进入智能体会话时,发布者是真的,签名是真的,会话令牌也是真的。假的只有一个隐含前提:系统把再次到达当成了首次到达。一个个人 Internet-Draft 的修订 01 新增了恰好针对这一步的状态检查,把“消息可信”与“消息尚未用过”明确拆开。

案例档案
表关了,为什么还要那张证明?
RFC 9751 先补齐一份 RTP 格式登记表,再停止接受新登记。这并不矛盾:历史值得保留,重复义务却不必延续。真正需要跟着退场的,是那些仍把旧表列名当作准入条件的检查清单。

互联网历史
跨过域边界就改变含义的数字
在一个安全域里,“非密”可以编码为 5;另一个域却可用 1 表示同一个人类标签。CIPSO 没有强行规定一个全球通用数字,而是在数字旁放入“解释域”标识符,把互操作性建立在背后的权威、映射表和系统配置之上。

IETF
Suzanne Woolf:服务器标签不是机器身份证
DNS 响应可以附带一个用来区分服务器的值。真正危险的不是这个值太少,而是运维系统把它解释得太多:把一次响应中的字节直接当成物理主机、机房位置、软件版本或永久身份。Suzanne Woolf 参与撰写的 RFC 4892 提供了更严谨的起点——先证明标签属于哪一次响应,再单独证明标签究竟指向什么。

报道
APNIC 的 ASPA 列出获授权提供商,并不证明当前上游关系
APNIC 的 ASPA 列出获授权提供商,并不证明当前上游关系 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
学者
柯林·珀金斯:实时媒体如何学会共享互联网
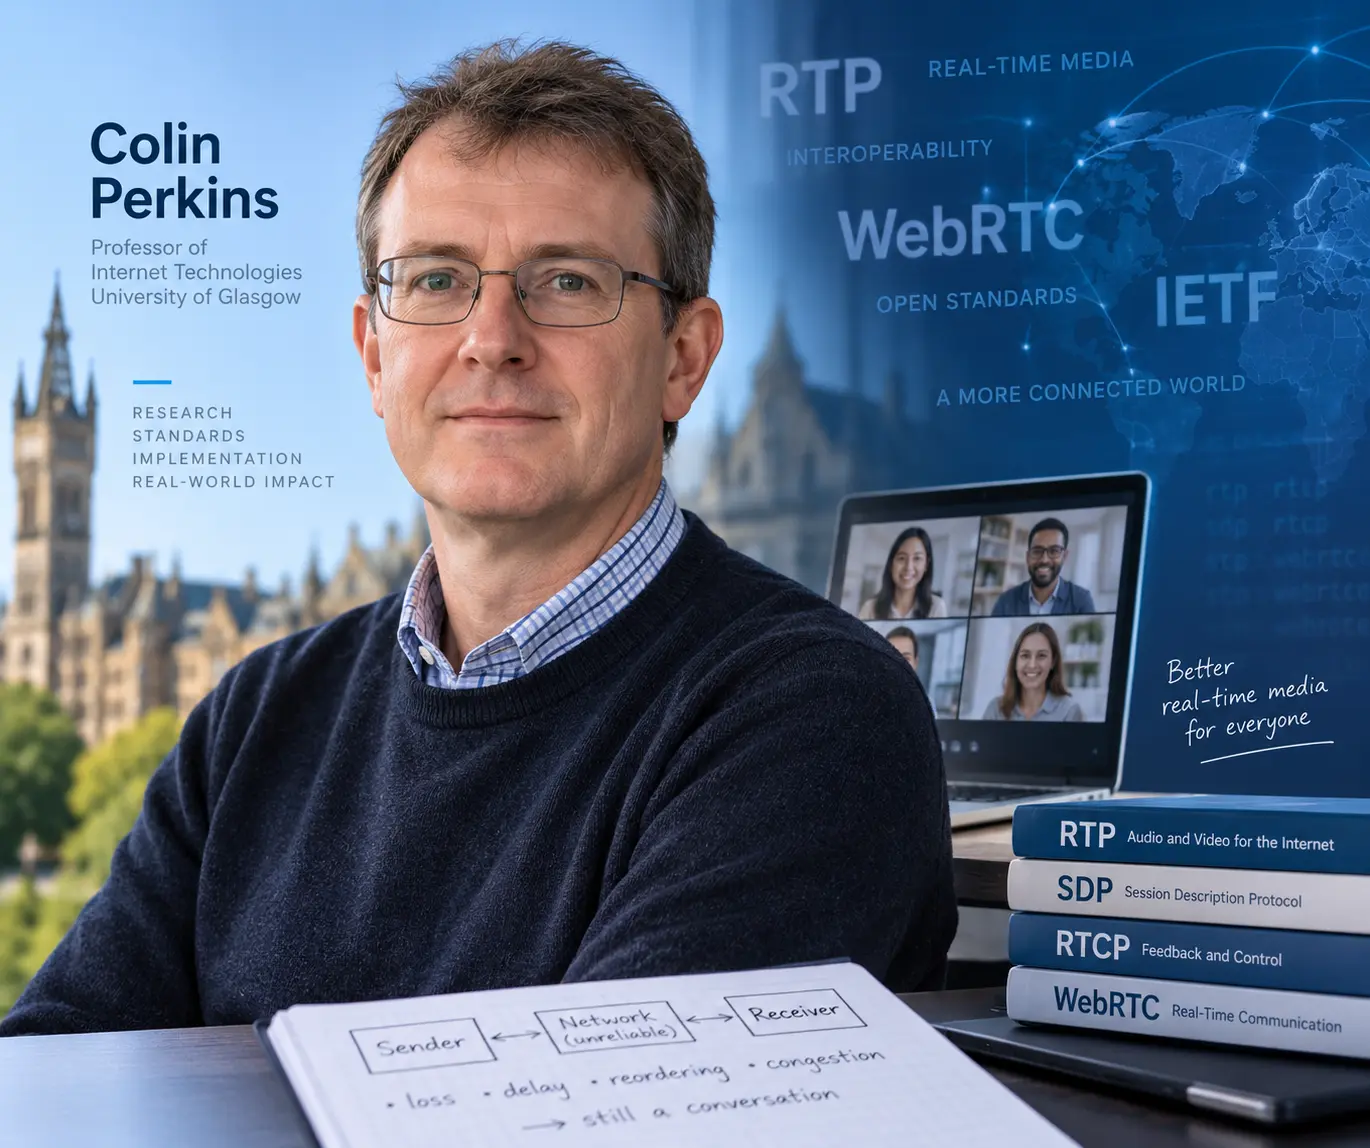
柯林·珀金斯并未发明 RTP、WebRTC 或互联网拥塞控制。其主要贡献在于三十年持续推进实时媒体反馈、修复、安全与治理机制,使实时音视频在不可靠网络中保持有用,并将其从单次发明者叙事转化为可持续的基础设施治理实践。

报道
APNIC设立了APNIC Foundation联络角色,公开记录却止步于协议之前
治理接口最怕两种误会:有一个角色,就被当成有一套完整规则;能参加沟通,就被当成拥有决策权。APNIC 的公开会议记录其实认真区分了这两件事。它先承认旧联络角色长期缺少清晰范围,随后设立新角色,再把观察员出席、保密和信息共享交给单独协议。这个设计可以很稳健。公开资料缺的不是机密内容,而是协议目前处在哪个状态的一张小回执。
案例档案
节省的存储,可能是最后一份原件
旧邮件软件可以读懂一份经过降级的替代邮件,却未必还能用它回复、核验或恢复完整上下文。RFC 9755 提醒管理者:兼容性预算之外,还必须有人承担原件保全的责任。

案例档案
智能体超时了,但额度并没有回来
采购智能体发出一笔订单,连接随即超时。企业没有收到确认,不等于供应商没有接单。如果系统因为“无响应”立刻退回额度,再用新编号重试,一次信息缺失就会变成两次行动权。一个新发布的个人 Internet-Draft 修订把这个风险钉在了最关键的瞬间:外部效果入口。

案例档案
回滚之后,谁还读得懂那个错误?
临时编号容易写进程序,也容易留在工单、监控和应急版本里。RFC 9756 为 PCEP 实验错误码安排了更清楚的出路,但一个试验能否真正结束,取决于谁负责把这些依赖一起带走。

互联网历史
需要另一份规范才能读懂的安全标签
同一种 IPv4 选项可以在一个数据报里出现多次,却没有一次能独立说明自身含义。它用一个字节的格式代码指向另一份规范;余下字节如何解释、系统应当接收还是拒绝,都由那份规范决定。
互联网历史
父区列出了服务器,服务器却没有这份区域:RFC 1912 与跛脚委派
“列入名单”和“接下责任”之间,曾经隔着一整条互联网。父区写入一条 NS 记录,解析器便会把查询送往那个名字;可远端管理员未必同意托管,服务器未必装载区域,旧缓存也未必知道角色已经变化。1996 年的 RFC 1912 把这种纸面责任与运行事实的错位称为 lame delegation——跛脚委派。
报道
ARIN 已退役的 Origin AS 字段记录的是候选起源,而非实时路由
ARIN 已退役的 Origin AS 字段记录的是候选起源,而非实时路由 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
Sara Dickinson:加密无法替解析器作出的隐私承诺
把 DNS 切换为加密连接后,屏幕上的锁形图标并没有撒谎:客户端到指定解析服务之间的那段通信,确实获得了重要保护。问题在于,人们常让这把锁替更多事情作证。Sara Dickinson 参与撰写的 RFC 8932 把一条查询继续往前追,追到解析器内部、日志保存、人员权限、上游查询和答案过滤。传输安全是隐私的起点,却不是解析器承诺的全部。

案例档案
告警停了,故障未必结束
组播网络的叶端可以先于源端发现断路。RFC 9780 将主动告警的交互写清楚,也让一个常被忽略的责任浮出水面:谁保证故障消息能够返回,又由谁判断业务已经恢复?
领导者
Nurani Nimpuno 与号码治理中的问责层
互联网号码资源治理常被写成机构与缩写的清单。Nurani Nimpuno 的公开经历提出了一个更具操作性的问题:如何既保留网络运营者的技术判断,又让受托权力接受可验证的审查?

案例档案
旧凭据还能直达数据,AI 安全 Sidecar 就不是边界
迁移最危险的时刻,不是新网关尚未上线,而是新网关已经上线、旧通道却仍被称作“临时兼容”。一旦旧账号还能完成同一项关联或发送,系统得到的是第二条路线,而不是新的权力边界。
报道
LACNIC Whois 的 created 记录登记对象创建时间,而非网络上线时间
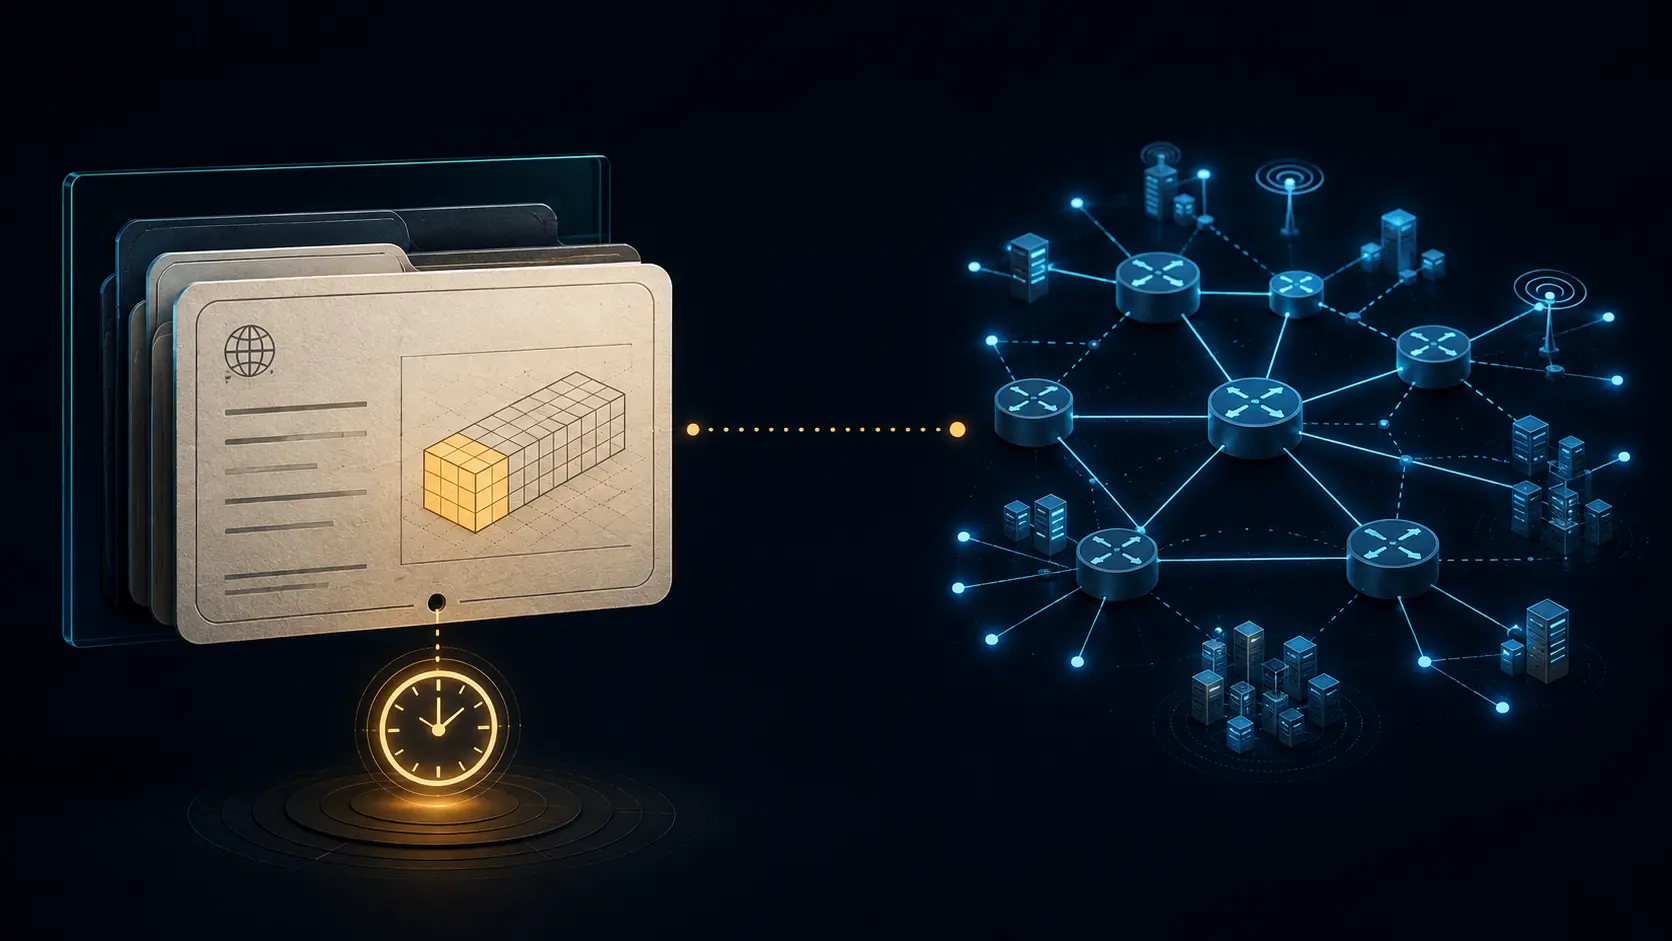
精确到秒的时间戳很容易被当成“出生证明”。但在 LACNIC 登记数据中,`created` 标记的是地址块记录何时建立。它没有说明资源持有者何时成立、网络何时启用、地址何时首次使用,也没有说明路由何时首次出现在 BGP 中。