
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
IETF
看不见内容的中继,仍能决定谁收到什么画面
端到端加密减少了会议服务商读取音视频内容的能力,却没有取消选择转发。SFrame 把一条边界画得很清楚:保护传来的画面,与保证应当参与的人看得到可用画面,是两项不同的工作。
IETF
Erik Kline 与那个“已经分配却并非无人使用”的 DHCP 编号
表格里的 160 只有一个标准含义,会议网络里的 160 却触发了另一套既有逻辑。两者相撞时,规范没有因此失去权威,已经出厂的设备也不会因一纸决议自动改写。Erik Kline 参与撰写的 RFC 8910,把这次发生在 IETF 106 的不兼容留进正式记录:编号能被权威分配,但“现实中没人占用”仍须由部署证据回答。
案例档案
算法名相同,为什么哈希仍无法复现:RFC 9861 的收据边界
可扩展输出函数没有一枚天然固定长度的“标准指纹”。在 KangarooTwelve 与 TurboSHAKE 中,输出多长、属于哪个域、是否加入定制串,以及输入字节如何排序,都是计算本身。只保存函数名,就等于只保存了问题的一部分。

案例档案
谁能让用户再认证一次,谁就该解释这次中断
加强认证不只是增加一道安全步骤。资源服务提出要求,身份系统执行验证,应用负责转交,用户则要放下手头的事。RFC 9470 让这些参与方能够交换要求,却没有保证每项要求都做得到,也没有替他们分配无法完成时的责任。

报道
RIPE Database切换OIDC,会话不会带走维护者权限
同一次网页操作里其实有三道判断:你是谁、这段会话是否还有效、你能否修改眼前这个对象。RIPE NCC 正在改造前两道判断的入口,但 RIPE Database 的公共规则表明,第三道判断仍落在保护对象的`mntner`上。迁移验收不能只记录“登录成功”。

IETF
James Gould 与那条并不能证明政策依据的删隐标记
一份 RDAP 回应里没有出现注册人电话,读者看到的是空白,服务器看到的却可能是两段完全不同的历史:数据从未存在,或数据存在但不向这位查询者开放。James Gould 参与制定的 RFC 9537,让服务器能够把第二种情况写成结构化标记。它缩小了歧义,却没有替读者补出被隐藏的值,更没有替政策作出裁决。

案例档案
内部域名的公开说明书,应该写到哪一步?
让客户端确认内网 DNS 的权限,不必等于把内部名称清单交给全世界。RFC 9704 把授权声明与公开核验记录分开放置,却也留下一个无法含糊处理的问题:哪些名称必须可见,哪些范围可以一次批准?

案例档案
“忘记网络”以后,网络还会认出你吗?
随机 MAC 地址并不天然短命。RFC 9724 与当前平台文档揭示的,是几种不同的记忆安排:谁在什么范围内保留哪个标识,以及哪一个事件真正结束这段连续性。

报道
ARIN结案了ROA措辞修正,现行示例却省略了掩码区间
ARIN 在约五周内回应了一项边界清楚的运营者建议,修改 FAQ 并宣布完成。这是值得肯定的治理动作。问题在于,现行文字没有保留让修正可以被复验的那组长度边界:结案还在,验收条件却变模糊了。

报道
AFRINIC 的 upd-to 接收更新失败通知,并不代表数据库权限
一次 Whois 更新尝试即使被拒绝,也可能把完整对象送到某个邮箱。AFRINIC 的 `upd-to` 字段解释了收件人为何收到这封通知;它不能识别提交者,不是认证凭据,也不能证明拟议修改已经写入注册数据库。

IETF
Hugo Krawczyk 与那段并不负责加固密码的公开盐
安全评审会上,一看到日志里的 `salt`,人们往往先问它有没有泄露;一看到输出像随机数,又容易断言密码已经“加盐加固”。HKDF 的设计恰好拆穿这两个捷径。Hugo Krawczyk 所建立的提取—扩展边界告诉我们:盐可以公开而仍有价值,但它既不能凭空增加熵,也不能替代用途上下文,更不能让猜密码变得昂贵。
案例档案
语音智能体发出了声音,但那还不是回答
二十次通话只留下十二次可计算结果,排行榜却只展示这十二次的中位数。另一套系统保留了全部失败样本,数字反而更慢。真正需要治理的并非小数点位数,而是何时起表、何时停表、哪些样本被丢掉,以及第一声究竟是回答还是填充音。

互联网历史
藏在 IPv4 选项里的未来协议
EIP 的巧思带着一种反直觉:新协议故意保留 IPv4 基础头部的外表,让旧设备把 EIP 扩展看成一个不认识、却可以忽略的选项。它想扩大的不只是地址空间,更是迁移可以发生的时间窗口。

案例档案
验收为什么要等到组装之后?
RFC 9682 删掉了 CDDL 文件语法中的一个最低数量限制,却没有取消完整模型必须具备入口的要求。真正需要重新安排的,是检查发生的位置,以及谁对组装出来的结果负责。
互联网历史
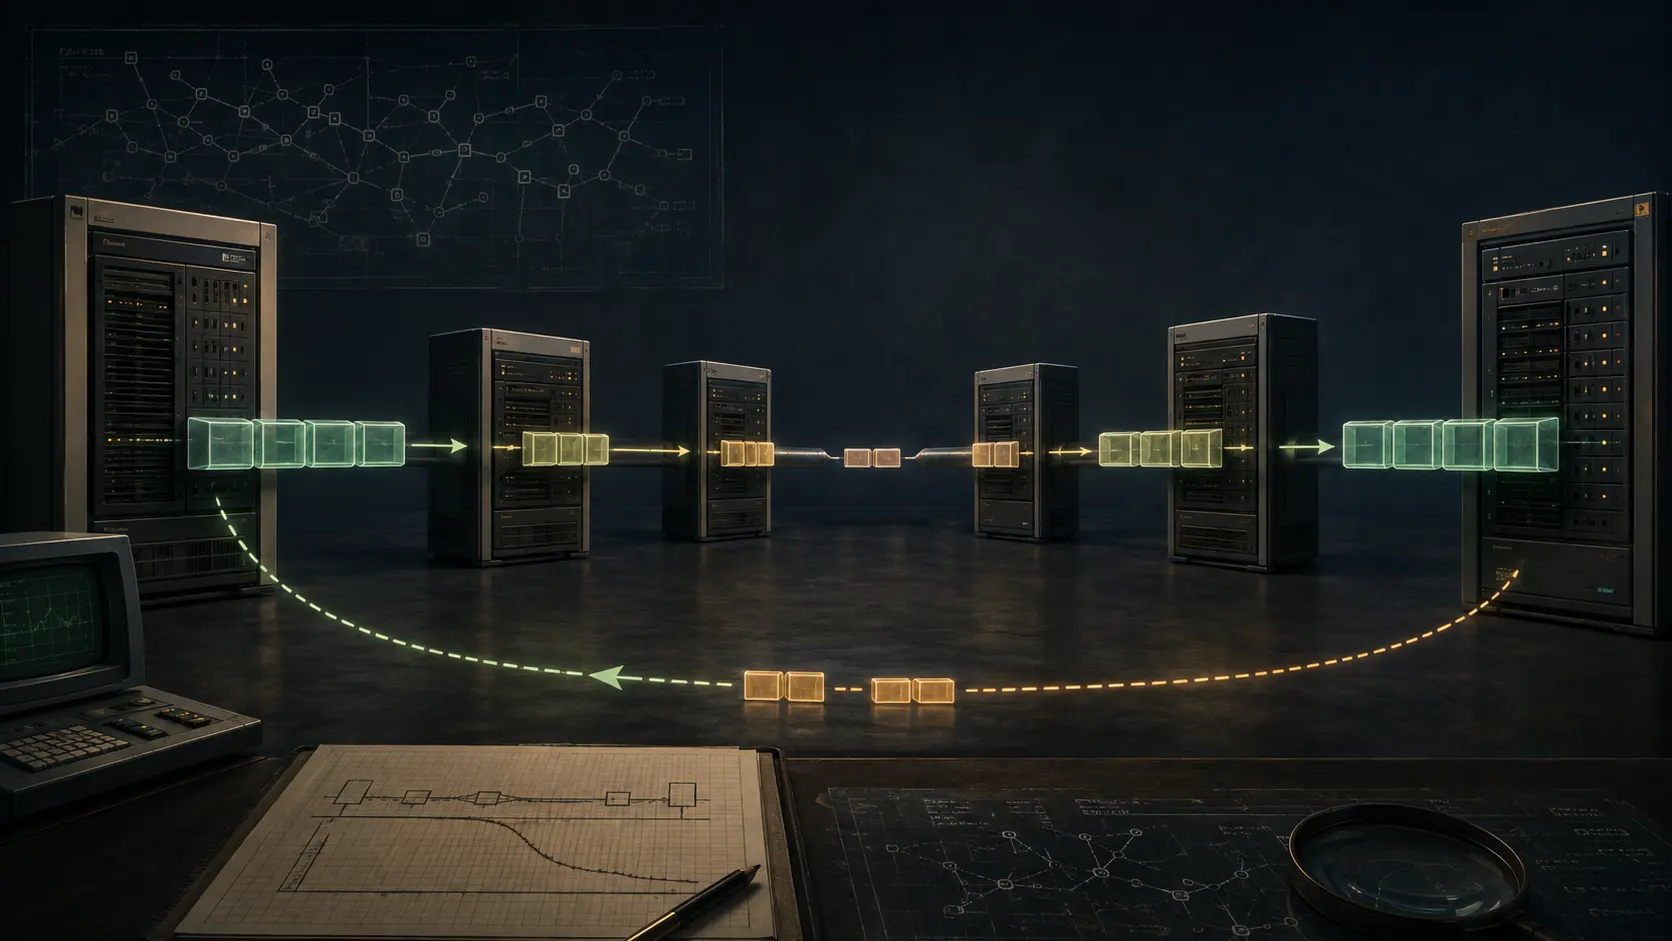
向每台路由器询问最窄链路的四个字节
在路径 MTU 发现依靠失败报文反馈之前,互联网曾设想让一个成功前行的 IPv4 数据报自己带回答案:沿途每台网关都查看同一个数字,只能把它改小,不能把它改大。
报道
RIPE 的 member-of 证明获准加入集合,不证明路由正在传播
RIPE Database 接受一次更新,可以证明某个对象有权加入 RPSL 集合,却没有观测任何 BGP 通告。集合展开常被用于生成过滤策略,因此必须区分登记授权与网络事实:前者是可靠输入,后者仍需独立观测。

案例档案
谁来结束这场没有下一次的等待?
服务器已经换了签名密钥,客户端却还在等一条不会再次发送的验证通知。RFC 9749 暴露的不是“重试不够积极”,而是恢复责任在交接处可能落空。
案例档案
故障事件签名有效,第二次到达仍是重放
同一条故障消息第二次进入智能体会话时,发布者是真的,签名是真的,会话令牌也是真的。假的只有一个隐含前提:系统把再次到达当成了首次到达。一个个人 Internet-Draft 的修订 01 新增了恰好针对这一步的状态检查,把“消息可信”与“消息尚未用过”明确拆开。

案例档案
表关了,为什么还要那张证明?
RFC 9751 先补齐一份 RTP 格式登记表,再停止接受新登记。这并不矛盾:历史值得保留,重复义务却不必延续。真正需要跟着退场的,是那些仍把旧表列名当作准入条件的检查清单。

互联网历史
跨过域边界就改变含义的数字
在一个安全域里,“非密”可以编码为 5;另一个域却可用 1 表示同一个人类标签。CIPSO 没有强行规定一个全球通用数字,而是在数字旁放入“解释域”标识符,把互操作性建立在背后的权威、映射表和系统配置之上。