
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
领导者
Nurani Nimpuno 与号码治理中的问责层
互联网号码资源治理常被写成机构与缩写的清单。Nurani Nimpuno 的公开经历提出了一个更具操作性的问题:如何既保留网络运营者的技术判断,又让受托权力接受可验证的审查?

案例档案
旧凭据还能直达数据,AI 安全 Sidecar 就不是边界
迁移最危险的时刻,不是新网关尚未上线,而是新网关已经上线、旧通道却仍被称作“临时兼容”。一旦旧账号还能完成同一项关联或发送,系统得到的是第二条路线,而不是新的权力边界。
报道
LACNIC Whois 的 created 记录登记对象创建时间,而非网络上线时间
精确到秒的时间戳很容易被当成“出生证明”。但在 LACNIC 登记数据中,`created` 标记的是地址块记录何时建立。它没有说明资源持有者何时成立、网络何时启用、地址何时首次使用,也没有说明路由何时首次出现在 BGP 中。

互联网历史
数据包必须携带的标签
RFC 1108 设想的不是给 IPv4 再添一个普通字段,而是让每个数据报主动声明:沿途系统应当按什么保护规则来处理我。
报道
AFRINIC的5%提前付款优惠,运行在两个发票时钟上
一张续费发票可以在 11 月送到会员手中,也可以在票面上属于次年 1 月。这种安排并不反常:它给跨境付款和内部审批留出时间,也让注册局提前获得现金。问题在于,AFRINIC 的公开页面既用“发出发票”启动时间线,又用“发票日期之前到账”决定 5%优惠,却没有把这两个日期明确分开。这里需要的不是猜测,而是一份把发出、票面日期、到账、对账和优惠入账连起来的结算凭证。

互联网历史
目录网没有根,查全的代价由客户端承担:RFC 1914
一张“已经访问过的服务器”清单,是这套目录网真正的防环权威。服务器可以不断给出下一站,却不知道客户端此前走过哪些路;只有客户端能把一次次短连接拼成完整行程,也只有它能说明某条分支为何没有再走。RFC 1914 把分布式发现的自由交给客户端时,也把记忆、成本与停止责任一并交了过去。
互联网历史
索引知道这个词存在,却仍不知道答案
三条名录记录经过 Whois++ 的 centroid(质心索引)后,会发生一次有意的遗忘:“Smith”被保留下来,两个叫 Smith 的人却消失了;出现次数、词语组合、记录顺序以及维护者也一起消失。1996 年,正是这种压缩让分布式名录可以搜索。它同时划出了一条至今仍容易被越过的边界:索引能告诉你答案可能在哪里,却不拥有答案,更不能证明答案此刻仍在那里。

报道
AFRINIC Whois 的 org-type 标记注册关系,而非企业法律形态
AFRINIC 的 `org-type` 看起来像一枚简洁的身份标签,实际边界要窄得多:它说明组织对象在注册局资源与成员体系中的位置。它不能单独回答企业法律形态、实际所有权或网络运营控制问题。

互联网历史
让每一跳都回信的 Traceroute
通常的 traceroute 是发送端逐级试探;RFC 1393 却想让路径自己写报告:只发出一个带标记的数据包,沿途每台参与的路由器都向起点回信。
IETF
Ole Trøan 与 NAT 曾藏起来的三项决定
一台终端同时拿到两个 IPv6 全局地址、两个默认路由器和两个 DNS 递归服务器,看似拥有双重保障,第一包却仍可能走不出去。Ole Trøan 主编的 RFC 7157 把原因拆成三项不能错配的选择:用哪个源地址、交给哪个下一跳、相信哪个命名语境。撤掉地址转换只是把决定从盒子里拿出来,并没有替网络作出决定。

案例档案
RMRP 可以签下完整声明,却数不出从未进账的那次 AI 调用
新草案把“我没有漏记”变成可追责的签名陈述,这是实质进步;但要发现漏记,计数者必须站在路由引擎之外。

领导者
Kanchana Kanchanasut与首次联网背后的基础设施
Kanchana Kanchanasut 职业生涯中最醒目的时刻,是亚洲理工学院与泰国境外建立早期电子邮件连接。但更持久的故事,是实验之后形成的域名托管、工程培训与本地交换机制。

案例档案
共用一个系统,不等于共用一条申诉路径
IRTF 的行为规则与 IESG 的访问限制声明揭示了一个容易被技术便利掩盖的问题:决定可能只针对一个范围,执行却会跨越机构边界。真正需要核验的,是授权、实际影响与恢复访问之间有没有断层。

互联网历史
让沿途路由器停下来看的数据包:IPv4 Router Alert
Router Alert 想解决的并不是“怎样让路由器看见数据包”,而是“怎样只让少数数据包获得额外关注”。这个节省普通转发成本的设计,也把慢速处理能力暴露成了一种必须设防的资源。
报道
RIPE Database 的 mnt-ref 授权组织引用,不证明公司控制
RIPE Database 接受一条 `org:` 链接,意味着它通过了有实质意义的授权检查。这能证明数据库引用获准写入,却不能直接证明所有权、集团归属或相关网络的控制权。

IETF
Tim Chown 与藏在 IPv6 地址规划里的主机清单
IPv6 把“从头扫到尾”变成了一笔不合算的生意,却没有让网络里的主机隐身。Tim Chown 参与修订的 RFC 7707 揭示了更现实的攻防:地址生成习惯和运维痕迹,会把巨大的号码空间切成一张张规模有限、可以验证的候选清单。

互联网历史
比原网络活得更久的四字节:IPv4 Stream Identifier
IPv4 曾用一个恰好四字节的选项,替一套并非所有网络都理解的流概念传递标识。Stream Identifier 的历史说明:协议字段往往先失去行为意义,很多年后才在标准名册上正式退休。
互联网历史
前缀看似闲置,呼吁却无法证明:RFC 1917 的归还难题
RFC 1917 留下了一句很诱人的历史记录:1995 年 5 月,四个已经分配的 Class A 网络归还给了 IANA。可是那一段没有写出四个网络的名字,也没有交代旧系统如何退出。它证明了作者当时记录过一次归还潮,却不能替后人补齐每一条路由、每一个内部主机和每一次登记变更。地址回到纸面上的公共池之前,现实里要经过的远不止一个动作。

报道
APNIC 的 NIR RDAP 重定向找到更具体的注册记录,而非网络运营者
APNIC 将查询重定向到国家互联网注册机构的 RDAP 主机,说明的是注册数据从哪里提供。它能找到更具体的记录,却不能证明当下是谁在路由、拥有或运营网络。
案例档案
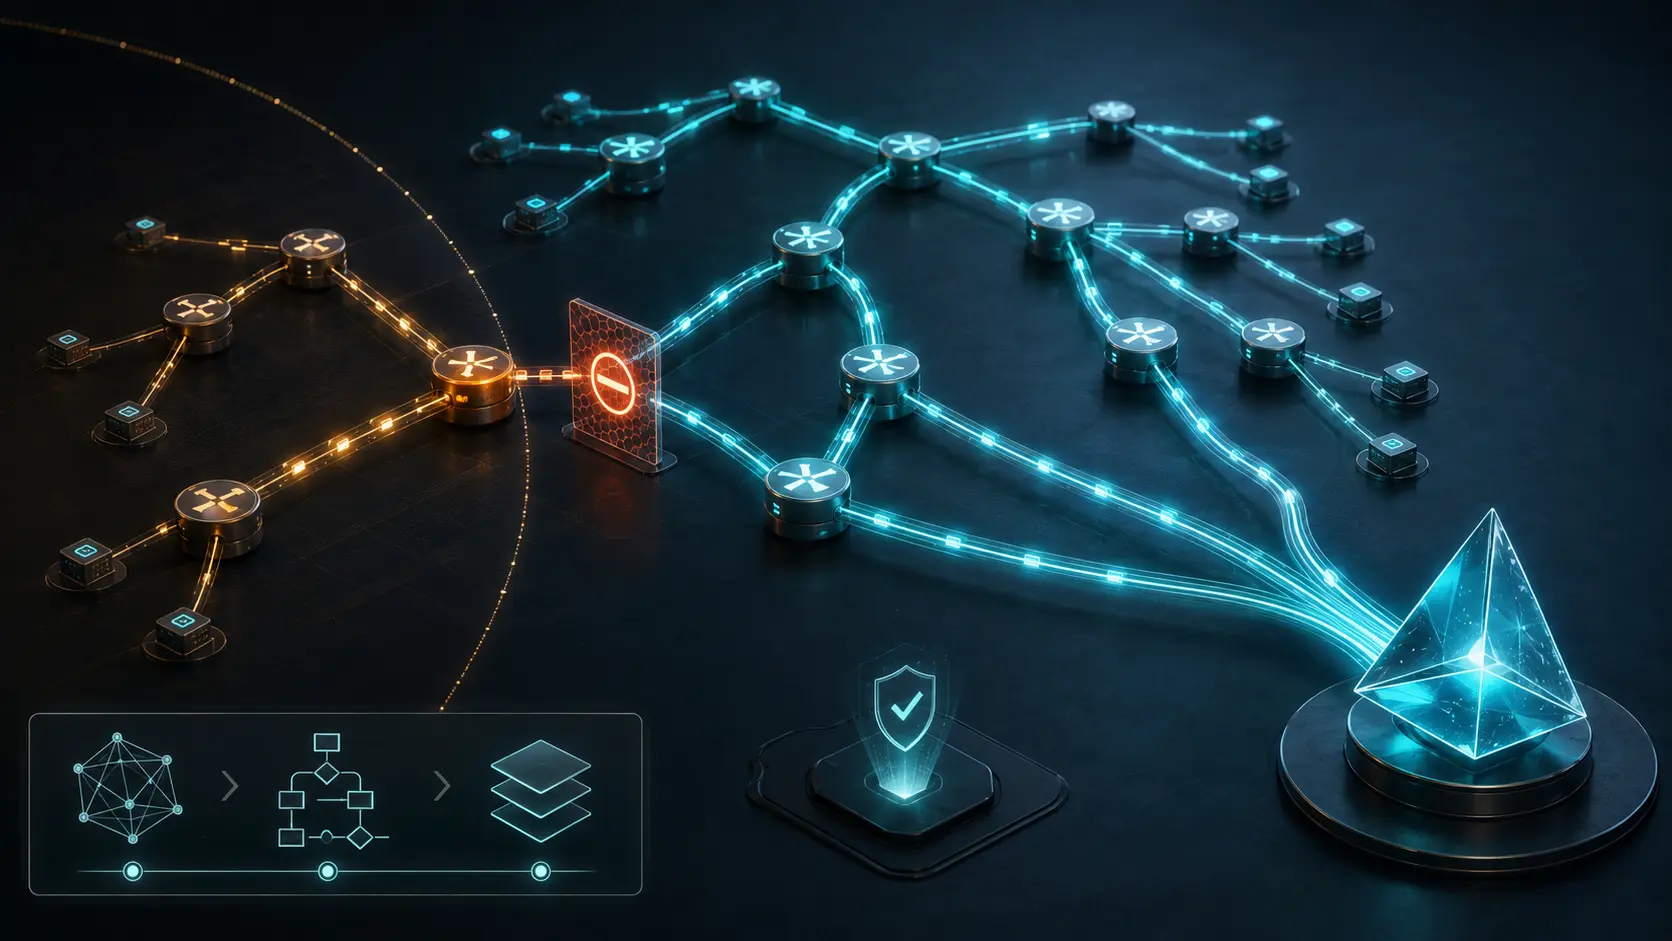
PIM Flex-Algo 能挑一条更好的路,一台路由器的本地策略也能折断整棵树
单播路径可以逐跳选择,组播树却不能让每一跳各自解释同一条指令。新的 TAD 设计真正暴露的不是三段字段如何编码,而是谁有权确认整棵树已经达成同一种含义。