
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

互联网历史
认证也无法续接的命令:NNTP 为什么要求客户端再问一次
客户端先请求一个受限新闻组,服务器答复 `480`;客户端随后完成认证,得到 `281`,但新闻组并不会因此自动打开。它必须把原命令再发送一遍。NNTP 用这次看似多余的重问划出了一条重要边界:认证可以改变会话中的身份,却不能替客户端复活一项已经被拒绝的意图。

互联网历史
可以忘掉的,是接收记录
一个不保证补发丢失数据的传输协议,为什么还要认真保存确认记录,甚至要求对方确认自己收到过确认?DCCP 把两种看似相近的责任分开了:过时的应用数据可以不再发送,但拥塞控制所依赖的接收历史不能随意消失。真正值得追问的不是确认有多少层,而是哪一层的责任已经结束。

JPNOG
这场 RPKI 试验先问了如何安全失败
日本一次 ROV 实证把恢复能力写进安全控制本身,也把技术协作与路由决策权分开了。

案例档案
邮件已经过期,邮箱并没有
一封促销邮件把中午十二点写成有效期终点。十二点零一分,阅读器把它淡化显示;搜索仍能找到,归档仍保留原件,也没有任何字节被删除。这个看似细小的差别,正是 IETF 新近批准的邮件 `Expires` 工作所要守住的边界:发件人可以说明自己的信息何时失效,却不能借一个日期取得对收件人邮箱的处置权。
LACNOG
两次公告之后:LACNIC 46 还需要一份逐项结案的转换记录
2026 年 1 月 27 日,LACNIC 46 / LACNOG 2026 的公开状态是:活动不再于危地马拉举办,新地点稍后公布。2026 年 3 月 27 日,这一状态第二次改变:三语公告确认阿根廷门多萨,并把此前公布的日期调整为 2026 年 10 月 19–22 日。第一则公告撤销了原会址,却没有形成新的完整行程;第二则补上地点与日期,并承认调整可能给参与者的年度计划带来不便。真正需要审查的,不是把其中一则公告判作转换已经完成或已经失败,而是公开变化如何与报名、参与方式、旅行、奖助、议程、赞助、供应及个别请求等依赖状态逐项连接。

案例档案
目录区变空之后:谁有权让权威服务器停止服务
DNS Catalog Zone 把大规模权威 DNS 的配置名单装进一个可传送的 DNS 区域。它减少了人工配置,却也让“一张名单”具备了直接改变运行状态的能力。效率越高,越要把来源、授权、状态保全和在线证据分开审计。
报道
AFRINIC 征集三名申诉委员会候选人:任命记录必须达到案件就绪标准
AFRINIC 董事会为政策制定流程申诉委员会的三个特定席位征集候选人,并设定了明确截止时间。这份公告建立的是入口,并不能单独证明一个可受理案件的裁决机构已经形成。真正的就绪状态取决于后续能否留下可版本化记录:任命权限、资格、任期、利益冲突、回避、逐案法定人数、证据与理由。
报道
LACNIC与ICP-2改革的制度经济账
承认一家区域互联网注册管理机构,不只是技术资格审查,也是在分配制度变更的成本:候选机构要花多少钱证明自己可靠,现有机构又要承担多少责任说明反对理由。LACNIC 的区域治理经验,使这笔账变得具体。

互联网历史
活跃目录里没有出生记录,历史档案里却留着退役群组:ACTIVE.TIMES 如何限制证据的权力
同一台 NNTP 服务器给出两份不一致的名单:一个今天仍可选择的新闻组没有创建记录,另一个已经不能选择的新闻组却仍留在历史档案里。这不是数据坏了,而是协议拒绝让“现在提供什么”与“过去还记得什么”互相冒充。

ICANN
ICANN 已收到 1,600 多份 gTLD 申请:Reveal Day 之前还有什么看不见?
ICANN 已能公布 2026 轮新 gTLD 的申请总量,公众却仍看不到申请字符串、申请者和竞争集合。这不是信息突然消失,而是提交、付款、行政核查和公开之间存在几种不同的制度状态。

互联网历史
写入返回时,数据还不安全
远端服务器已经回了成功,客户端却仍不能释放手里的那份数据。字节也许只停在一段会随重启消失的内存中。NFS 第三版没有用一个含糊的“成功”掩盖这段空隙,而是把持久程度、服务器实例和重传责任拆开,让提速建立在可恢复的未完成状态上。
IETF
第一个序列号不能只是一座时钟:TCP 的 ISN 防线
每条 TCP 连接都从公布一个数字开始。当这个数字过于直接地跟随全局时钟时,即使攻击者看不到连接,也可能预测出足以冒充对端的状态。

案例档案
一条“有效”状态越过边界之后
同一个 RTR 服务中断,两个网络却不会同时失去验证数据:上游先变,下游约五分钟后再变。若它们把本地 RPKI 结论写进对外传播的 BGP 属性,一次依赖故障便会生成两轮 UPDATE 洪峰。前缀没有换,起源没有换,改变的是被当作事实运走的标签。

ICANN
ICANN 写下了 24 小时规则,但认证完成前,这只钟还没有启动
ICANN 的注册数据政策把表针和保险栓放在了同一页。第 10.7 节规定:经认证的紧急请求应在两小时内确认收到,通常应在 24 小时内答复;实施说明却明确,这些义务要到 ICANN 完整实施一项建立请求者认证流程的共识政策之日才生效。规则已经进入正式文本,并不等于合同计时已经开始。这个差别决定合规从哪一天计算、哪一种凭证可以启动时钟、什么入口算作“收到”,也决定认证机构究竟只证明身份,还是会越界替别人判断是否应披露。ICANN 需要的不是再写一篇进展说明,而是一份可核验的启动回执。
报道
AFRINIC 启动成员与利益相关方调查:价值取决于“反馈—行动”记录
AFRINIC 邀请成员与利益相关方说明哪些工作有效、哪些地方需要改进,以及未来应优先处理什么。简短、可选择匿名的调查能够降低参与门槛;但其长期价值要在收集结束后判断:机构能否在不暴露受访者的前提下,清楚呈现反馈如何进入优先级决策和实际交付。

报道
RIPE 行为准则草案,让最终申诉权与团队移除权落入同一职位
RIPE 最新的行为准则团队草案,拟让 RIPE 主席自行决定社区成员的任命、续任与移除;现行申诉程序又把同一职位设为最终评估人。这不等于已经发生干预,却提出了一个无法靠保密二字回答的问题:当人事权与终局复核权相遇,谁来判断回避,决定转交给谁,又留下什么不暴露个案的证据?
APRICOT
会议网络是 APRICOT 最坚实的“宪章”
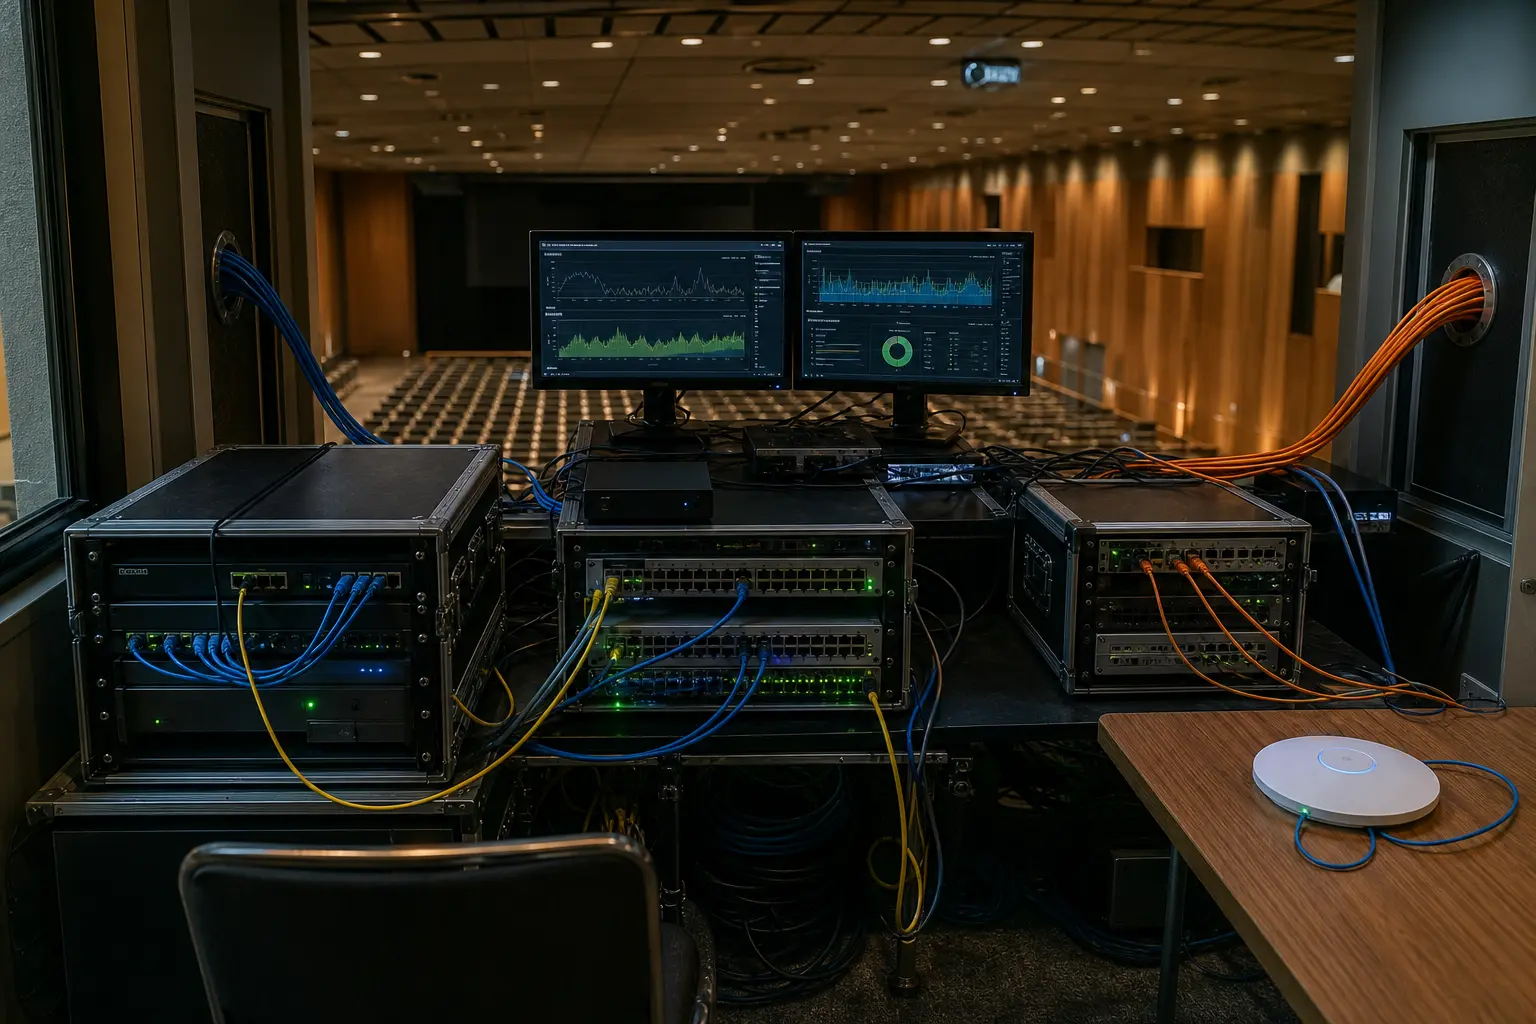
APRICOT 的临时生产网络把抽象价值变成可核验的路由、客户端数据、故障与修复记录。它证明的是一套可观察的实践,而不是全面合规、区域普及或对运营者的代表权。
互联网历史
解析器代他人发出的前缀:EDNS Client Subnet
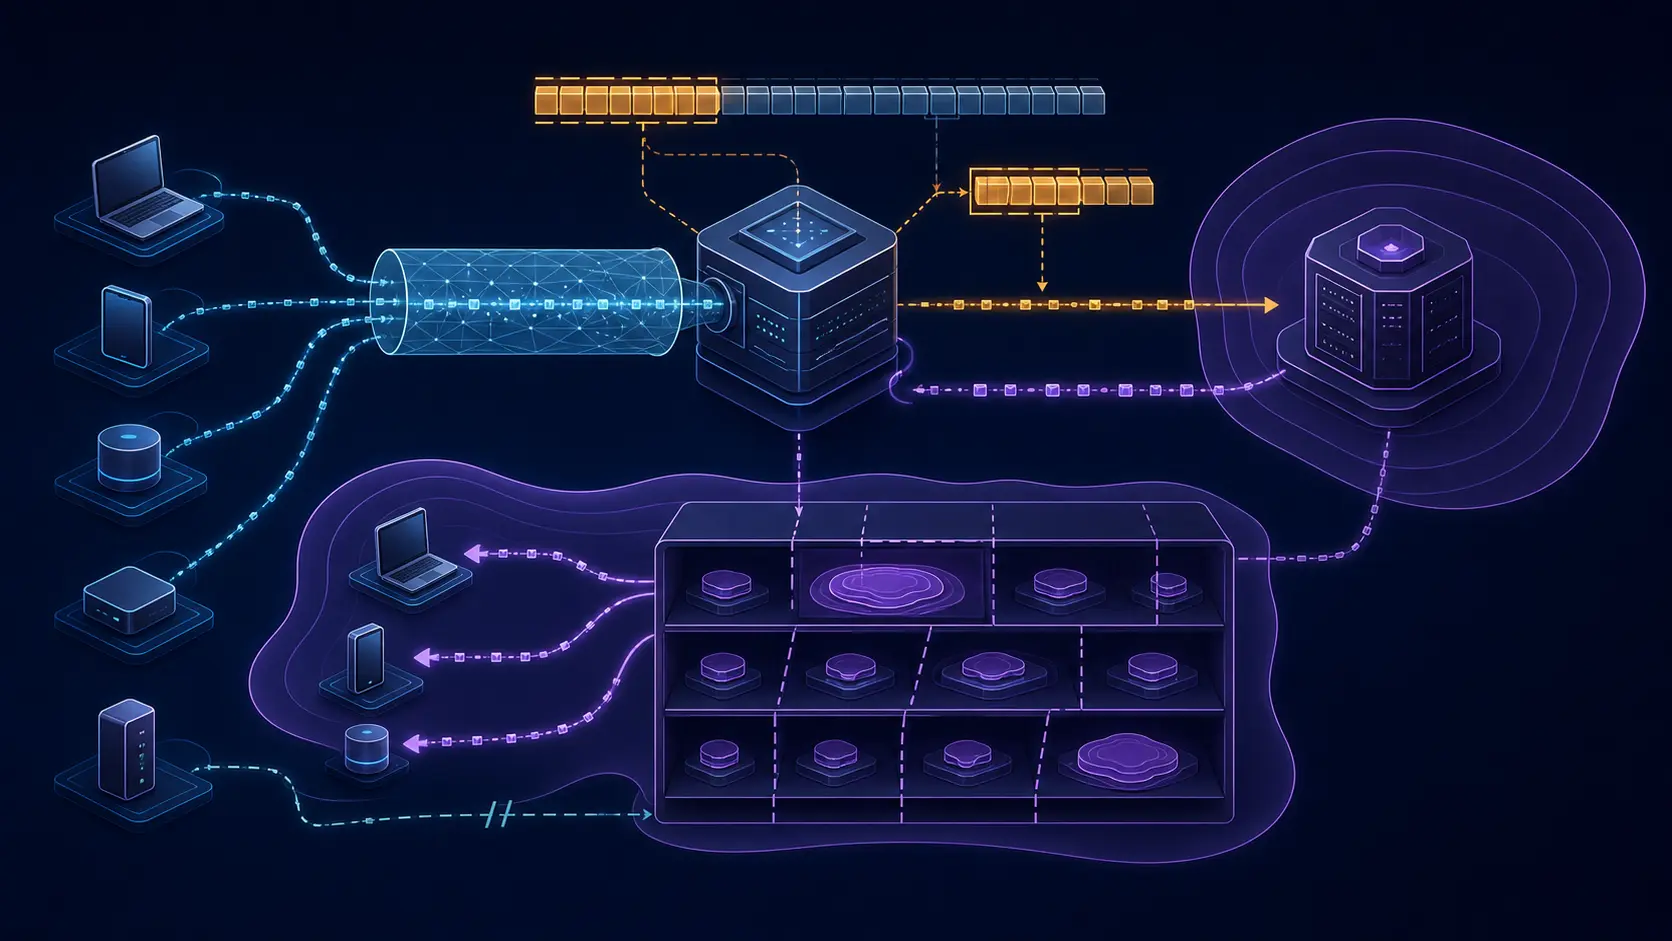
EDNS Client Subnet 里有两个前缀长度,却分别由不同一方作出不同决定。递归解析器用 SOURCE PREFIX-LENGTH 决定替用户透露多少网络信息;权威服务器用 SCOPE PREFIX-LENGTH 决定一份定制答案能被缓存复用到多大范围。前者是披露边界,后者是继承边界,二者都不能证明用户是谁或身在何处。

案例档案
名录里有这个委派,签名链却可以没有它
NSEC3 Opt-Out 允许大型父区把符合条件的不安全委派留在签名哈希链之外。这个空位可以完全合规,却不能被解释为“名称不存在”。父区仍须掌握完整委派名录,并证明签名器、省略规则和实际权威回答彼此一致。
欧洲与中东数据中心趋势
Gate 1 的数据中心接入没有确认日期
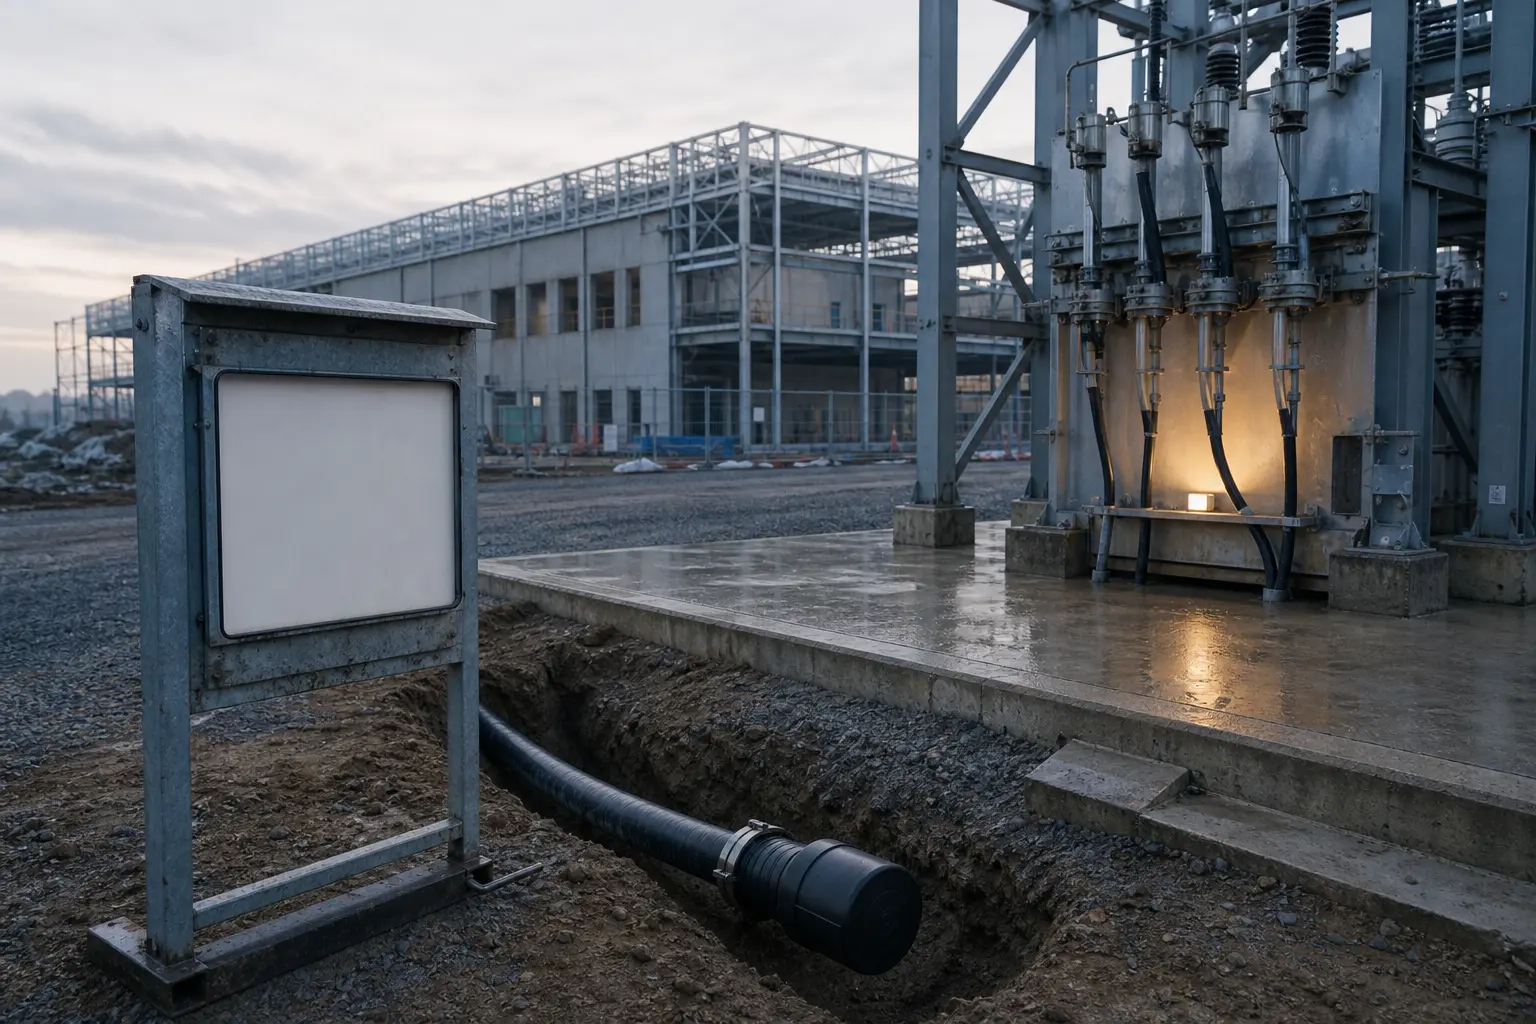
土地、规划图和醒目的兆瓦数字可以同时出现,但它们仍可能缺少把供电计划变成可排程项目的关键事实:电网确认的接入日期。