摘要
- Kea 的公开技术资料描述了由 HA hook、HTTP 通信、心跳、租约更新和状态转换组成的高可用机制,也描述了通过 Control Agent 和 JSON 命令进行管理的方式。
- Netgate 的 pfSense 文档与 OPNsense 的用户文档证明了下游平台集成,但没有证明大多数用户启用了 Kea、使用了高可用,或获得了可量化的可用性和运维收益。
ISC 对 Kea 的定位首先是一个 DHCPv4 和 DHCPv6 服务器。其产品资料将模块化扩展、程序化管理接口、高可用、数据库集成和集中管理列为能力范围。ISC 的 Kea 产品资料 这些表述能够说明软件设计和功能边界,却不能单独证明生产环境中的可靠性、采用比例或运营结果。
Kea 实际自动化了什么
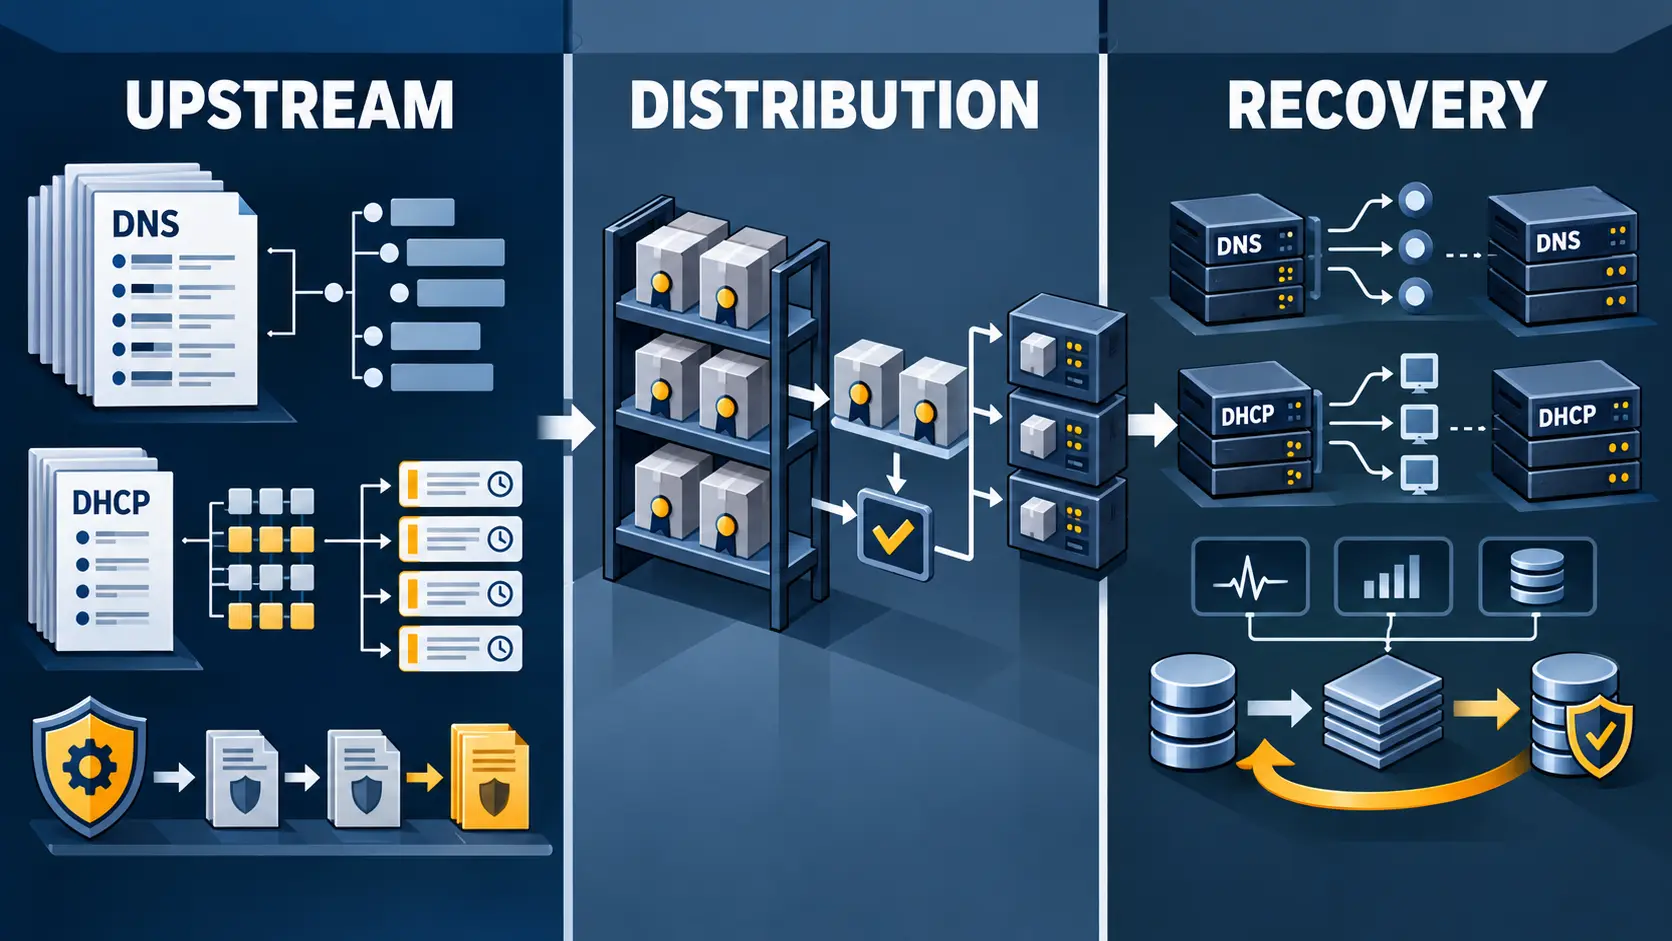
Kea 的自动化并不是一个不需要外部系统参与的完整控制平台。其高可用机制通过 libdhcp_ha hook 实现,文档列出了负载均衡和热备模式。Kea 高可用快速入门 参考手册进一步描述了合作服务器之间的租约更新交换、基于 HTTP 的通信、心跳检查和状态机,并要求配置对端 URL、时间阈值和服务器角色。Kea hook 文档
这意味着 Kea 能够把一部分故障协调逻辑放入 DHCP 服务本身:两个合作节点可以交换租约变化,并根据通信和响应状态进入不同运行状态。但“实现了协调机制”不等于“在某个真实部署中达到了某个故障切换时间”。公开文档定义了系统应如何工作,没有提供独立测量的生产可用性、切换时间或压力测试结果。
Kea 的 Control Agent 提供 HTTP 管理接口,接受 JSON 命令,并把请求转发给已配置的 Kea 守护进程;它本身并不分配 DHCP 租约。Kea Control Agent 文档 控制通道文档列出了 config-get、config-test、config-set 和 config-reload 等命令,这些命令能够支持运行时配置流程。Kea 控制通道文档 但接口仍然需要外部系统决定期望状态、验证变更、安排操作顺序、处理错误并保留审计记录。
因此,API 是一个控制面,不是完整的自动化治理体系。它可以成为配置生成器、编排系统或网络运维平台的执行接口,却不会自动提供资产清单、审批流程、权限模型、回滚策略或成功恢复的证据。Kea 的结构化 JSON 配置和支持的配置后端能够进一步便利集成,但配置数据、租约数据和主机保留数据仍是不同问题。Kea 配置文档
DHCP-DDNS 把依赖延伸到另一个系统
Kea 的 DHCP-DDNS 组件 D2 可以处理 DHCP 服务产生的名称变更请求,并在授权和权威 DNS 配置满足条件时,自动更新正向和反向 DNS 记录。Kea DHCP-DDNS 文档 这是一条具体的依赖链:地址租约变化可以触发名称更新,名称更新又依赖授权、协议配置和可用的权威 DNS 服务。
这种设计减少了逐条手工维护租约相关 DNS 记录的需要,但公开文档没有给出更新成功率、冲突处理效果或实际节省的管理时间。自动化的存在改变了运维人员需要控制的接口,却没有消除系统之间的依赖。一个运营者要证明结果,仍需说明 DHCP、D2、授权配置和权威 DNS 之间的链路在目标环境中被正确部署并持续工作。
下游集成证明了什么
Kea 的采用路径并不只存在于 ISC 自己的产品资料中。Netgate 公开记录了在 pfSense 中加入 Kea DHCP 选项,形成了从旧版 ISC DHCP 实现迁移的下游产品路径。Netgate 关于 pfSense 加入 Kea 的公告 Netgate 的操作文档也为 pfSense 用户提供 Kea 配置说明。Netgate Kea 文档 OPNsense 同样维护面向用户的 Kea 文档,提供了第二个网络平台集成信号。OPNsense Kea 文档
这些材料的重要性在于,它们把 Kea 从上游代码和功能说明带到了实际交付的网络平台中。它们证明了平台集成和用户可见的支持路径,而不是证明所有平台用户都使用 Kea,也不是证明这些用户启用了高可用、数据库后端或 DHCP-DDNS。平台集成同样不能替代独立的可用性测量、故障恢复记录或大规模部署统计。
公开源材料还没有找到独立撰写的定量案例,能够证明 Kea 的生产可用性、故障切换时间、管理成本节省、部署普及率或大规模运行结果。这个结论只描述本次审阅的公开材料范围,不等于证明不存在其他部署证据。当前更稳妥的判断是:Kea 已经形成了可被下游平台采用的控制面,但从可用机制到已验证成果之间仍有证据缺口。
对运营者而言,下一步可核查的问题不是“文档是否描述了高可用”,而是目标环境是否存在可复核的部署记录:哪些节点运行何种版本,哪些 HA 状态曾经触发,租约同步和故障切换耗时多久,配置变更由谁批准,DHCP-DDNS 更新是否成功,以及恢复后是否进行了重复验证。只有这些记录与实际事件、时间戳和观测结果连接起来,软件能力才会转化为可审计的运行结果。
ISC 因此对 Kea 的影响更适合被描述为一种软件控制面和采用路径,而不是已经被公共证据充分量化的运营成果。它提供了可以承载依赖的机制;下游平台提供了可见的集成入口;但部署规模、故障表现和管理收益仍需来自具体运营环境的独立证据。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance