摘要
- ITU-T X.1711 统一了量子密钥分发协议的共同架构与一般操作流程,但没有选定某一种协议。
- 标准自己的范围说明排除了具体协议、安全证明、模块实现和实现安全;ITU 新闻稿却把它称为量子密钥安全认证的重要参考。
ITU 的新闻稿听起来像是给采购部门递来一条捷径:X.1711 是首个量子密钥分发协议国际标准,可以成为安全认证的重要参考,也能帮助组织挑选经过认证的模块。标准正文写得更克制、更具体。它给出一张共同地图,却没有替你选路、验车或发证。
X.1711 于 2026 年 3 月 16 日获批,目前生效;ITU 到 10 月 23 日才发布这则新闻。它规定的是量子密钥分发网络量子层中、通过量子链路连接的模块所用协议框架,涵盖协议架构和一般操作。紧接着,范围说明划出清晰边界:具体协议、安全证明、模块实现以及实现安全,均不属于本建议书的范围。
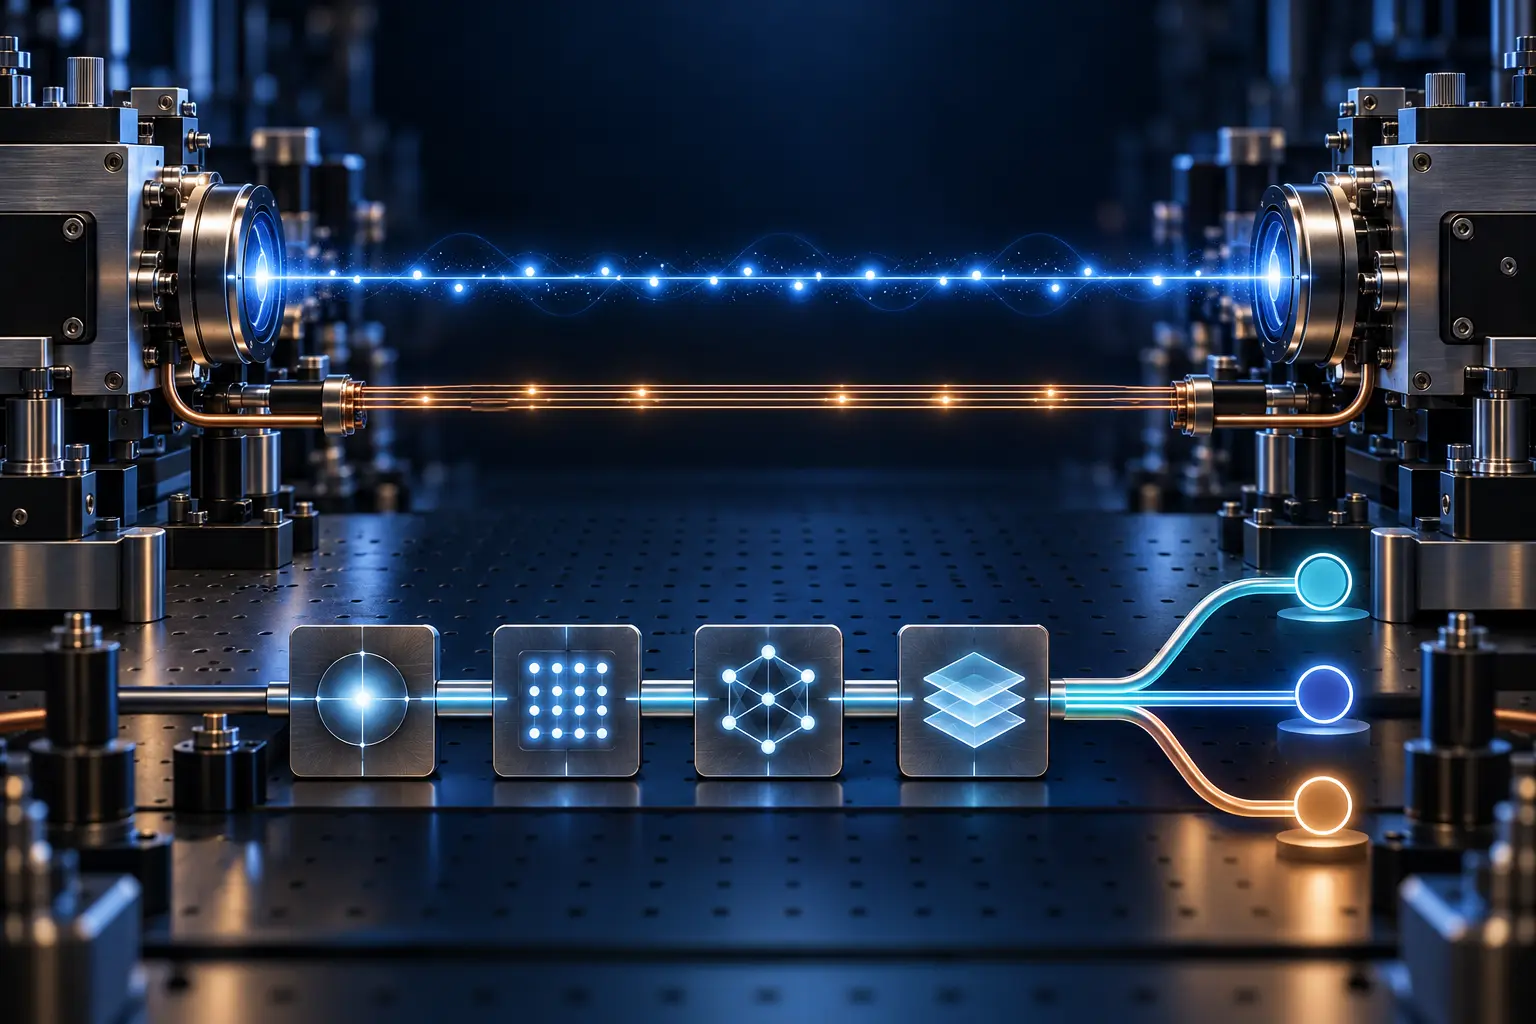
这句话几乎就是整件事的核心。标准告诉工程师各个协议功能如何衔接,却不替买家判定该信任哪种协议。正文把量子通信阶段与密钥蒸馏阶段分开:前者通过量子信道建立双方共享的原始数据;后者把原始数据加工成最终密钥。密钥蒸馏包括筛选数据、估计信道参数、纠错、验证双方数据是否一致,再通过隐私放大生成最终密钥。
参数估计负责按下继续或停止键。如果测得的信道条件不支持协议生成密钥,流程就会中止,两个端点输出零长度密钥。“量子”不会让每次交换自动变成密钥。中间还有测量、阈值和一个明确的停止分支。
经典信道则提醒人们,量子链路并不包办所有事。筛选、参数估计、纠错和隐私放大都需要经典消息。X.1711 要求这些消息具备完整性和来源认证;消息内容不必保密。攻击者可以读取这段对话,协议必须能发现篡改并立即中止。量子信号不会顺手替经典信道里的参与者验明身份。
标准附录列出诱骗态 BB84、连续变量高斯调制相干态的操作例子,也谈到攻击模型、安全证明和实现安全。这些附录明确标为非建议书组成部分。附录 VI 提到设备缺陷和侧信道,并指出设备表征与测试关系到模块安全认证。它描绘了问题,却没有提供认证测试计划。
这就是“有助于采购的标准”和“能够为硬件盖章的标准”之间的距离。X.1711 给出了共同词汇和一条便于讨论协议行为的流程。ITU 新闻稿进一步把它连到认证和产品选择。可正文没有指定测试机构、合格配置、通过门槛、必测模块版本,也没有公布已认证模块清单。它自己的范围说明还把实现安全划在标准之外。
采购方需要看到徽章背后的收据:测试了哪一版硬件,采用哪种协议与安全证明,如何检查经典信道认证,做过哪些侧信道测试,结果是否通过,由谁签字。“符合 QKD”若没有这些字段,就只是贴着物理学博士头衔的贴纸。
共同框架依然有用。它为网络工程师和标准组织提供讨论接口和失败条件的共同坐标。但模块认证必须另有凭据:测试方法、设备配置、通过条件、发证机构,以及一份持续更新的通过名单。X.1711 把地图铺在桌上;认证办公室还没写地址。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance