
主题
软件生命周期与供应商锁定
在主题维度下,软件生命周期与供应商锁定主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
互联网历史
端口在表里,对话却不在:RFC 2013 的 UDP 证据边界
一张运维图同时显示“本机 53 端口正在监听”和“UDP 输入计数增加”,人很容易把两句话连成一段故事:某个远端发来请求,某个进程处理了它,随后服务给出了结果。RFC 2013 真正记录的却只有一个本地坐标和几个全机累计数。故事中最关键的连接词,都不在表里。
IETF
游标记住了位置,却不知道那一刻
YANG 列表分页可以忠实保留过滤条件、排序字段、语言区域、方向和续页位置,让每次请求都能被追溯。但九次正确的请求并不会自动成为同一个时刻的完整数据;有序页面也不等于静止快照。

报道
APNIC 已结束 CentOS 迁移,但四个证据连接仍未闭合
安全工作最常见的公开叙事,是把“部署、扫描、分类、演练”排成一串动作。APNIC 在 2026 年第二季度给出了一个更有分量的句子:历时数年的 CentOS 退出工作已经完成。正因为这个终点足够清楚,其他控制链上的缺口也更容易看见。缺的不是更多安全细节,而是四个经过汇总、不会扩大攻击面的闭环凭证。

互联网历史
一帧不再等于一包:RFC 1993 如何维持压缩历史
RFC 1993 留下了一种反直觉的 PPP 压缩封装:帧结束时,原始包可能还没结束;原始包结束时,压缩历史也不会停下。Gandalf FZA 可以把多个原始 PPP 包放进同一个压缩帧,也可以让一个原始包跨越多个帧。它用连续历史换取压缩机会,同时把可靠、按序交付留成链路必须另行兑现的前提。

互联网历史
一张 TCP 状态表为何也能成为断线开关:RFC 2012
一条连接从表中消失以后,计数器还在,原因却可能已经丢了。RFC 2012 把这种风险写进了同一个对象:`tcpConnState` 既报告连接状态,也允许管理端写入 `deleteTCB(12)`,直接删除主机上的连接控制块。

IETF
流按序到达,网络结果仍未被证明
控制器收到 `<rpc-reply><ok/></rpc-reply>` 时,屏幕上的流程似乎已经闭环:连接成功,身份通过,字节没有乱序,服务端也返回了成功。真正需要回答的问题却在闭环之外——目标配置是否进入设备的实际运行状态,网络行为是否按预期改变?

互联网历史
IP MIB 完全合规,IPv6 仍在画框之外:RFC 2011
一台设备可以诚实地返回对象,计数器可以持续增长,合规检查也可以全部通过。RFC 2011 留下的麻烦不在这些结果是否正确,而在它们究竟覆盖了什么:1996 年的 IP-MIB 已经换上 SMIv2 的语法,却仍只能容纳四字节 IPv4 地址。一个封闭模型越整齐,越容易让观察者忘记模型外还有网络。
IETF
封装已解析,观测尚未被证明
`draft-ietf-netconf-notif-envelope-05` 让 YANG-Push 通知的元数据随消息一起流转,改善了下游关联,却没有把身份、连续性、时间、内容保真与运行事实合并成一次成功解析。

互联网历史
根服务器何时开始留下运行回执:RFC 2010
RFC 2010 没有写一部根治理宪章,而是把对能干志愿者的信任拆成时钟、日志、容量、链路、联系人和停机通知等可分别核验的运行证据。
互联网历史
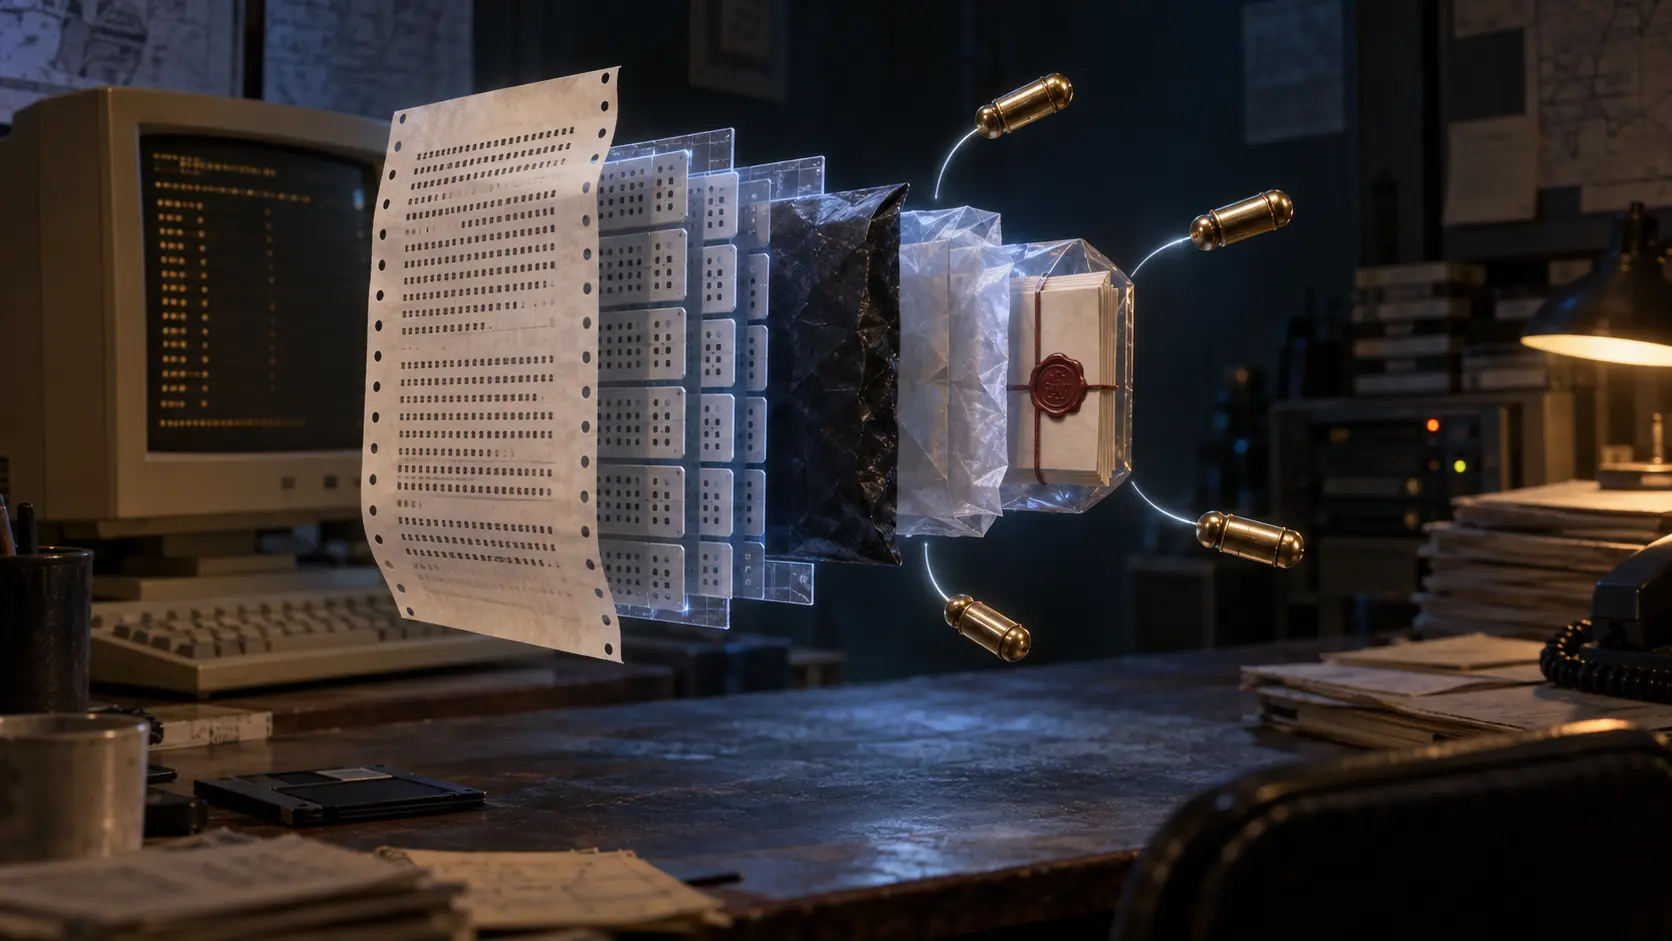
信封层层打开,证明却不能越层:RFC 1991 的 PGP 消息秩序
一段早期 PGP 邮件文本可以顺利还原成二进制,CRC 可以吻合,CTB 可以逐包定位,会话密钥可以解出,密文可以展开,签名也可以通过。RFC 1991 的历史价值正在这串成功动作之间:它把邮件变成一组可逆的复合信封,同时也让人看见,每一步成功只说明本层发生了什么,不能代替身份、时间、授权和收件结果。

案例档案
两条路由都已到达,拼出的 SID 仍未被证明:RFC 9819
SRv6 把一条业务指令压进 128 位地址,EVPN 又允许不同路由分别提供 LOC:FUNC 与 ARG。RFC 9819 解决的是一个看似机械、实则关乎责任的接口:能收到两个组件,不等于它们可以按同一结构直接合并,更不等于设备已经执行了正确的分割视界。

创造者
Ivan Pepelnjak 与可验证的网络自动化纪律
从斯洛文尼亚早期互联网基础设施到 netlab 多厂商实验室,Ivan Pepelnjak 一贯倡导以清晰模型、可复现实验和坦率界定边界为基础的方法。他的核心贡献不是某项协议,而是一个持久的问题:在允许自动化系统变更生产网络之前,它究竟知道什么?
案例档案
数据树已经填满,控制面仍未举证:RFC 9826
RFC 9826 把 PCEP 实体、对端、会话、通知、操作和统计装进一套共同管理语言。它解决的是“如何一致表达”,而不是“这条路径是否已经被正确决定、接受、下装并承载业务”。

IETF
消息已经重组,遥测仍可能不完整
`draft-ietf-netconf-udp-notif-26` 试图让受控网络中的高频 YANG 通知以更低开销抵达接收器。它也迫使运营者承认一条常被绿色状态掩盖的边界:接收器能证明自己拼出了什么,却不能只凭这件事证明网络世界没有遗漏。
互联网历史
登记表给出地址,全球互联网却没有附赠路由:RFC 2008
1996 年,一家机构可以继续持有原来的前缀,却在更换接入商后突然无法被部分互联网访问。RFC 2008 解释了这个看似矛盾的结果:登记记录、两家服务商的合作,以及世界各地网络对路由的接受,是三份不同的承诺。

IETF
图像尚未完成,首包已经出发:RFC 9828 的低时延证据还差七步
编码器把 JPEG 2000 图像的第一部分送上网络时,最后几行可能还不存在。这个能力节省了一段等待,却没有替接收端回答:丢包后从哪里继续、时钟是否恢复、资源是否足够,以及屏幕何时真正出现可用画面。
IETF
合并没有冲突,基线却未必新鲜:NETCONF 私有候选配置的八份回执
`draft-ietf-netconf-privcand-10` 试图把每个客户端的编辑放进各自的候选分支,并在提交前重放变更、发现冲突、选择解决方式。它解决的是编辑托管与并发协调;若把“已隔离”“差异为空”或“提交成功”直接解释成配置正确、运行态已收敛、业务已恢复,证据链就会在最关键处断裂。

互联网历史
地图可以不一致,路径只能算一次:RFC 1992 的 Nimrod 取舍
Nimrod 没有把“所有路由器共享同一幅完整地图”当作安全转发的前提。它接受知识残缺、细节有别与缓存过时,再把一条路径的决定集中到单一计算点,避免不同视图在逐跳选择中互相制造环路。

IETF
Transform 已经谈妥,重放却尚未被拒绝:RFC 9827
RFC 9827 把 IKEv2 Transform Type 5 从“扩展序列号”改为更宽的“序列号”。它所约定的是同一 SA 的报文刚进入网络时应具备的序列属性,而不是接收端是否启用 anti-replay、实际看到了什么报文、是否真的拒绝了一次重放,也不是所有依赖序列号的机制都已安全。
IETF
诊断计划不是根因:计划化 OAM 需要八份独立回执
`draft-ietf-opsawg-scheduling-oam-tests-07` 试图把网络诊断写成可编排、可排序、可重复执行的 OAM 测试序列。它能让计划更清楚,却不能让计划记录、成功状态或返回数值自动证明实际执行、唯一根因、变更权力与业务恢复。