
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

互联网历史
跨过域边界就改变含义的数字
在一个安全域里,“非密”可以编码为 5;另一个域却可用 1 表示同一个人类标签。CIPSO 没有强行规定一个全球通用数字,而是在数字旁放入“解释域”标识符,把互操作性建立在背后的权威、映射表和系统配置之上。

案例档案
智能体超时了,但额度并没有回来
采购智能体发出一笔订单,连接随即超时。企业没有收到确认,不等于供应商没有接单。如果系统因为“无响应”立刻退回额度,再用新编号重试,一次信息缺失就会变成两次行动权。一个新发布的个人 Internet-Draft 修订把这个风险钉在了最关键的瞬间:外部效果入口。

互联网历史
需要另一份规范才能读懂的安全标签
同一种 IPv4 选项可以在一个数据报里出现多次,却没有一次能独立说明自身含义。它用一个字节的格式代码指向另一份规范;余下字节如何解释、系统应当接收还是拒绝,都由那份规范决定。
欧洲与中东机构趋势
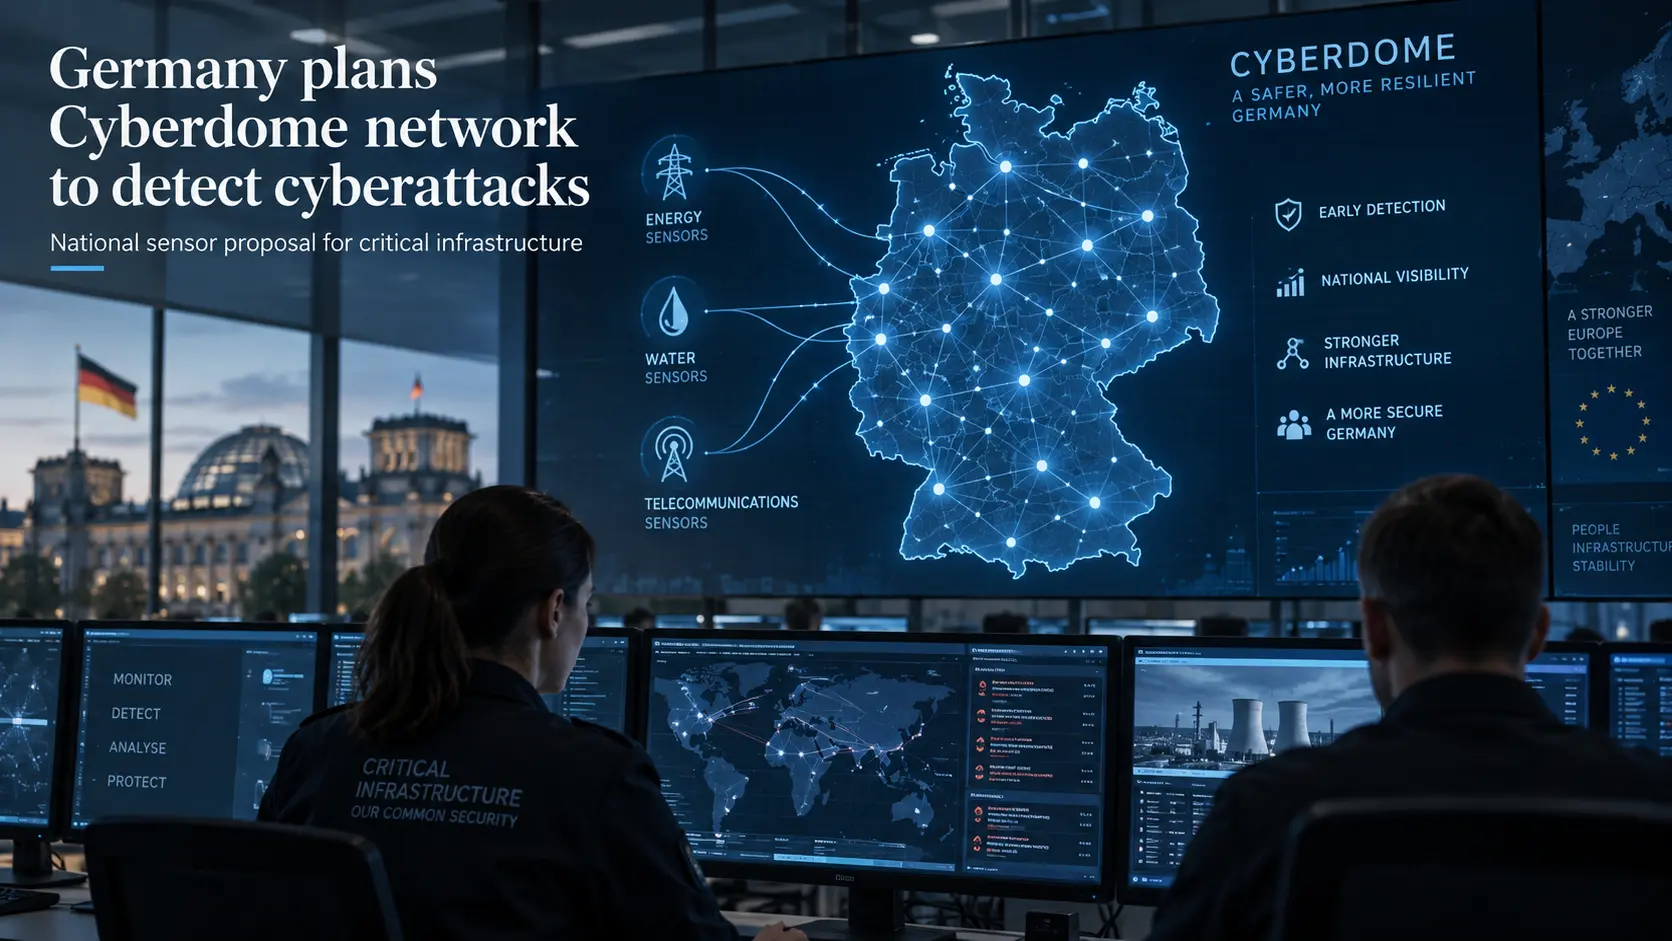
德国计划建设 Cyberdome 网络以检测网络攻击
德国计划建设 Cyberdome 传感器网络以检测网络攻击,但尚未说明部署日期、资金安排或运营方职责。

案例档案
旧凭据还能直达数据,AI 安全 Sidecar 就不是边界
迁移最危险的时刻,不是新网关尚未上线,而是新网关已经上线、旧通道却仍被称作“临时兼容”。一旦旧账号还能完成同一项关联或发送,系统得到的是第二条路线,而不是新的权力边界。

互联网历史
数据包必须携带的标签
RFC 1108 设想的不是给 IPv4 再添一个普通字段,而是让每个数据报主动声明:沿途系统应当按什么保护规则来处理我。

互联网历史
目录网没有根,查全的代价由客户端承担:RFC 1914
一张“已经访问过的服务器”清单,是这套目录网真正的防环权威。服务器可以不断给出下一站,却不知道客户端此前走过哪些路;只有客户端能把一次次短连接拼成完整行程,也只有它能说明某条分支为何没有再走。RFC 1914 把分布式发现的自由交给客户端时,也把记忆、成本与停止责任一并交了过去。

互联网历史
让每一跳都回信的 Traceroute
通常的 traceroute 是发送端逐级试探;RFC 1393 却想让路径自己写报告:只发出一个带标记的数据包,沿途每台参与的路由器都向起点回信。

全球云服务趋势
SentinelOne 的控制权变更条款,会把未来利息带到交割时点
一家安全软件公司的交易资金需求,可能藏在税务附注里。SentinelOne 最新季报列示的税务和解负债为 1.623 亿美元,但控制权发生变更时,付款遵循另一项以新谢克尔计价的合同公式,其中包含原本将在未来年度产生的利息。理解这项安排,关键在于识别究竟是什么事件改变了付款条件。

IETF
CSR 远程证明进入最后征求意见,但证书本身不是核验记录
一张公开证书可以完全有效,却无法回答“签发者当时看了什么”。进入 IETF 最后征求意见的 CSR 远程证明草案把设备证据送到 CA/RA,也允许接收方不处理;与此同时,草案出于隐私原因不建议把这些细节复制进证书。真正需要补存的不是公开设备档案,而是证据如何变成签发决定的有限记录。

案例档案
Key Transparency 的墓碑条目不能让旧日志自动退役
KEYTRANS 架构草案用一个看似冷静的标记解决迁移中的查询顺序:旧日志里的某个标签一旦出现应用定义的墓碑条目,客户端就去新日志寻找最新版。这个标记能阻止新日志暂时不可达时旧密钥重新冒充“当前值”,却不能证明长期离线的客户端已经完成历史核验,更不能代替一项有责任人的关停决定。

案例档案
RMRP 可以签下完整声明,却数不出从未进账的那次 AI 调用
新草案把“我没有漏记”变成可追责的签名陈述,这是实质进步;但要发现漏记,计数者必须站在路由引擎之外。

互联网历史
让沿途路由器停下来看的数据包:IPv4 Router Alert
Router Alert 想解决的并不是“怎样让路由器看见数据包”,而是“怎样只让少数数据包获得额外关注”。这个节省普通转发成本的设计,也把慢速处理能力暴露成了一种必须设防的资源。
案例档案
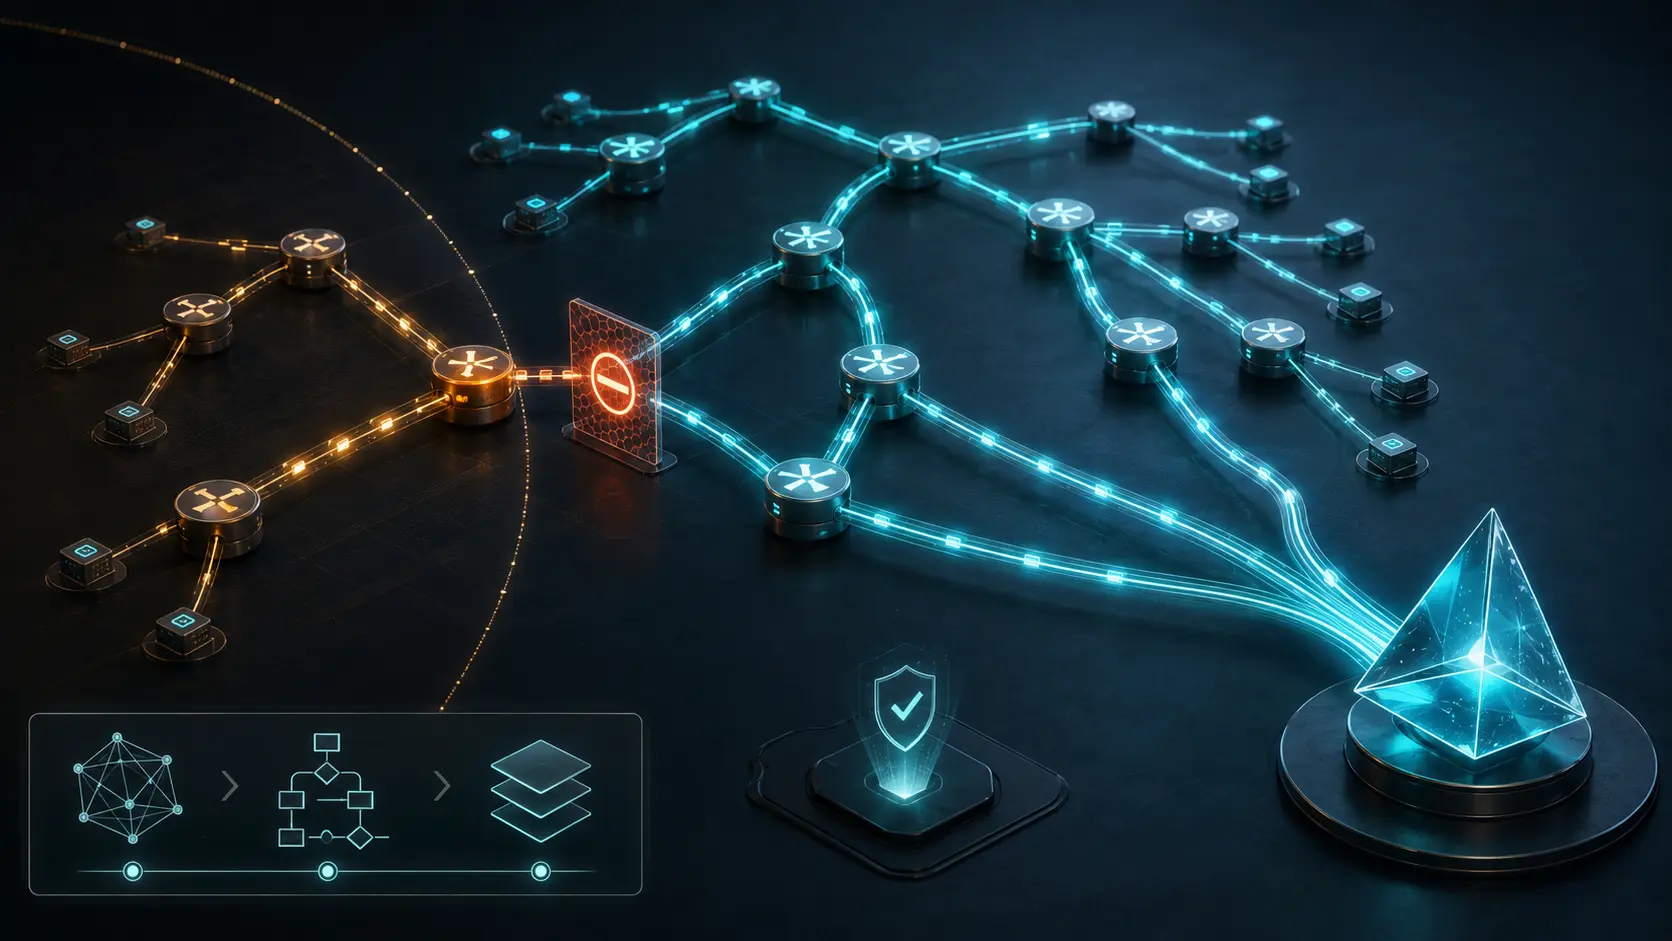
PIM Flex-Algo 能挑一条更好的路,一台路由器的本地策略也能折断整棵树
单播路径可以逐跳选择,组播树却不能让每一跳各自解释同一条指令。新的 TAD 设计真正暴露的不是三段字段如何编码,而是谁有权确认整棵树已经达成同一种含义。

互联网历史
地址已经更换,引用却没有:RFC 1900 与重编号的隐性代价
1996 年,互联网架构委员会讨论的表面上只是换一组 IP 地址。RFC 1900 顺着旧地址继续追查,才看见它已经进入配置文件、应用程序、许可证、访问控制和别人的系统。发放新号码并不困难;真正困难的是找出还有谁把旧号码当成身份。

案例档案
草案刚刚更新,依赖却已失效六年
一份 L2VPN 侦听草案获得了新的修订号和有效期,正文机制却没有变化,规范性导入仍指向 2020 年已经失效的工作草案。问题不在于给它判“对”或“错”,而在于领导者是否能拿到从模块依赖、授权变更到真实转发结果的完整回执。
案例档案
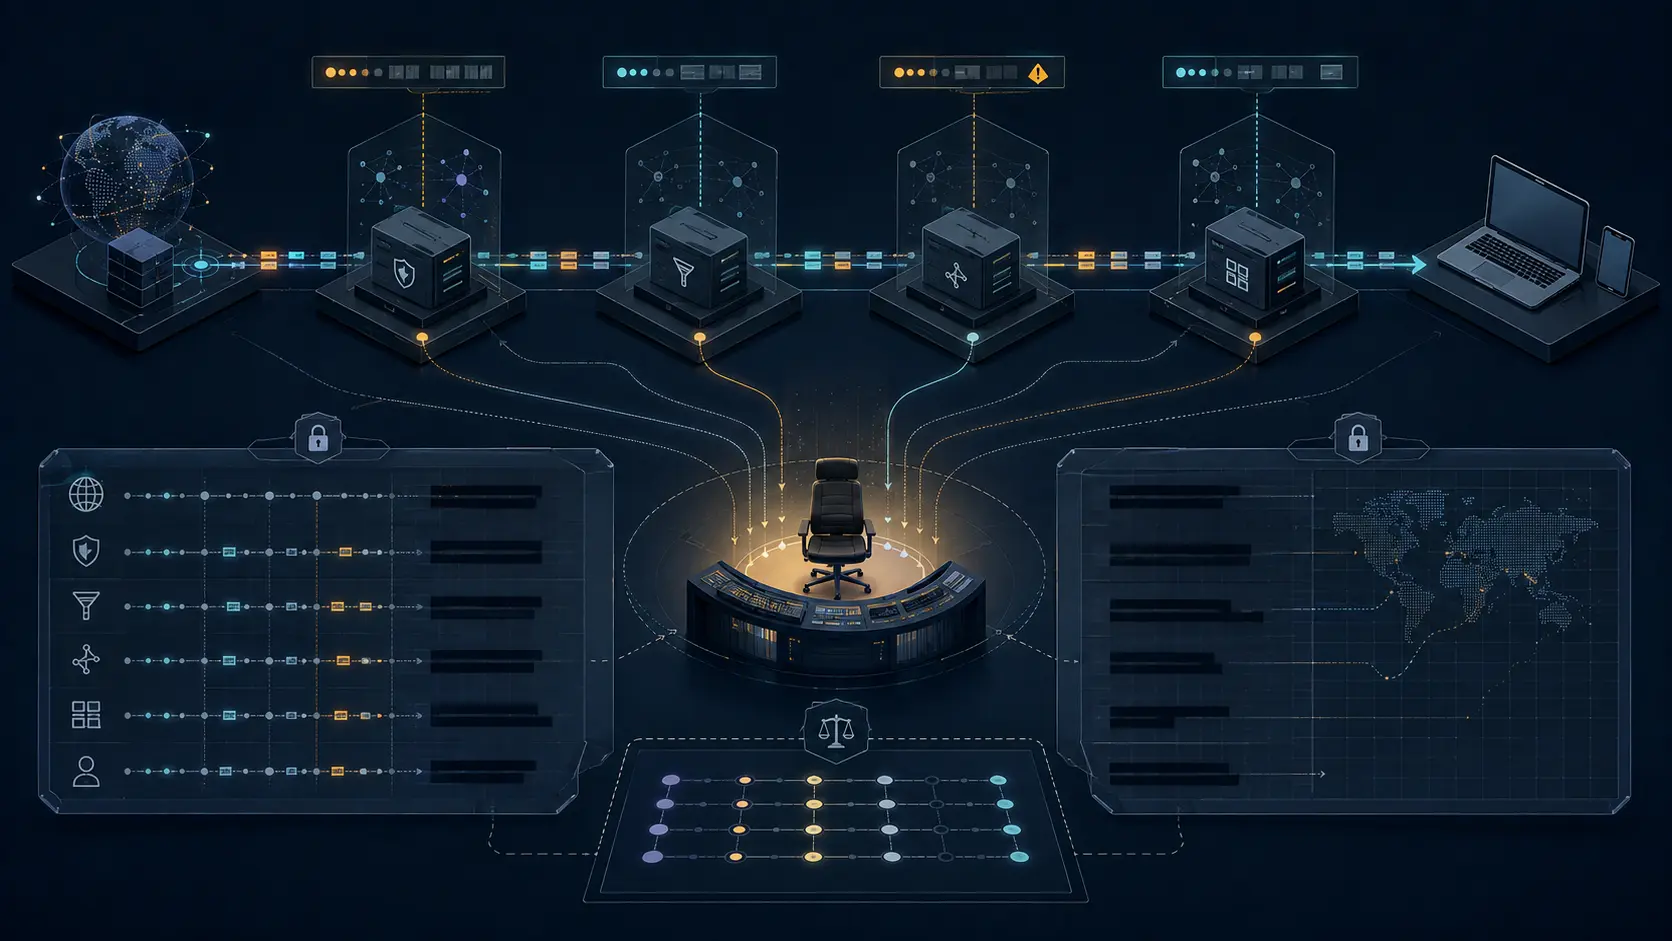
Proxy-Status 链不会替你指定事故负责人
RFC 9209 能让故障经过哪些中间层、在哪一跳呈现何种异常变得更清楚,却不会因此产生一个有权处置且必须回应的人。协议之外还需要一张中间层故障交接矩阵,把公开或受限的跳点标识与运营主体、响应时限、证据保管和决策权限连接起来。

互联网历史
对端给回了 DNS 地址,名字却还没有被解析:RFC 1877
1995 年的一次拨号连接里,最准确的提问可以是一串零。PPP 客户端在 IPCP 选项中故意填写 0.0.0.0,让对端用 Configure-Nak 提议一个名字服务器地址。这个“否定”携带了信息,却没有替客户端作出接受决定。即使后来收到 Ack,RFC 1877 证明的也只是会话配置达成一致;IPCP 是否打开、服务器是否可达、回答是否可信、应用是否采用,仍是彼此独立的事实。

IETF
JOSE 推动弃用两种算法,却没有本地例外时钟
JOSE 工作组已请求 IESG 推进一份弃用 `none` 与 `RSA1_5` 的草案。文本把更安全的共同默认值与应用自己的有限决定分开,这条边界值得保留。尚未解决的运行问题是:被允许的例外怎样才不会永久化。
案例档案
HTTP 弃用日期不是客户端迁移计划
旧资源仍在返回成功结果,响应里却多了一个未来日期。这个日期足以让机器看见供应方的意图,却不能回答谁还在调用、替代资源是否等价,以及何时才有资格关停旧地址。