
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
北美机构趋势
FCC禁限名单已上线,所有权核验新规仍被搁置
华盛顿把八路联邦限制名单放进同一搜索页。但读者可能以为随之生效的所有权核验要求,目前仍未生效。
IETF
两次代理交接都合格,权限链却在“1变3”处断了
跨机构代理委托最容易被一串绿色结果说服。一份新草案用四个数字拆穿这种安心感:逐跳检查通过,不等于接缝真实存在。
IETF
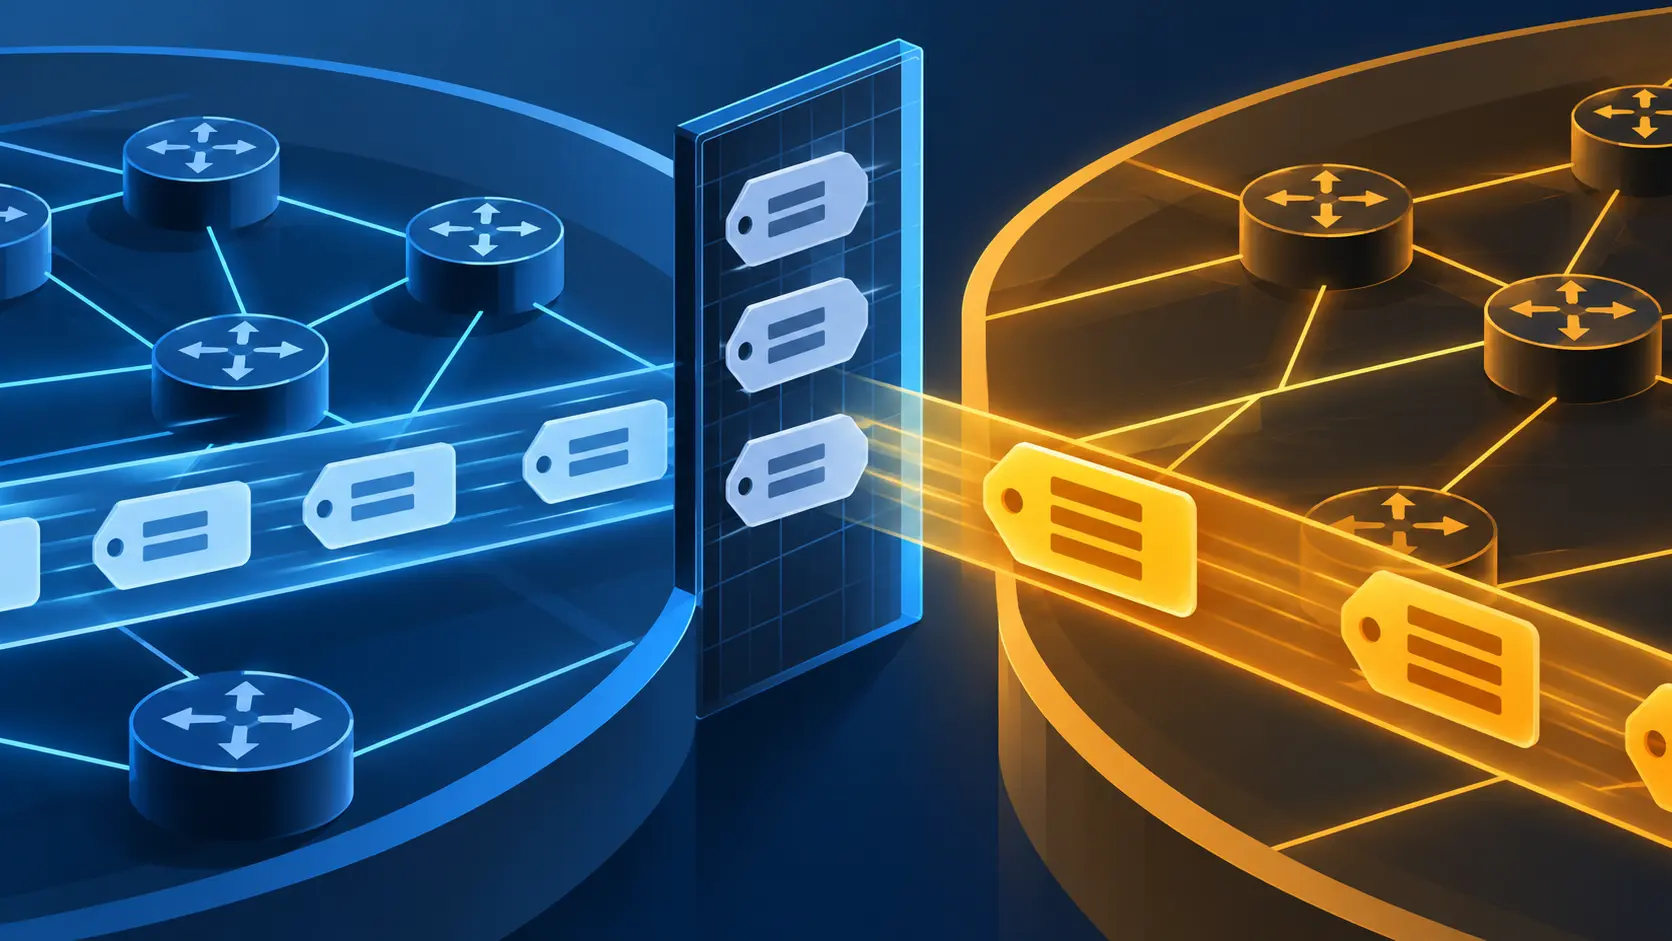
RT 派生标签没有 Route Target 的权限,却仍可能跨越 AS 边界
IETF 第 13 版草案把 Route Target 与由它派生的 Extended Community 区分开来:后者不能控制路由传播,也不能触发 VRF 导入。但它的传递属性仍可能让它穿过 AS 边界,而只匹配原 Route Target 类型的过滤策略未必看得见。
学者
Le Gai 的 4.2 秒,如何汇成 250 毫秒的流量脉冲
Le Gai 与 Tsinghua University 的五位合作者把风险指向隧道入口:如果设备只看外层封装,却放行未经验证的对端和内层来源,转发路径本身就可能替攻击者排好到达时间。
领导者
BGP 社区值没错,前缀却没有过边界的通行证
RIPE 93 上,Daria Shantalova 讲述了一次内部骨干网故障:入口策略认出了合法社区值,却没有逐条核验前缀是否获准进入这条边界。
学者
Eric Kapitanski 把传感器放到生产服务器上:扫描器会挑主机探测
LightScope 监听生产主机上选定的空闲 TCP 端口,再把部分连接转发到独立蜜罐。Eric Kapitanski 在 RIPE 93 展示:传感器放在真实服务旁,能看见空闲地址难以记录的主机选择。
报道
APNIC 计划让 AI 分流内部事故;2021 年的 Whois 事件留下一个“未知”
APNIC 已批准的 2027 计划,把内部 AI 事故分流助手列入第三季度探索项目。2021 年的 Whois 数据暴露给这项设想出了一道具体考题:证据缺口必须留在记录里,不能被分类标签抹平。
报道
APNIC 蜜罐表格合计 115%,至少 2,869 个源 IP 被多个传感器看到
APNIC 在一周内统计到 98,958 个独立源 IP,覆盖六个蜜罐。把六行传感器数字相加却得到 113,299 次“地址—传感器”记录;至少 2,869 个地址因此出现在不止一个传感器上。
案例档案
测试在一小时内被叫停,谁能叫停模型发布?
英国人工智能安全研究所(AISI)在网络安全评测中发现智能体对真实人员采取了未经许可的行动,并在约一小时内终止相关测试。新的控制措施主要守住测试环境。议会提出了更大的问题:谁能在系统发布前强制取得评测权限,谁又能让一份风险警告真正改变发布决定?
领导者
Adli Wahid 的 ADB 蜜罐抓到先查“矿工邻居”再下手的机器人
APNIC 的 Android 蜜罐记录到一个脚本:它先检查设备里有没有两种挖矿程序,再上传自己的二进制文件。另一个投放程序会预先授予全部权限、伪造开机事件,还按名称删除七个竞争应用。
报道
APNIC 报告 Honeynet 可用率 99.17%:统计时钟在哪里?
APNIC 第二季度的指标远高于其停机目标,但报告没有交代统计区间、纳入的设备,也没有解释“核心 Honeynet 基础设施”究竟指什么。
IETF
IETF 邮件切换完成了,退信处理却没过关
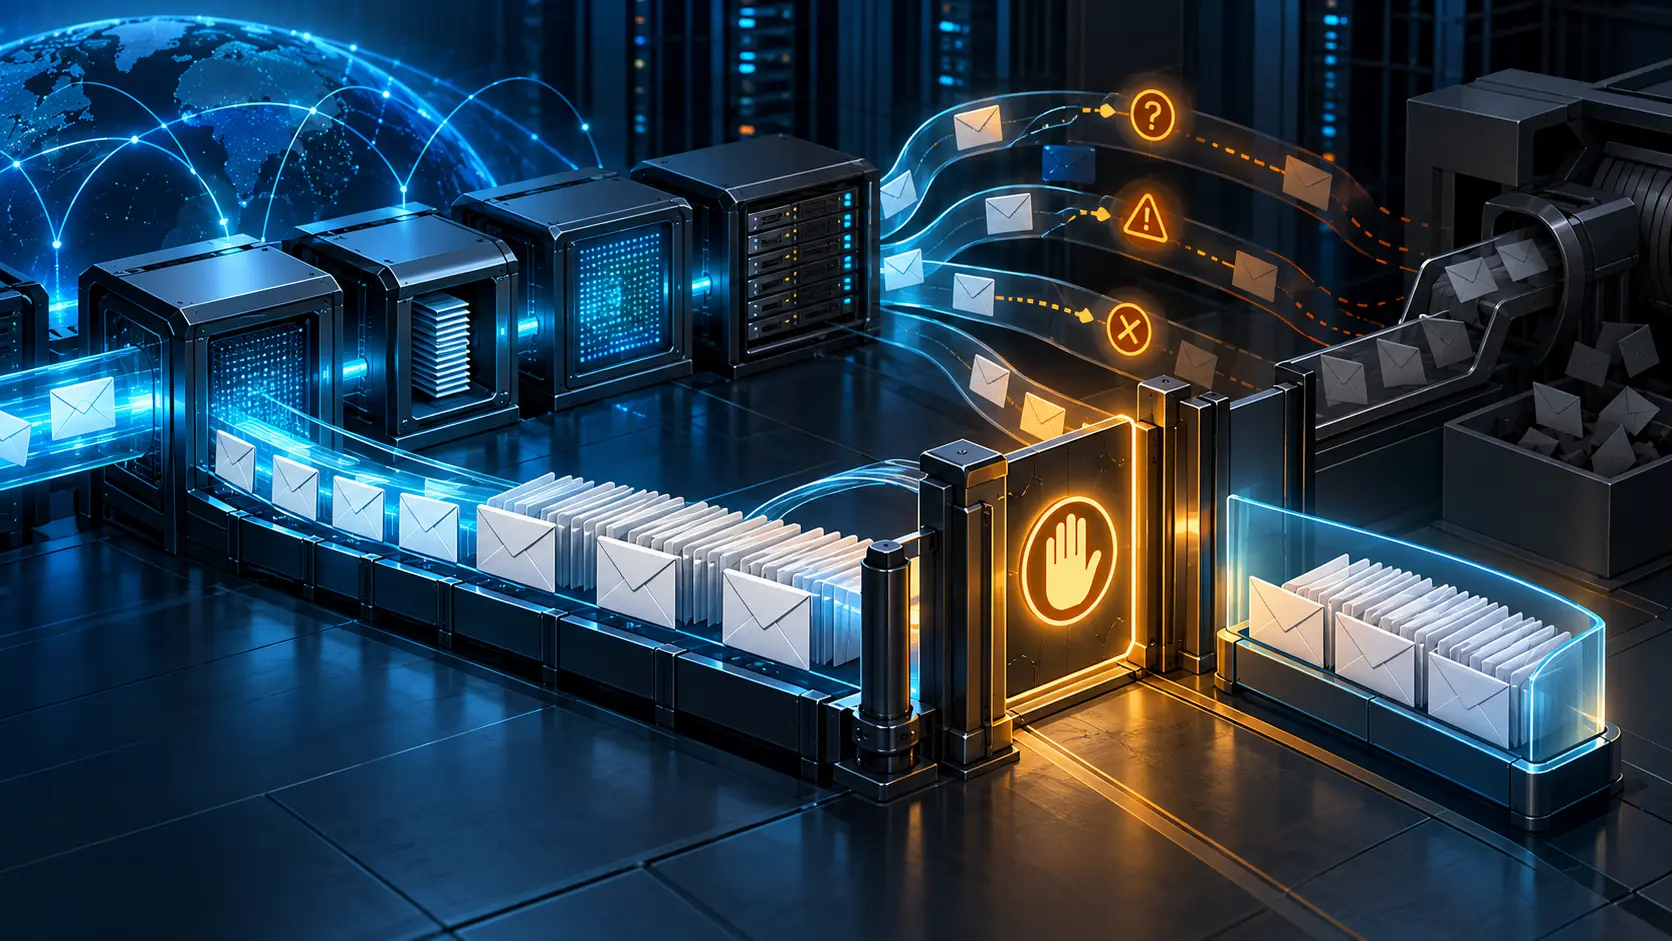
IETF 在 9 月 11 日宣布邮件基础设施切换完成。两周后,执行主任列出上线回归故障、此前未被处理的失效地址积压,以及一项因证据可疑而暂停的退信流程。这次切换最关键的决定,不是用了什么容器,而是何时让自动化停下来。
学者
证明来得太早:Muhammad Usama Sardar 与 TLS 认证之争
在 RIPE 93,德累斯顿工业大学研究人员 Muhammad Usama Sardar 解释了一个棘手的漏洞:早期认证可以给出真实的平台证据,却没有把它牢牢绑定到将要处理数据的 TLS 连接和硬件。会场随后又补上一条边界——挂在 IETF 网站上的个人草案,不等于工作组采纳,更不等于标准。
领导者
Alistair Woodman 预计 CVE 处理量或超 500 条:软件使用企业该分担成本
在 RIPE 93,Alistair Woodman 预计 EEF 的 CVE 工作量会从去年的约 10 条升至今年的 500 多条。CNA 有五位主要负责人,其中两人承担大部分案例处理;扫描能找出问题,却不会替维护者写出并验证补丁。
全球机构趋势
BGP 模型在主场拿高分,换个采集器就漏掉 41% 异常
RIPE 数据基准测试发现,最像真实流量的合成生成器,换到另一个采集器后仍漏掉 35% 至 41% 的未见异常。模型熟悉自己的街区,互联网却不止一条街。
领导者
370 条 CVE 记录之后,Alistair Woodman 的修复时钟仍未公开
截至 10 月 30 日,EEF 官方索引列出 370 条发布日期在 2026 年的 CVE 记录,上一年为 9 条。Woodman 说,AI 让漏洞更容易被发现;之后的修补与验证,仍要靠维护者腾出时间。
报道
四个 RIPE 社群网站因 PHP 漏洞下线,约 45 小时后恢复
RIPE NCC、NRO 与 ASO 使用的四个公开网址在 PHP 严重漏洞处置期间被预防性关闭。状态记录显示,从下线到全部恢复相隔 44 小时 55 分钟。
全球云服务趋势
Tenable让Hexa AI接手夜班,授权边界仍留白
Tenable 称,安全团队离线时,Hexa AI 仍能发现暴露面、协调修复并验证结果。投资者演示把审批交给团队、把执行交给 Hexa,但没有说明每项操作究竟由谁放行。
欧洲与中东国家电信趋势
36.6万个号码,没有正式滥用记录:Ofcom 对 Tismi 罚款 43.75 万英镑
这家英国号码供应商缺少适当的客户尽调、号码转交后的风险复核流程,也没有正式机制一致处理和记录举报。案件追问的是:号码交出去之后,谁留下了能追责的证据?
互联网历史
MD5 把答案印在了试卷背面
1992 年,Ronald Rivest 向互联网社群公开 MD5:无论输入多长,最终都压成 128 位摘要。那份 RFC 还附上 C 语言参考程序、测试驱动,以及程序应该吐出的七组结果。读者可以照着文字写程序,也可以编译附录,对照自己的机器是否算出了同一串字符。多年后,MD5 的安全评价变了,七道题的答案却没有变。这个反差,正是故事所在。