
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
跑满线速的不是“IPv6”,而是那一套实验条件
一张基准表很容易被授权代表整张生产网络。RFC 5180 真正提供的,是一套可复现实验的最小共同语言;帧长、前缀、方向、邻居状态、扩展头、过滤器和软件版本,都是结果本身的一部分。
IETF
DNS 找到一台机器,凭据才说明它能代表哪个域
RFC 5178 把一次服务连接拆成三张凭据:发现机制提出候选主机,主机证明自身身份,域服务名称再证明它有权为目标域提供特定服务。三者相连,却不能互相代替。

IETF
主状态是成功,移动网络却少了三个前缀
RFC 5177 的顶层成功只要求至少一个移动网络前缀完成转发设置。要判断整个移动网络是否保全,必须逐一核对前缀授权、安装结果、更新前后的集合,以及真实路由与数据路径。

IETF
断开请求通过了认证,仍可能断错一组会话
RFC 5176 把在线会话的动态授权变成可互操作的控制动作,却没有把“报文是真的”变成“目标一定唯一”。请求属性可能匹配零个、一个或多个会话;原子执行能防止半改半不改,却不能替运营者证明选中的集合就是本意。

全球云服务
自称与观测的对齐审计:almazcloud.network 的身份链条
在 Yandex、Sberbank 和 Rostelecom 名字旁售卖物理互联的网络,其路由表里只有三家过境上游——本文逐层核对该运营商的自我描述与可观测证据。
案例档案
DFINFRA联系层:镜像、合并与问责缺口
DFINFRA 联系层:镜像、合并与问责缺口 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
传输层验证了来者,却没有权力解释命令
RFC 5164 把移动服务的公共传输与服务语义分开:下层负责发现、保护和运送,上层决定不透明载荷究竟是信息、事件还是命令。这道边界不是架构图上的分工,而是授权不能被“安全送达”替代的证据边界。
IETF
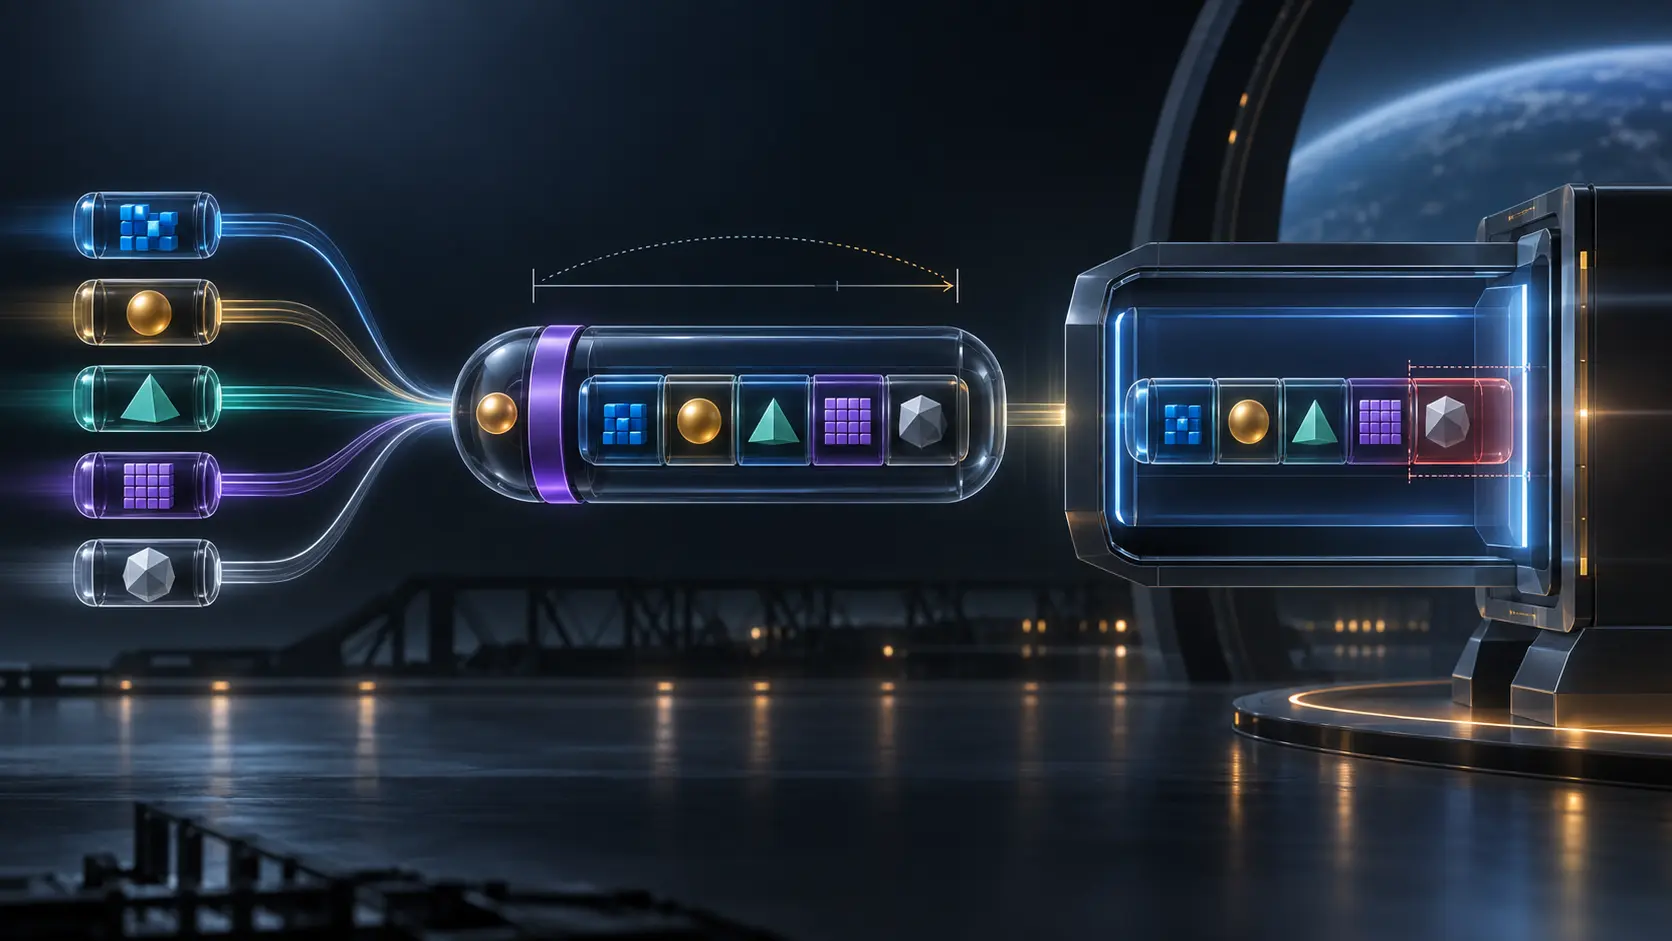
省掉五份包头之后,五个数据单元开始共同失败
RFC 5163 用一个外层封装承载多个短 PDU,节省了重复的类型、目的信息和处理成本。被省掉的元数据并没有消失,而是变成了整组共享的解释条件与失败边界。

IETF
每家运营商只承诺一个域,整条路径却无人承诺
RFC 5160 把运营商之间的 QoS 责任收窄到各自真正控制的网络域,从而避免一条动态路径被锁死成漫长的连带合同。但这个可扩展的安排留下了一个领导层必须回答的问题:谁来证明多份局部正确的承诺,确实组成了卖给客户的端到端服务?

报道
AS210328 的 2026 年台账修订改了什么:记录整饰,而非路由上线
AS210328 的 2026 年台账修订改了什么:记录整饰,而非路由上线 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
版本字符串声称支持安全能力,却也可能成为降级开关
RFC 5159 为 OMA BCAST 在 SDP 中登记了四个属性,其中 `bcastversion` 看起来只是一个版本标签。然而,只要终端据此选择安全行为,标签就不再是无害说明。规范明确提醒:若它未受完整性保护,攻击者可以替换版本值,诱导接收端退回较旧能力。字段没有携带密钥,却能改变使用密钥的规则;它的权力来自软件会执行它。

IETF
自助服务降低了登记成本,也把授权边界推回了本地网络
RFC 5158 试图解决一个很具体的障碍:6to4 站点可以从一个公网 IPv4 地址算出自己的 IPv6 /48,却未必能从传统运营商那里取得相应的反向 DNS 委派。它设计的自助登记让来源地址只能申请与自身对应的区域,并在上线前检查权威服务器。流程因此变得可用,但谁能从站点内部发起请求,最终仍由本地访问控制决定。

IETF
数据已经入库,字段含义却还在路上
Collector 收到了 Data Set,也保存了 Set ID。传输图表因此显示绿色,缓冲区里的字节也确实存在。问题是,与该 ID 对应的 Template 尚未抵达。此时系统拥有的是一段等待解释的材料,而不是一条可以安全参与计费、告警或取证的流记录。

IETF
第二条路径找不到,不等于第二条路径不存在
第一次计算先选了 A-B-C-D,第二次便找不到与它分离的路径。拓扑本身却明明容纳 A-C-D 与 A-B-D 这一对多样路径。RFC 5152 用这个 trapping 例子说明:失败结论不仅取决于网络里有什么,也取决于先固定了什么、按什么顺序找、谁能看见哪些候选。

IETF
路径记录只剩域边界,故障却藏在边界之间
入口看见 LSP 依次穿过几个域,也看见每个边界路由器留在 RRO 中。域内的节点序列可以被一个 AS 号替代,也可以全部移除。信令仍然工作,但 RFC 5151 明说,随之丢失的信息可能让管理诊断无法运作。

IETF
两端都该安装交换状态,控制消息却没有替它们签收
端到端 Resv 已经返回,S-LSP 也标记为可拼接。真正承载流量的动作仍分散在两台边界设备:入口把 e2e 流量换入段内,出口再把段内流量换到下游。RFC 5150 规定了这些动作,却没有让逻辑 hop 上的标签成为它们的读回凭证。
IETF
新服务被拒绝时,旧绑定也可能随之消失
一次看似普通的服务切换,可能同时终止原先还能工作的连接。RFC 5149 允许归属代理在重新授权失败后拒绝新注册,并删除使用既有归属地址或归属网络前缀的绑定。选择符只说出了移动节点想要哪一种服务;它没有承诺无损切换,更没有证明新服务已经交付。

IETF
管理页写着 500 毫秒,空口上发生过什么仍然未知
运维人员在 NHDP 管理对象中读到一个明确的最大抖动值,于是报告称无线控制流量已经“完成防碰撞”。这个数字确实能证明配置面存在一条边界,却不能证明运行时抽样均匀、节点种子彼此独立、报文真正发射、邻居成功接收,或者路由最终收敛。RFC 5148 规定的是一种缩小同步发送概率的时间机制,不是交付凭证。
IETF
选中的三行完全正确,未显示的第四行改变了结论
一份审批准则通过 `text/plain` 行片段只展示三行许可条件。定位没有偏移,字符也没有损坏;真正的问题在下一行——它写着适用例外,却被裁剪界面留在视野之外。RFC 5147 解决的是客户端如何找到文本位置,不是一个片段能否代表完整语境,更不是谁有权据此作出决定。
互联网历史
页面通过了校验,媒体却仍不完整:RFC 3533
Ogg 把一个常被过度解读的绿灯限制在了正确的位置:页面字节可以完好无损,但跨页数据包、编解码时间、内容来源与最终播放仍各自需要证据。