
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

报道
APNIC:第一次 IPv6 PI 申请没有“上一份分配”
APNIC 的 `prop-175-v001` 想省掉一趟颇为奇怪的往返:先发一个 `/48`,等申请方部署,再请它回来提交后续申请、重交实质相同的网络规划,然后第二次判断一项起初就已知道的需求。复用现有标准很节制,但标准从“后续”搬到“首次”时,决定记录必须写清哪些条款照用、哪些不适用、哪些已经换了指向对象。

互联网历史
续期并没有重新核对那份预留
RSVP 用一串标识符代替反复发送的完整状态说明,降低了维护资源预留的开销。但“找到这条记录”与“这条记录仍然正确”是两种检查。2001 年的扩展没有掩盖这道缝隙,后来的协议也不得不继续为它安排恢复与故障检测机制。

互联网历史
SMTP 无法拆开的答复:LMTP 如何把本地投递细分到收件人
一封邮件越过本地投递边界时,两个已接受的收件人可能得到相反结果:一只邮箱写入成功,另一只暂时超出配额。SMTP 只能为整个事务给出一个最终答复;LMTP 改变的不是邮件正文,而是答复的数量,让原有队列只继续承担尚未解决的收件人。
报道
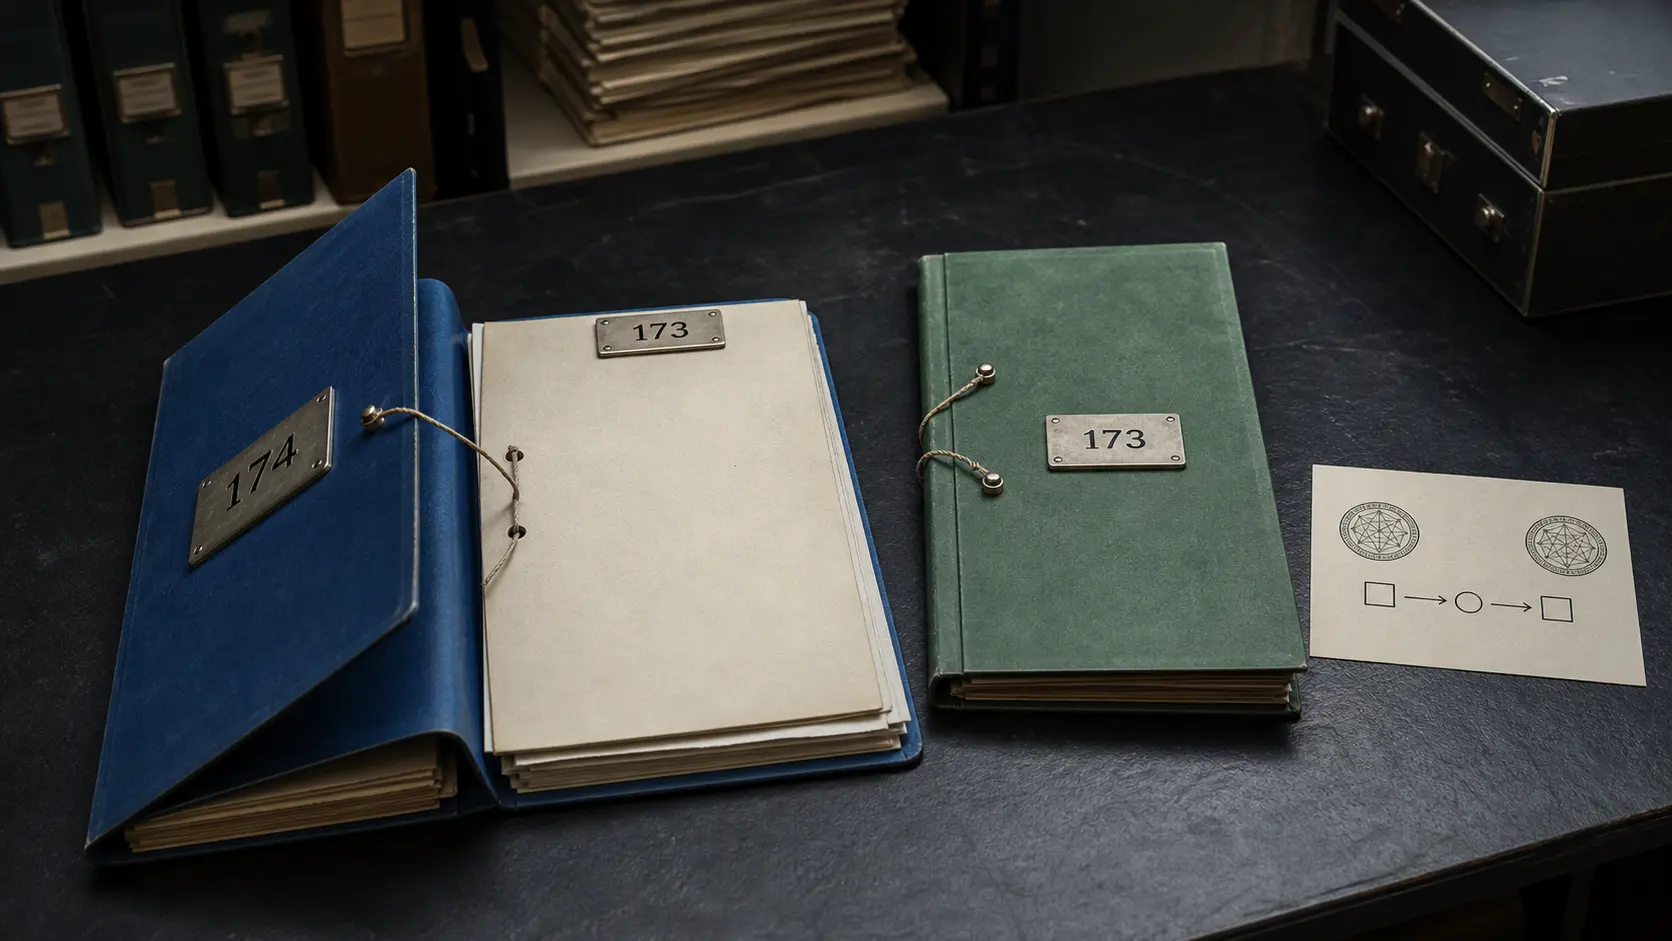
两行之间的两个编号:APNIC `prop-174` 需要一条不可抹去的修正链
> 规范提案页:`prop-174: Align implementation of Prop-125 in APNIC Policy (APNIC-127)` > > `prop-174-v001.txt` 第 1 行:`prop-173: Align implementation of Prop-125 in APNIC Policy (APNIC-127)`

互联网历史
服务器能催回一次询问,却不能跳过它
DHCP 的 FORCERENEW 看似是一道强制更新令,实际却只把客户端带回原来的交互流程。保护这次召回的随机值,后来又暴露出一个更窄的边界:能够验证下一次通知,不等于能够追认第一次配置的可信来源。
案例档案
会话都正常,路由却没有来:被忽略的反向订阅链
某个新 VRF 已经绑定正确的导入 Route Target,源端也确实存在目标 VPN 路由,但接收 PE 始终看不到它。RFC 4684 让“需要哪些路由”的意图先逆向传到源头,再让匹配的可达性返回。若只检查 Established 会话和源端路由,就会漏掉真正断开的那一段。
案例档案
子区已经发出信号,谁让 DS 真正生效?
一组签名正确的 CDS/CDNSKEY,可以清楚表达子区运营方想要什么,却不能直接改写父区。自动化的价值,不在于把这几种状态压成一个“成功”,而在于让每一次权力交接都可验证、可拒绝、可回退。

互联网历史
Philip F. Smith 与那份只能观察、不能发号施令的路由报告
1999 年,一份每日 BGP 报告开始把“注册记录里写了什么”与“路由器此刻看见什么”并排摆在公众面前。Philip F. Smith 留下的并不是一张全知地图,而是一种更可靠的工作方法:先说清观察点、时间和算法,再讨论异常;用证据约束判断,却不把测量权偷换成对他人网络的指挥权。

报道
门户上线之后,AFRINIC 仍有四次验收
MyAFRINIC v2 把四条性质不同的政策路径集中到同一个软件里程碑之后;真正需要公开的,不只是门户何时可用,而是每一项政策分别在什么版本、什么测试和什么纠错条件下开始生效。

互联网历史
源站请外部撤下的那条链接:HTTP 410为何不是404
网页打不开,只是一次观察;网页已被有意撤下、很可能不会恢复,则是一项由源站承担责任的判断。HTTP 410 的历史价值,在于把这两种状态拆开,让链接维护者和缓存获得更强证据,同时不把源站的决定冒充成对全网记忆的支配权。

互联网历史
消息在发送端过期,为什么接收端还可能收到
SCTP 允许发送方放弃一条已经失去价值的消息,却不能让接收方凭空知道该等到哪里。2004 年的部分可靠性扩展,把停止重试与允许对端继续处理,拆成了两件必须衔接的事。
案例档案
先问零出现在哪个字段
AS 0 在 BGP 中不是可以暂借的编号,却也不能靠“发现了数字 0”来处置。ORIGIN 的取值 0 合法表示 IGP,AS 0 ROA 则是 RPKI 中的不路由声明。RFC 7607 真正建立的,是按字段拒绝一个无效身份、同时保护无关有效状态的权力边界。

案例档案
谁来执行续期窗口:ACME ARI 与证书替换的最后一公里
认证机构可以把续期压力摊进一天,客户端却可能在下一次统一唤醒时把这一天重新压成一分钟。ACME 续期信息给出的是协调窗口;能否完成安全替换,取决于本地调度、签发、部署和真实 TLS 路径各自留下的证据。

报道
回收之后,先查来路:AFRINIC IPv4 新草案需要一张分类回执
按照 `AFPUB-2026-IPv4-003-DRAFT01` 设想,一个由 AFRINIC 接受退回、撤销、收回或以其他方式回收的 IPv4 地址块,首先进入临时的 `Recovered Pool`。它尚未成为一块来源无关的空闲库存。工作人员要追溯它原来的地址池类别,把它送回相应池;部分地址块按可追溯来源比例分类;无法以合理确定性认定来源时,则默认进入 `Pre-Softlanding…

案例档案
回复写着“成功”,客户端却一个也没变:DHCPv6 Reconfigure 与触发信号的权限边界
中继可以报告配置来源发生变化,服务器可以回复 `Success`,经过认证的报文也可以抵达客户端;这三件事都不能单独证明新地址、新前缀或新服务参数已经投入运行。DHCPv6 Reconfigure 的价值,恰恰在于没有把这些决定压成一个动作。

案例档案
宣告者已经离线,路由却仍在值班
BGP Long-Lived Graceful Restart 允许接收方在普通重启保护结束后继续保存陈旧路由。它争取的不是免费可用性,而是一段由本地运营者承担后果的延长期:时间可以继续,转发依据却必须持续接受验证。

互联网历史
地址没有冒用,数据包却走错了出口
一台离开归属网络的电脑,仍然使用自己的地址发包。身份没有换,目的地也没有错,网络边界却可能拒绝它。Mobile IPv4 的反向隧道所修补的,不是一个虚假的地址,而是同一个地址在不同位置承担了不同任务:应用需要认得原来的端点,接入网络则需要判断这个来源是否应该从眼前的出口出现。

互联网历史
时间到了,报告却还不能发
一只计时器到期,通常意味着等待结束。RTCP 却把这个时刻变成了另一次判断:原先预约发送时,自己以为会有多少参与者?现在看到的又是多少?互联网实时传输的一段历史,就藏在这个没有立刻发出的控制包里。随机错开发送可以避免大家同时开口,却不能纠正大家都低估了听众规模的错误。

案例档案
报文有效,却命中两条会话:RADIUS CoA 与在线连接的变更决定权
一条保护正确的控制请求抵达接入设备,要求为某个用户换上新的流量规则。设备找到两条同名在线会话。密码学已经说明这个协议跳点接受谁发来的报文,却还没有说明应当改哪一条连接。

报道
五年后还能对上账:RIPE NCC 战略需要一份逐年决策台账
RIPE-862 中唯一准确的开篇连接是:`Internet Resilience, Scalability and Routing Security` → 服务层目标组 `Technical Resilience and Security` → 目标 `Security` → 指标 `Internet Number Resources covered by ROAs and ASPA` → 冻结证据尚未建立的未来 2027 Activity Plan and Budget 行动、成本与公开组织负责人 → 尚不可得的 2027…