
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

互联网历史
问题仍归 NIC 负责,网络却不归它控制:RFC 1302
一张工单被转给别人,不一定意味着推卸责任;但如果只留下“已转交”,责任也可能恰好消失在机构接缝里。1992 年的 RFC 1302 为 Network Information Center 设计了一种更克制的承诺:NIC 要把用户问题负责到底,同时承认回答、转介、NOC 操作和用户实际结果不是同一件事。
IETF
Loa Andersson 与止于工作章程的 MPLS 决定
工作组能够决定下一步把精力放在哪里,却不能替运行网络选定协议。Loa Andersson 与 George Swallow 记录的 RFC 3468 说,MPLS 工作组将把流量工程信令工作集中于 RSVP-TE,不再开展新的 CR-LDP 工作。它记下的是一个有限的制度性选择,不是运营商配置、LSP 状态或服务结果。

全球机构
ARTEMIS:从 BGP 警报到安全响应的一分钟
ARTEMIS 将公开 BGP 观测与运营商对合法路由的本地定义相匹配,以更快识别并响应可疑宣告。但项目历程揭示了更棘手的问题:当可见性不完整,而反向宣告本身也可能造成损害时,只有预先安排好权限、证据核验和回滚机制,速度才真正有用。

IETF
Deborah Brungard 与不替网络做决定的传送配置
标准可以规定一项能力应当可用,却不能替某个网络决定是否启用、如何配置,或对客户作出何种承诺。Deborah Brungard 参与编辑的 RFC 5654 为 MPLS 传送配置提出要求;它同时把边界写得很清楚:要求针对构成配置的协议机制和程序的行为,并非实现要求,也不说明某一 MPLS-TP 实现实际支持哪些功能。这个限制使 RFC 不会被误读成部署命令、拓扑图或在线服务的凭据。

互联网历史
AppleTalk 的 MIB 重画了“谁能改什么”:RFC 1243 与 RFC 1742
管理界面上的一个值,可能是人写进去的,也可能是设备从网络中推断的,甚至可能只是启动时猜出来的。1991 年的 AppleTalk MIB 把这些来源写进模型;1995 年的继任版本又调整了哪些字段可写、哪些只能读取。这段变化说明:看见数值、拥有写入口和证明网络已经改变,是三件不同的事。
案例档案
缓存头说“仍然新鲜”,RFC 9919 要求以签名响应为准
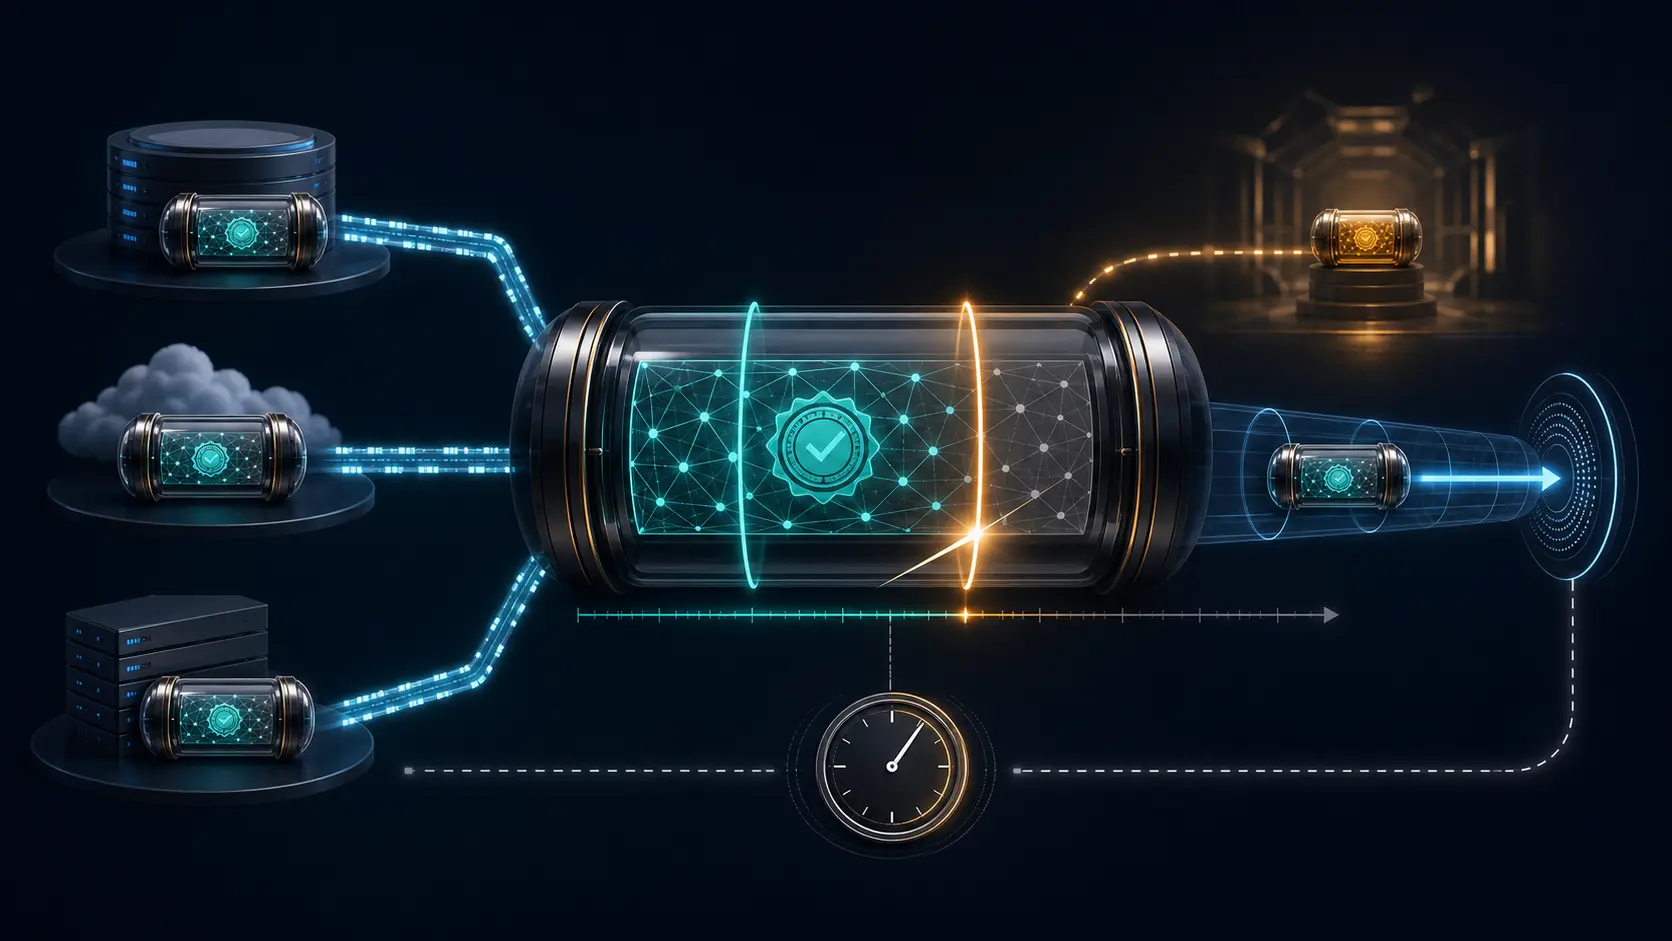
客户端收到一份 OCSP 响应时,真正回答问题的未必是在线响应器。它可能来自本机缓存、代理节点,甚至随 TLS 一同送达。RFC 9919 正是要让这种大规模分发变得可行,但它同时划出一条不能越过的证据边界:HTTP 头可以安排缓存,不能替签名响应决定证书状态是否仍可采用。
案例档案
签名仍然正确,“良好”状态却已过期:RFC 9919
大规模 OCSP 的价值,不在于让每台客户端都实时询问一次,而在于让一份经过授权签名的状态答复可以预生成、缓存和随连接传递。RFC 9919 同时划出不可越过的边界:字节可以复用,状态权威不能越过签名中的 `nextUpdate`。

IETF
Alia Atlas 与不承诺路径的 TE 度量
一个性能数值可以有用,却不必成为承诺。由 Alia Atlas 共同署名的 RFC 7471 让 OSPF 能为流量工程分发链路性能信息,但它并不规定这些信息怎样测得,也不规定接收方必须怎样行动。因此,一项 TE 度量不是某条路径已计算、已信令、已安装、正在承载流量或达到服务目标的凭据。

互联网历史
设备没有丢帧,但其他测试仍未通过:RFC 1242
“零丢帧”很像一句总评,实际上只回答了一条边界。RFC 1242 的重要之处,不是替设备选出一个最漂亮的数字,而是把吞吐、时延、丢帧曲线、连续突发、过载、重启与首帧分别关进各自的证据格子里。数字离开帧长、方向、负载和试验对象,就失去了原来的问题。

互联网历史
计数器写着“总数”,订阅丢弃却在另一张表里:RFC 1304
同一个 PDU 消失之后,管理系统里可能留下三种互不替代的痕迹:协议处理错误、地址语义错误,或者订阅规则拒绝。RFC 1304 没有把它们揉成一个漂亮的数字。它把不同原因交给不同对象,甚至把订阅违规明确送到另一个 MIB。真正需要警惕的不是分表,而是后来有人只拿其中一张表,就把它叫作全部事实。

案例档案
CA 获得了信任,其他用途的证书也随之进入控制面:RFC 9918
设想一家机构把同一 CA 用于办公终端、监测系统和网络管理。三张证书都能通过链验证,但只有其中一张原本属于 NETCONF。RFC 9918 指出的风险正在这里:信任签发者的范围一旦大于管理用途的范围,密码学上的“有效”就可能把不该进入控制面的证书带进来。

互联网历史
隧道送走了数据包,错误却丢了原问题:RFC 1241
隧道最容易制造一种误会:外层路径通了,内层结果似乎也就有了答案。RFC 1241 在 1991 年已经写出相反的一幕。原始 IP 数据报可以完整地藏进封装空间;可一旦空间内部返回 ICMP 错误,引发错误的内层报头却可能一个字节都没有被带回来。

案例档案
错误出现在反向,正向链路却被剔除:RFC 9917
B 端看见的是接收错误,A 端计算的却是 A 到 B 的路径。RFC 9917 为这场跨方向取证提供了标准化连接:反向有色标记可以裁掉正向边,但“被裁掉”仍不是“正向链路物理故障”的同义词。

IETF
Lars Eggert 与逃不掉共享成本的 UDP 数据报
UDP 给应用的是一份轻量的传输契约,不是一张私有网络的通行证。Lars Eggert 共同署名的 RFC 8085 划定了这条边界:实现方法可以本地选择,挤占共享路径的成本却不能转嫁给别人。

互联网历史
MIB 分支换了地址,厂商仍得修改实现:RFC 1239
标准文件里的一个数字,何时会变成现场系统的债务?RFC 1239 给出的答案是:当代理、管理器和数据库都把它当作地址之后。五组 MIB 从实验分支迁入标准分支,技术定义即使没有实质变化,软件仍可能因为根 OID 改动而必须重做。

案例档案
Reply 里没有这个选项,但退役仍未得到证明:RFC 9915
夜班工程师在 DHCPv6 Reply 上画了一个圈:旧 NTP 选项不见了。另一块屏幕却仍显示客户端向原地址发包。前一条记录说明服务器撤回了什么,后一条记录才触及客户端实际做了什么。

案例档案
TLS 已选最新版本,第一条 PCEP 消息仍必须等待:RFC 9916
RFC 9916 用两条短规则守住控制协议的证据顺序:PCEPS 应优先协商最新 TLS 版本,但不得用 TLS early data 抢跑。
IETF
Heather Flanagan 与不能凝固的 RFC 档案
RFC 已经发布,并不表示它的排版基础、XML 表达和阅读版本从此永远不能维护;但允许维护,也绝不等于允许把依赖者曾经理解和实施的含义悄悄改掉。Heather Flanagan 与 Paul Hoffman 共同署名的 RFC 9720,处理的正是这条界线:档案要能修复,却不能以修复之名重写历史。

互联网历史
十二格还没走完,主节点先说了接受:RFC 1301
一条消息进入 MTP 之后,并不会换来所有接收者逐一签名的回执。它得到的是另一种东西:主节点观察报文是否齐全,再把“接受、待定或拒绝”塞进随后报文携带的十二格滚动状态里。只要最老的待定还没解决,新令牌就不能继续发。RFC 1301 用有限记忆约束了组播秩序,也把一个容易被后人忽略的边界写进协议:传输层已经接受,不等于每个应用已经处理,更不等于现实中的结果已经发生。

案例档案
Track 已获确认,但还没有数据包走过它:RFC 9914
RFC 9914 让 RPL 根节点能够在低功耗有损网络中投射一条 Track。它也留下一个必须守住的边界:控制面确认的是请求、安装和承诺,不是数据包已经通过,更不是业务目标已经兑现。