
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
配置改了,还是换了连接?QUIC 在线变更的举证难题
一条配置提交成功,不能替一条旧连接证明新设置已经生效。QUIC YANG 草案第 08 版将既有连接能否在线修改,明确留给具体实现及其使用的 QUIC 库;它没有同时交付统一的在线变更协议或逐连接生效回读。真正需要验收的,是配置经过产品映射后,是否改变了原来那条连接,以及这条连接是否仍然承载着所声称的业务结果。[草案第 5、6 节](https://datatracker.ietf.org/doc/html/draft-ietf-netconf-quic-client-server-08)

IETF
回呼数据报不等于设备授权
远端路由器藏在防火墙或地址转换设备之后时,管理平台往往需要先收到一声“我在这里”,才能反向建立会话。NETCONF 工作组的新草案用一个空的 UDP 数据报把 Call Home 带到 QUIC。这个设计解决了可达性问题,却没有把第一包变成身份证明:身份、凭据和改动网络的权限,都要在后续环节另行成立。

案例档案
日志配置先决定了事故后还能追问什么
RFC 9742 让 syslog 配置有了共同的 YANG 表达方式。它真正暴露的管理问题,是哪些信息会被选中、发出并留下,以及谁承担日后无法查明原因的代价。

IETF
快速路径时间戳不等于经过认证的测量
一串时延数据可以精确到很小的单位,也可以每隔极短时间就刷新一次,却仍然回答不了最基本的治理问题:是谁在什么边界内写下它,系统凭什么接受它,它最多能够支持哪一种决定。SPRING 工作组为 SRv6 与 SR-MPLS 推进的 Timestamp and Forward 模式,把 STAMP 接收时间戳下沉到数据平面,换来规模与速度;规范同时明确,这一模式不支持经过认证的 STAMP 报文。技术收益与信任边界必须一起进入记录。

报道
RIPE NCC 允许签署 ASPA,却不显示它在 BGP 中看到的上游
AS 号码持有人已经可以在 RIPE NCC 的仪表板里签署一份提供商授权,但现行指南明确说,界面不会依据 BGP 提示哪些 AS 可能是上游。真正需要补上的不是替操作者作答的自动名单,而是一张带时间、视角、理由和不确定性的证据单,让路由观测停留在“候选”位置,直到操作者明确作出授权。

报道
RIPE 的 NRTMv4 来源闸门改读副本,回退机制却在闸门之后
把高频读取从主库移开是合理的工程选择。RIPE NCC 一次只有三个文件的代码变更,却清楚地划出了一条更细的责任线:新来源对外开放之前,谁来证明服务端读取的目录副本已经准备好?

IETF
未置位的 FRR 标志无法说明哪项本地策略最终生效
入口路由器可以把一组精确的时延与带宽约束交给沿途各个本地修复点,却只从其中一个修复点收到“未置位”的返回。这个空白只说明请求没有获得预期证明;它既不等于没有备份,也不能说明究竟是哪项本地规则接管了计算。协议保留了分布式自主权,运营体系则必须补上可追溯的决策记忆。

案例档案
RFC 9744:隧道合并以后,谁还能认出失效的电路
共享 VPWS 标签能缩减网络状态,却不会自动保留客户故障的归属。FXC 的经营价值,取决于节省资源之后还能否准确恢复那一条连接。

报道
AFRINIC 的 2026 年关闭数据,把“自愿”写成了两个状态
AFRINIC 公开会员关闭与号码资源回收的可复核统计,这本身是一项值得肯定的治理选择。但在当前的 2026 年数据里,`VOLUNTARY` 与 `VOLUNTART` 同时存在,仪表盘又按原始字符串分别归类。一个字母的差异不该被夸大成资源处置争议,却也不该在无痕覆盖中消失。

IETF
经过验证的 RDAP 联系信息需要明确受众边界,而非充当通用徽章
注册商昨天通过确认链接验证了一只邮箱,今天却可能面对三种不同的查询:匿名访客想看公开记录,反滥用人员以明确事由申请受限数据,主管机关依法调取案件所需信息。验证事件只有一个,三种披露决定却不能合并。把它们压缩成一枚绿色“已验证”徽章,恰恰会抹掉最需要问责的部分。

案例档案
RFC 9746:EVPN 防环优化为何要为兼容回退留账
一个采用默认方法的参与者加入,可能让同段其他节点重新承担原本省去的标签需求。管理配置仍写着偏好,并不意味着转发仍在使用它。

IETF
经过认证的 BGP 更新不是 SD-WAN 隧道准入记录
控制平面最容易制造一种“已经完成”的错觉:邻居通过认证,UPDATE 被接收,路由反射器继续分发,界面随即亮起绿灯。但对一条 SD-WAN 隧道来说,这最多说明信息安全抵达了某个决策入口。发言者是否有权声明这些属性、本地 IPsec 是否接受、SA 是否建立、数据平面是否真正可用,仍是彼此独立的问题。

IETF
可改写的端口映射,需要留下例外凭证
业务编排器已经找到一个候选接入点。它沿着一条引用抵达物理端口,再根据容量决定是否放行。IETF 正在进行最后征求意见的 IVY 草案允许这条引用由自动发现产生,也允许在少数情形下人工覆盖。两种来源写进模型后看起来一样,承担的证明责任却完全不同。

IETF
BMP 百分位数若不携带采样方法,就只是本地事实
两台路由器都上报 P95,并不意味着它们量过同一类东西。一台按固定时钟取样,另一台只在路由变化时取样;字段名称相同,样本形成机制却可能把它们带向不同的运营结论。
互联网历史
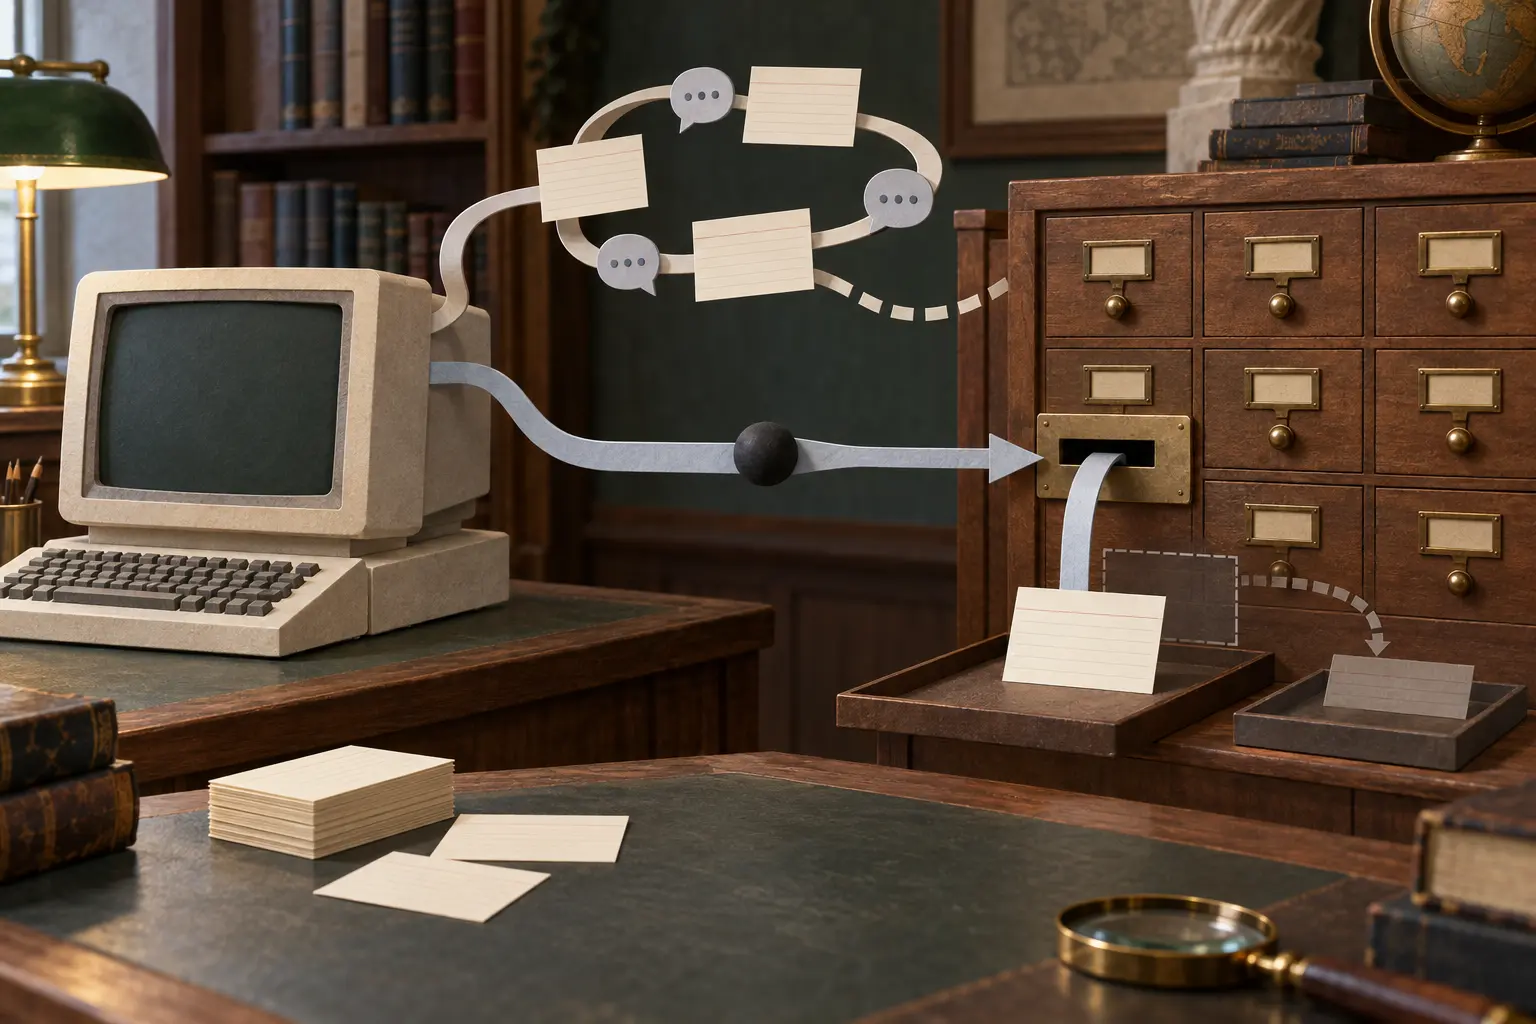
从检索会话到可引用定位:RFC 2056 如何拆开“找到一条记录”这件事
1996 年的 RFC 2056 试图把 Z39.50 检索世界接入 URL 体系。它留下的价值不只在两个 URI 方案的语法,更在于它把一次看似简单的“定位记录”拆成会话、数据库、服务器内部标识、查询、字段选择、表示语法与交付等不同环节。三十年后重读这份文档,最值得保留的不是对现状的想象,而是这种证据边界:每一层能说明什么,也不能替下一层证明什么。

案例档案
RFC 9747:回来的包,不是对端的健康声明
非关联 BFD Echo 让邻接设备不必运行 BFD,却也把测试的定义、时钟和处置责任留在本地。它缩小了协议依赖,没有扩大可用性证据。

IETF
“仅 IPv6”描述的是范围,不是 IPv4 退役证明
一条接入链路可以只原生转发 IPv6,用户却仍通过 NAT64 访问 IPv4 站点;数据面可以完成迁移,控制面与带外管理仍保留双栈。这样的“仅 IPv6”并没有说谎,但若省略范围,它就很容易被误读成整个机构已经告别 IPv4。
互联网历史
把一次行走带回实验室:RFC 2041 的移动网络踪迹证据边界
研究者无法让一次无线环境原样重来,却可以保存当时的观察,再把有条件成立的分组效应交给有线试验台。RFC 2041 的关键,是让这两步之间的假设没有消失。
报道
RIR 记录已经正确,一条 Geo-IP 错误两个月后仍未修正
APNIC 62 的一则运营案例把责任链拆开了:资源登记可以准确,网络运营者可以举证,多数数据库也可以一致,但最终网站依然可能使用一份没有更新的地理位置判断。

IETF
有效的 CoSERV 结果不证明完整性
依赖方发出一个确定编码的查询,收到与查询绑定的签名结果,逐项验签,并确认结果尚未过期。所有灯都亮成绿色,仍有一个问题没有答案:返回者究竟查过多大的资料集合,又有哪些本应相关的材料没有出现在结果里?CoSERV 很好地保护了“收到的是什么”,但治理不能因此假定“该收到的都收到了”。