
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

报道
ARIN的2026年收入表,少了一条算得通的桥
公开预算把获批收入、会计调整和会计口径收入并列,应该让成员能够复算。ARIN 目前公布的 2026 年表格却在收入合计行走不通。需要补的是带版本的计算解释,而不是把表格差额直接升级为资金流失指控。
报道
AFRINIC的每日文件名在前进,数据版本仍停在9月10日
连续三个日期文件交付同一份 491,382 字节的数据,内部序号与覆盖期末日也没有变化。这能证明公开内容相同,却不能证明登记系统故障。缺少的是一条说明:新一天经过检查后确实没有变化,还是再次提供了旧结果?

报道
APNIC 将在 REx 展示 VRP 历史,但时间线仍须注明观测视角
APNIC 计划让读者在 REx 中查看单项互联网号码资源当前及历史的 RPKI VRP 信息。这会把专业数据变成可用的公共记忆,也会带来一种误读:页面上的一段日期很容易被当成持有者签署了什么、所有验证器看到了什么、某条路由处于何种状态以及运营商采取了什么动作的共同答案。它们其实是四份不同证据。

报道
RIPE NCC 同时推进四项安全计划,公开记录还缺一张交接图
“进行中”是一种克制的状态说明,却不能告诉成员:审计、风险治理、应用安全和安全监测之间,哪一项工作正在给另一项提供证据。RIPE NCC 无须公开漏洞、控制配置或审计底稿;它需要公开的是一张范围有限的交接图,标明证据类别、责任职能、接收决定、有效日期和下一次复核。

IETF
RPSL 注册库前缀只约束一跳,策略展开不会停止
给集合名加上注册库前缀,可以说明下一次查询应去哪里;它却不能自动说明整棵递归展开树来自哪些数据,也不能证明新旧工具最终理解了同一份路由策略。

报道
RIPE NCC可以审计IPv6资源,但政策没有连到审计程序
争议不在于注册管理机构有没有权力,而在于读者能否顺着政策看到权力怎样运行:RIPE-738 两次要求 LIR 在审计时提供证据,却没有把人带到说明启动、范围、时限、结果与申诉的程序文件。

IETF
电源状态清单不会自行让线卡休眠
一张线卡可以在清单中标明休眠能力、额定功耗差和最坏唤醒时间,但清单不会判断它此刻能否退出服务。9 月 10 日更新的一份 YANG 个人草案,把设备“能做什么”描述得更清楚;至于谁有权下令、设备是否接受、节电是否发生以及业务是否受损,仍需另外留下运行证据。

IETF
8738 端口无法标识它放行的组播应用
一张变更单上写着“允许 UDP 8738”,审批人很容易以为自己看见了应用名称。其实,在 IETF 正在审议的组播应用端口方案里,8738 只是多个应用共用的入口:ASM 应用由目的组地址区分,SSM 应用还必须连同源地址一起区分。规则写得越简洁,遗漏的身份反而越关键。
互联网历史
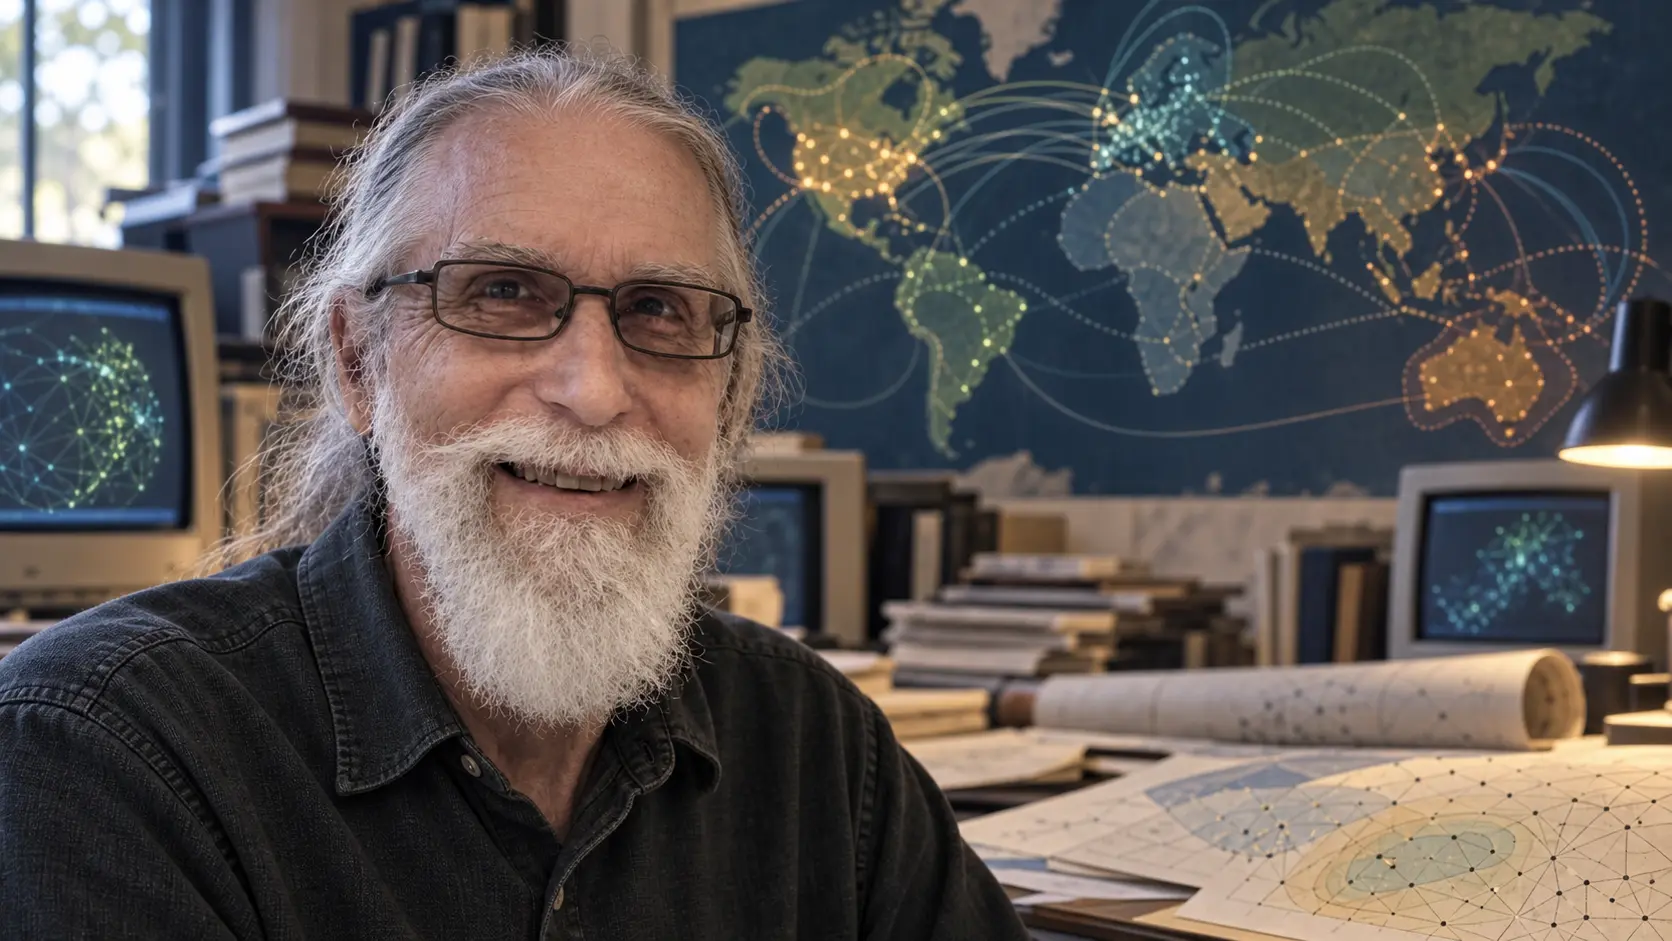
John S. Quarterman 与一张必须先定义互联网的地图
地图上的一个亮点很容易被当成事实。John S. Quarterman 所做的关键工作,却发生在落笔之前:在没有中央户籍的互联网里,必须先说明一个点究竟代表主机、域名、服务、用户,还是某个观测位置看到的可达性。

报道
ARIN用199个清理地址块满足307项申请,却没有公布拆分对照表
7 月这次 IPv4 分配留下了两笔可以核验的数字,也留下了一段看不见的账:ARIN 公开了投入分配的地址块数量和获满足的申请数量,却没有说明输入前缀怎样拆成了输出前缀。

IETF
MPLS STAMP 依赖两端本地配置,却没有线上合意
测量曲线没有断,SSID 也对得上,反射端照常回包。值班人员很容易据此认定:两端仍在测量同一条业务路径。但这组报文只证明一次可处理的往返,并不携带两端完整配置的共同承诺。MPLS STAMP 草案把这条界线写得很清楚。
报道
IRINN 的 13 根柱子合计 3,567,同一页却写着 5,000 以上
IRINN 在 APNIC 62 发布的更新材料,给能力建设的证据口径留下了一个难得清楚的样本:13 个公开数值可以精确相加为 3,567,页脚却称总数超过 5,000。两者都可能来自真实活动,但公开文件没有说明它们是否在数同一件事。

IETF
SMTPUTF8 草案把“看不见的字符”纳入邮箱地址准入
客服截图里是同一个邮箱地址,数据库却说它们不是同一串字节。只要其中一串夹着一个在当前字体里不占可见位置的 Unicode 码位,两种说法就可以同时成立。IETF 一份草案的第 05 版,正把这种差异前移到地址能否被接受的判断中。

报道
AFRINIC 的转让日志已走到 9 月,最新事件却停在 6 月
AFRINIC 的累计转让文件标注为 2026 年 9 月 13 日生成,覆盖区间也在当天结束,但其中最新一笔转让仍然发生于 6 月 18 日。这两个日期并不矛盾;真正缺少的是一项公开说明,告诉使用者前一个时钟的前进究竟为后一个时钟证明了什么。

IETF
MPLS-IOAM 把未知负载均衡变成一项 19 位约束
“不知道设备怎么做散列”不是一句无害的运维注脚。若 MPLS 节点把标签栈内容纳入负载均衡,原本用来观察报文的递增序号也可能反过来影响报文走哪条路。IETF 一份草案的第 14 版为这种未知状态补上了明确边界:同一流中有 19 位不能变。

互联网历史
Hans-Werner Braun:让骨干网进入公共账本的人
NSFNET 的扩容史通常以 56 Kbps、T1 和 T3 三组速度讲述。Hans-Werner Braun 的经历提示了另一条同样关键的线索:只有把负载、路径与性能变成可核验的共同证据,技术升级才会从内部判断转化为可以追责的基础设施决策。

互联网历史
RFC 2061:能取回邮件,不等于行为没有改变
1996 年的 RFC 2061 把是否接纳旧软件交给实现者,也留下明确边界:有的命令可以替换,有的行为只能近似,有的功能没有替身。重读这份邮件兼容备忘录,关键不只是连接能否继续,而是继续之后还能承诺什么。[RFC 2061](https://www.rfc-editor.org/rfc/rfc2061.html)

报道
IPv6 地址能送进 ARIN WhoWas,历史能否带回来还缺一张验收单
接口愿意接收一个地址,只说明门开了;报表字段能够容纳 IPv6,只说明抽屉做得够宽。真正需要核验的是,抽屉里保存了哪些历史、从哪一天开始,以及空白究竟代表“没有发生”还是“没有留下”。

IETF
光缆记录不能证明光缆仍在原处
维修人员到达路边机柜时,屏幕上的记录无懈可击:一条光缆、两端设备、芯数、长度、位置与中间接续顺序一应俱全。打开箱体后,旧标签仍在,实际路由却可能因一次抢修而改变。这里说的只是一个假设场景,不指向任何真实运营商或事故。它揭示的是被动设施特有的知识问题:不会自行上报的实物,只能借助别人的观察进入软件。

报道
APNIC 有一个 ASN 端点,也有一份空白变更记录:两者不能证明同一次发布
APNIC 有一个 ASN 端点,也有一份空白变更记录:两者不能证明同一次发布 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。